
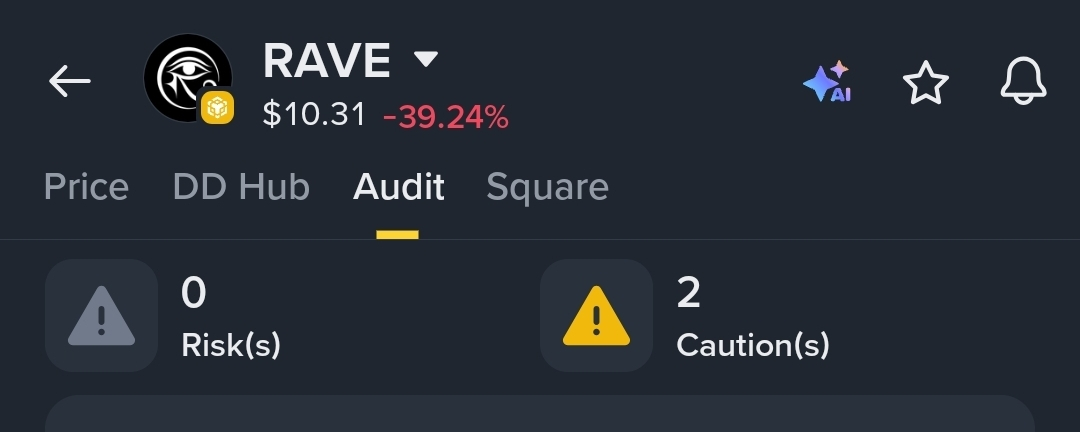
No mundo em rápida evolução das finanças descentralizadas (DeFi), um relatório de "Auditoria" atua como um cheque de saúde para o código de um token. No entanto, como visto em relatórios recentes para $RAVE , uma auditoria nem sempre significa um "atestado de saúde limpo." Em vez disso, muitas vezes destaca características estruturais que podem representar riscos significativos para seu capital.
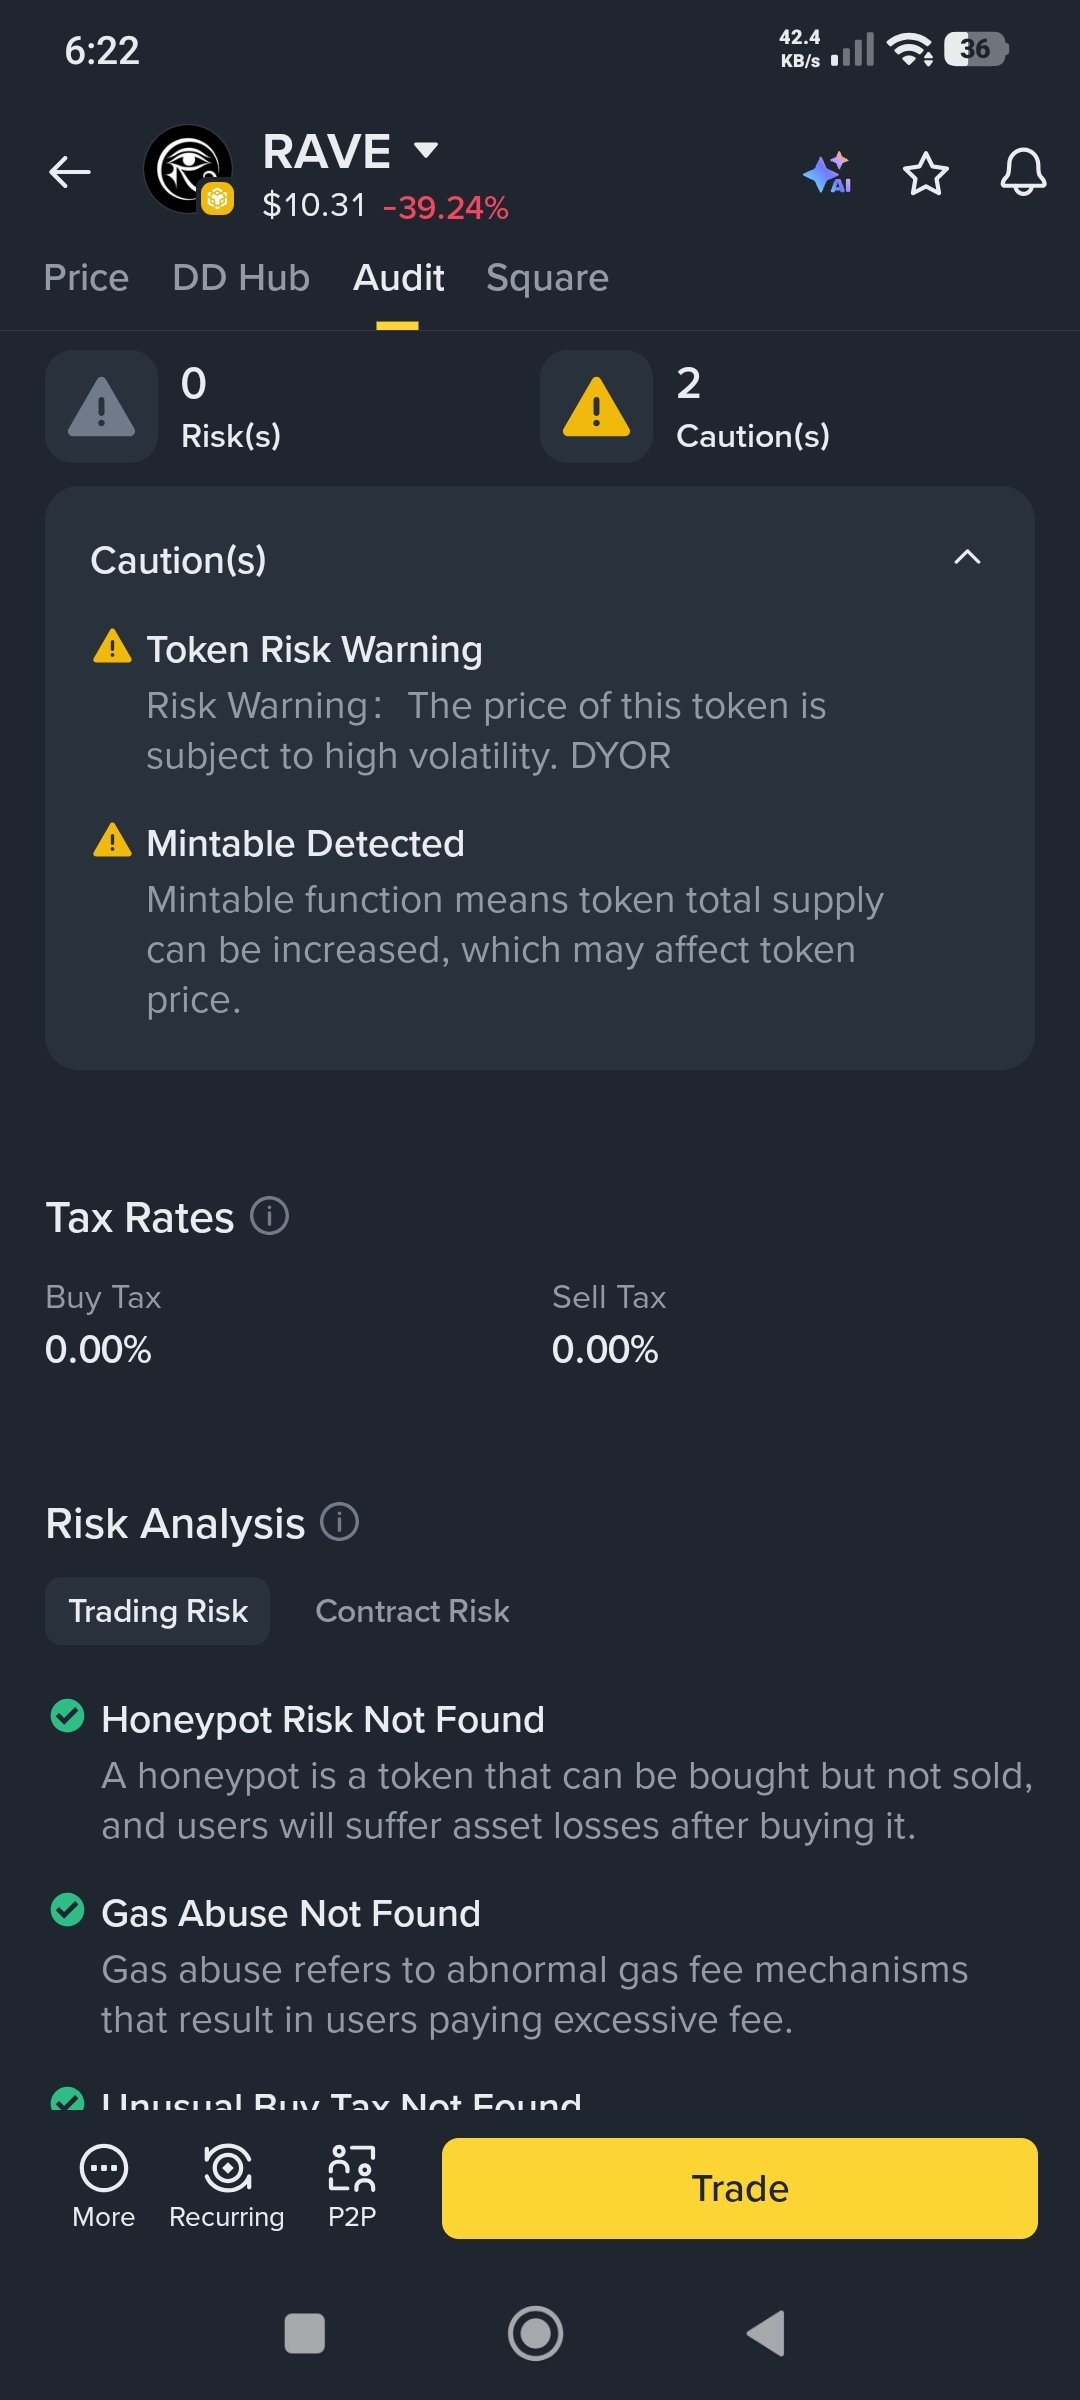
Aqui está uma análise das "Cautelas" específicas que atualmente aparecem na auditoria do token.
1. Aviso de Risco do Token: Alta Volatilidade
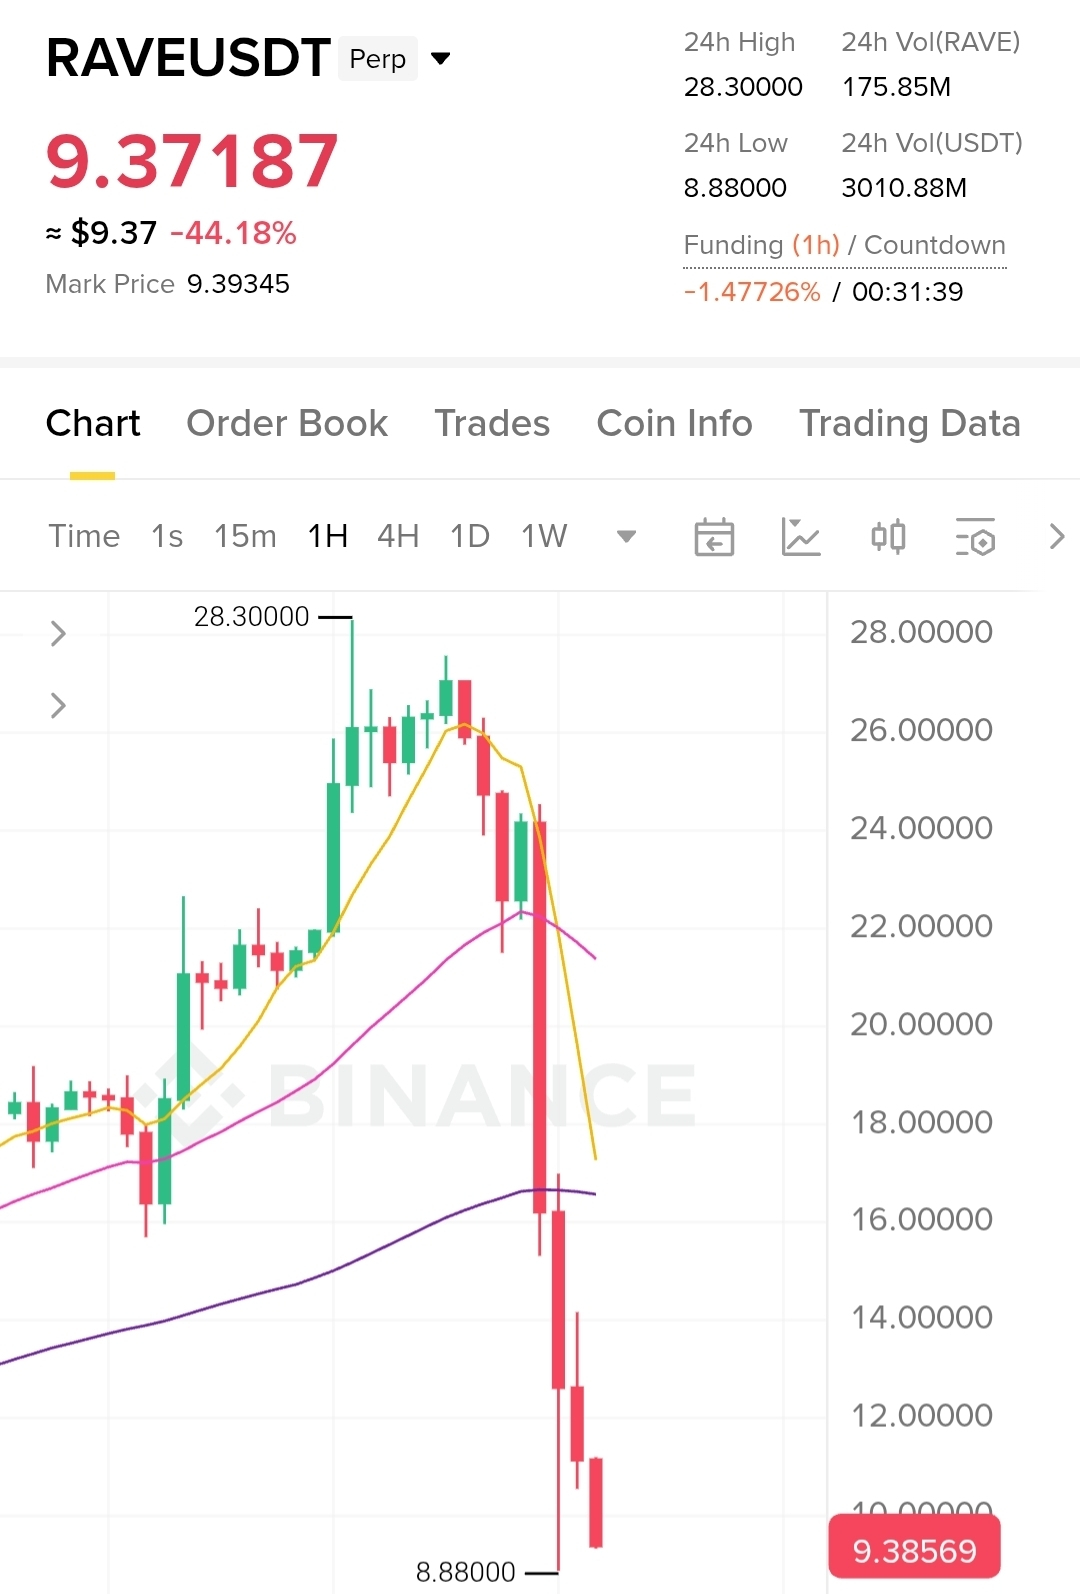
O primeiro aviso destaca que o preço do token está sujeito a alta volatilidade. Embora a volatilidade seja o "pão e manteiga" do comércio de criptomoedas, no contexto de um projeto em estágio inicial, isso carrega um peso específico.
O Fator de Oscilação de Preço: Tokens como RAVE costumam ver grandes surpresas em janelas curtas, seguidas por correções bruscas.
O Risco: Para um investidor, isso significa que seu ponto de entrada é crítico. Comprar durante um "pump" deixa você vulnerável a um "dump", onde o preço retrai tão rapidamente que você pode não conseguir vender antes de perder uma parte significativa do seu investimento inicial.
2. Função Mintável Detectada: A "Armadilha Inflacionária"
O aviso de "Mintável Detectado" é frequentemente considerado um sinal de alerta por traders veteranos. Indica que o código do contrato inteligente contém uma função que permite ao proprietário ou a uma carteira específica criar novos tokens à vontade.
Diluição de Suprimento: Imagine que você possui uma porcentagem específica do suprimento total de um projeto. Se o desenvolvedor de repente "mintar" milhões de novos tokens, sua parte do valor do projeto cai instantaneamente.
O Risco de Saída: Em casos extremos, um desenvolvedor pode mintar uma quantidade massiva de tokens gratuitamente e vendê-los no mercado. Isso drena a liquidez do projeto, deixando os detentores existentes com ativos sem valor.
O Contexto: Alguns projetos usam mintagem por razões legítimas, como recompensas de staking. No entanto, se não houver um limite claro ou explicação, uma função de mintagem irrestrita é um grande risco de segurança.
3. A Realidade de Projetos em Estágio Inicial
Projetos como RAVE frequentemente conectam culturas de nicho (como música eletrônica) com blockchain. Embora possam oferecer utilidade no mundo real—como staking para acesso a eventos—os resultados da auditoria destacam a tensão entre uma visão criativa e um código especulativo.
Alta volatilidade significa que há uma alta chance de "slippage" e quedas súbitas no portfólio. Enquanto isso, o contrato mintável cria a potencial diluição do valor total se os desenvolvedores decidirem aumentar a oferta. Como muitos desses projetos estão em seus estágios iniciais, há poucos dados históricos para prever a estabilidade a longo prazo.
Como se Proteger
Se você está analisando um token com esses avisos específicos, "DYOR" (Faça Sua Própria Pesquisa) deve envolver os seguintes passos:
Verifique a Propriedade: A propriedade do contrato foi "renunciada"? Se o desenvolvedor renunciou à propriedade, ele pode não ter mais o poder de acionar a função de mintagem.
Verifique o Caso de Uso: O projeto tem uma razão válida para mintar tokens? Se a equipe não explicou por que a função existe, exerça cautela extrema.
Monitore a Liquidez: Procure por liquidez "travada". Se os desenvolvedores podem remover os fundos subjacentes que sustentam o token, o risco de mintagem se torna ainda mais perigoso.
Um aviso de auditoria é um sinal para parar e olhar debaixo do capô. Embora um projeto possa ter uma narrativa interessante, os riscos estruturais identificados no código significam que qualquer investimento deve ser tratado como uma especulação de alto risco.