


Um pesquisador de segurança brasileiro alertou outros sobre o mais recente golpe de dispositivo Ledger falsificado destinado a roubar criptomoedas dos usuários.
Postando como “Past_Computer2901” no canal Reddit “ledgerwallet” na quinta-feira, o pesquisador de segurança disse que comprou o que pensava ser um dispositivo Ledger legítimo para uso pessoal, mas logo percebeu, após a chegada, que era uma falsificação sofisticada destinada a roubar fundos dos usuários.
“Isso não é para causar pânico, mas sim para servir como um aviso sério — Estou honestamente ainda um pouco abalado com a enorme escala desta operação,” disseram eles.
Os golpistas estão adotando estratégias cada vez mais sofisticadas para atingir usuários que optam pela auto-custódia, desde ataques na cadeia de suprimentos até engenharia social e golpes de aprovação.
No início deste mês, mais de 50 vítimas foram enganadas a revelar suas frases-semente em um aplicativo falso do Ledger Live que chegou à App Store da Apple por meio de uma estratégia de isca e troca. As vítimas perderam um total combinado de $9,5 milhões antes que a Apple removesse o aplicativo malicioso.
Como funciona o golpe do dispositivo Ledger falsificado
O pesquisador disse que comprou o Ledger Nano S Plus em um mercado chinês, que tinha o mesmo preço da loja oficial do Ledger. A embalagem e a listagem também pareciam legítimas à primeira vista.
No entanto, quando conectaram o dispositivo ao aplicativo genuíno do Ledger Live — que por sorte já estava instalado em seu computador — ele falhou na “Verificação de Autenticidade” embutida no Ledger.
Isso os levou a desmontar o dispositivo, descobrindo hardware e firmware modificados projetados para capturar e expor dados sensíveis da carteira.
O pesquisador de segurança disse que os golpistas visam usuários do Ledger pela primeira vez, pois o código QR que vem na caixa normalmente direcionaria os usuários para baixar uma versão maliciosa do aplicativo Ledger Live que mostraria uma falsa "Verificação de Autenticidade.”
Usuários que continuam seguindo os prompts eventualmente permitirão que os golpistas obtenham as frases-semente de um usuário e drenem fundos a qualquer momento.
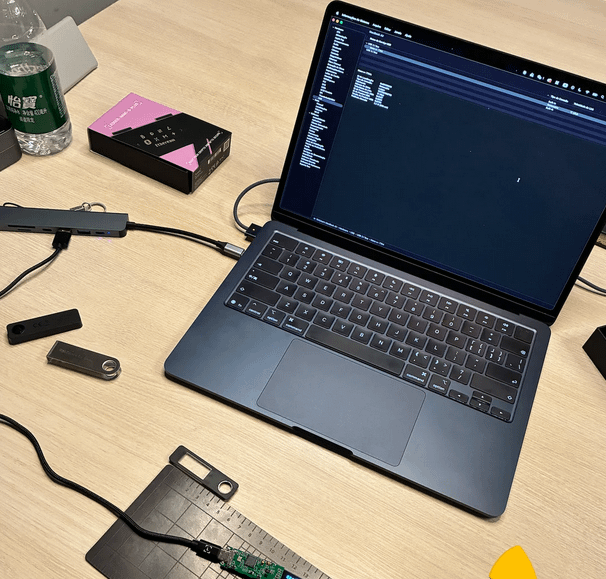 Imagem do dispositivo Ledger falsificado sendo desmontado. Fonte: Reddit
“Fique seguro por aí. Baixe o Ledger Live apenas de ledger.com. Compre hardware apenas de ledger.com,” disse o pesquisador de segurança.
“Se seu dispositivo falhar na Verificação de Autenticidade — pare de usá-lo imediatamente.”
Após desmontar o dispositivo, eles descobriram sinais claros de adulteração, incluindo marcas de chip raspadas e uma antena WiFi e Bluetooth embutida dentro da unidade.
Produtos de hardware Ledger legítimos são projetados para manter chaves privadas totalmente offline.
O pesquisador de segurança então investigou o firmware, colocando o “chip em modo de inicialização,” que inicialmente identificou o dispositivo como um Nano S Plus 7704 com um número de série anexado.
No entanto, uma vez que a sequência de inicialização foi concluída, o nome de outro fabricante apareceu: Espressif Systems, uma empresa chinesa de semicondutores listada publicamente com sede em Xangai.
Cointelegraph entrou em contato com a Espressif para comentar, mas não recebeu uma resposta imediata.
Revista: O que é um ‘Estado de Rede’ e existem exemplos da vida real? Grandes Perguntas