


Projetos Web3 perderam $464,5 milhões para hacks e fraudes no primeiro trimestre de 2026, enquanto “mega hacks” de bilhões de dólares deram lugar a um maior número de incidentes de médio porte, de acordo com a empresa de segurança blockchain Hacken.
De acordo com o relatório do Q1 2026 da Hacken, ataques de phishing e engenharia social dominaram o período, contabilizando $306 milhões em perdas em um trimestre que viu 43 incidentes no total. Um único golpe de carteira de hardware de $282 milhões em janeiro foi responsável por 81% dos danos do trimestre.
Exploits de contratos inteligentes totalizaram $86,2 milhões, com falhas de controle de acesso, incluindo chaves comprometidas e serviços em nuvem, levando a um adicional de $71,9 milhões em perdas.
As perdas colocam este trimestre como o segundo menor primeiro trimestre desde 2023, com a ausência de um único mega hack na escala da Bybit, que perdeu $1,46 bilhões no Q1 2025, o principal motor da queda ano a ano.
O mapeamento de incidentes da Hacken mostra que as maiores falhas estão ocorrendo cada vez mais fora do código onchain, nas camadas operacionais e de infraestrutura que auditorias tradicionais raramente tocam. Yev Broshevan, CEO e cofundador da Hacken, disse ao Cointelegraph que as falhas mais caras "acontecem completamente fora da camada de código."
De acordo com a Hacken, essa mudança está atraindo maior escrutínio de reguladores e contrapartes institucionais, com estruturas como o Regulamento sobre Mercados em Cripto-Ativos (MiCA) e a Lei de Resiliência Operacional Digital (DORA) na União Europeia avançando mais na aplicação e aumentando as expectativas em torno do monitoramento contínuo de segurança e resposta a incidentes.
Código legado, chamadas falsas de VC e compromissos de chaves
Broshevan apontou para $306 milhões em phishing, uma chamada falsa de capitalista de risco (VC) ligada à Coreia do Norte de $40 milhões contra a Step Finance, e uma violação de serviço de gerenciamento de chaves AWS de $25 milhões no Resolv Labs. Mesmo onde contratos inteligentes estavam em falta, os bugs mais custosos frequentemente estavam em implantações legadas e classes de vulnerabilidades conhecidas. A Truebit perdeu $26,4 milhões devido a um bug em um contrato Solidity implantado há cerca de cinco anos, enquanto o Venus Protocol foi atingido por um padrão de ataque de doação documentado desde 2022.
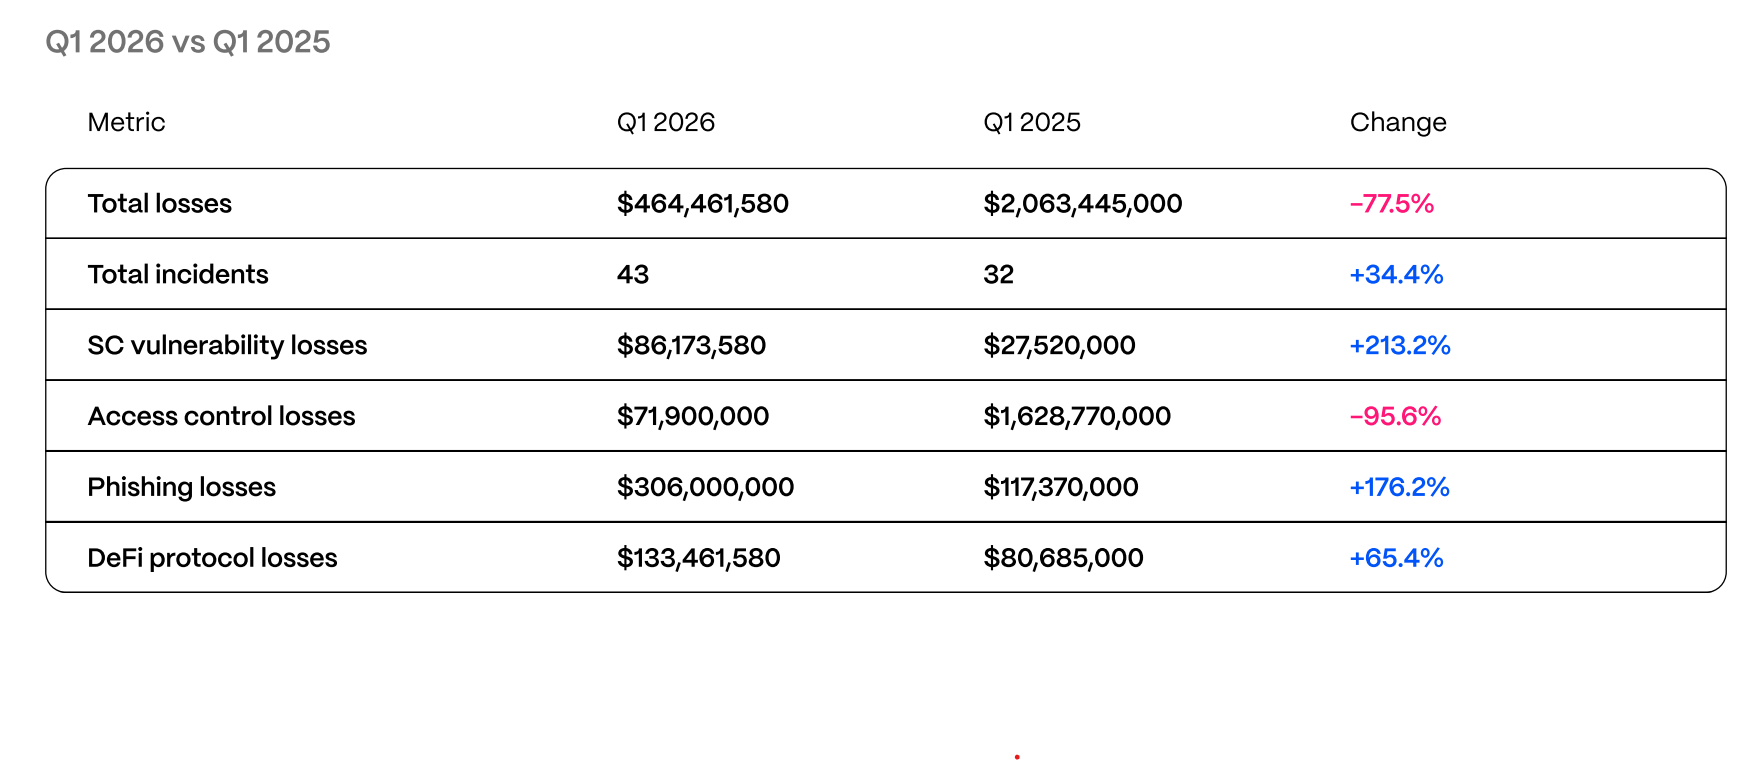 Q1 2025 comparado ao Q1 2026. Fonte: Hacken.
Seis projetos auditados, incluindo a Resolv com 18 auditorias e a Venus com cinco firmas separadas, ainda contabilizaram $37,7 milhões em perdas. Em média, isso foi mais do que seus pares não auditados porque protocolos com maior valor total bloqueado (TVL) atraem atacantes e exploits mais sofisticados.
Os órgãos de fiscalização globais endurecem as expectativas de resposta a incidentes
No Q1, MiCA e DORA na UE avançaram mais para a aplicação ativa, o regulador de Dubai, a Autoridade Reguladora de Ativos Virtuais, apertou as expectativas em torno de seu Livro de Regras de Tecnologia e Informação, Cingapura impôs regras de notificação de incidentes alinhadas a Basel e de uma hora, e a nova Autoridade do Mercado de Capitais dos Emirados Árabes Unidos assumiu a supervisão federal de ativos digitais com poderes mais amplos e penalidades mais altas.
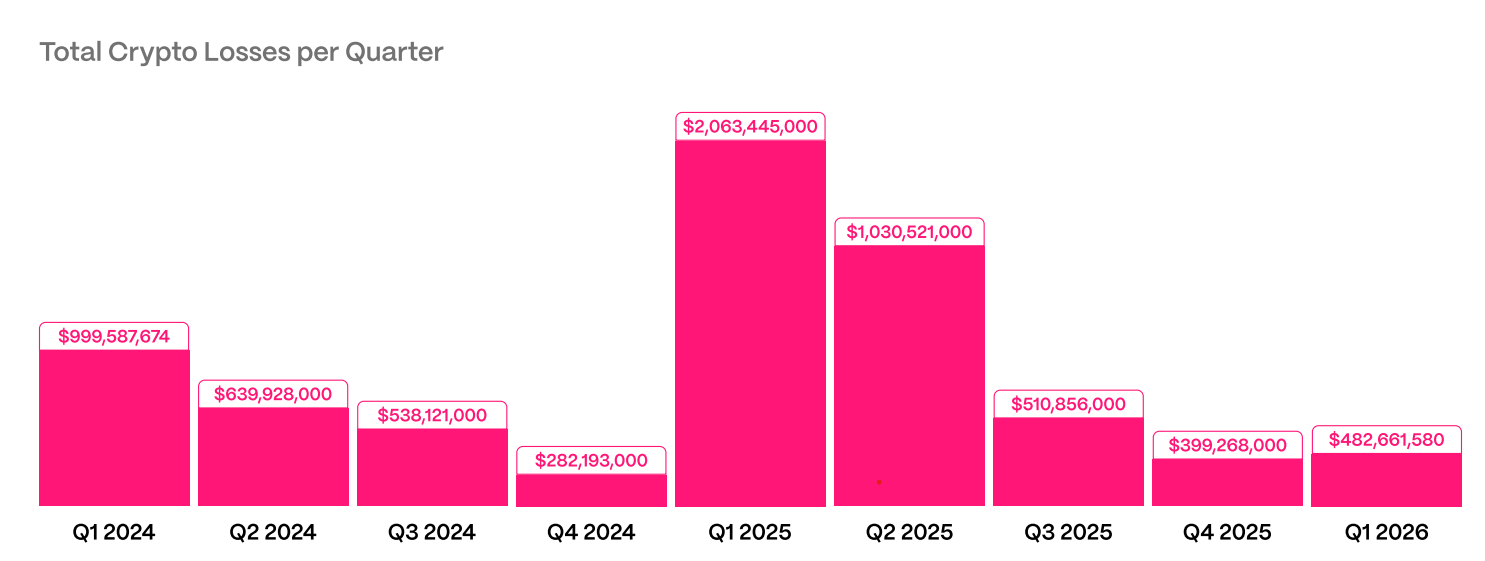 Perdas totais em cripto por trimestre. Fonte: Hacken
A Hacken liga esses regimes a um novo benchmark para pilhas "prontas para o regulador" que inclui atestações de prova de reservas respaldadas por reconciliações internas diárias, monitoramento onchain 24/7 em carteiras de tesouraria e funções privilegiadas, disjuntores automáticos em funções de mintagem e governança e relógios de notificação de incidentes calibrados para o padrão aplicável mais rigoroso.
O relatório destaca metas "realistas" de conscientização dentro de 24 horas, rotulagem dentro de quatro horas e bloqueio em 30 segundos, com metas "aspiracionais" tão baixas quanto 10 minutos para detecção e 1 segundo para bloqueio, com base em orientações dos dados da Corrida de Lavagem de 2025 da Global Ledger.
Na camada humana, a Hacken marca os clusters norte-coreanos como a ameaça operacional mais consistente, com a perda de $40 milhões da Step Finance e a violação da infraestrutura da Bitrefill estendendo um manual de contatos falsos de VC, ferramentas de chamadas de vídeo maliciosas e endpoints de funcionários comprometidos que extraíram cerca de $2,04 bilhões do setor em 2025.
Revista: XRP ainda não 'precificou' 3 catalisadores otimistas, Bitcoin a $80K? Segredos de Comércio