

Se um computador quântico capaz de quebrar a criptografia moderna fosse ativado hoje, o Bitcoin provavelmente estaria sob ataque — e ninguém saberia.
“Tudo pareceria um acesso legítimo”, disse David Carvalho, CEO da empresa de infraestrutura pós-quântica Naoris Protocol, ao Cointelegraph. “Quando você pensa que está vendo um computador quântico lá fora, ele já está sob controle há meses.”
“Você nem saberia”, ele disse.
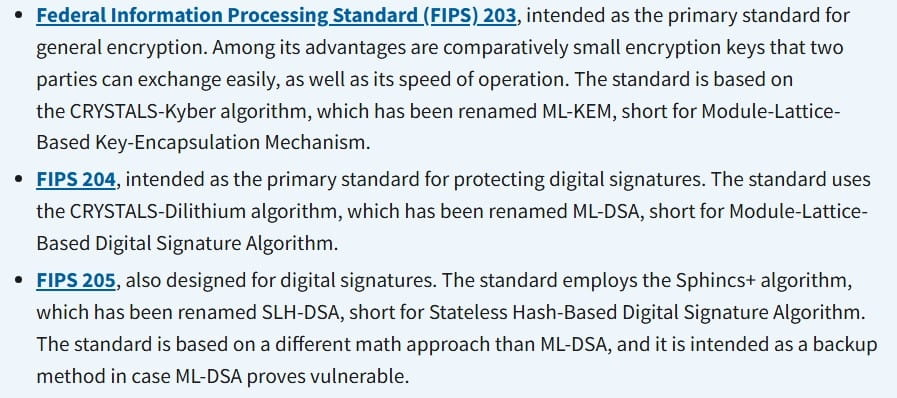
Pesquisadores da IBM, Google e laboratórios apoiados pelo governo estão correndo para fechar essa lacuna, mas o tempo está passando. O Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) começou a aprovar algoritmos pós-quânticos, enquanto a maioria das blockchains públicas ainda depende de criptografia projetada na década de 1980.
Por enquanto, é uma ameaça teórica. Mas se a teoria se tornasse realidade, as defesas do Bitcoin desmoronariam mais rápido do que a rede poderia reagir, alertou Carvalho.
Como um ataque quântico poderia quebrar o Bitcoin
A segurança central do Bitcoin depende do Algoritmo de Assinatura Digital de Curva Elíptica, ou ECDSA, um padrão criptográfico proposto pela primeira vez em 1985. O sistema permite que os usuários provem a propriedade com uma chave privada, enquanto apenas a chave pública correspondente é visível para a rede.
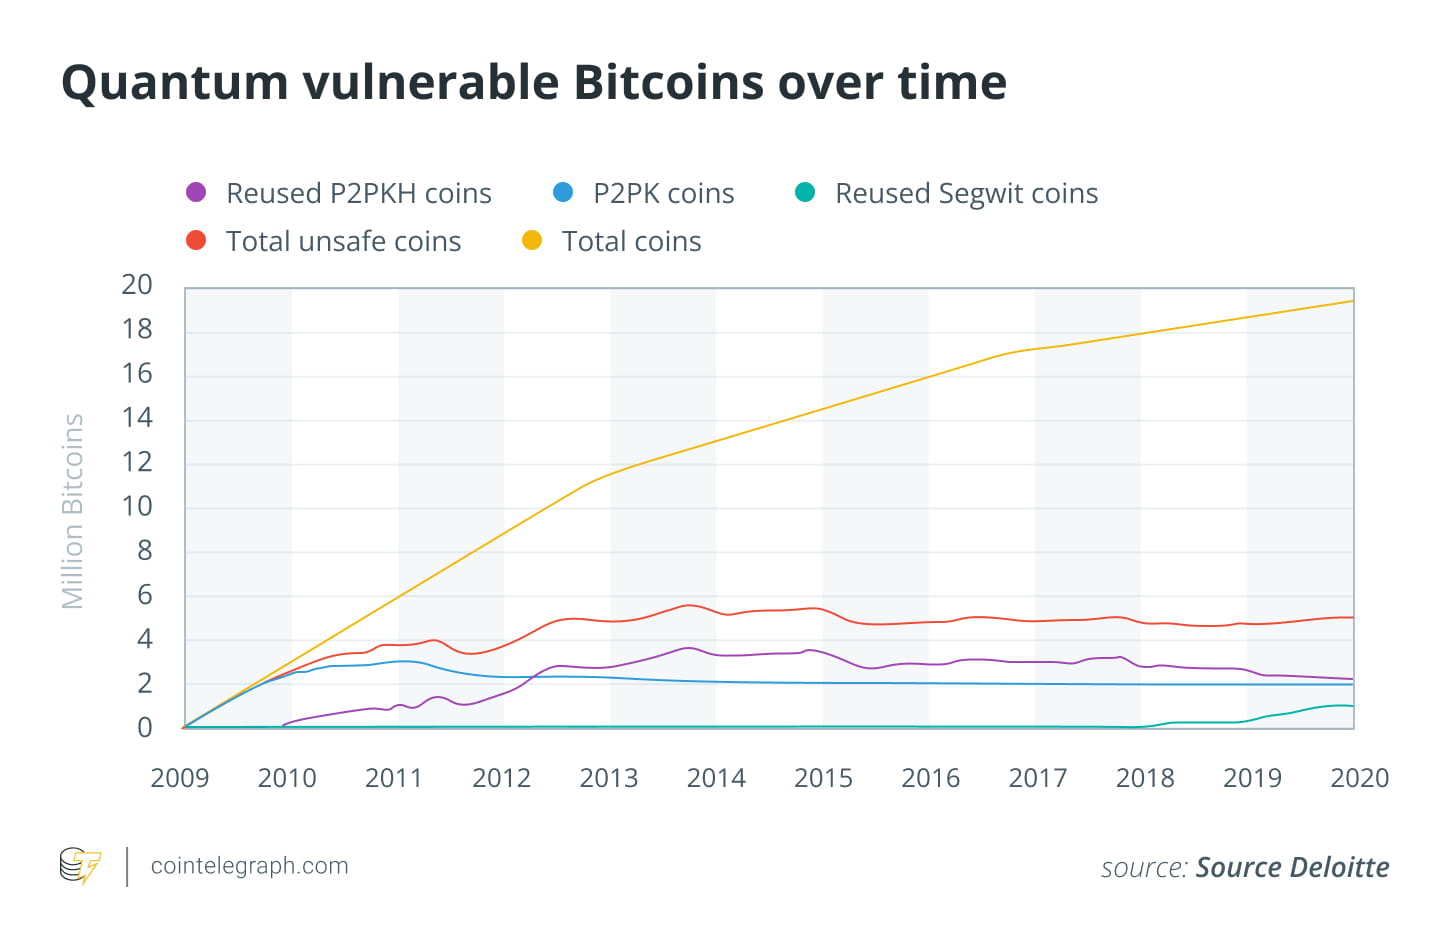
Usando o algoritmo de Shor, um computador quântico suficientemente poderoso poderia teoricamente recuperar uma chave privada diretamente de uma pública. Isso permitiria que atacantes acessassem qualquer carteira onde a chave pública foi exposta onchain, como aquelas usadas nas primeiras transações de Bitcoin (BTC).
“Seria impossível provar que um computador quântico fez isso porque ele deriva acesso legítimo”, disse Carvalho. “Você apenas veria aquelas moedas se movendo como se seus donos decidissem gastá-las.”
Kapil Dhiman, CEO e fundador da Quranium — uma startup de blockchain layer-1 focada em segurança pós-quântica — alertou que as vítimas mais antigas e visíveis seriam as carteiras mais antigas.
“As moedas de Satoshi seriam alvos fáceis”, disse ele à Cointelegraph. “Se essas moedas se moverem, a confiança no Bitcoin se quebrará muito antes que o sistema em si falhe.”
Em tal cenário, a blockchain continuaria processando transações normalmente. Blocos seriam minerados, e o livro-razão permaneceria intacto, mas a propriedade teria mudado silenciosamente de mãos.
A realidade hoje é que GPUs mais potentes e melhores algoritmos tornam os ataques de força bruta um pouco mais eficientes. No entanto, a ECDSA com as chaves de 256 bits do Bitcoin ainda está muito além do alcance da computação clássica.
O Bitcoin está atrás do TradFi em criptografia pós-quântica
Enquanto bancos, redes de telecomunicações e agências governamentais já estão testando criptografia pós-quântica, a maioria das blockchains principais ainda depende de tecnologia da década de 1980.
“Todas as blockchains identificaram essa vulnerabilidade como uma causa raiz”, disse Dhiman, referindo-se ao risco de que os métodos de criptografia atuais, como a ECDSA, possam ser quebrados por computadores quânticos.
A transição do Bitcoin para um modelo resistente a quânticos exigiria uma reformulação das regras de consenso da rede que demanda ampla coordenação entre mineradores, desenvolvedores e usuários.
Pesquisadores têm proposto ideias iniciais, incluindo a Proposta de Melhoria do Bitcoin 360, que descreve caminhos potenciais para adotar novos esquemas criptográficos, e a proposta de “Migração Pós-Quântica e o Pôr do Sol das Assinaturas Legadas”, que elimina os esquemas de assinatura legados. Desenvolvedores do Ethereum também exploraram assinaturas baseadas em rede e outras opções resistentes a quânticos, embora nenhuma tenha sido implementada.
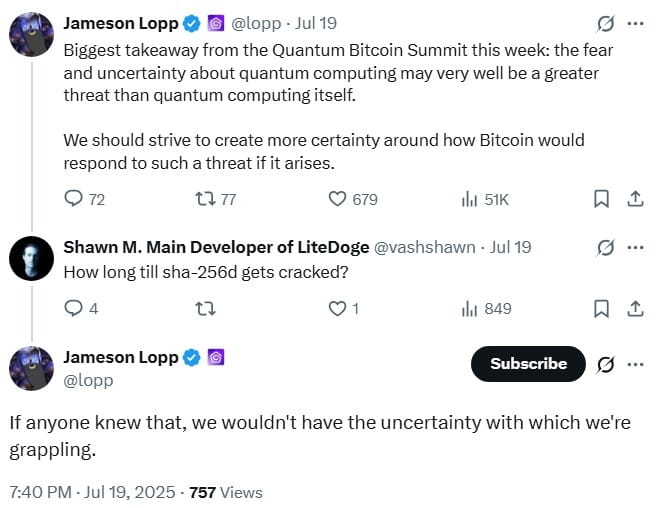
Nas finanças tradicionais, a mudança já está em andamento. O NIST dos EUA aprovou algoritmos, e o JPMorgan testou uma blockchain segura contra quânticos em parceria com a Toshiba. O SWIFT começou a oferecer treinamento de segurança pós-quântica para sua rede.
“As finanças tradicionais estão realmente à frente”, disse Carvalho. “Eles têm controle central, orçamentos e uma única autoridade que pode impulsionar atualizações. O cripto não tem isso. Tudo leva a um consenso.”
Alguns projetos mais novos de blockchain estão se posicionando como prontos para a quântica desde a sua criação. O Naoris Protocol, liderado por Carvalho, foi mencionado em uma proposta independente submetida à Comissão de Valores Mobiliários dos EUA que discutiu padrões pós-quânticos, enquanto a Quranium de Dhiman utiliza o Algoritmo de Assinatura Digital Baseado em Hash Stateless aprovado pelo NIST. Enquanto isso, o Quantum Resistant Ledger é uma blockchain construída em torno de assinaturas baseadas em XMSS, um algoritmo agora padronizado pelo NIST.
O que acontece se o Bitcoin falhar no teste quântico
Para o detentor médio de Bitcoin, a principal preocupação é um colapso repentino na confiança, o que poderia fazer os preços despencarem e causar ondas nos mercados tradicionais, onde a adoção institucional de criptomoedas tem acelerado.
“Há uma probabilidade não nula de que já esteja fora. O consenso nas comunidades científica, de pesquisa e militar é que não é o caso”, disse Carvalho.
“No entanto, não seria a primeira vez que uma criptografia de classe mundial foi quebrada sem conhecimento público”, acrescentou, referindo-se à cifra Enigma.
Usada pela Alemanha Nazista durante a Segunda Guerra Mundial, a cifra Enigma era considerada inquebrável na época. Mas os criptanalistas liderados por Alan Turing e sua equipe em Bletchley Park conseguiram quebrá-la discretamente. Os Aliados mantiveram o avanço em segredo para que a Alemanha continuasse usando a cifra.
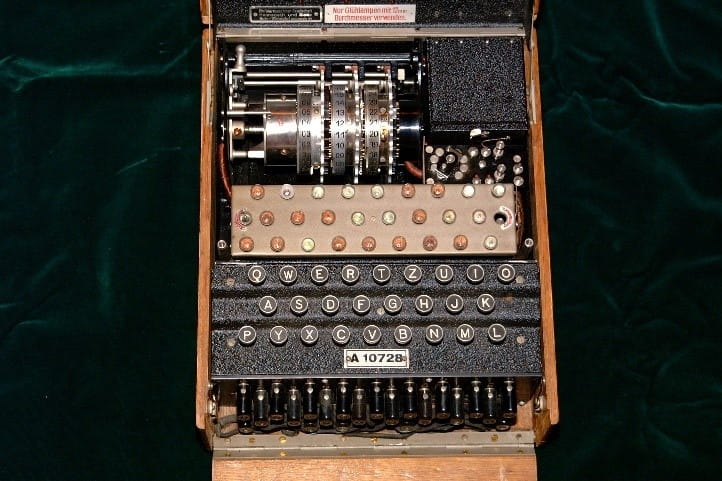
“Quando você acha que está vendo um computador quântico, ele já está no controle há meses”, alertou Carvalho.
Mas os especialistas permanecem otimistas de que sistemas de blockchain seguros contra quânticos são alcançáveis e que a indústria está tentando alinhar-se com padrões já adotados nas finanças tradicionais.
“Sistemas seguros contra quânticos são possíveis”, disse Dhiman. “Só precisamos começar a construí-los antes que a ameaça se torne real.”
Por enquanto, as ameaças quânticas permanecem teóricas. A criptografia do Bitcoin se mantém forte, e computadores capazes de quebrá-la existem apenas no papel.