



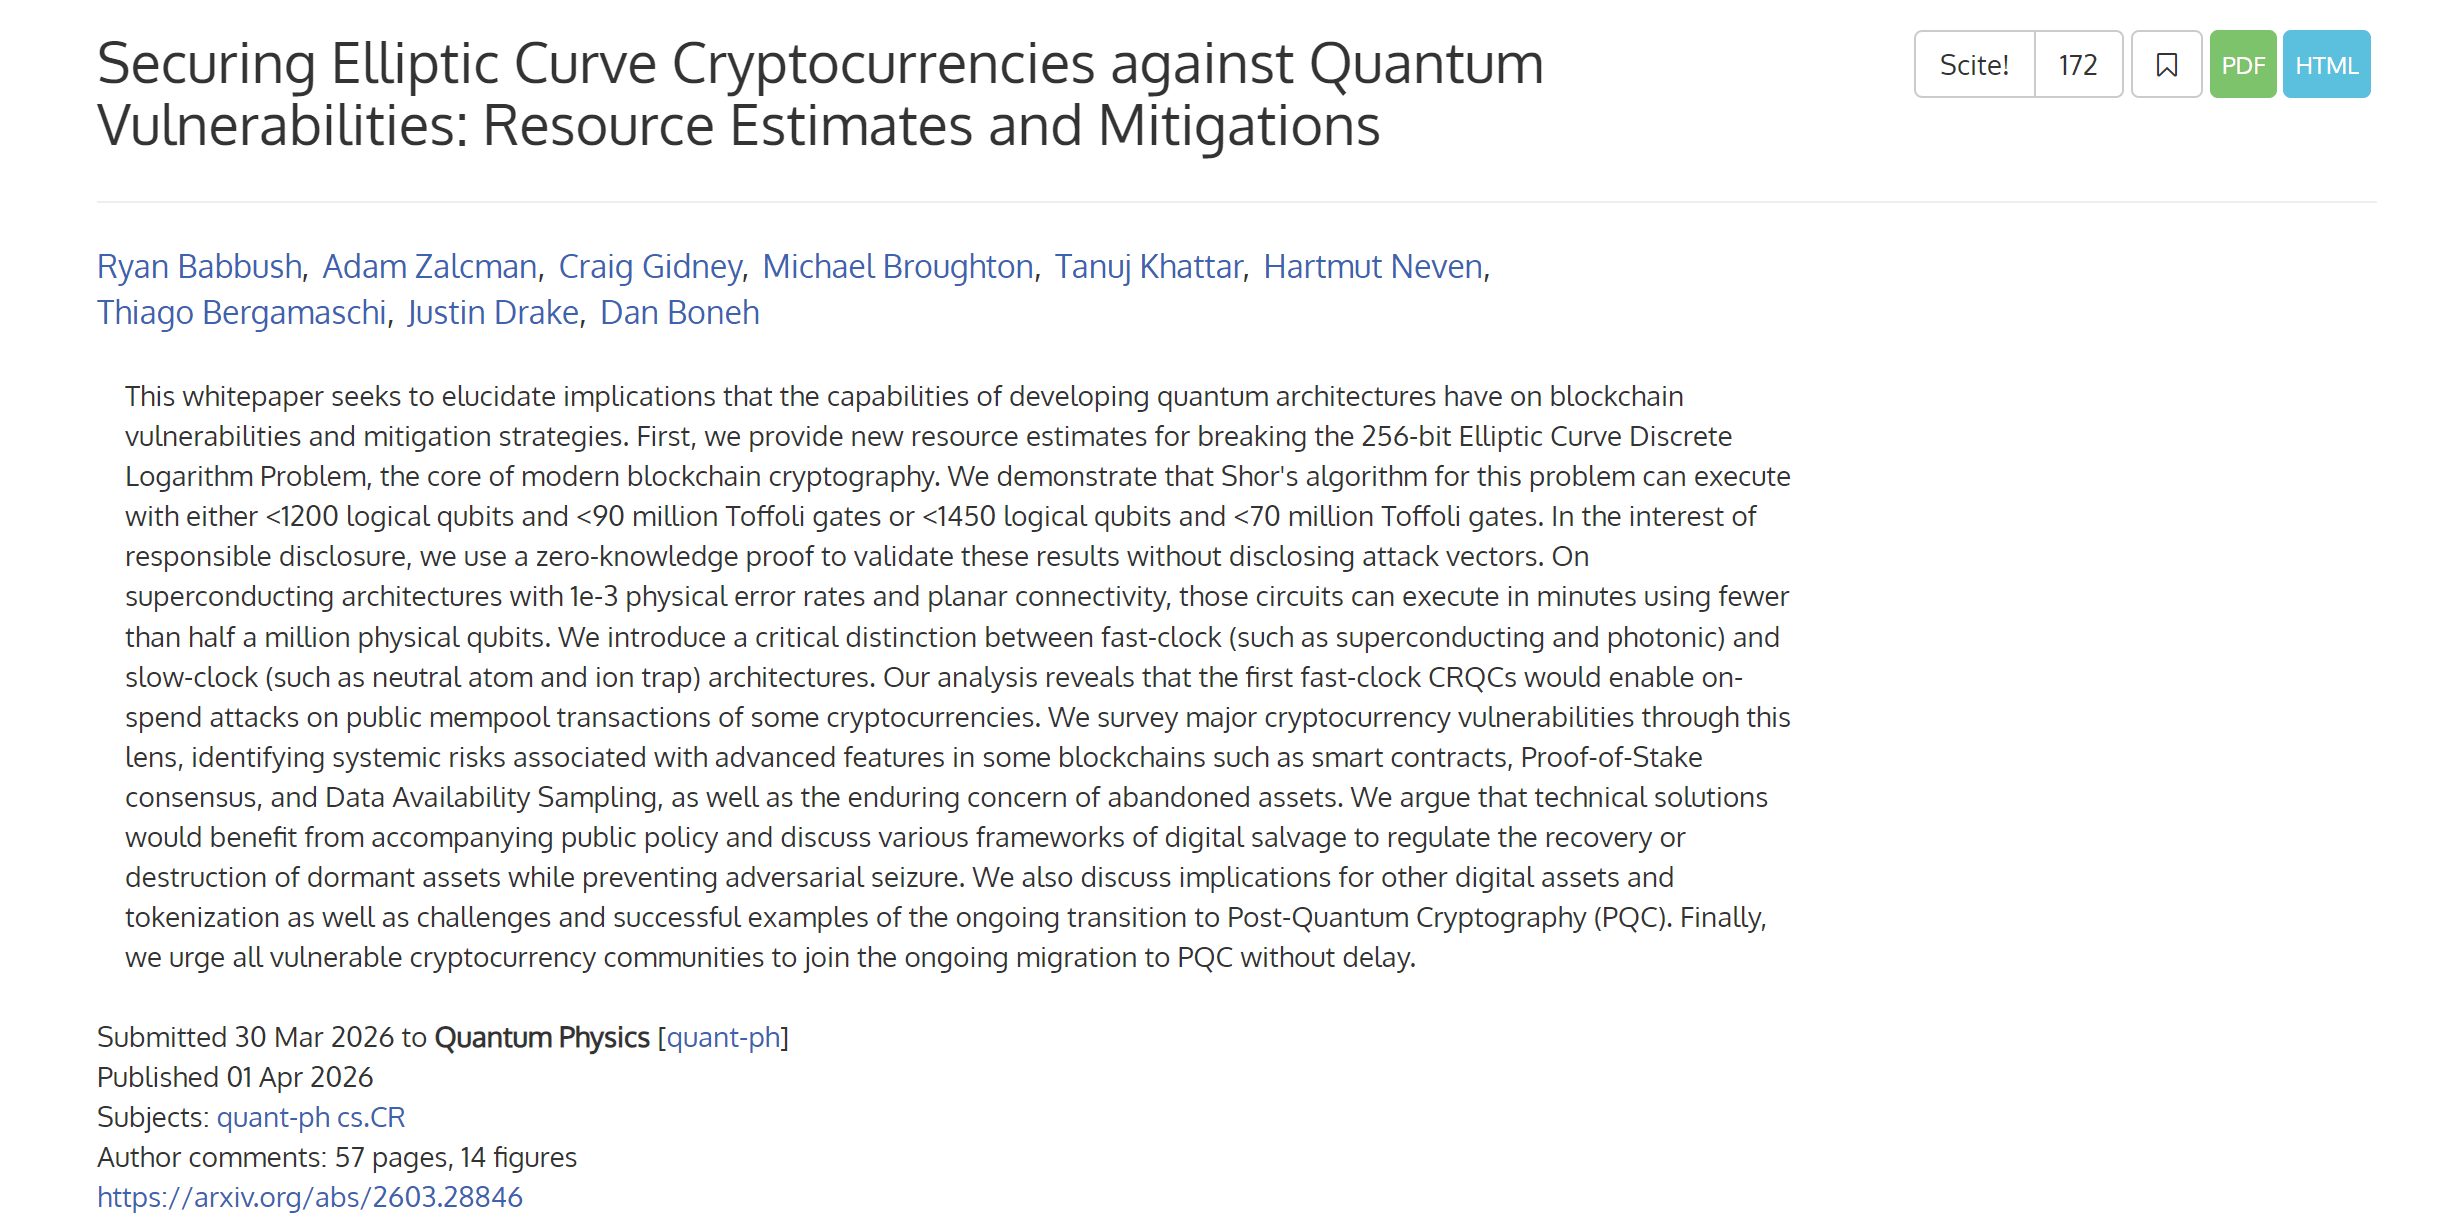
Na semana passada, a equipe do Google Quantum AI publicou um artigo significativo, apontando que, sob a arquitetura supercondutora, correções específicas e suposições de hardware, futuros computadores quânticos poderão usar menos de 500 mil qubits físicos para quebrar, em minutos, a criptografia de curva elíptica de 256 bits (ECDLP-256), que é amplamente utilizada nas criptomoedas e blockchains atuais, com o número de qubits necessários reduzido em cerca de 20 vezes em comparação com as estimativas anteriores.
Isso se refere diretamente ao núcleo do esquema de assinatura ECDSA, que é praticamente comum a todas as principais blockchains, como Bitcoin e Ethereum. Assim que a mensagem foi divulgada, a afirmação de que "os computadores quânticos podem quebrar a chave privada do Bitcoin" começou a se espalhar na internet.
Na verdade, é necessário que nos acalmemos e deixemos isso claro - a ameaça é real, mas ainda está longe de "amanhã sua carteira não ser segura".
Mais importante, todo o setor já começou a agir.
Primeiro, o que a computação quântica realmente ameaça?
Para entender essa questão, vamos começar pelo básico: como seus ativos criptográficos são realmente protegidos?
Como todos sabem, no Bitcoin ou Ethereum, cada conta tem um par de chaves: a chave privada e a chave pública. A chave privada é uma grande sequência de números gerados aleatoriamente, extremamente confidencial, equivalente à senha do seu cofre; a chave pública é derivada da chave privada através de operações de multiplicação em curvas elípticas e seu endereço de carteira é a string resultante da chave pública após passar pela função hash.
A base de segurança deste sistema reside precisamente no fato de que esse processo é unidirecional.
A verdade é que, calcular a chave pública a partir da chave privada é fácil, mas reverter a chave pública para a chave privada em um computador tradicional leva muito mais tempo do que a idade do universo. Essa é a essência do problema do logaritmo discreto em curvas elípticas (ECDLP) - o cálculo direto é simples, mas a quebra reversa é impossível.
Mas os computadores quânticos quebraram essa suposição, pois podem resolver problemas de fatoração inteira e logaritmos discretos em tempo polinomial. Em outras palavras, um computador quântico suficientemente poderoso, em teoria, pode reverter sua chave pública para a chave privada.
Então, a pergunta surge, quando a chave pública será exposta?
Cada vez que você inicia uma transação na blockchain, precisa assinar os dados da transação com sua chave privada, enquanto transmite sua chave pública para verificação. Isso significa que, desde que você tenha feito uma transação, sua chave pública já está exposta na blockchain.
O significado deste artigo do Google é precisamente levar a ideia de "quebrar a chave privada a partir da chave pública" de algo teoricamente viável, mas absurdo, para um objetivo que pode ser planejado no roteiro de hardware quântico. Por exemplo, segundo a estimativa do artigo, quebrar o ECDLP de 256 bits exigiria cerca de 500 mil qubits físicos de um computador quântico tolerante a falhas, uma grande redução em relação à estimativa anterior.
Em última análise, a computação quântica não está quebrando o blockchain; seu foco inicial é o sistema de assinatura que ainda se baseia no problema do logaritmo discreto em curvas elípticas.
Assim, a ameaça é real, mas, estritamente falando, a afirmação de que "está iminente" não é precisa. O período de janela que a maioria da indústria estima ainda está mais próximo de 2030 (leitura adicional: Abstração de conta nativa + Ameaças quânticas: Por que o EIP-8141 ainda não se tornou o carro-chefe do Ethereum Hegotá?).
Segundo, o que as diferentes blockchains estão fazendo para se preparar?
Claro, objetivamente, há uma diferença crucial que muitos relatórios não explicaram, que é que muitos endereços de Bitcoin não expõem a chave pública diretamente na blockchain desde o início.
Tomando como exemplo formas comuns como P2PKH e P2WPKH, o endereço em si geralmente é apenas o hash da chave pública, que muitas vezes só será exposto na "primeira utilização". Isso significa que se seu endereço nunca fez uma transação, na blockchain só há o seu endereço de carteira, sem chave pública.
Portanto, a superfície de ataque mais direta da computação quântica tende a ser as chaves públicas de endereços que já realizaram transações. Claro, esse detalhe leva diretamente à primeira coisa que os usuários podem fazer agora, que discutiremos a seguir.
A indústria não é alheia a esse problema. De fato, os preparativos para a migração para criptografia pós-quântica já estão sendo realizados em várias frentes.
A abordagem do Ethereum é desacoplar o nível da conta e a solução de assinatura, por exemplo, a promoção do EIP-7702 e da abstração da conta (AA) permite que as contas do Ethereum definam o que é uma assinatura válida através da lógica de contratos inteligentes. Isso significa que, no futuro, quando uma nova solução de assinatura quântica for introduzida, não será necessário reescrever o protocolo subjacente, apenas substituir o módulo de verificação de assinatura da conta.
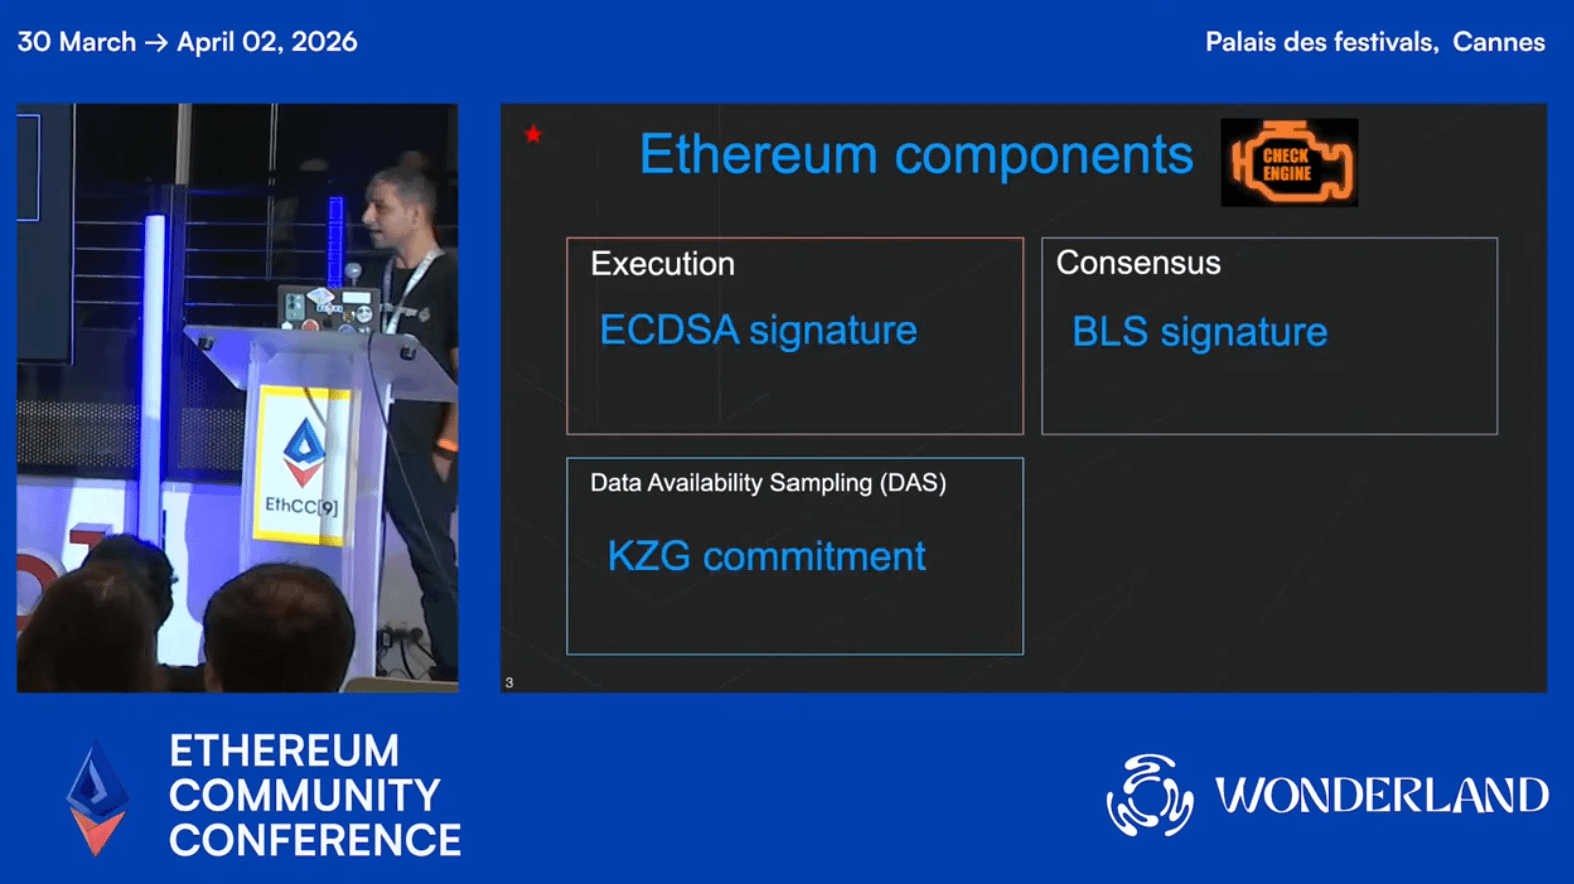
Mais especificamente, o pesquisador de criptografia da Ethereum, Antonio Sanso, atualizou no EthCC9 o progresso mais recente em segurança quântica da Ethereum, apontando que computadores quânticos podem representar uma ameaça real ao algoritmo de assinatura ECDSA na metade da década de 2030. Atualmente, a Ethereum já completou cerca de 20% do trabalho de preparação para resistência quântica e planeja alcançar resistência quântica total com a atualização Lean Ethereum entre 2028 e 2032.
No entanto, o principal desafio técnico atual é o problema do tamanho da assinatura; algoritmos de assinatura pós-quântica mais leves, como o Falcon, ainda têm um tamanho de assinatura mais de 10 vezes maior do que o ECDSA. Verificar diretamente no Solidity com base em Lattice é extremamente caro em termos de Gas, portanto, a equipe de pesquisa estabeleceu dois caminhos tecnológicos principais:
Primeiro, permitir que a abstração da conta permita que os usuários atualizem o algoritmo de assinatura da carteira para uma solução resistente a quântica, sem modificar o protocolo subjacente;
Segundo, introduzir LeanVM para processar cálculos hash complexos e, em conjunto com provas de conhecimento zero, verificar a propriedade das palavras-chave de recuperação de endereço, garantindo a segurança dos ativos durante o processo de migração;
Antonio afirmou que começará a liderar reuniões quinzenais de ACD sobre o tema pós-quântico a partir de fevereiro de 2026. Atualmente, clientes de consenso como Lighthouse e Grandine já estão online em uma rede de teste experimental pós-quântica.
Além disso, o estilo da comunidade Bitcoin é claramente mais conservador. O BIP360, que recentemente entrou no repositório de BIPs, propôs um novo tipo de saída, P2MR (Pay-to-Merkle-Root), cujo objetivo de design é remover a vulnerabilidade quântica do key-path spend no Taproot, deixando uma estrutura mais amigável para a possível migração de assinatura pós-quântica.
Claro, um projeto entrando no repositório de BIPs não significa que já formou um consenso comunitário, muito menos que será adotado em breve. Portanto, pode-se dizer que a comunidade do Bitcoin já começou a discutir propostas mais concretas em torno da exposição quântica e das possíveis mudanças nos tipos de saída. Isso também se alinha ao estilo característico do Bitcoin, que é definir claramente o problema antes de lentamente formar um consenso.
Vale a pena notar que, já em 2024, o Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) publicou oficialmente três padrões de criptografia pós-quânticos, o que significa que o ecossistema blockchain tem um objetivo claro de migração e não precisa mais esperar pela convergência de discussões sobre qual algoritmo é melhor. A implementação prática já começou.
Três, o que os usuários comuns devem fazer?
Embora a ameaça da computação quântica seja uma questão de anos no futuro, isso não significa que não devemos nos preocupar agora. Alguns bons hábitos, se cultivados hoje, têm um custo praticamente zero.
A primeira é evitar a reutilização de endereços, que também é a medida de autoproteção mais direta e eficaz.
A razão é exatamente como mencionado acima - se você é um usuário de uma cadeia UTXO como o Bitcoin, cada vez que inicia uma transação, sua chave pública será exposta na blockchain. Portanto, se você usar sempre o mesmo endereço, a chave pública ficará exposta por longos períodos e, uma vez que o poder quântico amadureça, um atacante poderá facilmente reverter sua chave pública para a chave privada.
Atualmente, carteiras populares como imToken já oferecem por padrão a funcionalidade de carteira HD. Um bom hábito é usar um novo endereço para cada transferência, não tratando um endereço como uma identificação permanente. Quanto àqueles endereços que nunca realizaram uma transação, a chave pública nunca foi exposta, e a ameaça quântica atual praticamente não se aplica.
Em segundo lugar, preste atenção na rota de atualização pós-quântica da carteira.
Se você está principalmente usando blockchains baseadas em contas como Ethereum, o foco não deve ser apenas trocar de endereço mecanicamente, mas sim prestar atenção na carteira que você usa e na blockchain em que está, se elas oferecerão um caminho de migração claro no futuro.
Para as blockchains baseadas em modelos de conta, o maior problema na era quântica frequentemente não é a exposição única, mas sim o vínculo de longo prazo entre contas ativas, histórico de chaves públicas, identidades na blockchain e permissões de aplicativos. Uma vez que realmente entremos na janela de migração no futuro, quem tiver a conta mais atualizável e quem tiver uma carteira que possa substituir a lógica de assinatura de forma mais suave estará mais seguro.
Por fim, do ponto de vista humano, é previsível que, à medida que o interesse no tópico aumente, haverá cada vez mais carteiras ou protocolos que afirmam ser "seguras contra quânticos". Devemos ficar atentos a esses produtos que se apresentam sob a bandeira de "segurança quântica".
Diante desse tipo de afirmação, a pergunta mais importante não é sobre o material publicitário, mas sim três questões mais duras:
O algoritmo que depende é um padrão já estabelecido pelo NIST?
A segurança dela foi auditada independentemente e validada adequadamente?
A segurança quântica que ela afirma é de fato uma migração em nível de cadeia, uma atualização em nível de conta, ou apenas uma embalagem em nível de aplicativo?
Depois de tudo, a verdadeira segurança pós-quântica não deve cobrir apenas um rótulo de aplicativo, mas todo o caminho desde a assinatura, verificação até a compatibilidade na blockchain.
De um modo geral, a ameaça da computação quântica ao blockchain realmente existe, e a importância deste novo white paper do Google reside precisamente no fato de que ele trouxe a ameaça de uma teoria remota para um risco mais manejável.
Mas isso ainda não é um sinal de que "amanhã a carteira será comprometida". A compreensão mais precisa deve ser que a migração pós-quântica não é mais um tópico que pertence apenas ao círculo acadêmico, mas que se tornará uma questão real que será gradualmente abordada em atualizações de protocolo, design de carteiras e gerenciamento de ativos dos usuários nos próximos anos.
Considerações finais
Para a indústria, o que realmente importa a seguir não é quem grita primeiro que a ameaça quântica chegou, mas sim quem consegue primeiro desenhar um caminho claro para a migração.
Para os usuários, não é o momento de entrar em pânico agora, mas sim de estabelecer uma compreensão básica dos riscos: quais ativos serão expostos primeiro, quais operações ampliarão a exposição, e quais carteiras e blockchains têm mais chances de oferecer uma atualização suave no futuro.
O que precisamos é agir cedo, e não entrar em pânico excessivo.
Vamos todos nos esforçar juntos.