


Um ator de ameaça conhecido como “Jinkusu” está supostamente vendendo ferramentas de crime cibernético projetadas para contornar verificações de Conheça Seu Cliente (KYC) em bancos e plataformas de criptomoedas.
A ferramenta usa deepfakes e manipulação de voz para enganar sistemas de verificação KYC em plataformas financeiras, escreveu o rastreador de crime cibernético Dark Web Informer em um post no X no domingo.
A empresa de cibersegurança Vecert Analyzer acrescentou que Jinkusu usa IA para trocas de rosto em tempo real via InsightFace para “transferências de gesto fluidas”, juntamente com modulação de voz para evadir biometria.
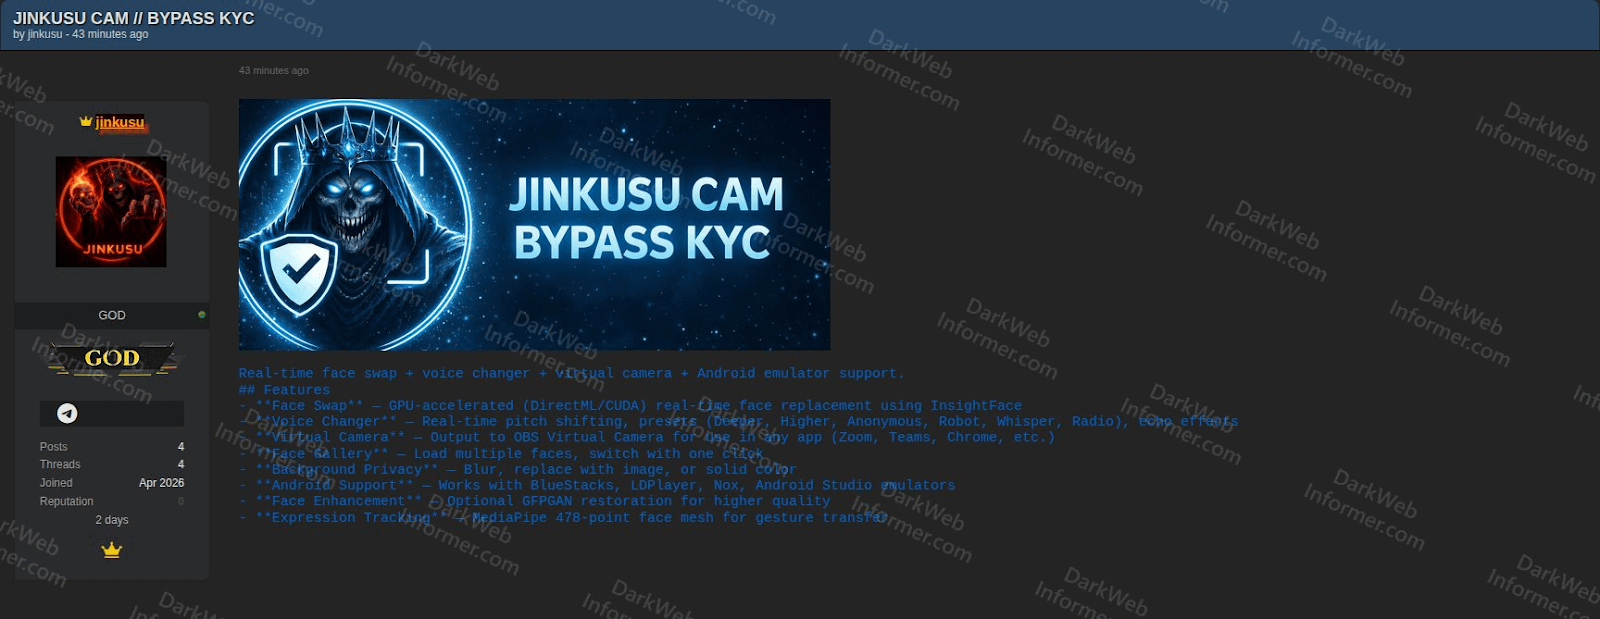 Fonte: Dark Web Informer
O surgimento de ferramentas de deepfake é um “alerta” para a indústria, pois destaca as deficiências dos sistemas de verificação KYC, segundo Deddy Lavid, CEO da plataforma de segurança em blockchain Cyvers.
“À medida que a IA reduz as barreiras para a fraude de identidade sintética, a porta da frente sempre permanecerá vulnerável,” disse Lavid ao Cointelegraph, instando as plataformas a adotarem uma abordagem de segurança em camadas que combine verificação de identidade com monitoramento em tempo real por IA.
A IA pode quebrar sistemas KYC com uma única imagem
O chefe de segurança da Binance, Jimmy Su, destacou a crescente ameaça da tecnologia deepfake em maio de 2023.
Ele alertou que a melhoria dos algoritmos de IA será capaz de quebrar os sistemas de identidade KYC usando uma única imagem da vítima.
O novo kit de fraude também permite que golpistas realizem golpes românticos, como “pig butchering”, sem conhecimento técnico.
Investidores de criptomoedas perderam $5.5 bilhões em 200.000 casos sinalizados de 'pig butchering' em 2024.
Scam-as-a-service ameaça investidores de criptomoedas
O autor do novo pacote de fraude, Jinkusu, é suspeito de ser o mesmo ator de ameaça que lançou o kit de phishing Starkiller em fevereiro de 2026.
Diferente dos kits de phishing tradicionais baseados em HTML, o Starkiller cria um proxy reverso em tempo real ao criar um navegador Chrome sem cabeça dentro de um contêiner Docker, carregando a página de login genuína da marca alvo e retransmitindo todas as entradas do usuário, incluindo login e senhas, para o ator da ameaça, explicou a plataforma de cibersegurança Abnormal, em um relatório de 19 de fevereiro.
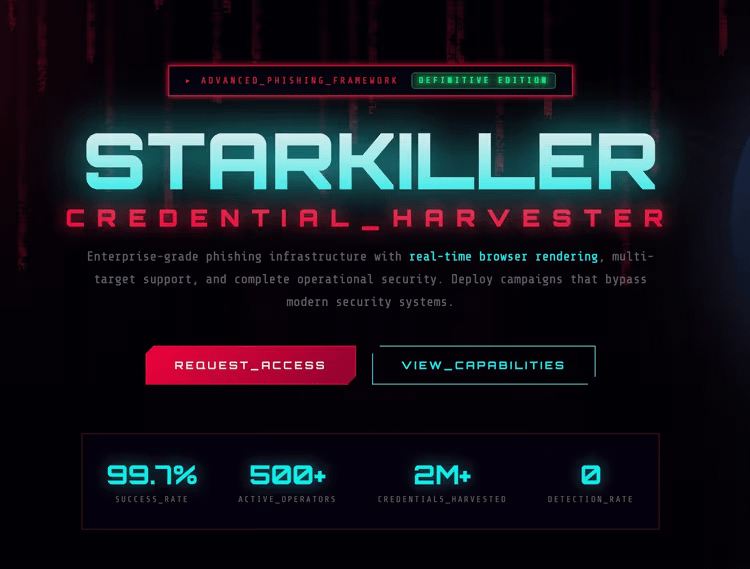 Malware de phishing-as-a-service Starkiller. Fonte: Abnormal.ai
Embora as perdas devido a ataques de phishing em criptomoedas tenham caído 83% em 2025, scripts maliciosos para drenar carteiras de criptomoedas permaneceram ativos e novos malwares continuaram a surgir, disse o Scam Sniffer em um relatório de janeiro.
Revista: Todo mundo odeia o GPT-5, a IA mostra que as mídias sociais não podem ser consertadas