


Ainda me lembro da primeira vez que ouvi sobre um grande hack de criptomoeda—pensei que tinha que ser algum exploit de código em nível de gênio, algo enterrado profundamente em contratos inteligentes complexos que apenas hackers de elite poderiam entender.
Mas quanto mais eu assistia o hack Drift se desenrolar, mais percebia algo desconfortável: isso não era apenas sobre código—era sobre pessoas, tempo e paciência.
O ataque Drift não começou com uma vulnerabilidade em um contrato; começou semanas antes, silenciosamente, quase invisivelmente, através de uma infiltração cuidadosamente planejada que a maioria dos sistemas nem mesmo é projetada para detectar.
O que torna este ataque diferente não é apenas a escala da perda, mas a sofisticação da abordagem—porque reflete como as unidades cibernéticas da Coreia do Norte evoluíram de hackers oportunistas para operadores estratégicos.
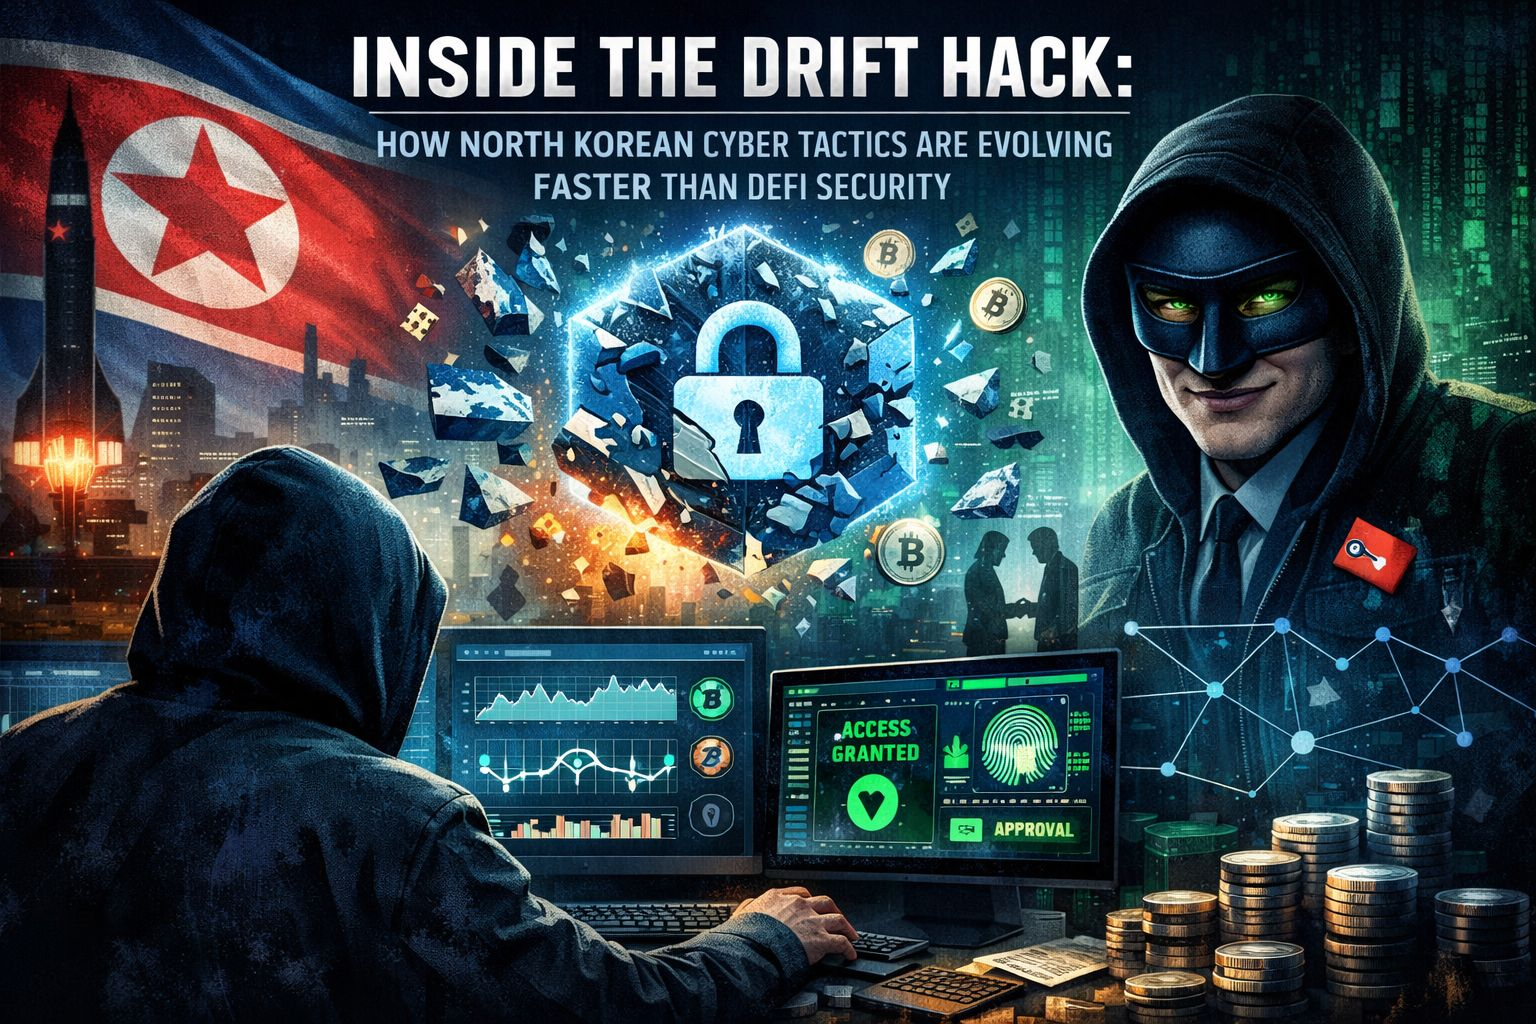
Esses não são atores aleatórios em busca de lucros rápidos; eles operam mais como agências de inteligência, combinando habilidade técnica com manipulação psicológica e planejamento de longo prazo.
No caso do Drift, relatos sugerem que os atacantes não entraram à força—eles ganharam confiança, se misturaram a fluxos de trabalho e se posicionaram lentamente dentro de estruturas críticas de tomada de decisão.
Essa é a parte que a maioria das pessoas perde: os ataques modernos de criptografia não se tratam mais de quebrar sistemas por fora—eles tratam de se tornar parte do próprio sistema.
O uso de engenharia social neste ataque é o que realmente se destaca, porque contorna a camada de segurança mais forte na qual a DeFi se baseia—imutabilidade do código.
Você pode auditar contratos inteligentes cem vezes, mas não pode auditar a confiança humana com a mesma precisão.
E é exatamente aí que os atacantes concentraram sua energia—não no código, mas nas pessoas que o controlam.
Ao mirar em mecanismos de governança e aprovações multisig, eles encontraram uma maneira de operar dentro das regras em vez de contra elas.
É uma mudança sutil, mas perigosa: em vez de explorar um bug, eles exploraram a autoridade.
A menção de transações pré-assinadas no caso do Drift revela outra camada de complexidade, mostrando como a conveniência nas operações pode se tornar uma vulnerabilidade oculta.
Sistemas projetados para melhorar a eficiência muitas vezes introduzem riscos silenciosos, especialmente quando esses sistemas assumem que todos os participantes permanecem confiáveis.
Mas a confiança, em sistemas descentralizados, não é mais garantida—é uma variável constantemente testada.
Grupos ligados à Coreia do Norte têm refinado essa abordagem por anos, e cada ataque parece carregar lições do anterior.
De explorações anteriores, como hacks de ponte, a tomadas de governança mais recentes, um padrão claro está emergindo: menos ruído, mais precisão.
Eles estão se afastando de explorações barulhentas e técnicas em direção a operações silenciosas e coordenadas que são mais difíceis de detectar e ainda mais difíceis de reverter.
Essa evolução espelha algo mais profundo acontecendo na própria cripto—o deslocamento de sistemas puramente técnicos para ecossistemas sócio-técnicos.
E em tais sistemas, a superfície de ataque não é apenas código—é comunicação, tomada de decisão e comportamento humano.
O hack do Drift expõe uma dura realidade: a segurança DeFi tem se concentrado fortemente em contratos inteligentes, enquanto os atacantes já avançaram para direcionar tudo ao seu redor.
É quase como defender as paredes de um castelo enquanto deixa os portões abertos para qualquer um que saiba como se infiltrar.
O que é ainda mais preocupante é que essas táticas escalam, porque a engenharia social não requer quebrar novo código a cada vez—só requer encontrar novas pessoas.
E à medida que DeFi cresce, também cresce o número de pontos de entrada potenciais para tais ataques.
Isso cria uma espécie de assimetria onde os defensores devem garantir tudo, enquanto os atacantes só precisam ter sucesso uma vez.
O envolvimento de atores norte-coreanos adiciona outra camada de urgência, porque essas operações estão frequentemente ligadas a objetivos de nível estatal em vez de ganho individual.
Isso significa mais recursos, mais paciência e uma maior tolerância ao planejamento de longo prazo.
De muitas maneiras, isso transforma DeFi de um playground financeiro em um campo de batalha geopolítico.
O incidente do Drift não é apenas uma história sobre um protocolo—é um sinal sobre para onde toda a indústria está se dirigindo.
A segurança não é mais apenas um problema técnico; é um problema humano, um problema operacional e, cada vez mais, um problema estratégico.
Se DeFi continuar tratando a segurança como algo que termina com auditorias de código, continuará perdendo para atacantes que entendem que as verdadeiras vulnerabilidades estão em outros lugares.
O que precisamos agora é uma mudança de mentalidade—de proteger sistemas para entender comportamentos, de auditar código para verificar intenções.
Porque em um mundo onde os atacantes podem se tornar insiders, a definição de 'seguro' precisa evoluir tão rapidamente quanto as ameaças.
O hack do Drift não é o fim de algo—é o começo de uma nova era de ataques onde a linha entre usuário e atacante se torna perigosamente indistinta.
E se há uma lição que eu tiro de tudo isso, é simples, mas inquietante: o futuro da segurança DeFi dependerá menos de quão bem escrevemos código e mais de quão bem entendemos confiança.#DriftInvestigationLinksRecentAttackToNorthKoreanHackers #AnthropicBansOpenClawFromClaude