


Hackers de criptomoedas roubaram mais de $168,6 milhões em criptomoeda de 34 protocolos de finanças descentralizadas no primeiro trimestre de 2026, caindo significativamente em relação ao mesmo período do ano passado, de acordo com dados da DefiLlama.
A violação da chave privada de $40 milhões da Step Finance em janeiro foi o maior exploit do trimestre, mostram os dados, seguido por uma manipulação de contrato inteligente que drenou $26,4 milhões em ether (ETH) da Truebit em 8 de janeiro. O terceiro maior foi uma violação de chave privada visando o emissor de stablecoin Resolv Labs em 21 de março.
O valor trimestral é baixo, considerando que o setor viu US$ 1,58 bilhão roubados no primeiro trimestre de 2025, com a maior parte proveniente do ataque hacker à Bybit, que resultou em prejuízo de US$ 1,4 bilhão. No entanto, especialistas alertam que os ataques a criptomoedas não estão atrelados a períodos específicos do ano.
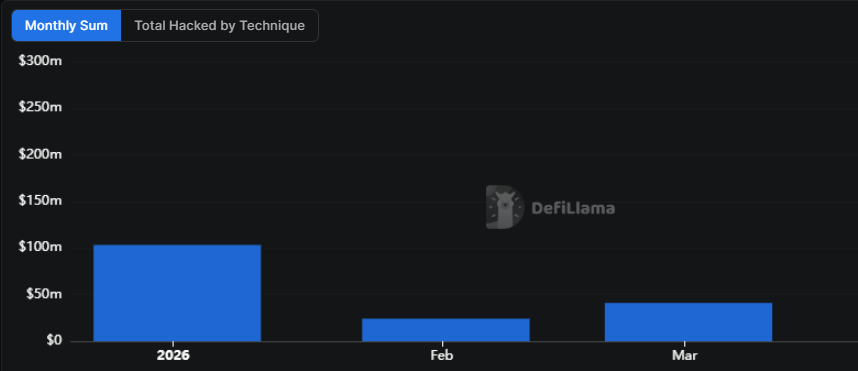 Os primeiros três meses de 2026 registraram menos roubos em comparação com o mesmo período do ano anterior. Fonte: DefiLlama
Os hackers ficam mais ativos quando a indústria está em expansão.
Nick Percoco, diretor de segurança da corretora de criptomoedas Kraken, disse ao Cointelegraph que a atividade cibercriminosa no mercado de criptomoedas tende a aumentar em torno de ciclos de mercado e eventos específicos, em vez de períodos fixos.
Segundo Percoco, os agentes maliciosos também são atraídos por áreas onde a liquidez está concentrada, o que significa que os picos de ataques geralmente ocorrem onde o valor está se acumulando mais rapidamente.
“Mercados em alta, grandes lançamentos de produtos e fases de crescimento acelerado criam condições mais atraentes para os atacantes, porque há mais valor em jogo e novas infraestruturas podem introduzir riscos”, afirmou.
Dito isso, os ataques não se restringem apenas a esses períodos. As vulnerabilidades podem ser exploradas em qualquer ambiente de mercado, particularmente em sistemas complexos ou em rápida evolução, o que reforça a necessidade de segurança contínua em criptomoedas.
Os atacantes de criptomoedas formam um grupo "amplo e em constante evolução".
Atores ligados à Coreia do Norte representam uma ameaça constante tanto para investidores em criptomoedas quanto para empresas nativas da Web3.
Hackers afiliados à organização são suspeitos de diversos ataques, incluindo o ataque de quarta-feira ao Drift Protocol, uma corretora de criptomoedas descentralizada que perdeu cerca de US$ 285 milhões devido a um vazamento de chave privada.
Percoco afirmou que o cenário de ameaças é uma mistura de agentes com diferentes níveis de sofisticação, grupos altamente coordenados que visam a infraestrutura central, redes cibercriminosas organizadas e hackers oportunistas que buscam vulnerabilidades em contratos inteligentes e sistemas voltados para o cliente.
“É uma mistura ampla e em constante evolução, mas, em última análise, o objetivo é o mesmo: valor global, líquido e acessível. Os ataques raramente são puramente aleatórios. Em muitos casos, os atacantes são deliberados na forma como avaliam a infraestrutura, o código, os controles de acesso e até mesmo o comportamento humano”, disse ele.
“Ao mesmo tempo, a transparência das criptomoedas facilita a identificação de vulnerabilidades por agentes oportunistas assim que elas surgem. Os alvos mais atraentes tendem a ser aqueles que combinam grandes concentrações de valor, complexidade técnica e lacunas na segurança operacional.”
Especialistas em segurança disseram anteriormente ao Cointelegraph que 2026 provavelmente veria um aumento em roubos sofisticados de credenciais, engenharia social e ataques com inteligência artificial.
Revista: Todos os 21 milhões de Bitcoins estão em risco devido aos computadores quânticos.