


O Drift Protocol, uma exchange descentralizada (DEX) baseada em Solana, confirmou na quinta-feira que foi alvo de um ataque de aproximadamente $280 milhões, descrevendo-o como uma “operação altamente sofisticada.”
A plataforma recorreu ao X para compartilhar suas descobertas de uma investigação preliminar, dizendo que os atacantes exploraram os nonces duráveis da Solana, um mecanismo que permite transações pré-assinadas, para assumir o controle e drenar fundos. O protocolo havia dito anteriormente que estava enfrentando um ataque ativo e suspendeu depósitos e retiradas enquanto coordenava com empresas de segurança, pontes e exchanges.
O ataque começou na quarta-feira, com o roubo envolvendo múltiplos ativos, incluindo o USDC (USDC) do Circle e várias altcoins. Dados on-chain mostraram mais tarde que o explorador trocou a maioria dos ativos por USDC, com os fundos sendo posteriormente transferidos para Ethereum.
O incidente atraiu escrutínio não apenas porque parece envolver abuso de um recurso legítimo de transação do Solana em vez de uma simples falha de contrato inteligente, mas também pela forma como os fundos se moveram entre cadeias por horas sem serem congelados, levantando questões sobre a intervenção de emissores de stablecoin centralizados.
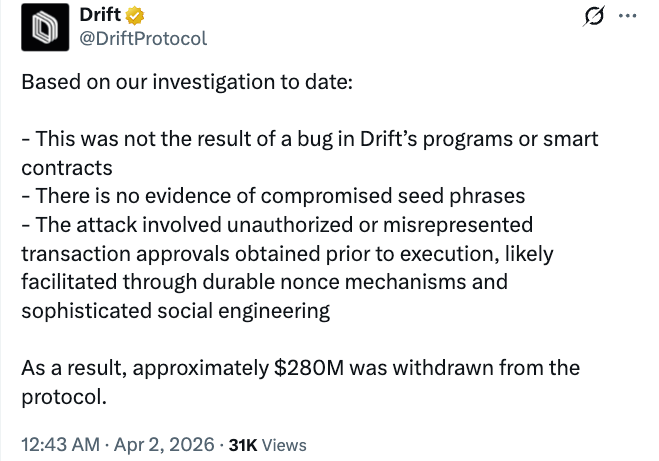 Fonte: Drift
Qual é o recurso de nonce durável do Solana?
Os nonces duráveis do Solana são um recurso único que permite que transações contornem certas janelas de expiração e permite que os usuários pré-assinem transações para execução futura, assinatura offline ou fluxos de trabalho multisig complexos.
A Drift disse que o atacante usou transações pré-assinadas baseadas em nonce durável para obter acesso administrativo não autorizado e executar ações maliciosas rapidamente após a submissão.
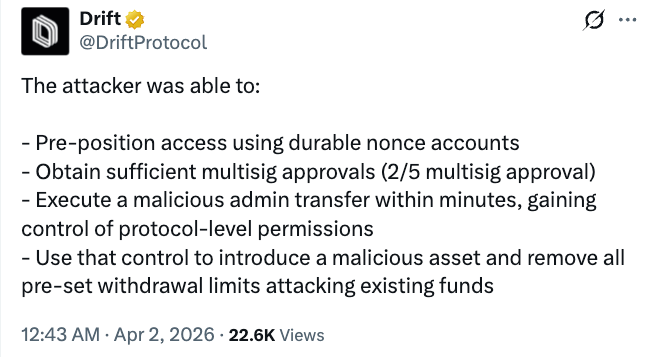 Fonte: Drift
Nonces duráveis não foram amplamente associadas a grandes explorações por conta própria, mas os desenvolvedores observaram que recursos que permitem execução atrasada podem introduzir complexidade e riscos potenciais se mal utilizados ou combinados com outras vulnerabilidades.
Questões sobre a resposta do Circle
O incidente gerou críticas ao emissor de USDC, Circle, já que o atacante levou horas para trocar $270 milhões para a stablecoin antes de transferir para Ethereum.
O investigador on-chain ZachXBT e outros disseram que a empresa teve pelo menos seis horas para congelar os fundos, mas não agiu, contrastando a resposta com casos anteriores em que as carteiras foram colocadas na lista negra.
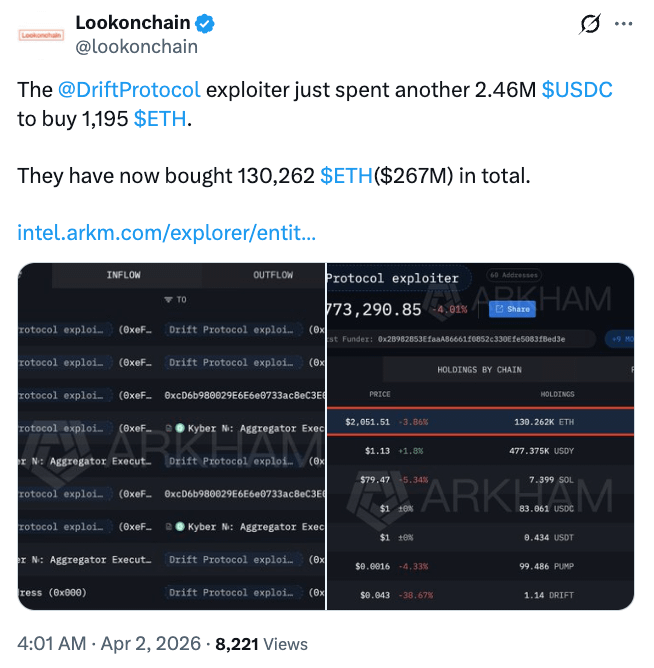 O explorador da Drift havia comprado 130,262 ($267 milhões) de Ether no total até o momento da publicação. Fonte: Lookonchain
Algumas figuras da indústria apontaram a lacuna entre a capacidade do Circle de congelar fundos e qualquer obrigação de fazê-lo.
“O Circle poderia congelá-lo. Mas eles não são obrigados a isso,” escreveu o usuário pseudônimo Molu no X, acrescentando que estruturas regulatórias propostas como o Ato GENIUS poderiam mudar essa dinâmica exigindo intervenção sob regras finalizadas.
O incidente marca mais um caso no debate contínuo sobre a intervenção de plataformas centralizadas durante ataques, com ZachXBT criticando repetidamente o Circle sobre a questão.
O investigador anteriormente questionou a resposta do Circle ao USDC relacionado a um hack ligado ao Bybit no final de fevereiro, provocando uma resposta do CEO do Circle, Jeremy Allaire, que disse que a empresa atua com base em solicitações de aplicação da lei antes de congelar fundos.
Revista: Ninguém sabe se a criptografia quântica segura vai funcionar.