
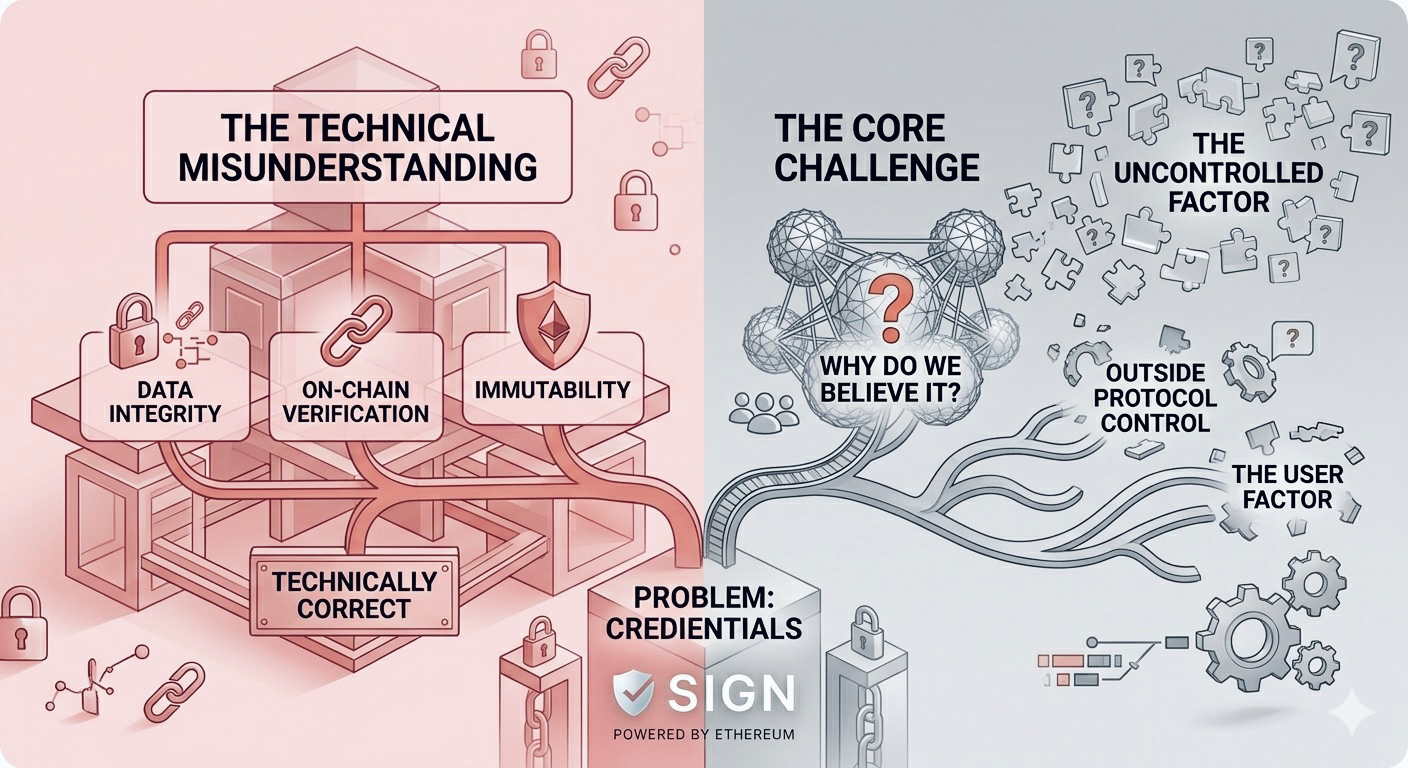
Eu costumava pensar que o problema estava nos dados: como provar que uma informação é verdadeira, como verificá-la on-chain, como tornar tudo transparente e imutável.
Mas isso pode ser o maior mal-entendido.
Porque mesmo que os dados sejam completamente precisos, a pergunta mais importante ainda permanece: por que acreditamos neles?
Um sistema como o SIGN pode estruturar credenciais muito bem. Esquema claro, lógica de verificação rigorosa e dados imutáveis.
Tecnicamente, tudo isso está correto.
O problema reside na parte que o protocolo não pode controlar.
Quem é o emissor dessa credencial? O que eles fizeram antes? Quantos outros sistemas os aceitam? E mais importante, quantas pessoas realmente confiam neles? A autoridade não reside no protocolo. Ela está em saber se a rede reconhece você ou não - e isso não pode ser padronizado.
Quando cada credencial está vinculada a um emissor específico, dois dados exatamente iguais não são mais equivalentes. Eles começam a divergir com base no histórico, comportamento e grau de uso desse emissor. A mesma reivindicação, mas não o mesmo nível de confiança. Isso revela uma camada que antes costumava ser oculta: a autoridade por trás dos dados.
A SIGN não apenas verifica dados, ela inadvertidamente torna essa camada visível.
E quando muitos sistemas utilizam um emissor, a autoridade começa a se acumular - não por meio de declarações, mas pela utilização repetida. Cada vez que uma credencial é aceita, esse emissor fortalece sua posição.
Gradualmente, eles se tornam um ancla de confiança, não porque dizem que são, mas porque o sistema se comporta como se isso fosse verdade.
Comparado a modelos que se concentram apenas na correção dos dados, esta é uma mudança completamente diferente: de 'os dados estão corretos?' para 'quem está por trás desses dados?'.
Mas é aqui que também surge um problema sem solução técnica.
Você pode ver todo o histórico on-chain, pode comparar os emissores, pode observar o comportamento ao longo do tempo - mas a decisão de confiar ou não ainda é um ato social. O protocolo não pode forçá-lo a confiar, ele só pode tornar tudo mais transparente.
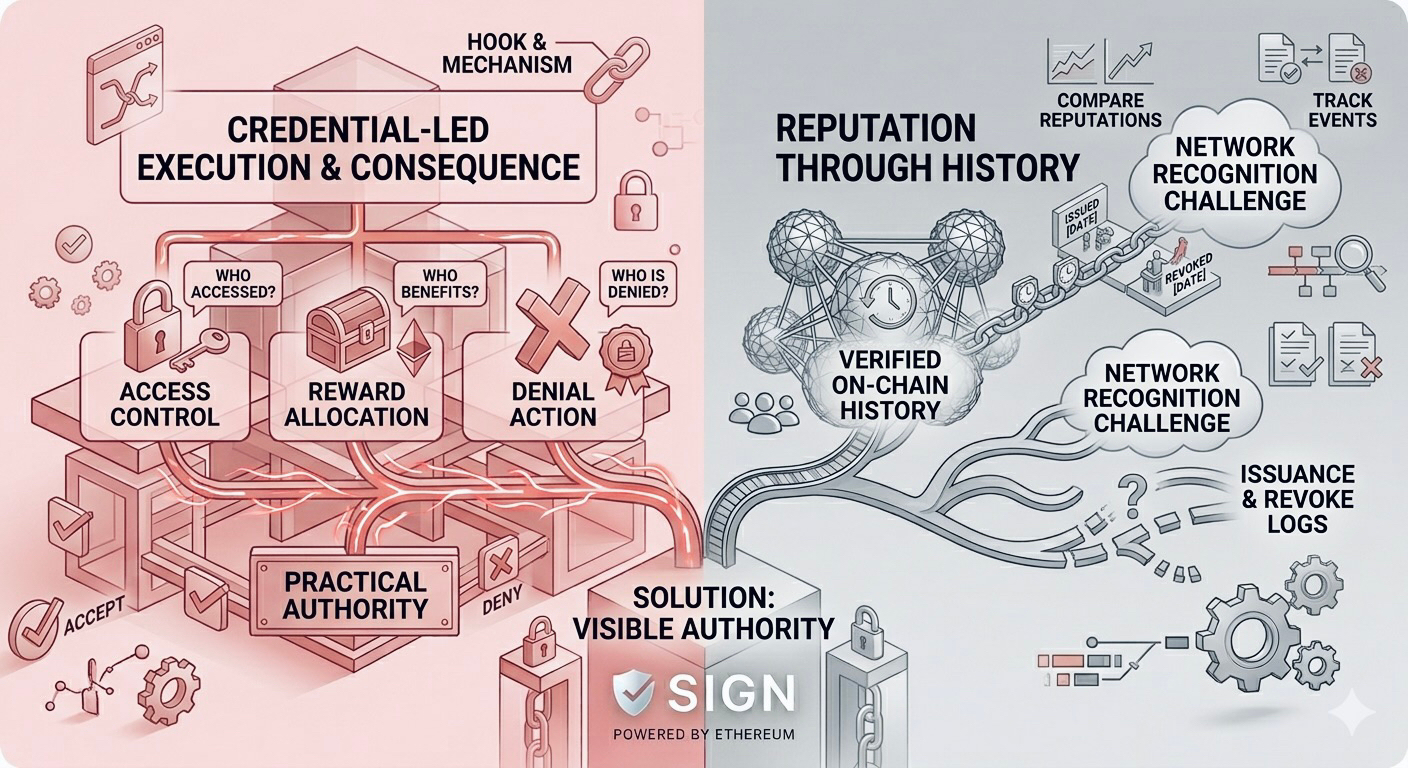
Quando as credenciais estão conectadas à execução por meio de mecanismos como hooks, a verificação não é mais uma informação passiva, mas começa a ter consequências. Quem pode acessar o sistema, quem recebe benefícios, quem é negado, tudo depende de se essa credencial é aceita ou não. Nesse momento, a autoridade não é mais simbólica, mas se torna um comportamento real no sistema.
Todo o ciclo de vida da credencial, da emissão à revogação, é registrado on-chain.
A reputação não é mais uma declaração, mas sim um histórico: pode ser verificada, pode ser rastreada, pode ser comparada.
Mas isso não significa que o problema foi resolvido. Porque tudo o que a SIGN faz é trazer a autoridade à luz, e o reconhecimento dessa autoridade ainda depende da rede.
Se não houver sistemas suficientes utilizando o mesmo emissor, nenhuma camada de confiança será formada. Se não houver efeitos de rede, a autoridade não se acumula. E se a autoridade não se acumular, a verificação ainda será apenas um recurso isolado em cada aplicação.
Essa é a razão pela qual sigo a SIGN, não pela forma como eles verificam os dados, mas pela capacidade de transformar a verificação em uma camada independente - uma camada onde a autoridade não apenas existe, mas é amplamente reconhecida.
Se a confiança não reside no protocolo, onde ela realmente se forma?