
Um hacker ético que descobre uma vulnerabilidade de contrato, o momento mais perigoso não é quando o código é escrito, mas sim no momento em que está prestes a falar.
Essa situação na blockchain é muito constrangedora. Você precisa notificar o projeto o mais rápido possível, caso contrário, a vulnerabilidade pode ser descoberta por outra pessoa a qualquer momento.
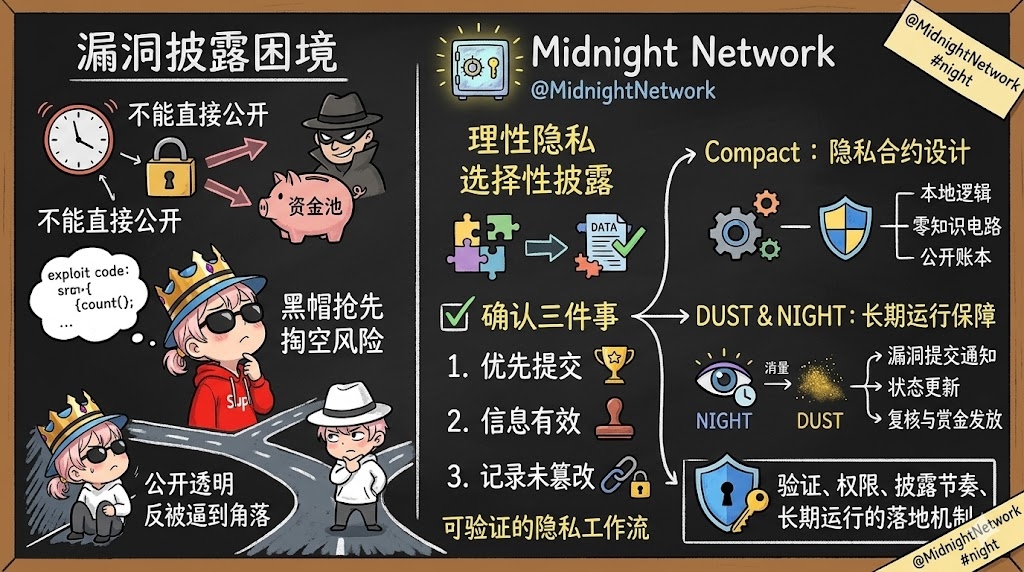
Mas você não pode simplesmente enviar o caminho de exploração, parâmetros críticos e métodos de reprodução diretamente para um ambiente público.
Se a mensagem for vista primeiro pelos hackers, e o patch do projeto ainda não tiver sido aplicado, o fundo pode já ter sido esvaziado.
A situação mais absurda é que o hacker ético quer fazer a coisa certa, mas a transparência acaba o empurrando para o canto.
Esse cenário torna claro o valor central de @MidnightNetwork .
@MidnightNetwork não se foca em esconder tudo, mas sim em privacidade racional.
Dizendo de forma simples, é a prova daquilo que deve ser provado, e o que não deve ser disseminado não deve ser espalhado. O que sempre enfatizou a divulgação seletiva, se encaixa muito bem na divulgação de vulnerabilidades.
O que realmente precisa ser confirmado pela equipe do projeto não é simplesmente tornar a exploração pública, mas primeiro confirmar três coisas: se essa vulnerabilidade foi enviada por você, se essa informação é válida e se esse registro não foi alterado.
Primeiro, bloqueie essas três coisas, e os detalhes subsequentes serão divulgados no ritmo certo, essa é a aparência que o processo de segurança na cadeia deve ter.
A função do Midnight está aqui.
Não é simplesmente lhe dar uma caixa de privacidade, mas sim lhe fornecer um fluxo de trabalho de privacidade verificável.
Você pode primeiro enviar a descrição da vulnerabilidade, deixando um carimbo de data/hora e prova de existência.
A equipe do projeto pode confirmar que as pistas chegaram primeiro, que o conteúdo é válido e que a ordem de submissão é clara, mas do lado de fora não se vê a identidade do chapéu branco, nem os detalhes completos da exploração.
Após os patches serem aplicados e as regras de recompensa serem definidas, então será decidido até onde divulgar.
Dessa forma, a cadeia mantém a verificabilidade, e as informações sobre vulnerabilidades não se tornam uma bomba de informações expostas ao público muito cedo.
Por trás disso, não se baseia em um conceito abstrato.
O Compact do Midnight foi originalmente projetado para esse cenário de contrato de privacidade.
Abrindo o livro de contas, circuitos de conhecimento zero e lógica offline local, o que os desenvolvedores criam não é algo que só especialistas em criptografia conseguem entender, mas sim um conjunto de lógica de aplicação que realmente faz o processo funcionar.
Colocado em cenários de recompensas de segurança, denúncias anônimas e recompensas por informações, o que resolve não é a capacidade de esconder, mas como deixar provas enquanto controla a disseminação.
$NIGHT E essa conjunto com DUST também não é opcional.
$NIGHT é o token de governança nativo público, e também é a camada de capital.
DUST é gerado pelo NIGHT, e o que consome durante a execução de transações e contratos é DUST. Notificações de submissão de vulnerabilidades, atualizações de estado, revisões subsequentes e pagamento de recompensas, essas ações não são únicas, o sistema precisa funcionar a longo prazo, os recursos devem ser estáveis.
Dessa forma, a equipe do projeto não precisa calcular o gás a cada passo, e os desenvolvedores também acham mais fácil transformar esse tipo de processo altamente sensível em um serviço disponível a longo prazo.
Portanto, o núcleo do Midnight não é apenas a privacidade.
O que realmente tem peso é que ele combina verificação, permissões, ritmo de divulgação e operação a longo prazo em um mecanismo viável.
Colocado no processo de divulgação de vulnerabilidades, o que mais se teme é a corrida, o dano colateral e a perda de controle. O que este projeto realmente está resolvendo, logo ficou claro.
@MidnightNetwork $NIGHT #night