


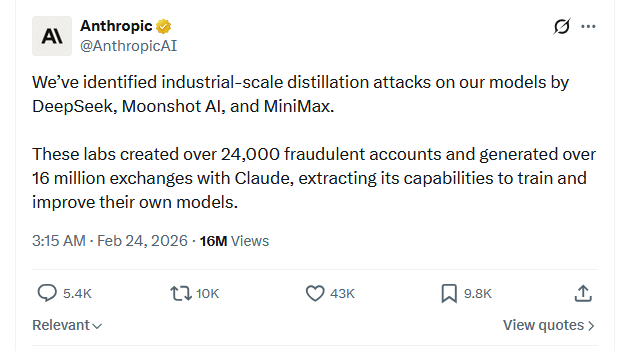
A empresa de inteligência artificial Anthropic acusou três empresas de IA de usar ilegalmente seu modelo de linguagem de grande porte Claude para melhorar seus próprios modelos em uma técnica conhecida como ataque de “destilação”.
Em um post no blog no domingo, a Anthropic disse que havia identificado esses “ataques” por DeepSeek, Moonshot e MiniMax, que envolvem treinar um modelo menos capaz com as saídas de um modelo mais forte.
A Anthropic acusou o trio de gerar “mais de 16 milhões de trocas” combinadas com o Claude AI da empresa em “aproximadamente 24.000 contas fraudulentas.”
“A destilação é um método de treinamento amplamente utilizado e legítimo. Por exemplo, laboratórios de IA de fronteira rotineiramente destilam seus próprios modelos para criar versões menores e mais baratas para seus clientes,” escreveu a Anthropic, acrescentando:
“Mas a destilação também pode ser usada para fins ilícitos: concorrentes podem usá-la para adquirir capacidades poderosas de outros laboratórios em uma fração do tempo, e a uma fração do custo, que levaria para desenvolvê-las de forma independente.”
A Anthropic disse que os ataques focaram em extrair Claude para uma ampla gama de propósitos, incluindo raciocínio agente, codificação e análise de dados, tarefas de classificação baseadas em rubricas e visão computacional.
“Cada campanha visou as capacidades mais diferenciadas de Claude: raciocínio agente, uso de ferramentas e codificação,” disse a empresa de IA de bilhões de dólares.
 Fonte: Anthropic
A Anthropic diz que conseguiu identificar o trio por meio de uma "correlação de endereço IP, metadados de solicitação, indicadores de infraestrutura e, em alguns casos, corroborando com parceiros da indústria que observaram os mesmos atores e comportamentos em suas plataformas."
DeepSeek, Moonshot e Minimax são todas empresas de IA com sede na China. As três têm avaliações estimadas na faixa de bilhões de dólares, com a DeepSeek sendo a mais amplamente reconhecida internacionalmente das três.
Além das implicações de propriedade intelectual, a Anthropic argumentou que campanhas de destilação de concorrentes estrangeiros apresentam riscos geopolíticos genuínos.
"Laboratórios estrangeiros que destilam modelos americanos podem então alimentar essas capacidades desprotegidas em sistemas militares, de inteligência e de vigilância—permitindo que governos autoritários implantem IA de fronteira para operações cibernéticas ofensivas, campanhas de desinformação e vigilância em massa," disse a empresa.
Avançando, a Anthropic disse que se protegeria aprimorando sistemas de detecção para ajudar a identificar tráfego duvidoso, compartilhando inteligência de ameaças e apertando controles de acesso, entre outras coisas.
Relacionado: O relatório de doom da IA de Citrini vê ações de software e pagamento despencarem
A empresa também pediu mais colaboração de participantes da indústria doméstica e legisladores para ajudar a impedir que empresas de IA estrangeiras ataquem empresas dos EUA.
“Nenhuma empresa pode resolver isso sozinha. Como notamos acima, ataques de destilação nessa escala requerem uma resposta coordenada em toda a indústria de IA, provedores de nuvem e formuladores de políticas. Estamos publicando isso para tornar as evidências disponíveis a todos que têm interesse no resultado.”
Revista: Crypto ama Clawdbot/Moltbot, avaliações da Uber para agentes de IA: AI Eye