


Pontos principais
Se alguém entrar em contato com você afirmando que trabalha na Binance, especialmente em funções como desenvolvimento de negócios e parcerias, gestão de contas, e suporte ao cliente, verifique com Binance Verify. Se não conseguir verificar, considere o contato não confiável e não prossiga.
Se alguém o direcionar para baixar arquivos e abri-los, ou compartilhar capturas de tela das páginas da sua conta, ou escanear códigos QR para fazer login, ou ativar o controle remoto ou compartilhar a tela, ou compartilhar a senha, ou clicar em links desconhecidos, pare imediatamente.
Não abra arquivos compactados nem execute anexos enviados por desconhecidos, mesmo que pareçam documentos normais. Se você já tiver aberto um arquivo suspeito ou compartilhado prints, entre em contato com o suporte ao cliente da Binance e tome medidas imediatas para proteger a conta.

Os impostores frequentemente tentam parecer rotineiros: uma mensagem “da Binance” sobre descontos, um “gerente de conta” oferecendo ajuda ou “suporte ao cliente” pedindo que você verifique algo rapidamente. O perigo normalmente começa quando a conversa faz você tomar uma ação específica, como baixar um arquivo, compartilhar prints da conta, escanear um QR para fazer login, clicar em um link desconhecido ou habilitar acesso remoto.
Este guia apresenta um caso real que explica como um “formulário de solicitação” levou ao sequestro da conta, os três sinais que aparecem com frequência nessas tentativas de personificação e como usar a Binance Verify para confirmar se o contato ou o canal é oficialmente verdadeiro antes de prosseguir.
Caso real: de “formulário de solicitação” ao sequestro da conta
Em um caso recente, um usuário foi contatado por alguém que se passava por um representante de negócios da Binance em uma plataforma social. O impostor alegou que poderia “aumentar a taxa de reembolso” e enviou um arquivo compactado chamado “Formulário de Solicitação de Rebate Super da Binance”. Ele orientou o usuário a baixá-lo, descompactá-lo e preenchê-lo.
O usuário seguiu as instruções, abriu o arquivo e compartilhou prints, incluindo a página de ativos da conta, com o impostor que mais tarde alegou que “o upgrade” exigia um depósito de 50.000 USDT. O usuário disse que não tinha esse saldo naquele momento. Isso provavelmente reduziu o incentivo do impostor a agir imediatamente, mas ele continuou em contato.
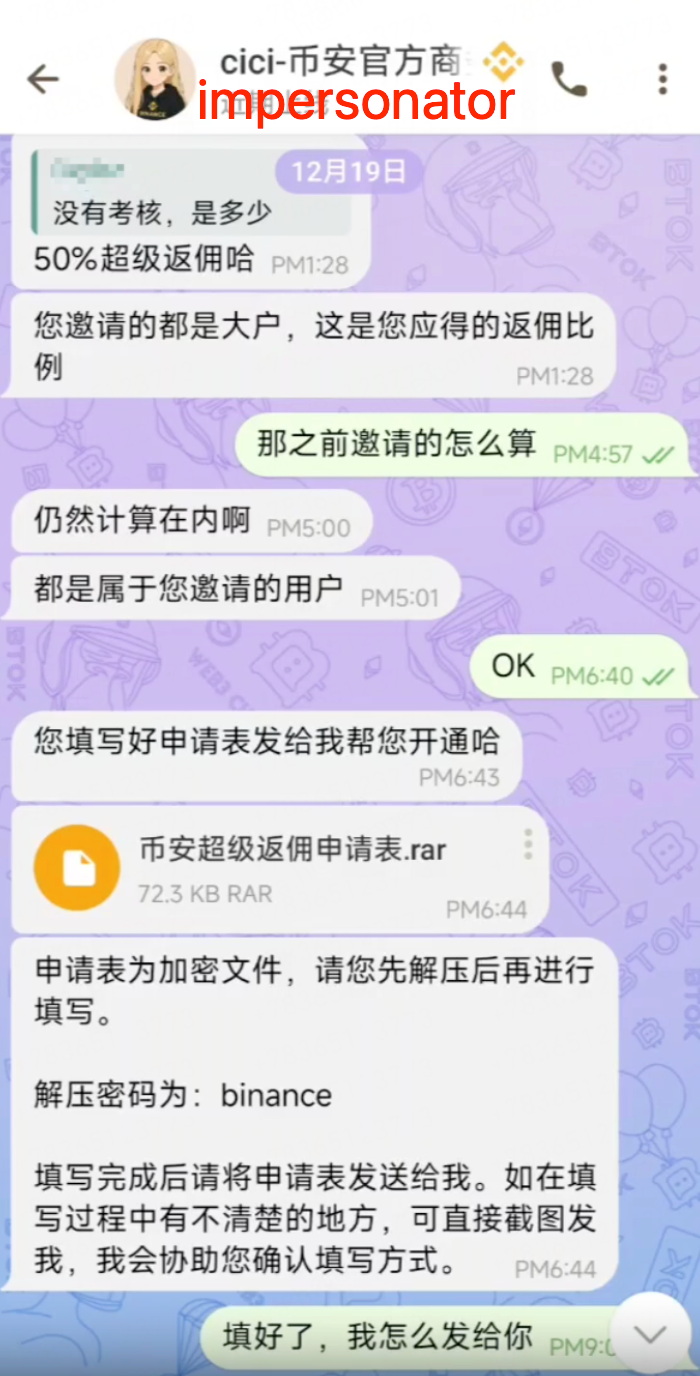
Usuário: Não precisa revisar. Quanto é?
Impostor: 50% de reembolso extra.
Usuário: Então como calculamos as indicações anteriores?
Impostor: Essas também contam.
Impostor: Todos são usuários que eles indicaram.
Usuário: Tudo bem.
Impostor: Depois que você preencher o formulário de solicitação, envie-me e eu vou ajudar você a ativá-lo.
Impostor (arquivo): Binance Super Rebate Application Form.rar (72,3 KB, RAR)
Impostor: O formulário de solicitação é um arquivo criptografado. Por favor, descompacte-o primeiro e depois preencha.
Impostor: Senha para descompactar: binance
Impostor: Depois de concluído, por favor envie-me o formulário de solicitação. Se houver algo pouco claro ao preenchê-lo, você pode enviar um print e eu vou ajudar você a confirmar como concluir.
Usuário: Eu preenchi. Como eu envio para você?
Dois dias depois, o impostor entrou em contato com o usuário novamente e alegou que obteve uma “aprovação especial” que permitiria continuar com um saldo menor. Em seguida, ele depositou mais de 30.000 USDT e enviou um print como confirmação.
Depois disso, o impostor orientou o usuário na etapa de login usando um código QR. Ao escanear o código QR criado pelo atacante, o usuário autorizou sem querer uma sessão de login na conta dele. Então, o impostor ativou o controle remoto e transferiu os ativos para fora da conta. Mais tarde, a Binance tomou medidas de controle de risco nas contas suspeitas envolvidas.
No dia seguinte, o usuário entrou em contato com o suporte ao cliente da Binance e relatou o problema. Com base no arquivo compactado fornecido pelo usuário, a análise de segurança da Binance identificou que parecia ser um documento .docx comum, mas na verdade funcionava como um arquivo .dll — um padrão compatível com a entrega de malware.
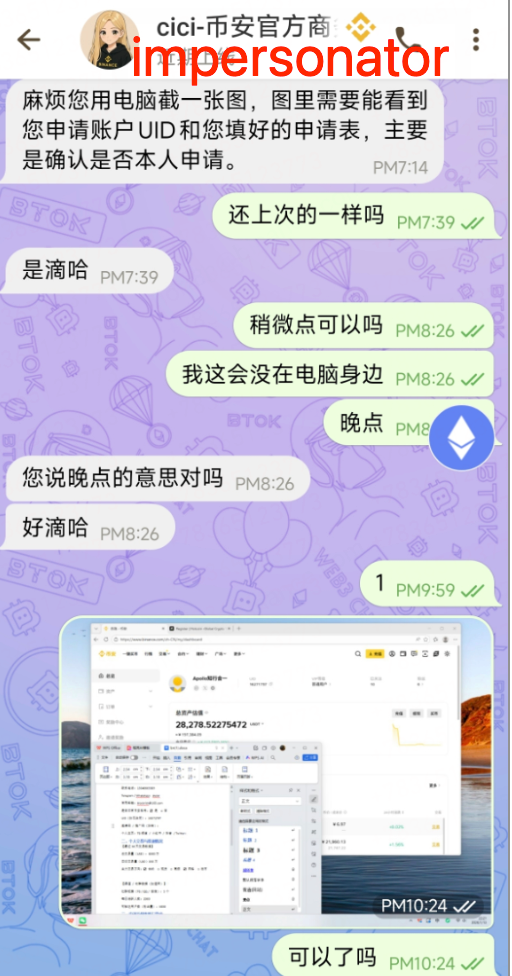
Impostor: Por favor, tire um print no seu computador. O print deve mostrar o UID da conta para a qual você está solicitando e o formulário de solicitação preenchido, essencialmente para confirmar que o pedido foi feito por você.
Usuário: Igual à vez anterior?
Impostor: Sim.
Usuário: Pode ser daqui a pouco?
Usuário: Não estou perto do computador agora.
Usuário: Mais tarde.
Impostor: Quando você diz “mais tarde”, você quer dizer mais tarde hoje à noite, certo?
Impostor: Certo.
Usuário: (envia um print)
Usuário: Isso está bom?
Por que esse procedimento importa mais do que o “por quê”
A engenharia social funciona apresentando uma história que parece plausível. A história pode ser sobre descontos, promoções, upgrades de conta, atualizações de documentos, verificações de segurança ou “tratamento urgente”. Muitos usuários focam em saber se a história parece verdadeira.
Independentemente da história, o que acontece depois normalmente envolve riscos. As etapas de risco mais comuns incluem baixar e abrir arquivos, enviar prints da conta, escanear códigos QR conforme instruções e habilitar controle remoto ou compartilhamento de tela. Quando qualquer conversa tentar te levar a qualquer uma dessas ações, trate como um incidente de segurança, e não como um caminho de serviço ao cliente.
Três sinais que aparecem com frequência em tentativas de personificação
1) A identidade parece “oficial”, mas não foi verificada
Os golpistas podem copiar imagens de perfil, nomes de exibição e biografias. Também podem criar identificadores que parecem quase idênticos aos verdadeiros. Uma postura profissional, um logotipo familiar ou um histórico de conversa longo não são evidências.
O mesmo vale para grupos sociais. O tamanho do grupo não significa que seja legítimo. A adesão pode ser aumentada com bots ou contas compradas. Não confie em fotos de perfil, nomes de usuário ou números do grupo como método de verificação.
2) Malware via arquivo compactado
Arquivos compactados frequentemente contêm itens com nomes como “formulário”, “solicitação” ou “instruções”. Alguns são projetados para parecerem documentos normais enquanto ocultam comportamento executável. Você pode achar que está abrindo um documento, mas ao clicar pode iniciar um processo em segundo plano.
Armadilhas semelhantes também podem vir por links de phishing ou e-mails falsificados que pedem que você faça login ou forneça informações sensíveis. Trate arquivos e links inesperados como não confiáveis por padrão.
3) Abuso de acesso à conta e transações após o depósito
Se os seus ativos forem limitados no primeiro contato, o impostor pode não agir imediatamente. Em vez disso, ele pode manter o relacionamento “quente”, esperar um depósito, pedir um print para confirmar o dinheiro e, então, te forçar a fazer login via QR ou assumir controle remoto quando as condições ficarem “mais favoráveis”.
Como usar a Binance Verify para ficar seguro
Binance Verify é nossa plataforma para verificar se um link de origem, o e-mail do remetente ou o ID social pertencem a uma entidade oficial verificada pela Binance. Se alguém que entrou em contato com você alegar que representa a Binance, verifique a identidade usando a Binance Verify. Para obter instruções detalhadas sobre como usar a ferramenta, visite Perguntas frequentes: O que é Binance Verify?.
Se não for possível verificá-los lá, considere o contato não confiável e não siga adiante.
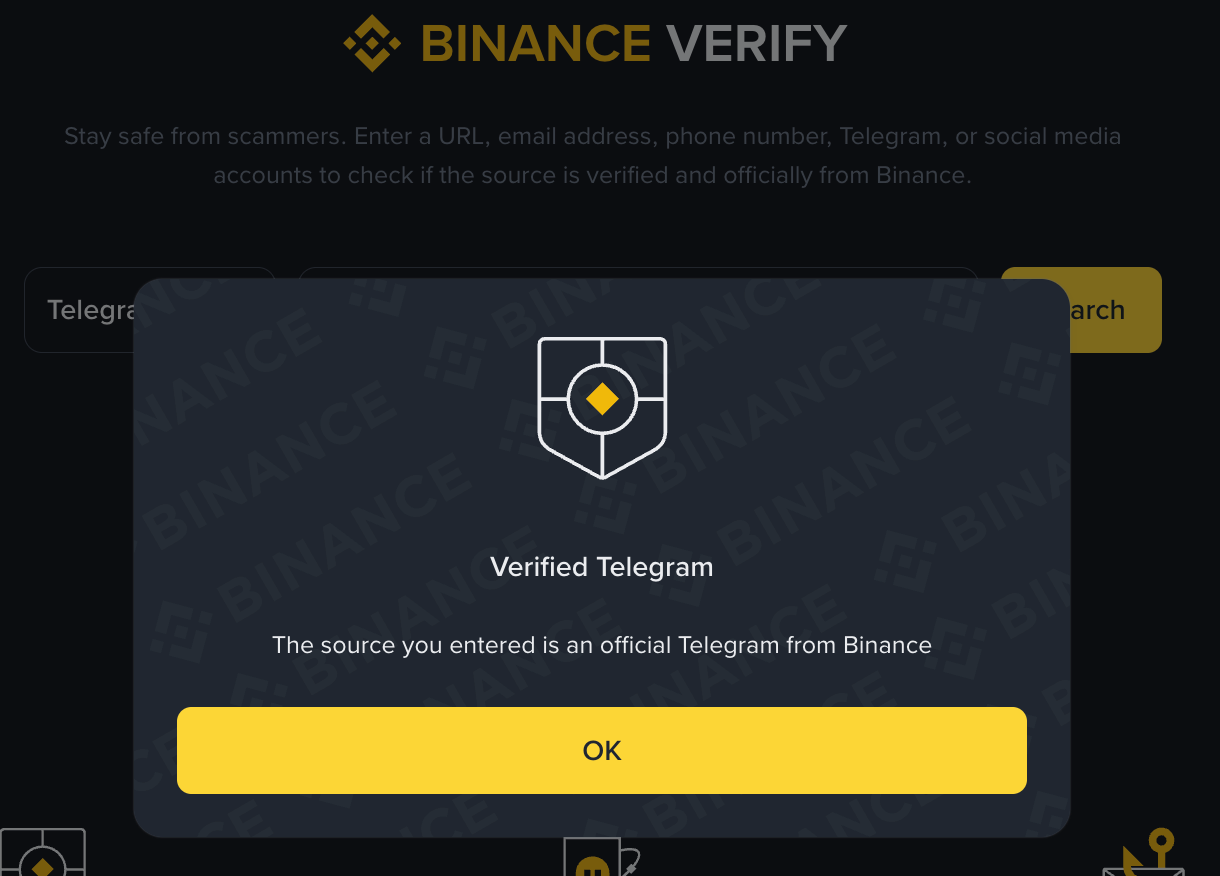
Você não precisa de uma conta na Binance para usar a Binance Verify. A ferramenta está disponível para todos se protegerem contra golpes e ataques de phishing.
O que funcionários da Binance nunca fariam — uma lista de verificação rápida para identificar impostores
Como regra geral, funcionários da Binance não entrarão em contato com você por canais não oficiais para:
Enviar arquivos, pacotes compactados, instaladores ou anexos por canais não oficiais. Sinal de alerta: Há pressão para que você baixe ou abra arquivos não solicitados, especialmente arquivos compactados, de fontes não oficiais.
Pedirem para você clicar em links desconhecidos para “inscrição” a fim de obter descontos, upgrades ou benefícios. Sinal de alerta: Você recebe mensagens urgentes pedindo que clique em links suspeitos que ignoram verificações comuns ou oferecem ofertas que parecem boas demais para ser verdade.
Pedirem prints dos seus ativos, saldos, PnL, UID, páginas da conta ou configurações de segurança para “qualificação”. Sinal de alerta: Dispensam que você forneça informações sensíveis da conta como pré-requisito para recompensas ou upgrades — funcionários legítimos não solicitarão esse tipo de divulgação.
Pedirem para você escanear códigos QR para “verificação”, “ativação” ou “login”. Sinal de alerta: Pedem que você escaneie códigos QR de fontes desconhecidas ou não oficiais, especialmente com promessas de verificação rápida ou acesso.
Compartilharem com você uma frase de recuperação, ou disserem a frase de recuperação para “sua carteira”, e então pedirem para você usá-la. Sinal de alerta: Alguém afirma que vai lhe fornecer a “frase de recuperação da carteira” e pede para você importá-la ou usá-la — lembre-se de que compartilhar ou usar frases de recuperação fora da sua própria carteira envolve riscos significativos.
Leia este blog para saber mais sobre golpes via compartilhamento de frase seed.
Pedirem que você envie dinheiro para uma conta ou outro endereço por qualquer motivo (por exemplo, “verificação”, “processamento” ou “segurança”). Sinal de alerta: Eles pressionam você a transferir fundos para carteiras ou contas não familiares, alegando que é para fins de verificação ou segurança — um forte indício de golpe.
Se qualquer pessoa pedir que você faça qualquer coisa acima, interrompa a conversa e verifique primeiro.
O que fazer se você já foi alvo
Se você recebeu um arquivo de alguém que alega representar a Binance, não o baixe nem abra antes de verificar a origem. Se você já tiver aberto, siga estas etapas na ordem:
Pare de interagir com o remetente. Não siga quaisquer instruções adicionais, não clique em outros links, não escaneie códigos QR e não compartilhe prints.
Verifique seus ativos primeiro (uma verificação rápida de perdas). Abra o app ou o site da Binance diretamente (não use nenhum link que tenham enviado para você) e revise: seu saldo total, transações recentes, saques, transferências e quaisquer transferências entre suas próprias contas. Se algo parecer incomum, trate como urgente.
Proteja sua conta imediatamente. Altere a senha da Binance e redefina suas configurações de segurança (incluindo 2FA) se você suspeitar que sua conta foi comprometida.
Revise o acesso à conta e remova qualquer item que você não reconheça. Verifique o histórico de login, gerenciamento de dispositivos e sessões ativas e, em seguida, remova quaisquer dispositivos ou sessões incomuns.
Verifique e limpe seu dispositivo. Execute uma verificação confiável para malware. Se você suspeitar que o dispositivo foi comprometido, mova atividades sensíveis para um dispositivo limpo até ter certeza de que o dispositivo atual está seguro.
Entre em contato com o suporte ao cliente da Binance por canais oficiais e informe o que aconteceu. Diga a plataforma pela qual você foi contatado, o que foi compartilhado e o horário aproximado do incidente.
Ideias finais
Golpes por personificação são projetados para parecerem rotineiros para qualquer pessoa que espere contato comercial da Binance. Proteja-se seguindo uma regra padrão simples: verifique identidades apenas via Binance Verify, não abra arquivos compactados nem anexos de fontes não confiáveis e contate o suporte ao cliente da Binance por canais oficiais se algo parecer anormal.
A ação precoce pode reduzir riscos e ajudar a manter sua conta segura. Para confirmar se a pessoa que alega representar a Binance é legítima, use Binance Verify.
Para leitura adicional
Como identificar golpistas que se fazem passar pela Binance no Telegram
Como detectar e evitar golpes por tokens semelhantes: guia 2026
Aviso: Os preços de ativos digitais são voláteis. Seu investimento pode diminuir ou aumentar de valor e pode não recuperar o valor investido. Este conteúdo é apenas para informações gerais e não deve ser interpretado como aconselhamento financeiro ou de investimento. Para mais informações, consulte os Termos de Uso e Aviso de Risco.
Observação: podem existir diferenças entre este conteúdo original em inglês e quaisquer versões traduzidas (que podem ter sido produzidas por inteligência artificial). Em caso de divergências, consulte a versão em inglês original para obter as informações mais precisas.