

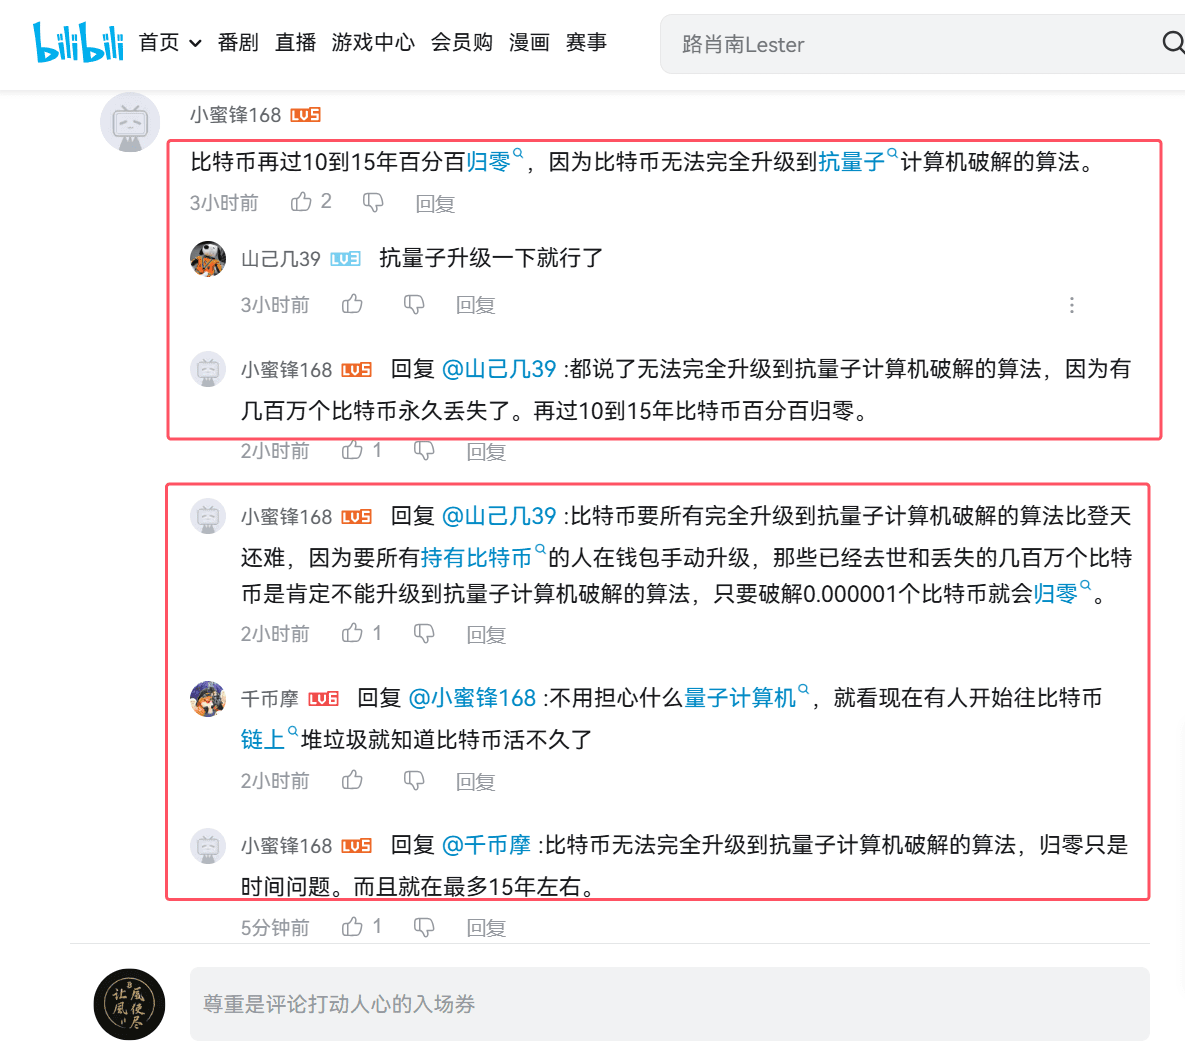
Recentemente, publiquei um vídeo sobre o preço do Bitcoin que ainda está muito barato, e muitos internautas comentaram embaixo, dizendo que no futuro a tecnologia de computação quântica é poderosa demais e que o Bitcoin vai zerar em um piscar de olhos. Há até quem afirme que, assim que um ou dois chaves privadas forem quebrados por um computador quântico, o Bitcoin inevitavelmente 'zerará na rede'. Outros ainda incitam emoções, dizendo que milhões de moedas 'dormidas' que não conseguem ser atualizadas devido à perda das chaves privadas certamente se tornarão a porta de entrada para ataques quânticos. Esse tipo de argumentação que usa 'casos extremos' para deduzir a 'extinção total' parece emocionante, mas na verdade está cheia de falhas. A seguir, vou compartilhar minha perspectiva sobre este assunto, considerando a realidade técnica, o mecanismo de atualização, a governança da comunidade e as oportunidades futuras.
Ataques quânticos não são armas de "morte instantânea" no presente
Primeiro, é preciso esclarecer: o algoritmo de assinatura digital de curva elíptica (ECDSA) e SHA‑256 que o Bitcoin utiliza atualmente são de nível "abismo" frente a computadores clássicos; e o algoritmo de Shor, que é o mais forte da computação quântica, realmente pode acelerar a fatoração de números grandes e logaritmos discretos, mas para ser implementado em um ambiente real, precisa de dezenas de milhares de qubits metastáveis e quase perfeita capacidade de correção de erros. Com as escalas dos processadores quânticos divulgadas atualmente por laboratórios como IBM e Google, ainda há uma distância de dez ou até vinte anos até que uma ameaça real ao comprimento das chaves da rede Bitcoin se concretize.
Mais importante, o ataque quântico não é um jogo de soma zero - quebrar uma chave privada só pode afetar aquele único endereço; enquanto o número de endereços Bitcoin é na casa dos bilhões, e cada transação precisa ser transmitida e validada por todos os nós da rede, que podem detectar e reverter transações anômalas instantaneamente. A lógica de que "uma chave quebrada leva toda a rede a zero" não se sustenta.
Criptografia pós-quântica: já está a caminho
Diante da ameaça quântica, a comunidade de criptografia não ficou de braços cruzados. Desde 2016, o Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) iniciou o trabalho de padronização de algoritmos de criptografia pós-quântica, e em 2022 já estabeleceu uma série de algoritmos resistentes à quântica, como criptografia baseada em rede (CRYSTALS‑KYBER) e assinatura baseada em rede (CRYSTALS‑Dilithium). O Google no TLS, a Cloudflare no DNSSEC e a comunidade OpenSSH estão testando ativamente essas soluções, e o protocolo de backbone da Internet está se movendo em direção à era da "segurança quântica".
Em contraste, o Bitcoin, como protocolo de código aberto, possui uma capacidade de atualização inata - introduzindo novas versões de script por meio de bifurcações suaves (Soft Fork), sem necessidade de uma divisão dura em toda a rede, pode aceitar algoritmos de assinatura pós-quântica, desde que compatíveis com os nós antigos. Fabricantes de carteiras, pools de mineração, exploradores de blocos e softwares de nós podem mudar sem problemas as lógicas de geração e verificação de chaves privadas assim que uma nova versão for lançada. Quanto às chaves privadas de "moedas inativas" perdidas por anos, elas já não têm relação com a segurança do protocolo atual; são apenas números em contas e não impedirão a atualização e segurança da rede.
Consenso e governança: um teste mais importante que a "tecnologia"
Para realmente fazer o Bitcoin coletivamente entrar na era pós-quântica, o núcleo não é "criar uma máquina quântica", mas sim como alcançar um consenso na comunidade global e concluir suavemente o processo de atualização. Olhando para o passado, atualizações como SegWit e Taproot desencadearam intensos debates entre desenvolvedores, mineradores e nós, e até surgiram teorias da conspiração como "ameaça de poder computacional" e "risco de divisão da cadeia". Mas, no final, com o equilíbrio entre votação aberta, sinal de poder computacional e interesses econômicos, toda a rede conseguiu fazer a transição. A atualização na era quântica enfrenta o mesmo teste de "governança de bifurcação suave", e não um abismo tecnológico intransponível.
Os incentivos econômicos também continuarão a desempenhar um papel: uma vez que a atualização resistente à quântica se torne um consenso da indústria, as bolsas globais, grandes instituições de custódia, plataformas DeFi e canais de pagamento responderão em conjunto, pois isso diz respeito à segurança de centenas de bilhões ou até trilhões de dólares em ativos. É exatamente essa comunidade de interesses que garante que o Bitcoin avance de forma robusta durante a revolução tecnológica.
Proteção prática e caminhos de evolução
Antes de completar a atualização da rede inteira no nível do protocolo oficial, empresas e grandes investidores podem adotar primeiro métodos como assinaturas múltiplas (Multisig), módulos de segurança de hardware (HSM) e carteiras frias offline, para elevar o limiar para que as chaves privadas sejam quebradas por ataques quânticos; redes de segunda camada, como Lightning Network e cadeias laterais RSK, também podem implementar soluções de assinatura pós-quântica, isolando riscos. Ao mesmo tempo, a comunidade de desenvolvedores já hospedou simultaneamente o código-fonte no GitHub, GitLab e em vários espelhos internacionais, e estabeleceu projetos de monitoramento de ameaças quânticas para rastrear em tempo real o progresso do hardware quântico global, garantindo que assim que uma quebra ocorra, possam ser lançados patches de segurança no menor tempo possível.
Era quântica, as oportunidades do Bitcoin são ainda maiores
Alguns temem que a computação quântica seja a "arma do dia do juízo" para o Bitcoin, mas na verdade é exatamente o oposto: a ameaça quântica forçará todo o ecossistema a acelerar sua atualização, promovendo uma criptografia e uma arquitetura de rede mais seguras e eficientes. A longo prazo, quem conseguir completar a atualização resistente à quântica primeiro, terá vantagem na nova corrida pela segurança dos ativos digitais. E o Bitcoin, com sua base sólida de código aberto, descentralização e incentivos econômicos, tem mais potencial de evolução do que qualquer moeda de código fechado ou cadeia de alianças.
Em suma, a chegada da computação quântica não é o "dia do juízo", mas sim o catalisador para o Bitcoin abraçar a próxima fase de desenvolvimento. Contanto que a comunidade ainda tenha um mínimo de vitalidade, os desenvolvedores estejam dispostos a contribuir, os mineradores estejam dispostos a atualizar e os nós estejam dispostos a operar, o Bitcoin pode continuar a avançar de forma estável na era quântica, e, ao contrário, pode, devido à iteração tecnológica e à implementação de aplicações, alcançar um valor e uma segurança ainda maiores. Nos próximos 10 a 15 anos, o Bitcoin não apenas não vai a zero, mas pode consolidar sua posição de rei da "internet de valor" graças à evolução resistente à quântica.