#Escrever para Ganhar
Alerta de segurança: Salve seus ativos.
A Koi Security disse que a campanha está ativa desde pelo menos abril, e as extensões mais recentes foram carregadas na semana passada. As extensões supostamente extraem credenciais de carteira diretamente de sites-alvo e as enviam para um servidor remoto controlado pelo atacante.
"Até agora, conseguimos vincular mais de 40 extensões diferentes a esta campanha, que ainda está em andamento e muito viva,”
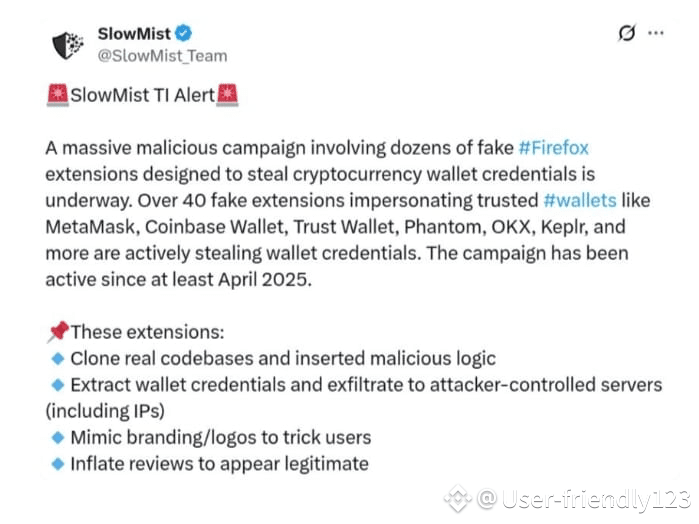
A operação de phishing em grande escala supostamente implanta extensões que se passam por ferramentas de carteira, como Coinbase, MetaMask, Trust Wallet, Phantom, Exodus, OKX, MyMonero, Bitget e outras. Uma vez instaladas, as extensões maliciosas são projetadas para roubar as credenciais de carteira dos usuários.
Alerta de segurança: Salve seus ativos.
A Koi Security disse que a campanha está ativa desde pelo menos abril, e as extensões mais recentes foram carregadas na semana passada. As extensões supostamente extraem credenciais de carteira diretamente de sites-alvo e as enviam para um servidor remoto controlado pelo atacante.
"Até agora, conseguimos vincular mais de 40 extensões diferentes a esta campanha, que ainda está em andamento e muito viva,”
A operação de phishing em grande escala supostamente implanta extensões que se passam por ferramentas de carteira, como Coinbase, MetaMask, Trust Wallet, Phantom, Exodus, OKX, MyMonero, Bitget e outras. Uma vez instaladas, as extensões maliciosas são projetadas para roubar as credenciais de carteira dos usuários.