


Visão geral
Em maio de 2025, as perdas totais dos incidentes de segurança do Web3 foram de cerca de 266 milhões de dólares. Dentre esses, segundo o repositório de incidentes hackeados da SlowMist (https://hacked.slowmist.io), ocorreram 15 incidentes hackeados, resultando em perdas de cerca de 257 milhões de dólares, com 162 milhões de dólares sendo congelados ou devolvidos. As causas dos incidentes incluíram falhas de contrato, ataques de oracle e contas hackeadas, entre outras. Além disso, segundo a plataforma de combate a fraudes do Web3 Scam Sniffer, neste mês, houve 7.164 vítimas de phishing, com perdas estimadas em 9,63 milhões de dólares.
 (https://dune.com/scam-sniffer/may-2025-scam-sniffer-scam-report)
Grande incidente de segurança
 Cetus Protocol
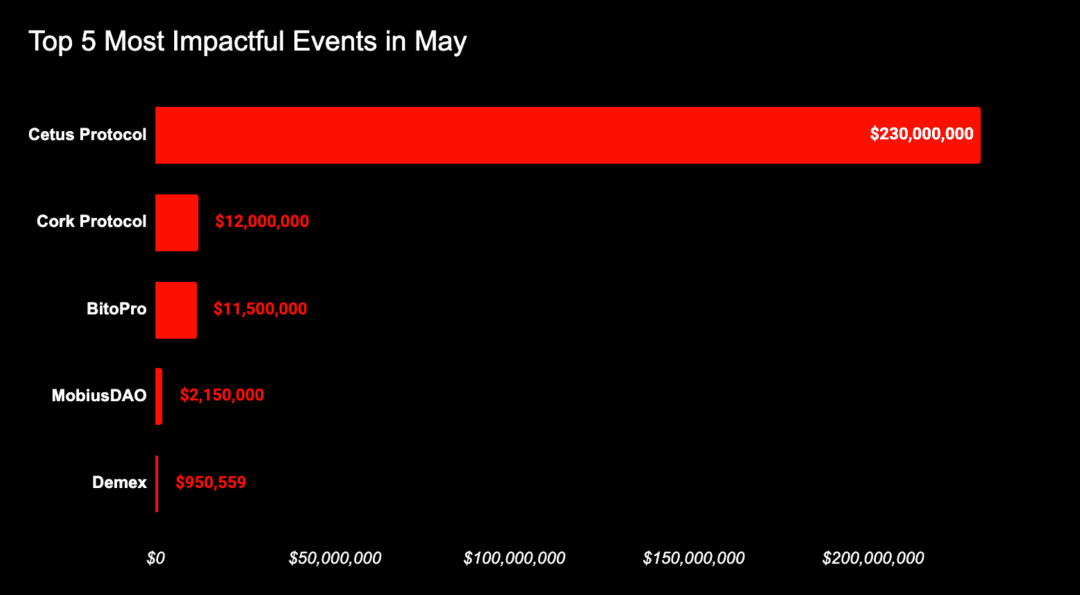
Em 22 de maio de 2025, o provedor de liquidez Cetus Protocol no ecossistema SUI foi atacado, com a profundidade do pool de liquidez caindo drasticamente e vários pares de tokens na Cetus apresentando quedas, resultando em perdas de cerca de 230 milhões de dólares.
Após o incidente, a equipe de segurança da SlowMist analisou e descobriu que o núcleo do evento foi que o atacante, através de parâmetros cuidadosamente construídos, fez com que o estouro ocorresse, mas conseguiu contornar a detecção, conseguindo assim trocar uma quantia mínima de Token por enormes ativos de liquidez. A análise detalhada pode ser encontrada na SlowMist: Análise do incidente de 230 milhões de dólares roubados da Cetus.
 (Linha do tempo do ataque)
Felizmente, segundo a Cetus, com a colaboração da Fundação SUI e outros membros do ecossistema, já foi possível congelar 162 milhões de dólares em fundos roubados na SUI.
 (https://x.com/CetusProtocol/status/1925567348586815622)
Cork Protocol
Em 28 de maio de 2025, a SlowMist monitorou atividades suspeitas potenciais relacionadas ao Cork Protocol. Segundo a análise da equipe de segurança da SlowMist, a causa raiz desse ataque foi que, por um lado, o Cork permitiu que os usuários criassem ativos de resgate (RA) com qualquer ativo através do contrato CorkConfig, permitindo que os atacantes usassem o DS como RA. Por outro lado, qualquer usuário poderia chamar a função beforeSwap do contrato CorkHook sem autorização e permitir que os usuários inserissem dados de hook personalizados para realizar operações de CorkCall, permitindo que os atacantes manipulassem e depositassem o DS legítimo de um mercado em outro mercado como RA, obtendo os tokens correspondentes de DS e CT.
 (https://x.com/SlowMist_Team/status/1927705256915333359)
De acordo com a análise da ferramenta de rastreamento e combate à lavagem de dinheiro MistTrack, o endereço do atacante 0xea6f30e360192bae715599e15e2f765b49e4da98 lucrou com 3.761,878 wstETH, com valor superior a 12 milhões de dólares. Até o momento, um total de 4.530,5955 ETH permanece no endereço do atacante, e continuaremos a monitorar os fundos.
 BitoPro
De acordo com o detetive on-chain ZachXBT, a exchange de criptomoedas de Taiwan, BitoPro, supostamente sofreu um ataque em 8 de maio de 2025, com perdas estimadas em cerca de 11,5 milhões de dólares. A BitoPro apresentou anomalias de fluxo de saída de fundos em suas carteiras quentes em várias blockchains, incluindo Tron, Ethereum, Solana e Polygon. Os ativos roubados foram rapidamente vendidos em uma exchange descentralizada. Em seguida, esses fundos foram transferidos para o Tornado Cash ou através do Thorchain para a rede Bitcoin, e posteriormente depositados na carteira Wasabi para lavagem de dinheiro.
 (https://x.com/zachxbt/status/1929417001296146868)
Demex
Em 16 de maio de 2025, o mercado de empréstimos Nitron da Demex foi atacado, resultando em perdas de cerca de 950 mil dólares. De acordo com o relatório de análise de incidentes publicado pela Demex, a causa raiz do ataque foi uma manipulação de oracle baseada em doações em um cofre dGLP já desativado.
 (https://blog.dem.exchange/nitron-post-mortem/)
Em 19 de maio, a Demex atualizou o progresso do incidente, informando que, com o apoio de parceiros, conseguiu recuperar 78 mil dólares.
Zunami Protocol
Em 15 de maio de 2025, o Zunami Protocol twittou que foi atacado, com os ativos colaterais zunUSD e zunETH sendo roubados, resultando em perdas de cerca de 500 mil dólares. O atacante transferiu os fundos roubados para o Tornado Cash.
 (https://x.com/ZunamiProtocol/status/1922993510925435267)
Em 30 de maio, o fundador do Zunami Protocol, @kirill_zunami, twittou que estava investigando o incidente de ataque e considerando duas possíveis situações: a chave do implementador foi roubada ou o detentor da chave agiu de forma maliciosa.
 (https://x.com/kirill_zunami/status/1928131508117651725)
Análise de características e recomendações de segurança
Neste mês, as falhas de contrato continuaram a ser a principal causa de perdas em incidentes de segurança blockchain. Entre os 6 incidentes relacionados a falhas de contrato, as perdas totais foram de cerca de 244 milhões de dólares, representando 95% das perdas em incidentes hackeados deste mês. A equipe de segurança da SlowMist recomenda que os projetos mantenham uma vigilância constante, realizem auditorias de segurança abrangentes regularmente para detectar e corrigir vulnerabilidades potenciais, e estejam atentos às novas táticas de ataque e tendências de segurança, garantindo a segurança de ativos e usuários.
Este mês, os incidentes de contas hackeadas provocaram ampla atenção novamente, com um total de 6 ocorrências. Além das contas oficiais de projetos Web3, instituições de mídia e outras contas de alto perfil também se tornaram alvos de ataques. Por exemplo, em 12 de maio, a conta X do clube de futebol britânico @SheffieldUnited foi hackeada, com o atacante utilizando-a para publicar endereços de tokens falsos. O atacante também usou a conta X da Cointelegraph para enviar mensagens diretas com links de phishing, induzindo os usuários a clicar. Para saber como reforçar a segurança das contas na plataforma X, consulte o guia de reforço de segurança da SlowMist publicado anteriormente.
É preocupante que o grupo de hackers norte-coreano Lazarus Group tenha começado recentemente a mudar seu foco de ataques de instituições para investidores individuais. Em 24 de maio, o grupo roubou mais de 5,2 milhões de dólares de um comerciante através de malware, um evento que pode marcar uma mudança significativa em sua estratégia de ataque. Portanto, os usuários comuns também devem aumentar sua conscientização sobre segurança e podem consultar o manual de autoajuda da floresta escura da blockchain para melhorar suas capacidades de proteção. (https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook)
Neste mês, houve novos desenvolvimentos na investigação das razões pelas quais os usuários da Coinbase enfrentaram ataques de engenharia social com frequência. De acordo com informações divulgadas pela Coinbase, os atacantes aproveitaram as permissões de funcionários internos para obter dados sensíveis de alguns usuários e, com base nisso, iniciaram ataques de engenharia social direcionados. Essa descoberta revela o enorme risco da conivência interna e externa nos sistemas de segurança, e mais uma vez lembra todas as plataformas sobre a necessidade de reforçar a gestão das permissões internas. Mais detalhes sobre o incidente podem ser encontrados no artigo 'Atendente' na floresta escura: golpes de engenharia social visam usuários da Coinbase.
Por fim, os eventos registrados neste artigo são os principais incidentes de segurança deste mês; mais eventos de segurança blockchain podem ser encontrados no repositório de incidentes hackeados da SlowMist (https://hacked.slowmist.io/).