


A engenharia social continua sendo o vetor de ataque primário para grandes hacks de criptomoedas, com o Grupo Lazarus da Coreia do Norte responsável por várias violações de bilhões de dólares visando funcionários de exchanges.
A segurança inadequada da carteira—particularmente vulnerabilidades de carteiras quentes e autorização de assinatura única—permitiu que hackers executassem grandes roubos apesar dos avanços na tecnologia blockchain.
Técnicas de lavagem de dinheiro como cadeias de peel e misturadores de criptomoeda permitem que hackers obscureçam com sucesso os fundos roubados, destacando a necessidade de sistemas de monitoramento de transações aprimorados.
Explore os cinco maiores hacks de exchanges de criptomoedas que resultaram em mais de $3 bilhões em perdas. Desde o roubo de $1,4B em ETH da Bybit até o colapso da DMM Bitcoin, descubra como os hackers exploraram vulnerabilidades críticas na infraestrutura de cripto.
INTRODUÇÃO
Desde seus primeiros dias, o mundo das criptomoedas teve sua cota justa de avanços e colapsos. A descentralização e a tecnologia blockchain estão manchadas por ciberataques e crimes—especialmente hacks ousados, perdas bilionárias e ameaças em constante evolução. Nenhum sistema provou ser totalmente seguro, desde grandes exchanges até plataformas DeFi de ponta. É uma corrida onde a inovação avança e a segurança está sempre tentando alcançar.
A infraestrutura de blockchain, como sistemas de TI tradicionais, é vulnerável a ciberataques. Compreender essas vulnerabilidades é crucial para qualquer pessoa envolvida com criptomoeda. Neste artigo, exploraremos os 5 ataques de criptomoeda mais devastadores da história—mergulhando em como cada ataque foi executado, as vulnerabilidades exploradas e a escala dos danos causados.
TOP 5 Hacks de Cripto mais Devastadores
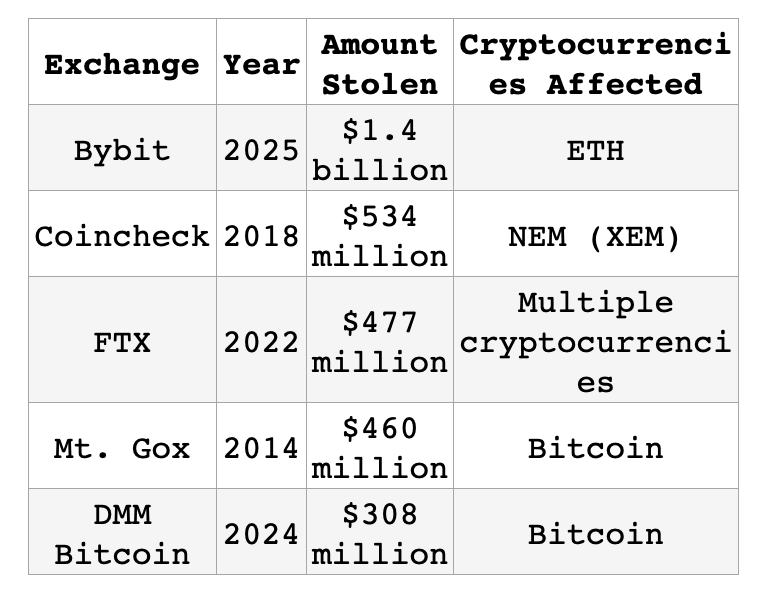
Vamos examinar cada um desses ataques em detalhes.
1. BYBIT (2025): $1,4 BILHÃO
Quem:
A Bybit é uma exchange de criptomoedas baseada em Dubai, fundada em 2018 por Ben Zhou. Ela cresceu para se tornar a segunda maior plataforma de negociação de cripto do mundo antes de sofrer o maior hack de exchange de cripto até hoje.
O Que Aconteceu & Como Foi Feito:
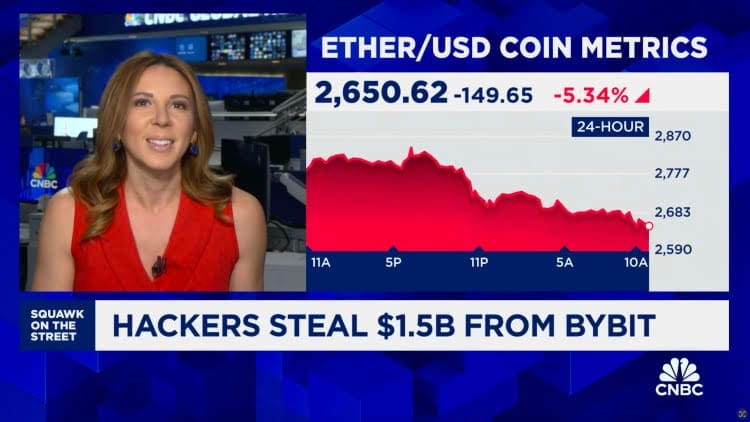
A violação resultou no roubo de aproximadamente 400.000 tokens Ethereum, avaliados em cerca de $1,5 bilhão.
O ataque foi vinculado ao Grupo Lazarus, um grupo de hackers norte-coreano apoiado pelo estado, notório por ciberataques sofisticados.
Método de Ataque:
4 de fevereiro: A estação de trabalho Mac de um desenvolvedor foi comprometida, provavelmente através de engenharia social.
5 de fevereiro: Os atacantes usaram o token de acesso AWS do desenvolvedor para infiltrar a infraestrutura de nuvem da Safe{Wallet}.
5 a 17 de fevereiro: Os hackers permaneceram indetectados, conduzindo reconhecimento.
19 de fevereiro: Os atacantes alteraram arquivos JavaScript no bucket S3 da Safe{Wallet}, injetando código malicioso na interface web.
21 de fevereiro: Quando a Bybit iniciou uma transação de uma carteira fria específica, o código malicioso foi acionado.
Dentro de dois minutos, os hackers removeram o código malicioso, apagando evidências de manipulação.
Os fundos roubados foram lavados através de misturadores e cadeias de peel para obscurecer a trilha.
Consequências:
Resposta Emergencial: A Bybit rapidamente levantou fundos da Galaxy Digital, FalconX e Wintermute, restaurando reservas dentro de 72 horas.
Segurança & Transparência: A exchange reconheceu publicamente a violação, gerando preocupações mais amplas sobre vulnerabilidades de carteiras frias.
Scrutínio Regulatório: O hack desencadeou revisões regulatórias nos Emirados Árabes Unidos e globalmente, destacando a necessidade de melhor supervisão de custodiante de terceiros.
2. COINCHECK (2018): $534 MILHÕES
Quem:
A Coincheck era uma exchange de criptomoedas baseada em Tóquio, fundada por Koichiro Wada e Yusuke Otsuka. Após o hack, a exchange foi adquirida pela corretora japonesa Monex Group por aproximadamente $33 milhões.
(Fonte: Entrepreneur)
O Que Aconteceu & Como Foi Feito:
Em 26 de janeiro de 2018, a Coincheck foi hackeada, resultando no roubo de tokens NEM (XEM) no valor de $530 milhões.
Esse hack superou o valor roubado durante o hack da Mt. Gox na época.
Método de Ataque:
Carteira Quente Comprometida: A Coincheck manteve a maioria de seus tokens NEM em uma carteira quente conectada à internet.
Segurança de Carteira Inadequada: A carteira comprometida usava autorização de assinatura única em vez de múltiplas assinaturas, criando um único ponto de falha.
Segurança Interna Deficiente: A carteira quente era acessível através do sistema interno da Coincheck e não possuía lista branca de IP, restrições de acesso externo e segmentação de rede.
O roubo ocorreu em uma janela de 20 minutos em uma única transferência não autorizada.
Devido à ausência de um sistema de alerta automatizado, a Coincheck não estava ciente da violação por várias horas.
Os fundos roubados foram vendidos no Darknet e em outras redes peer-to-peer na Ásia, muitas vezes a preços descontados.
Consequências:
A Coincheck reembolsou os usuários em cerca de $430 milhões e enfrentou uma repressão regulatória que endureceu as regras de troca de criptomoedas no Japão.
O incidente levou a padrões de segurança e conformidade mais rigorosos.
Em abril de 2018, a Coincheck foi adquirida pelo Monex Group por $34 milhões para ajudar a restaurar a confiança e estabilizar as operações.
3. FTX (2022): $477 MILHÕES
Quem:
A FTX foi fundada em 2019 por Sam Bankman-Fried e rapidamente se destacou no mundo das criptomoedas. Em seu auge, foi avaliada em $32 bilhões antes de seu colapso repentino.
(Fonte: CNBC)
O Que Aconteceu & Como Foi Feito:
Em novembro de 2022, a FTX entrou com pedido de falência após a revelação de que os fundos dos clientes foram usados para cobrir perdas em sua organização irmã, a Alameda Research.
Horas após entrar com pedido de falência em 11 de novembro de 2022, uma transferência não autorizada drenou mais de $400 milhões em criptomoedas de suas carteiras.
Método de Ataque:
O momento—logo após o pedido de falência ter sido apresentado—levantou suspeitas de um trabalho interno por alguém familiarizado com os sistemas da FTX.
O atacante moveu os fundos rapidamente e usou várias técnicas de obfuscação para obscurecer sua trilha.
As criptomoedas roubadas foram lavadas através de ferramentas como THORChain, Railgun e pontes cross-chain.
Alguns fundos foram convertidos em Bitcoin e further obfuscados via cadeias de peel e misturadores como Sinbad.io.
No final de 2023, o hacker começou a mover novamente os fundos roubados, coincidindo com o julgamento criminal de Sam Bankman-Fried.
O hacker permanece não identificado.
Consequências:
O novo CEO da FTX, John Ray III, caracterizou o incidente como acesso não autorizado e contratou empresas forenses para investigar.
A violação destacou sérias falhas de segurança na FTX, já sob escrutínio por desvio de fundos de clientes e falta de supervisão básica.
Embora separada das acusações de fraude contra Sam Bankman-Fried, o hack reforçou a imagem de uma empresa em completa desordem.
4. MT. GOX (2014): $460 MILHÕES
Quem:
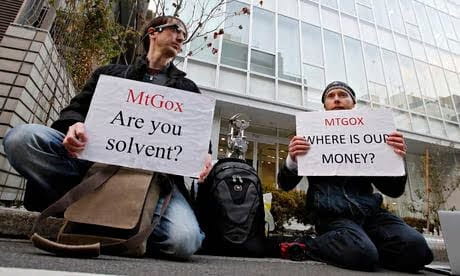
Fundada em 2006 pelo programador Jed McCaleb como uma plataforma para troca de cartas (Magic: The Gathering Online Exchange), a Mt. Gox foi posteriormente vendida ao desenvolvedor francês Mark Karpelès. Sob sua liderança, rapidamente se expandiu para se tornar a maior exchange de Bitcoin do mundo na época.
(Fonte: The Guardian)
O Que Aconteceu & Como Foi Feito:
Por volta de setembro de 2011, a Mt. Gox sofreu uma violação onde os hackers ganharam acesso às chaves privadas da carteira quente.
Em vez de executar um único grande roubo, os hackers retiraram continuamente e silenciosamente Bitcoins ao longo de vários anos.
Método de Ataque:
Infraestrutura de Carteira Comprometida: Hackers ganharam acesso às chaves privadas da carteira quente.
Segurança Inadequada: A Mt. Gox falhou em implementar uma infraestrutura robusta de carteira fria, deixando os fundos constantemente expostos a ameaças online.
Controles Internos Fracos: A exchange carecia de sistemas de controle de acesso interno e quase não tinha contabilidade em tempo real, permanecendo inconsciente dos BTC desaparecidos por anos.
Exploração Automatizada: Os hackers exploraram o sistema de retirada automatizado, retirando BTC em pequenas denominações para evitar detecção.
Lavagem de Dinheiro: Semelhante a outros hacks, o Bitcoin roubado foi lavado através de cadeias de peel e misturadores de criptomoeda, com alguns passando pela BTC-e, uma exchange agora extinta associada à lavagem de dinheiro.
Consequências:
O hack da Mt. Gox eliminou 850.000 Bitcoins, abalando o mundo das criptomoedas.
A exchange entrou com pedido de falência em 2014.
O CEO Mark Karpelès foi preso e posteriormente considerado culpado de falsificação de registros, embora não de desvio.
Mais de uma década depois, os credores ainda aguardam reembolso através de um complicado processo de reabilitação civil.
5. DMM BITCOIN (2024): $308 MILHÕES
Quem:
Lançada em 2018, a DMM foi uma exchange de Bitcoin japonesa que sofreu um hack devastador em maio de 2024, resultando no roubo de 4.502,9 BTC no valor de aproximadamente $308 milhões.
O Que Aconteceu & Como Foi Feito:
A exchange japonesa foi alvo do grupo de hackers norte-coreano conhecido como Lazarus.
Os hackers ganharam acesso à infraestrutura da carteira cripto da DMM e transferiram 4.502 BTC para suas próprias carteiras.
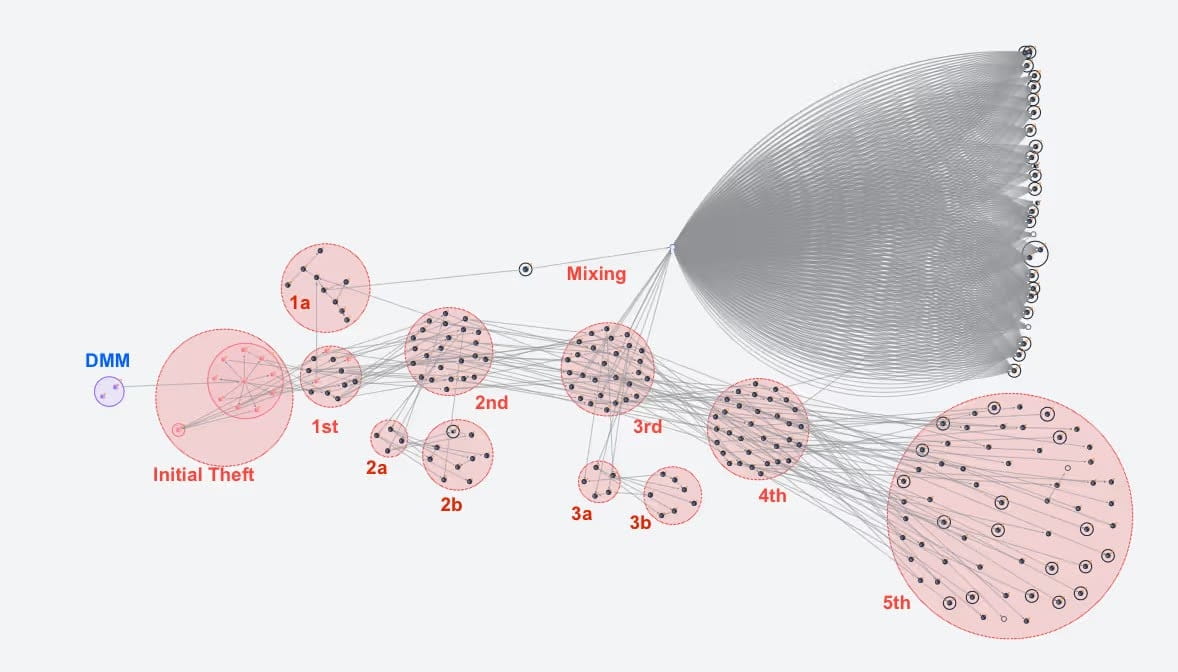
Hack da DMM Bitcoin – Obfuscação da trilha do dinheiro – Cadeias de Peel & Misturadores
Método de Ataque:
Engenharia Social: A investigação do FBI revelou que provavelmente foi um ataque de engenharia social direcionado a um funcionário da Ginco. A Ginco era o serviço de carteira que apoiava a gestão de ativos digitais da DMM.
Spear Phishing: Um funcionário inadvertidamente convidou um exploit como parte de uma falsa candidatura de emprego.
Obfuscação da Trilha do Dinheiro: Os hackers cobriram suas pistas roteando os fundos através de cadeias de peel e misturadores de criptomoeda.
Os hackers dividiram a quantia em somas menores através de uma série de transações, efetivamente espalhando os fundos em microtransações por milhares de carteiras.
Para evadir a detecção, os hackers da DMM provavelmente manipularam o tempo de retirada—atrasando retiradas por horas ou dias e mantendo os fundos em constante movimento para interromper a análise baseada em tempo.
Consequências:
Embora a DMM tenha reconhecido o hack, a vulnerabilidade real na infraestrutura nunca foi oficialmente revelada.
Incapaz de se recuperar das perdas financeiras causadas pelo ataque, a DMM anunciou seu fechamento até março de 2025.
A DMM Bitcoin também anunciou que transferiria suas participações e contas de clientes para outra exchange baseada no Japão, a SBI VC Trade.
CONCLUSÃO
Esses cinco ataques importantes de criptomoedas revelam um padrão consistente: os hackers frequentemente usam ataques de phishing e engenharia social para direcionar funcionários vulneráveis de exchanges, provedores de serviços de carteira e outros provedores de infraestrutura. As perdas combinadas de apenas esses cinco incidentes ultrapassam $3 bilhões, destacando a importância crítica de medidas robustas de cibersegurança.
A cibersegurança e a conformidade regulatória são cruciais para prevenir hacks de criptomoedas. Práticas mandatórias como armazenamento em carteira fria, autenticação multifatorial e auditorias regulares ajudam a reduzir vulnerabilidades. O alinhamento regulatório global garante proteção consistente em diferentes jurisdições, dificultando a exploração de elos fracos pelos atacantes.
Para os detentores de criptomoedas, esses incidentes enfatizam a importância de usar exchanges com registros de segurança comprovados, habilitar todos os recursos de segurança disponíveis nas contas e considerar soluções de armazenamento a frio para holdings significativas. À medida que a indústria amadurece, a evolução contínua das práticas de segurança permanece essencial para se manter à frente de ameaças cada vez mais sofisticadas.
"CoinRank Exclusivo: O Roubo de $3 Bilhões - 5 Hacks de Exchanges de Cripto mais Devastadores da História" esta matéria foi publicada inicialmente na (CoinRank).