

Olá, família cripto! 👋 Vamos falar sobre algo sério—um novo golpe de phishing por SMS que está enganando até usuários experientes da Binance.

Se você recebeu uma mensagem suspeita ultimamente, leia isso antes de clicar.
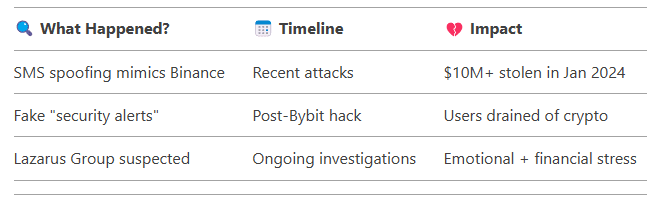
Detalhes Chave
😱 A História de uma Vítima: “Quase Perdi Tudo”
Conheça Joe Zhou (nome compartilhado publicamente), um usuário da Binance que caiu neste golpe. Aqui está como tudo aconteceu:
1️⃣ A Mensagem: Joe recebeu um SMS do número oficial da Binance, alertando que sua conta foi “acessada da Coreia do Norte.”
2️⃣ A Panic: Recém-saído das notícias do hack de $1,5B da Bybit, ele entrou em pânico e ligou para o número fornecido.
3️⃣ A Armadilha: Um “agente de suporte” disse a ele para criar uma carteira SafePal (alegando ser parceira da Binance) e transferir fundos para “investigação.”
4️⃣ A Armadilha: Quando Joe ficou suspeito, ele lutou para recuperar seus fundos—mas os golpistas drenaram sua carteira no meio da transferência.
“Fiquei sem taxas de gás... meu saldo foi zerado.” – Joe Zhou
🕵️ Como o Golpe Funciona
Isso não é uma tentativa de phishing comum. Golpistas estão usando táticas de nível superior:
Falsificação de SMS: Mensagens aparecem no thread oficial da Binance.
Falsas Parcerias: Citando carteiras “parceiras” como a SafePal.
Manipulação Psicológica: Aproveitando o medo após o hack da Bybit.
O CISO da SlowMist analisou a violação e destacou dois métodos possíveis:
Explorando vulnerabilidades do gateway SMS.
Coludindo com fornecedores terceirizados para falsificar respostas.
📉 O Quadro Maior: O Phishing em Cripto está Evoluindo
Embora janeiro tenha visto uma queda de 56% nas perdas por phishing (10,25M vs. 10,25M de dezembro), os golpes estão se tornando mais sofisticados. O Grupo Lazarus (sim, aqueles hackers da Coreia do Norte) provavelmente está por trás desta onda.
🛡️ Proteja-se: 5 Dicas Imperdíveis
Verifique URLs: Nunca clique em links em mensagens—faça login diretamente pelo aplicativo.
Ative 2FA: Use chaves de hardware ou aplicativos de autenticação, não SMS.
Verifique Duas Vezes “Parceiros”: A Binance não pedirá para você criar carteiras externas.
Mantenha a Calma: Golpistas prosperam no pânico. Pause, respire, verifique.
Reporte Atividades Suspeitas: Encaminhe mensagens de phishing para o suporte da Binance.
💬 Pensamentos Finais
Cripto é empoderador, mas também é um playground para golpistas. Fique atento, questione tudo e nunca compartilhe chaves privadas ou frases de recuperação. Vamos proteger nossa comunidade—uma mensagem cética de cada vez. 💪
Tem perguntas? Deixe-as abaixo! 👇 E se você achou isso útil, compartilhe—seus amigos podem te agradecer depois. 🙏
#StaySafe #CryptoScamAlert #Binancesecurity @Binance Risk Sniper
Aviso: Este post é baseado em incidentes reportados publicamente. Sempre conduza sua própria pesquisa. 🧸✨