


Um grupo de cibercrime lançou um golpe usando ofertas de emprego falsas e um aplicativo de reunião malicioso chamado GrassCall para roubar criptomoedas de vítimas desavisadas. O golpe envolveu uma empresa fraudulenta, anúncios de emprego falsos e um aplicativo infectado por malware projetado para roubar informações pessoais e drenar carteiras de criptomoedas.
De acordo com um relatório do BleepingComputer em 26 de fevereiro, o esquema agora foi abandonado, com sites e contas do LinkedIn vinculadas ao golpe sendo removidas.
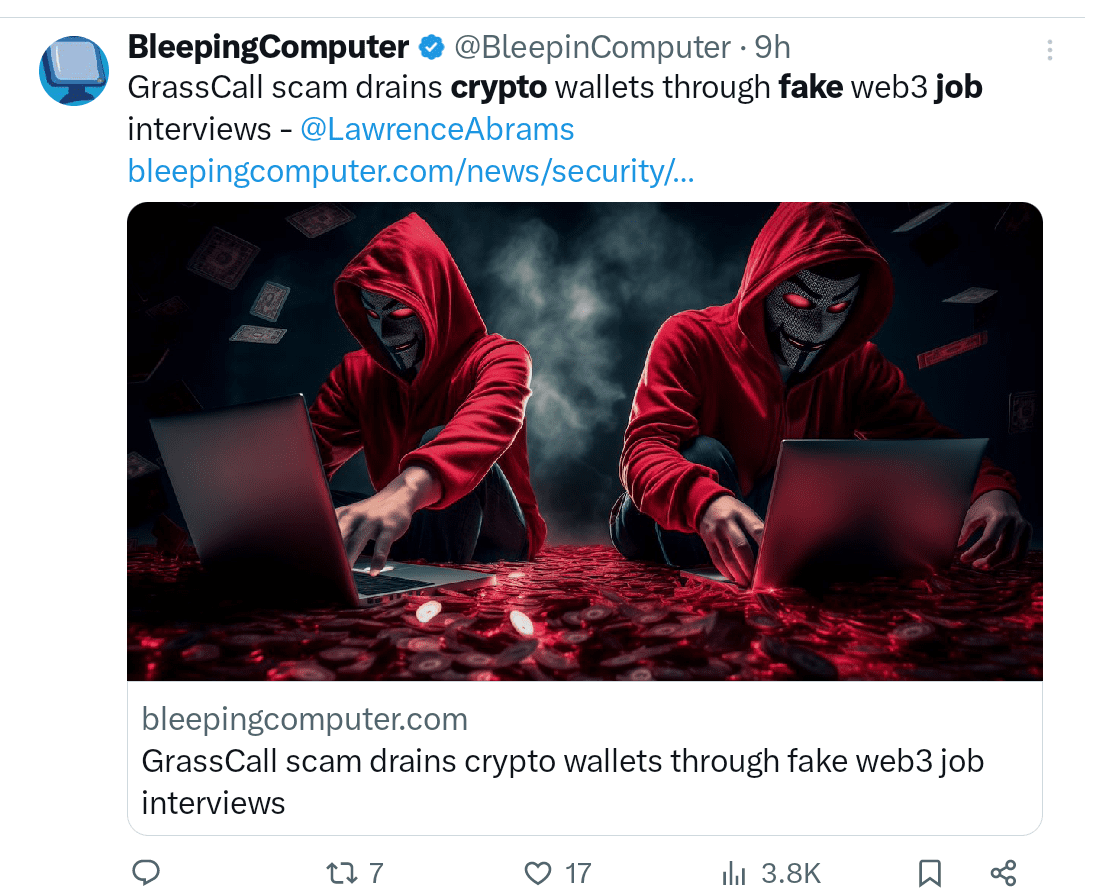 BleepingComputer relatou que golpistas montaram uma empresa falsa e publicaram anúncios de emprego no LinkedIn e em outras plataformas de emprego Web3. Fonte: X
No entanto, antes da exposição, o golpe conseguiu atingir centenas de candidatos a emprego, alguns dos quais relataram perder suas criptomoedas após baixar o aplicativo GrassCall.
Grupo de Cibercrime Baseado na Rússia ‘Crazy Evil’ Por Trás do Golpe de Emprego em Cripto
O grupo de cibercrime por trás desta operação é o “Crazy Evil”, uma organização baseada na Rússia especializada em ataques de engenharia social. Este grupo é conhecido como uma “equipe trafer” — um termo usado para grupos de cibercriminosos que se concentram em roubar criptomoedas por meio de engano.
Um relatório da empresa de cibersegurança Recorded Future vinculou o Crazy Evil a mais de dez golpes direcionados à indústria de cripto. O grupo usa táticas de spear-phishing, onde as vítimas são enganadas a revelar informações sensíveis através de mensagens personalizadas e enganosas.
Um dos golpes anteriores deles, Gatherum, era quase idêntico ao esquema GrassCall. Gatherum se disfarçou como um aplicativo de reunião legítimo, usando a mesma marca e logo.
Uma comparação lado a lado das contas X de Gatherum e VibeCall. Fonte: X
Além disso, uma conta no X chamada “VibeCall” apareceu com a mesma marca que Gatherum e GrassCall. A conta se tornou ativa em meados de fevereiro, apesar de ter sido criada em junho de 2022, sugerindo que foi reutilizada para o golpe.
Empresa Falsa ‘Chain Seeker’ Usada para Publicar Anúncios de Emprego em Cripto
Para fazer o golpe parecer legítimo, o Crazy Evil criou uma empresa de cripto falsa chamada “Chain Seeker.” O grupo criou contas em redes sociais e publicou anúncios de emprego no LinkedIn e em portais de emprego Web3 populares, incluindo CryptoJobsList e WellFound.
O golpe começou quando candidatos a emprego se candidataram a vagas na Chain Seeker após verem seus anúncios online. Após enviar as candidaturas, eles receberam um e-mail da empresa instruindo-os a contatar seu chamado “chefe de marketing” no Telegram. Uma vez no Telegram, o golpista disse a eles para baixar o aplicativo GrassCall de um site controlado pelo grupo. Este site, com aparência profissional, enganou as vítimas fazendo-as acreditar que estavam acessando uma ferramenta de reunião legítima. No entanto, uma vez instalado, o malware GrassCall imediatamente roubou os detalhes da carteira de cripto dos dispositivos infectados.
Você Também Pode Gostar: Investidores em Cripto Perdem $5,5 Bilhões para Golpes de Pig Butchering em 2024
Vítimas Falam: ‘O Golpe Foi Extremamente Bem Orquestrado’
O usuário do LinkedIn Cristian Ghita, que se candidatou a uma vaga na Chain Seeker, descreveu o golpe como “extremamente bem orquestrado.” Ele observou que a empresa fraudulenta tinha um site com aparência profissional, perfis no LinkedIn e X, e listava funcionários, fazendo parecer legítima de todos os ângulos.
Até o aplicativo GrassCall tinha uma presença online aparentemente crível, que enganou muitas vítimas para baixá-lo.
À medida que o golpe se tornou amplamente exposto, o LinkedIn e os portais de emprego removeram a maioria dos anúncios da Chain Seeker. No entanto, um permaneceu ativo no LinkedIn no momento da reportagem.
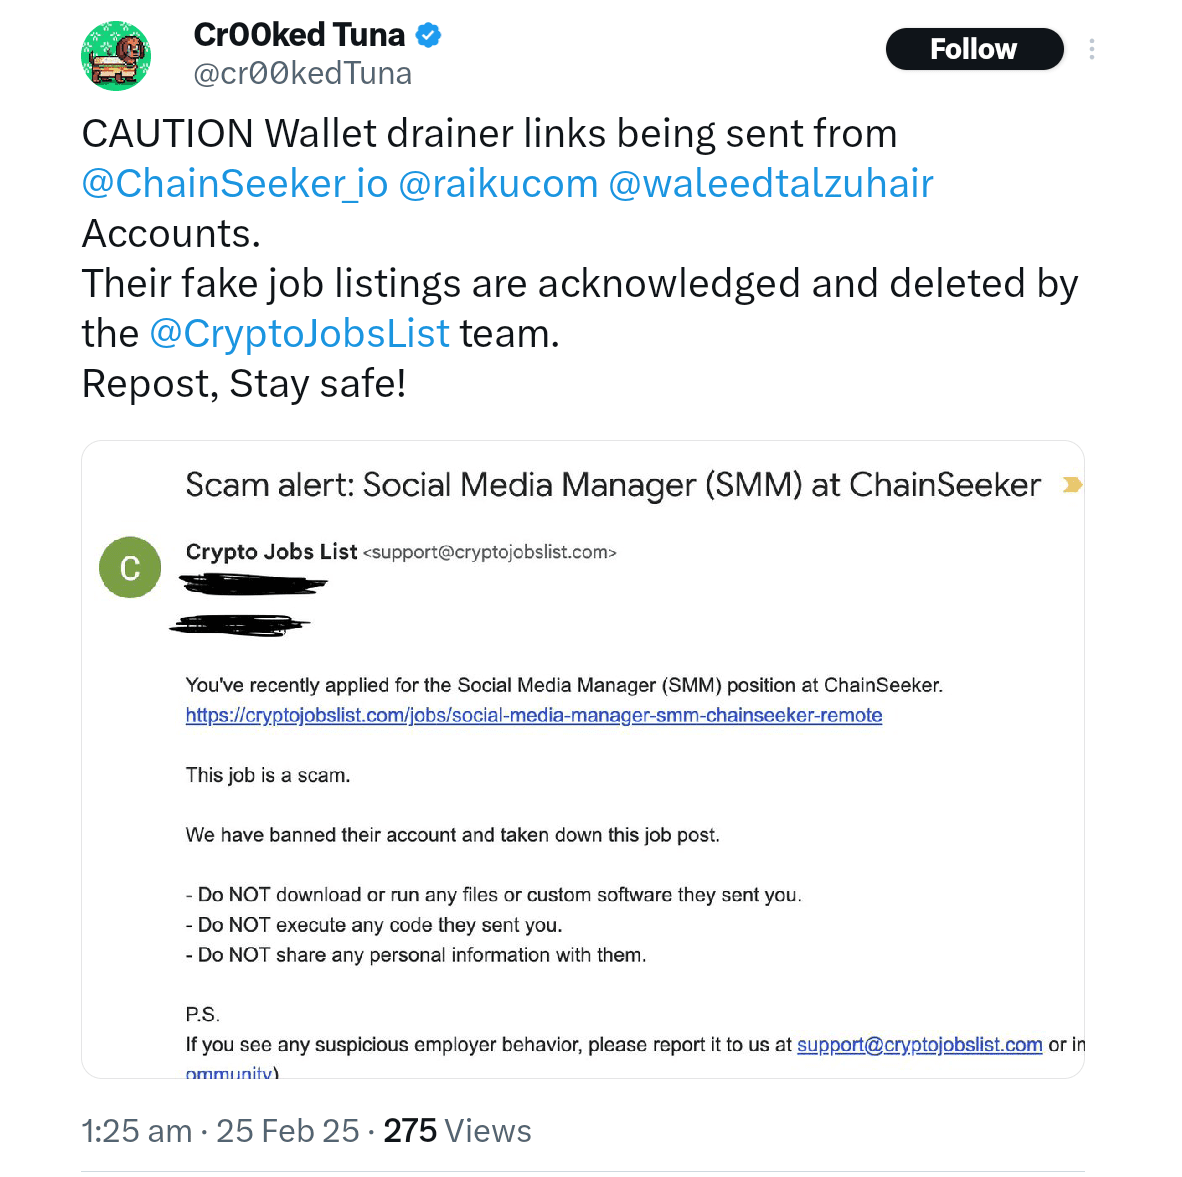 Links de drenagem de carteira foram enviados para candidatos a emprego. Fonte: X
Um site da Chain Seeker listava anteriormente indivíduos como a Diretora Financeira (CFO) Isabel Olmedo e o Gerente de RH Adriano Cattaneo, mas suas páginas no LinkedIn foram deletadas. No entanto, outro perfil no LinkedIn sob o nome Artjoms Dzalbs, alegando ser o CEO da Chain Seeker, ainda estava ativo.
Especialistas Alertam Traders de Cripto e Usuários de NFT para Permanecerem Vigilantes
Em um relatório do mês passado, a Recorded Future alertou que traders de cripto, investidores de NFT e profissionais de jogos são alvos primários para esses tipos de golpes. A empresa aconselhou os candidatos a emprego a terem cautela com ofertas que exigem o download de software desconhecido.
Muitos especialistas em segurança e usuários de redes sociais aconselharam qualquer pessoa afetada pelo malware GrassCall a mudar suas senhas imediatamente e transferir seus ativos em criptomoedas para uma nova carteira usando um dispositivo não infectado. Com o golpe agora exposto, o BleepingComputer relata que o Crazy Evil provavelmente abandonou esta operação específica. No entanto, especialistas em cibersegurança alertam que esquemas semelhantes podem surgir sob nomes diferentes.
O post Golpe de Emprego em Cripto Exposto: Aplicativo Falso ‘GrassCall’ Drena Carteiras apareceu primeiro no Coinchapter. %%featured_image%%