
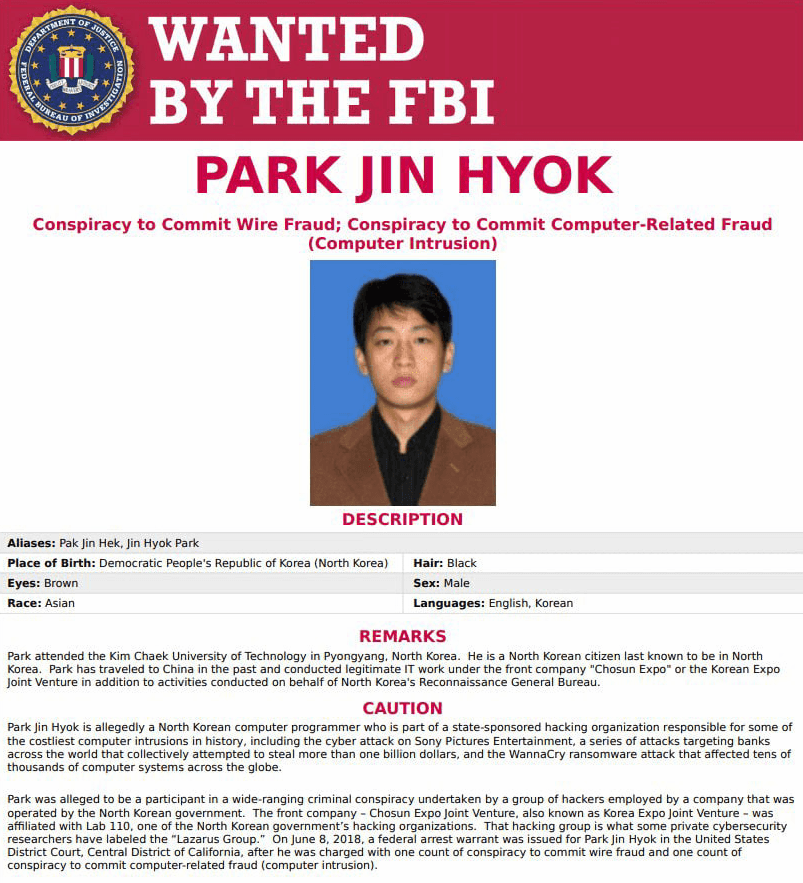
O grupo de hackers norte-coreano Lazarus Group tem estado ativo no campo do crime cibernético por muito tempo, sendo infame por ataques cibernéticos e crimes relacionados a criptomoedas. Antes do incidente da Bybit, eles já haviam realizado uma série de chocantes ações de roubo cibernético, causando enormes perdas econômicas a várias instituições e indivíduos em todo o mundo.
Já em 2014, o Lazarus Group mirou na Sony Pictures. Eles lançaram um ataque em grande escala, conseguindo vazar uma grande quantidade de dados sensíveis da Sony Pictures, incluindo filmes não lançados, informações pessoais de funcionários, entre outros. As perdas causadas por esse incidente chegaram a centenas de milhões de dólares.
Em 2016, as táticas de ataque do Lazarus Group tornaram-se mais ousadas e complexas. Eles exploraram uma vulnerabilidade no sistema de pagamentos bancários SWIFT e invadiram o sistema do Banco Central de Bangladesh. Embora parte dos fundos tenha sido recuperada, eles ainda conseguiram roubar cerca de 81 milhões de dólares.
2017 foi o ano da 'explosão' das malfeitorias do Lazarus Group. Neste ano, o ransomware WannaCry se espalhou rapidamente em todo o mundo, afetando dezenas de milhares de computadores em vários setores e instituições, incluindo saúde, transporte e finanças. Estima-se que os danos causados por esse ataque ultrapassem 4 bilhões de dólares. No mesmo ano, eles também roubaram cerca de 150 milhões de dólares em ativos de Ethereum, explorando uma vulnerabilidade na carteira Parity do Ethereum.
Em 2018, várias exchanges de criptomoedas na Coreia do Sul tornaram-se alvos do Lazarus Group, resultando no roubo de enormes quantidades de ativos de criptomoedas, com perdas superiores a 200 milhões de dólares. Quase ao mesmo tempo, a exchange japonesa Coincheck também não escapou, sofrendo perdas de cerca de 530 milhões de dólares em criptomoedas após um ataque.
Em 2020, o Lazarus Group atacou a exchange KuCoin, roubando cerca de 280 milhões de dólares em criptomoedas.
Em 2022, o Lazarus Group continuou suas atividades criminosas. Eles atacaram a rede Ronin (projeto relacionado ao Axie Infinity), roubando cerca de 620 milhões de dólares; no mesmo ano, a Horizon Bridge da Harmony também foi atacada, resultando em perdas de cerca de 100 milhões de dólares em criptomoedas.
Em 2023, a Atomic Wallet tornou-se uma vítima, e o Lazarus Group pode estar relacionado ao roubo desse wallet de criptomoeda, causando perdas de cerca de 50 milhões de dólares.
E em 2024, o Lazarus Group foi acusado de usar uma técnica de envenenamento disfarçada de pdf para enganar a equipe da Radiant Capital e roubar suas permissões de múltiplas assinaturas, levando ao roubo de uma grande quantidade de criptomoedas, totalizando cerca de 50 milhões de dólares.
Ao longo dos anos, o Lazarus Group, através de várias táticas de ataque cibernético complexas, roubou grandes quantidades de dinheiro e ativos digitais, representando uma séria ameaça à segurança cibernética global. Esses crimes não apenas causaram enormes perdas econômicas, mas também chamaram a atenção global para a segurança cibernética. Com o contínuo desenvolvimento do mercado de criptomoedas, a ameaça do Lazarus Group continua a evoluir, tornando-se um importante tópico de discussão no campo da segurança cibernética global.#bybit被盗 #钱包安全