


Você já ouviu falar de um ataque que pode abalar todo um sistema de criptomoeda? Isso é 51% de ataque. Com a capacidade de controlar toda a rede, os invasores podem fazer coisas que você nem imagina. Então, o que é ataque de 51%? Vamos descobrir com danhgiacoin agora!
O que é ataque de 51%?
Um ataque de 51% é um tipo de ataque que ocorre quando um indivíduo ou organização controla mais de 50% do poder de computação (hashrate) em uma rede blockchain usando o algoritmo de consenso Proof-of-Work (PoW). Com esse controle, eles podem manipular a rede alterando dados de transações ou criando novos blocos a seu critério.
Por exemplo, em blockchains que usam PoW como o Bitcoin, os nós da rede precisam resolver problemas matemáticos complexos para adicionar novos blocos à cadeia. Quando uma entidade controla mais de 50% do poder computacional, ela pode dominar e forçar a rede a aceitar sua versão do blockchain.
Ao contrário de ataques como phishing ou ransomware, os ataques de 51% não têm como alvo usuários individuais, mas atacam a base central do blockchain. Isso faz com que tenha um impacto mais amplo e prejudica a confiança de todo o ecossistema.

Por exemplo: imagine que você é A, uma pessoa que possui 100 Bitcoins e quer comprar um iate de luxo. Assim que a transação for concluída, você transfere 100 BTC para a empresa de vendas de iates. No entanto, com seu enorme poder de computação, A realizou um ataque de 51%, o que significa que ele controlou mais de 51% do poder de mineração da rede Bitcoin. Isso permite que A reescreva o histórico de transações no blockchain, cancele a compra do iate e receba de volta seus 100 BTC. Como resultado, A adquire o iate dos seus sonhos sem perder nenhum Bitcoin. Esse é o poder aterrorizante que um ataque de 51% pode trazer.
O que causa o Ataque de 51%?
1. Fatores técnicos
Algoritmo de consenso e seu papel: Blockchains que usam o algoritmo PoW exigem que os nós da rede resolvam problemas matemáticos complexos para confirmar transações. Quando uma entidade controla a maior parte do poder computacional, ela pode dominar todo esse processo. Por exemplo, pequenas redes de blockchain geralmente têm menos mineradores participando, tornando mais fácil e menos dispendioso controlar 51% da taxa de hash. Isso é especialmente perigoso para novos projetos ou blockchains de pequena escala, como o Ethereum Classic.
Vulnerabilidades de segurança: Alguns projetos de blockchain não investem o suficiente na melhoria da segurança da rede. Isso poderia levar grandes mineradores ou pools de mineração a colaborar para realizar o ataque.
2. Fatores econômicos
Lucro: O principal objetivo de muitos invasores é ganhar dinheiro manipulando preços de tokens. Por exemplo, eles poderiam manipular o preço de uma moeda quebrando a confiança dos investidores e depois comprá-la de volta a um preço baixo ou vendê-la antes do ataque.
Sabotagem de concorrentes: No mercado altamente competitivo de blockchain, um projeto pode ser atacado por concorrentes para desacreditar ou retardar seu desenvolvimento.
Causando caos: Alguns grupos de hackers têm motivação política ou querem causar caos para minar o sistema de finanças descentralizadas (DeFi).
O propósito dos ataques de 51%
O termo Ataque de 51% é frequentemente usado para se referir a uma forma de ataque que tem como alvo blockchains, especialmente o blockchain do Bitcoin – o maior sistema de blockchain da atualidade – e outros blockchains que operam no mecanismo de Prova de Trabalho (PoW). Este é um dos riscos mais sérios para a segurança das redes blockchain. O principal objetivo desse tipo de ataque geralmente é realizar gastos duplos, uma ação que permite que os invasores gastem a mesma quantia de dinheiro duas vezes, revertendo transações que fizeram anteriormente.
Se um Ataque de 51% for bem-sucedido, o atacante pode executar ações como:
Bloqueio de confirmações de transações: Ao controlar mais de 50% do poder computacional da rede, eles podem se recusar a confirmar algumas ou todas as transações, causando uma situação de Negação de Serviço de Transação (Denial of Service). pandemia).
Monopólio de Mineração: Eles também podem impedir que outros mineradores minerem, assumindo assim o controle das operações de mineração e recompensas, criando um Monopólio de Mineração.
Embora tal ataque não pudesse destruir completamente o blockchain do Bitcoin – graças à sua descentralização e à participação massiva da comunidade – as consequências seriam terríveis. Esse comportamento manipulador pode causar perdas financeiras significativas às partes envolvidas, interromper as operações de negociação e, mais importante, minar a confiança dos usuários, investidores e instituições na integridade da bolsa, segurança e transparência do sistema blockchain.
Um bom exemplo são os ataques de 51% que ocorreram em blockchains menores, como o Ethereum Classic, demonstrando claramente o perigo desse tipo de ataque. Esses casos não apenas resultam em perda de ativos, mas também abalam a confiança do público na tecnologia blockchain.
Qual é o processo do Ataque 51%?
Uma melhor compreensão de como funciona um Ataque de 51% lhe dará uma ideia detalhada de quão complexo e perigoso ele pode ser. Esse ataque ocorre quando um indivíduo ou grupo de hackers obtém controle de mais de 50% da taxa de hash de uma rede blockchain. Uma vez que isso seja alcançado, o invasor pode ignorar o mecanismo de consenso que sustenta a segurança e a transparência do blockchain, permitindo que ele execute uma variedade de ações maliciosas.
Comportamento do invasor ao controlar a rede:
Alterando a ordem das transações: Um invasor pode modificar a ordem em que as transações são executadas, tornando o sistema não confiável.
Bloqueio de transações: Ao se recusarem a confirmar novas transações, eles fazem com que a rede fique congestionada e até mesmo levem à falta de liquidez.
Gasto duplo: reverter transações anteriores para gastar a mesma quantia de ativos duas vezes, causando sérias perdas financeiras às partes envolvidas.
Para ilustrar, vamos imaginar um cenário hipotético na rede Bitcoin:
O hacker fez uma transação OTC (Over-the-Counter) offline, enviando uma quantia de Bitcoin (BTC) de sua carteira em troca de USD. Assim que a transação é confirmada no blockchain, a contraparte transfere USD para o hacker.
O invasor então entra novamente no blockchain antes que a transação BTC original seja confirmada. Usando poder de mineração superior, o hacker cria uma versão alternativa do blockchain onde a transação original nunca aconteceu.
Para que o ataque seja bem-sucedido, novos blocos precisam ser aprovados pelos nós na rede e se tornarem a versão oficial do blockchain. Quando isso acontece, o hacker fica com o BTC e o USD da transação.
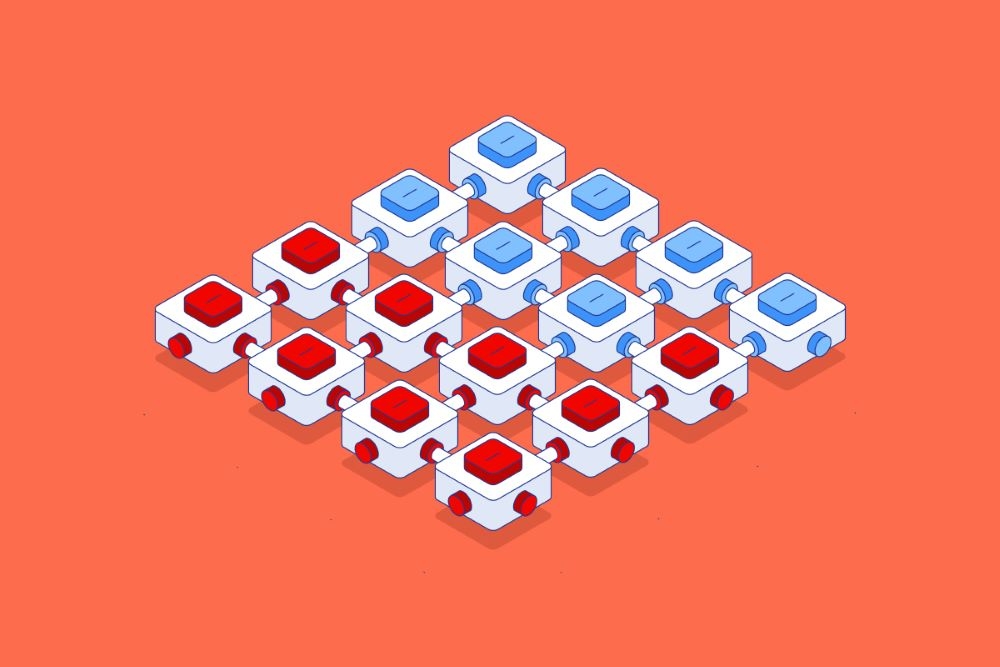
Embora a teoria pareça assustadora, na realidade, realizar um ataque de 51% em grandes redes de blockchain como o Bitcoin é quase impossível, porque:
Custo enorme: controlar mais de 50% do poder de computação exige uma quantidade enorme de recursos, desde hardware de mineração até custos de energia.
Competitividade da rede: Com um grande número de mineradores e uma rede distribuída globalmente, é quase impossível superar a taxa de hash total de outros mineradores.
Limitações no controle: Mesmo que um ataque seja bem-sucedido, os hackers não podem alterar as regras do protocolo Bitcoin ou acessar os ativos dos usuários além dos endereços de carteira que eles controlam.
Embora grandes blockchains como o Bitcoin sejam relativamente seguras, redes menores com menos poder computacional ainda são vulneráveis a ataques. Isso enfatiza a importância de melhorar continuamente a segurança e a descentralização da rede.
Ataque de 51% e trilema de blockchain
O ataque de 51% não é apenas uma forma perigosa de ataque, mas também destaca um aspecto importante do design de blockchain: a segurança. No entanto, a segurança é apenas um dos três elementos que compõem o Trilema do Blockchain – os desafios que os desenvolvedores enfrentam ao projetar um blockchain ideal, que incluem:
Descentralização: garante que a rede não esteja sob o controle de nenhum indivíduo ou organização. Isso ajuda o blockchain a permanecer transparente e descentralizado.
Escalabilidade: acomoda o aumento do volume de transações sem degradar o desempenho da rede.
Segurança: Capacidade de proteger uma rede contra ataques, falhas de sistema ou incidentes inesperados.
Trilema do Blockchain: O Inevitável Trade-Off
De acordo com esse modelo, é muito difícil atingir todos os três fatores ao mesmo tempo. Em vez disso, os blockchains muitas vezes precisam fazer concessões entre si:
Um blockchain descentralizado e seguro (como o Bitcoin) pode ter dificuldades para escalar.
Um blockchain bem escalável e seguro pode ter que ser menos descentralizado, dependendo de algumas poucas entidades controladoras importantes.
Um blockchain descentralizado e escalável pode ser propenso a riscos de segurança, tornando-o suscetível a ataques como o Ataque 51%.
Exemplos do mundo real de Bitcoin e Ethereum no Trilema
Bitcoin: O Bitcoin é reconhecido como um dos blockchains mais seguros da atualidade. No entanto, o preço a pagar é uma escalabilidade limitada. Apesar da implementação de muitas melhorias técnicas, como SegWit ou Lightning Network, o Bitcoin ainda tem dificuldade em lidar com grandes volumes de transações ao mesmo tempo.
Ethereum: O Ethereum tenta equilibrar todos os três elementos, mas ainda enfrenta muitos desafios. A transição para Proof of Stake (PoS) é um esforço para melhorar a escalabilidade sem sacrificar a segurança e a descentralização, mas o processo ainda está em andamento e longe de ser concluído.
No Trilema do Blockchain, embora a segurança esteja sempre em primeiro lugar, isso não significa que os outros fatores sejam menos importantes. Uma rede descentralizada e segura, mas não escalável, não atenderá às necessidades de crescimento. Por outro lado, um blockchain bem escalável e sem segurança estará vulnerável a ataques, como foi o caso de pequenas redes de blockchain que sofreram 51% dos ataques.
Entretanto, o Trilema não é um limite absoluto, mas sim um modelo para ilustrar os desafios no design de blockchain. Atualmente, muitas soluções foram e estão sendo desenvolvidas para resolver esse problema:
Fragmentação: o Ethereum aplica essa técnica para dividir dados de blockchain em fragmentos menores, aumentando a escalabilidade sem sacrificar a segurança.
Camada 2: Redes como Polygon ou Lightning Network atuam como uma segunda camada, processando transações fora da cadeia principal para reduzir a carga.
Mecanismos híbridos: alguns novos blockchains combinam Prova de Trabalho (PoW) e Prova de Participação (PoS), como o Kadena, para otimizar todos os três elementos.
2 ataques notáveis de 51% no mercado de criptomoedas
1. Bitcoin Gold (BTG)
Em 2018, o Bitcoin Gold foi vítima de um ataque massivo de 51%, resultando no roubo de aproximadamente US$ 18 milhões em ativos. A bolsa Bittrex teve então que retirar o BTG da lista.
Em janeiro de 2019, outro ataque de 51% ocorreu em 23 de janeiro, causando a remoção de 14 blocos do blockchain do Bitcoin Gold. Em um minuto, cerca de 13 novos blocos foram adicionados e 1.900 BTG foram gastos em dobro.
Em 24 de janeiro, ocorreu outro ataque de 51%, removendo mais 15 blocos antigos e adicionando 16 novos, fazendo com que aproximadamente 5.267 BTG fossem gastos duas vezes.
O dano total dos dois ataques chegou a aproximadamente US$ 72.000 em fundos roubados e gastos duas vezes. Após esses ataques, a Binance aumentou o requisito de confirmação de retirada do BTG para 20 confirmações para mitigar os danos.
2. Ethereum Classic (ETC)
O Ethereum Classic também foi vítima de ataques de 51%. Em 2019, mais de 40.000 ETC foram roubados da exchange Gate.io em um ataque de 51%. Esses incidentes fizeram com que as bolsas de criptomoedas duvidassem da segurança da rede ETC e removessem pares de negociação com a moeda.
A rede Ethereum Classic continuou a enfrentar vários ataques de 51% em 2020.
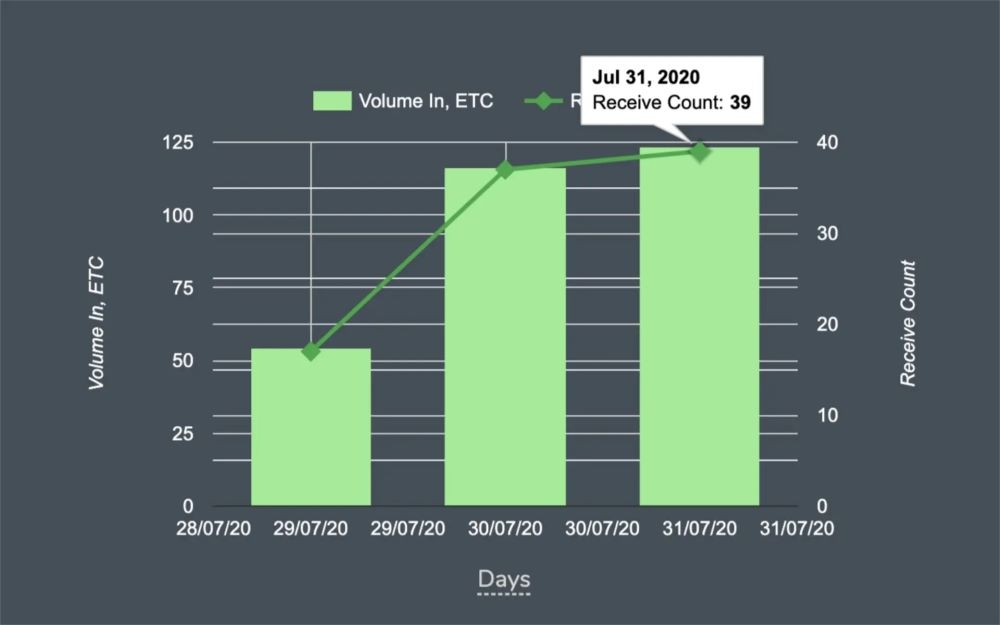
Os ataques de 51% ao Bitcoin Gold e Ethereum Classic mostram que mesmo blockchains grandes, descentralizados e altamente valiosos ainda podem ser alvos de ataques sem medidas de segurança fortes. forte
O dano financeiro dos ataques de 51% pode ser enorme, além de impactar severamente a confiança do usuário e da exchange naquela criptomoeda.
O futuro dos ataques de 51% e possíveis soluções
Tendência de desenvolvimento: Hoje, grandes blockchains como Ethereum migraram para PoS para reduzir riscos, enquanto o Bitcoin continua mantendo o PoW, mas depende da distribuição global de mineradores para garantir a segurança.
Soluções potenciais:
Fragmentação: dividir o blockchain em pequenos fragmentos para reduzir a carga e aumentar o desempenho, evitando o controle centralizado.
Mecanismo Híbrido: Alguns projetos estão experimentando a combinação de PoW e PoS para aproveitar os pontos fortes de ambos os mecanismos.
O papel da regulamentação: a regulamentação governamental pode desempenhar um papel importante na prevenção de ataques. Por exemplo, exigir que projetos de blockchain cumpram padrões internacionais de segurança ajudaria a mitigar certos riscos.
Concluir
Entender o que é um ataque de 51% não só ajudará você a proteger seus ativos, mas também a avaliar com precisão a segurança de projetos de blockchain. Ao escolher projetos confiáveis, usar medidas de segurança e diversificar seu portfólio, você pode minimizar o risco dessa ameaça.