


Por: Lisa & Shan @ Equipe de segurança SlowMist
De acordo com a inteligência da equipe de segurança SlowMist, na noite de 14 de dezembro de 2023, horário de Pequim, o Ledger Connect Kit sofreu um ataque à cadeia de suprimentos e o invasor ganhou pelo menos US$ 600.000.
A equipe de segurança do SlowMist interveio imediatamente na análise e emitiu um alerta antecipado:
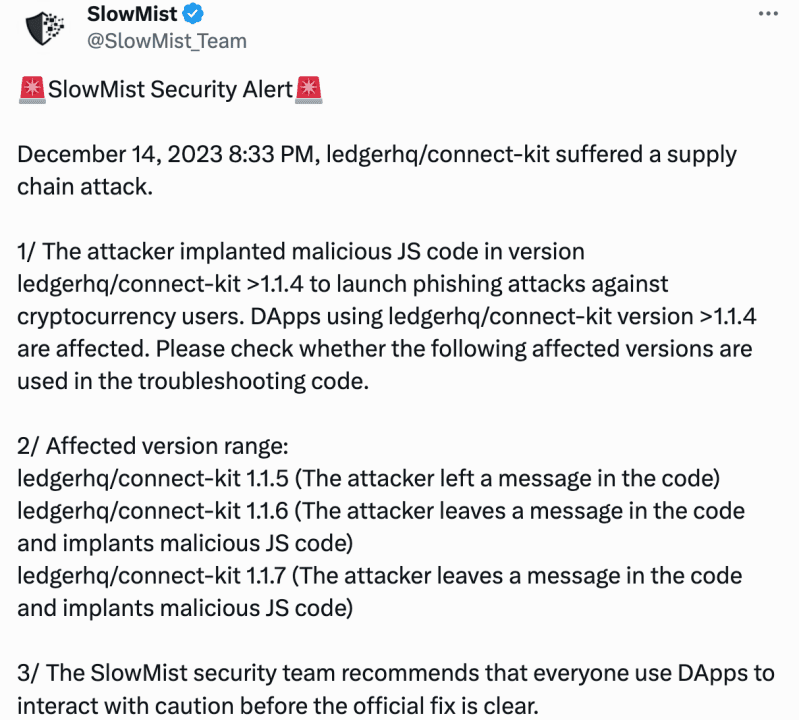
Atualmente, o incidente foi oficialmente resolvido e a equipe de segurança do SlowMist agora compartilha as informações de emergência da seguinte forma:
Linha do tempo
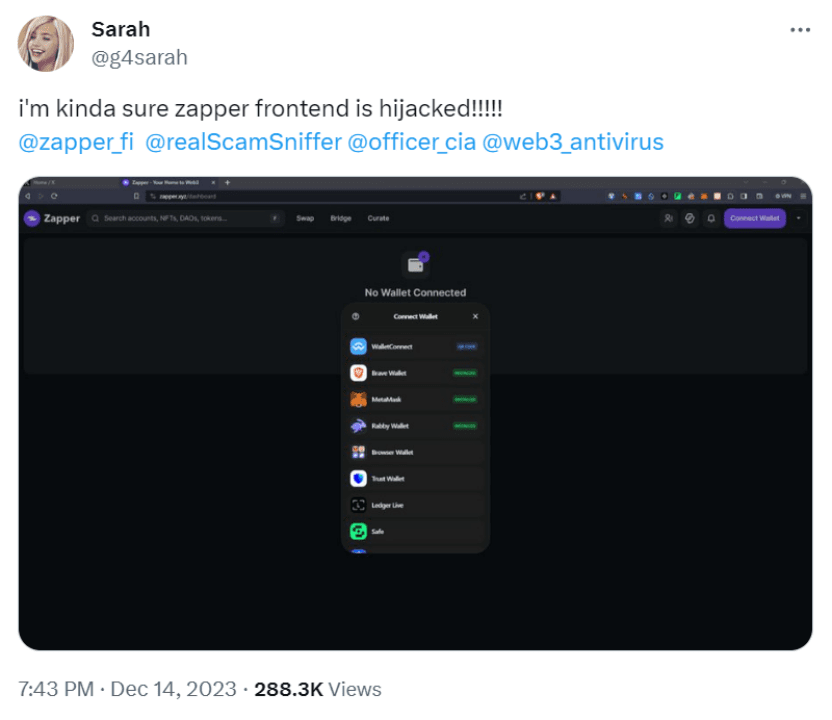
Às 19h43, o usuário do Twitter @g4sarah afirmou que o front-end do protocolo de gerenciamento de ativos DeFi Zapper era suspeito de ter sido sequestrado.
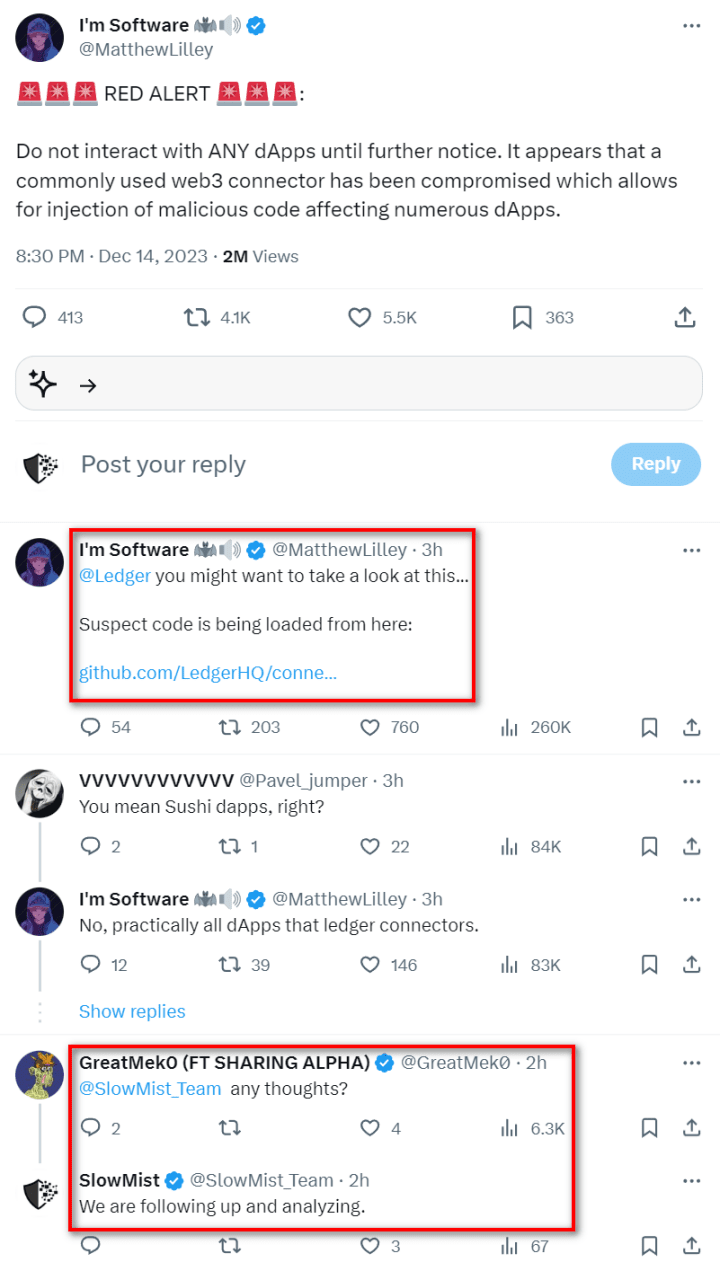
Às 20h30, o diretor de tecnologia do Sushi, Matthew Lilley, emitiu um aviso no Twitter: “Os usuários são solicitados a não interagir com nenhum dApp até novo aviso. Um conector Web3 comumente usado (uma biblioteca JavaScript, parte do projeto web3-react) Suspeita-se que tenha sido comprometido, permitindo a injeção de código malicioso afetando vários dApps.” Mais tarde, afirmou que o Ledger pode ter código suspeito. A equipe de segurança do SlowMist declarou imediatamente que estava acompanhando e analisando este incidente.
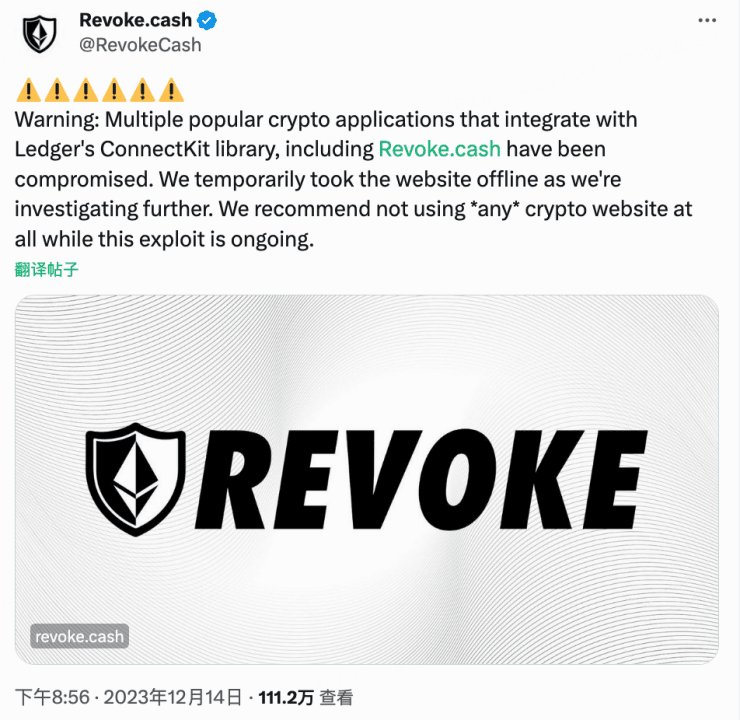
Às 20h56, Revoke.cash tuitou: "Vários aplicativos criptográficos comuns integrados à biblioteca Ledger Connect Kit, incluindo Revoke.cash, foram comprometidos. Fechamos temporariamente o site. Recomendamos corrigir a vulnerabilidade. Não use nenhum sites criptografados durante o período de exploração.” Posteriormente, o projeto DEX cross-chain Kyber Network também declarou que, por cautela, desativou a interface do usuário front-end até que a situação fosse esclarecida.
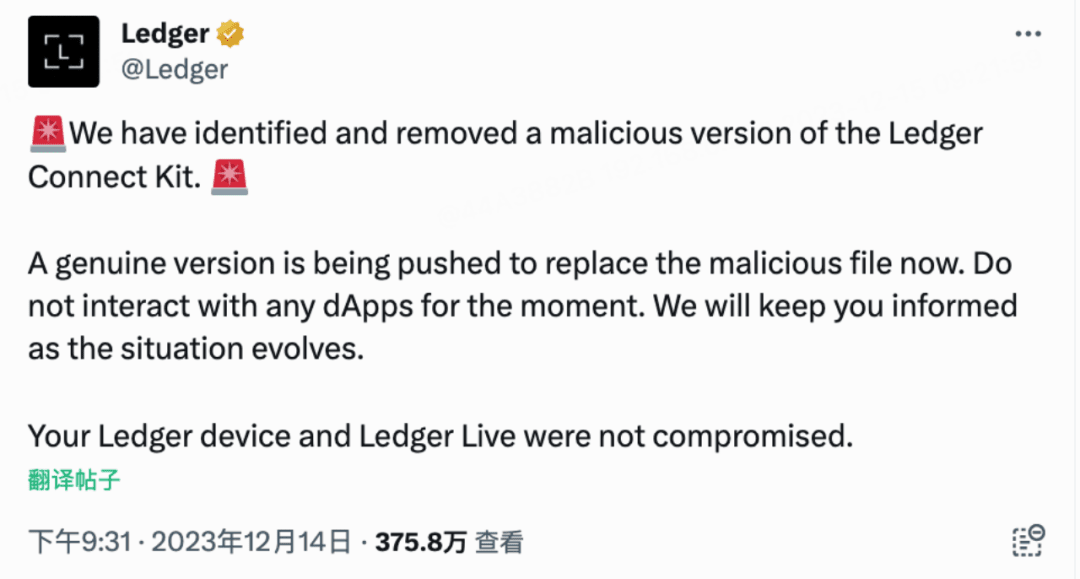
Às 21h31, Ledger também emitiu um lembrete: “Identificamos e excluímos a versão maliciosa do Ledger Connect Kit. . Se houver novas situações, iremos notificá-lo. Seu dispositivo Ledger e Ledger Live não foram comprometidos.
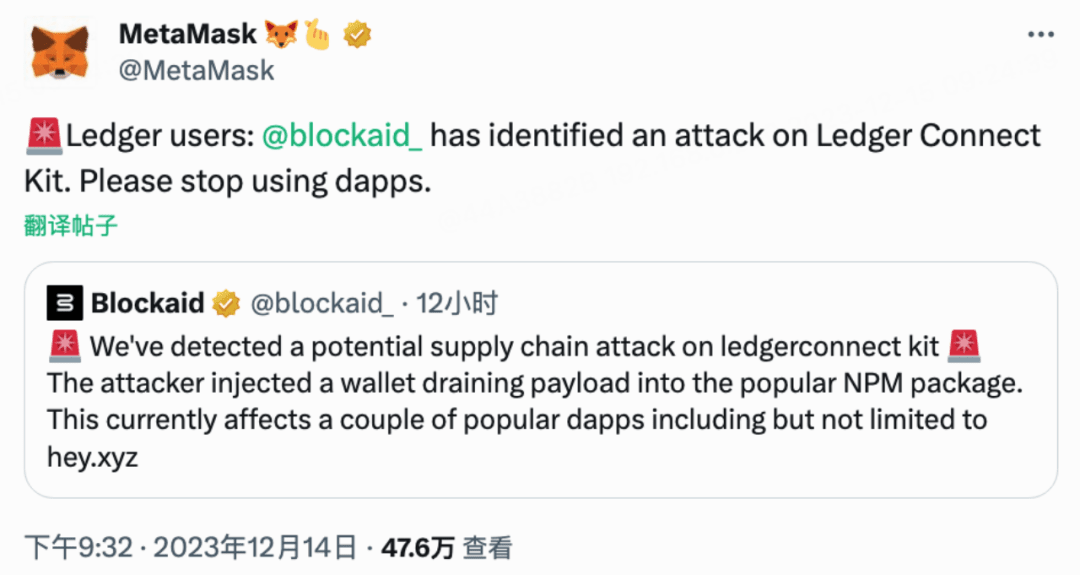
Às 21h32, MetaMask também emitiu um lembrete: “Antes que os usuários realizem qualquer transação no portfólio MetaMask, certifique-se de que o recurso Blockaid esteja habilitado na extensão MetaMask.”
Impacto do ataque
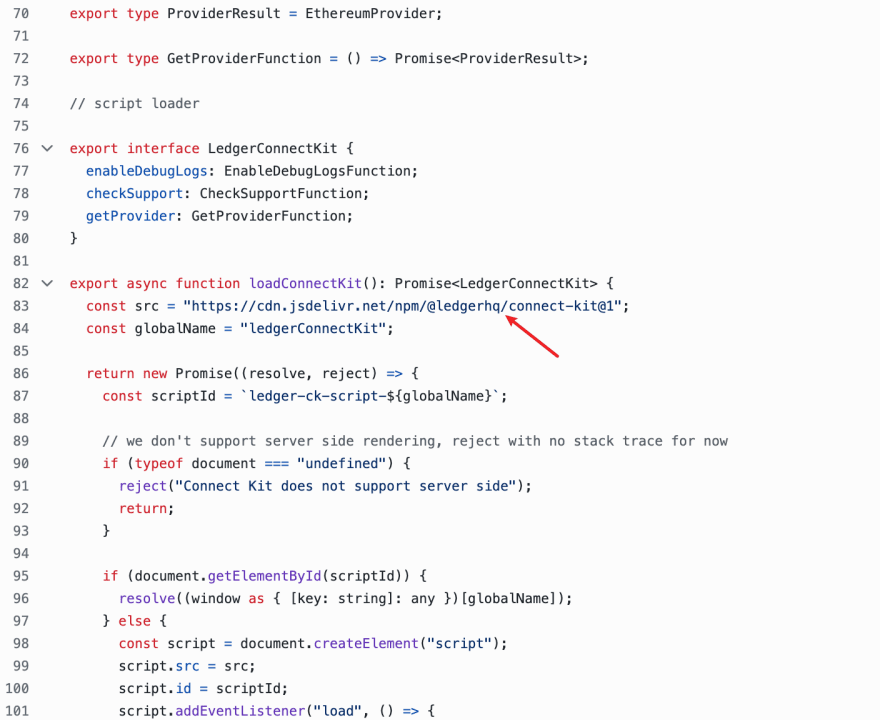
A equipe de segurança do SlowMist começou imediatamente a analisar o código relevante. Descobrimos que o invasor implantou código JS malicioso na versão @ledgerhq/connect-kit =1.1.5/1.1.6/1.1.7 e substituiu diretamente o código normal pela classe Drainer. A lógica da janela não apenas abrirá a janela pop-up falsa do DrainerPopup, mas também lidará com a lógica de transferência de vários ativos. Ataques de phishing a usuários de criptomoedas por meio de distribuição CDN.
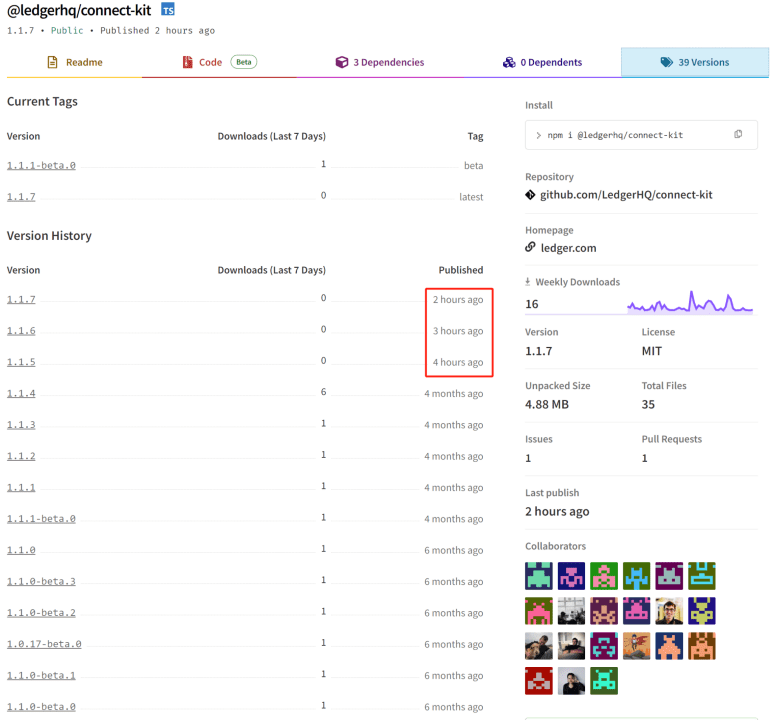
Faixa de versões afetadas:
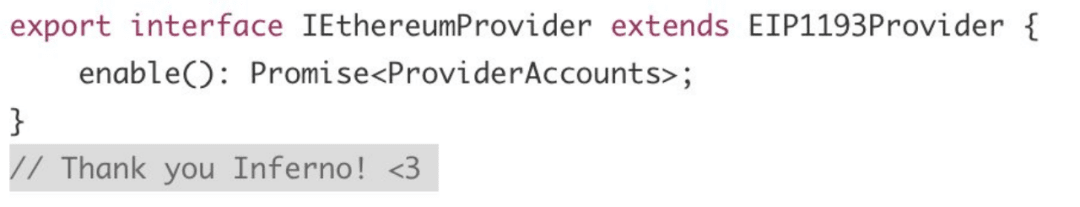
@ledgerhq/connect-kit 1.1.5 (O invasor mencionou o Inferno no código, provavelmente para homenagear o Inferno Drainer, um grupo de phishing especializado em fraudes em múltiplas cadeias)
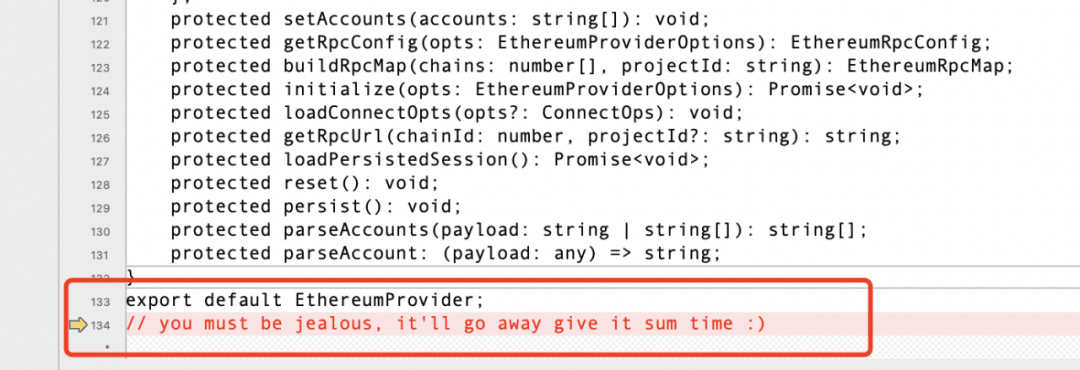
@ledgerhq/connect-kit 1.1.6 (O invasor deixou uma mensagem no código e implantou código JS malicioso)
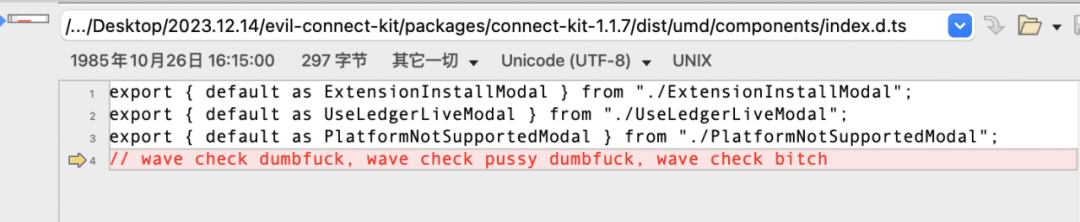
@ledgerhq/connect-kit 1.1.7 (O invasor deixou uma mensagem no código e implantou código JS malicioso)
Ledger afirmou que a carteira Ledger em si não foi afetada, mas os aplicativos que integram a biblioteca Ledger Connect Kit foram afetados.
No entanto, muitos aplicativos usam o Ledger Connect Kit (como SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash, etc.), e o impacto será ainda maior.
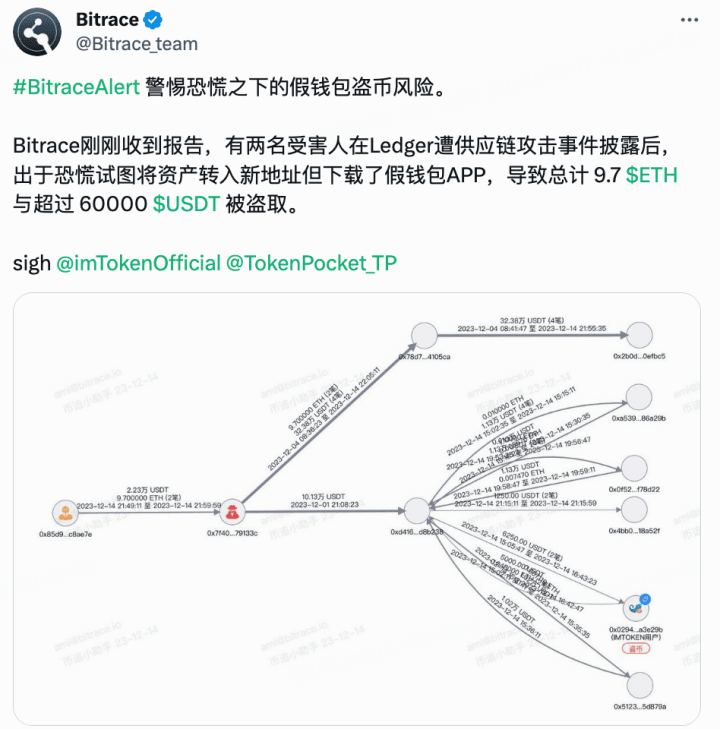
Com este ataque, o invasor pode executar código arbitrário com o mesmo nível de permissão do aplicativo. Por exemplo, o invasor pode drenar imediatamente todos os fundos do usuário sem interação, publicar um grande número de links de phishing para induzir os usuários a serem enganados e até mesmo aproveitar o pânico do usuário, o usuário tenta transferir ativos para um novo endereço; baixa uma carteira falsa, resultando em perda de ativos.
Análise técnica e tática
Analisamos o impacto do ataque acima e especulamos, com base na experiência histórica de emergência, que este pode ser um ataque de phishing de engenharia social premeditado.
De acordo com um tweet de @0xSentry, um dos rastros digitais deixados pelos invasores envolve a conta do Gmail de @JunichiSugiura (Jun, ex-funcionário da Ledger), que pode ter sido comprometida e Ledger esqueceu de remover o acesso do funcionário.
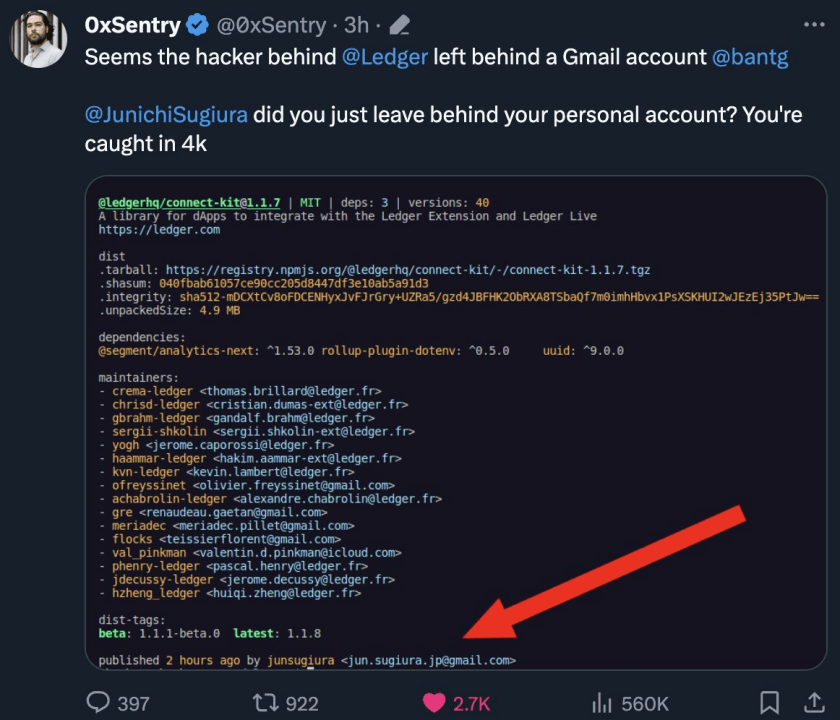
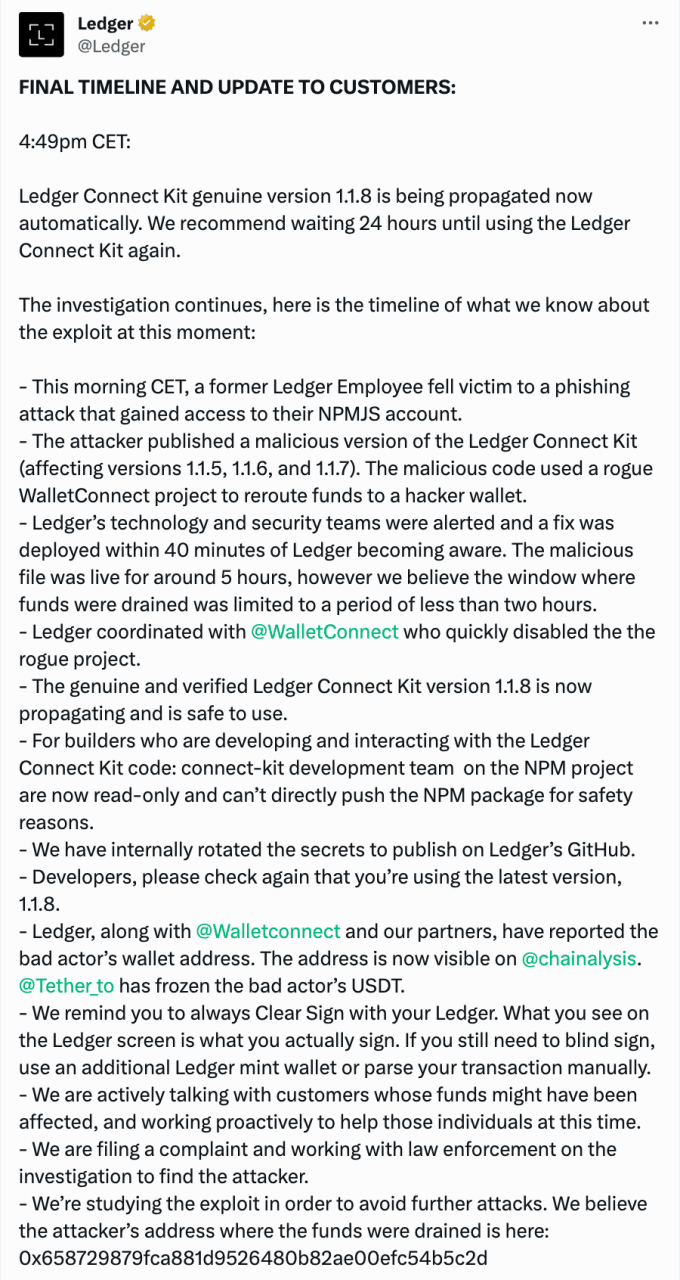
Às 23h09, as autoridades confirmaram a especulação – um ex-funcionário da Ledger foi vítima de um ataque de phishing:
1) O invasor obteve acesso à conta NPMJS do funcionário;
2) O invasor lançou versões maliciosas do Ledger Connect Kit (1.1.5, 1.1.6 e 1.1.7);
3) O invasor usa o WalletConnect malicioso para transferir fundos para o endereço da carteira do hacker por meio de código malicioso.
Atualmente, a Ledger lançou o Ledger Connect Kit versão 1.1.8 autêntico e verificado, atualize a tempo.
Embora a versão envenenada do Ledger npmjs tenha sido excluída, ainda existem arquivos js envenenados no jsDelivr:
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.7
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.6
Observe que pode haver atrasos devido a fatores CDN. A recomendação oficial é esperar 24 horas antes de usar o Ledger Connect Kit.
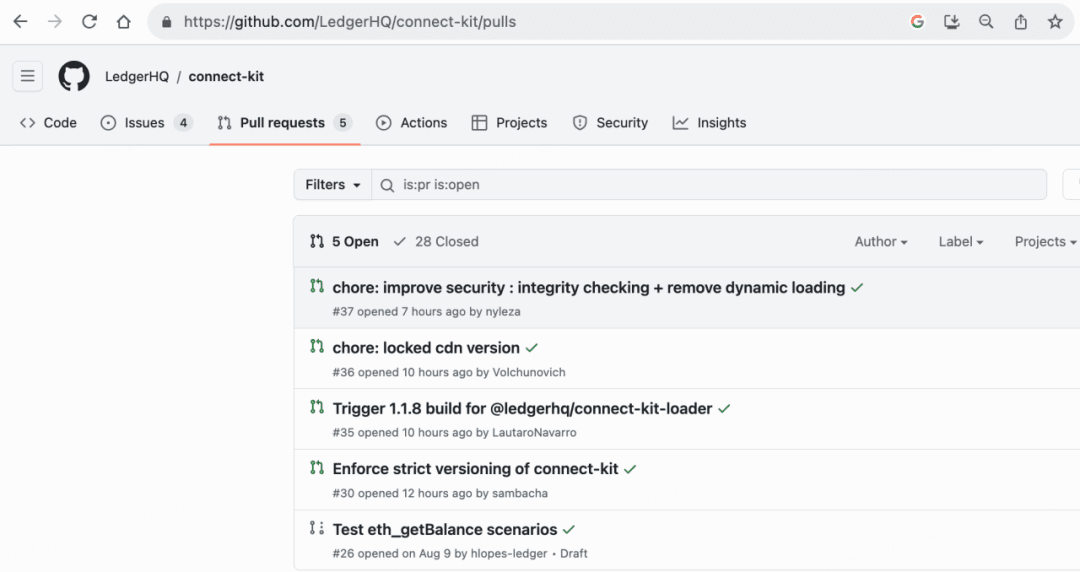
Recomenda-se que, quando as partes do projeto publicarem fontes espelhadas que dependem de CDNs de terceiros, elas se lembrem de bloquear as versões relevantes para evitar danos causados por lançamentos maliciosos e atualizações subsequentes. (sugestão de @galenyuan)
Actualmente, o responsável aceitou as sugestões relevantes e acredito que a estratégia será alterada a seguir:
Cronograma final oficial do Ledger:
Análise MistTrack
Cliente do escorredor: 0x658729879fca881d9526480b82ae00efc54b5c2d
Endereço da taxa do escorredor: 0x412f10AAd96fD78da6736387e2C84931Ac20313f
De acordo com a análise do MistTrack, o invasor (0x658) ganhou pelo menos US$ 600.000 e está associado ao grupo de phishing Angel Drainer.
O principal método de ataque da gangue Angel Drainer é conduzir ataques de engenharia social contra provedores de serviços de nomes de domínio e funcionários. Se você estiver interessado, clique para ler Dark "Angel" - revela a gangue de phishing Angel Drainer.
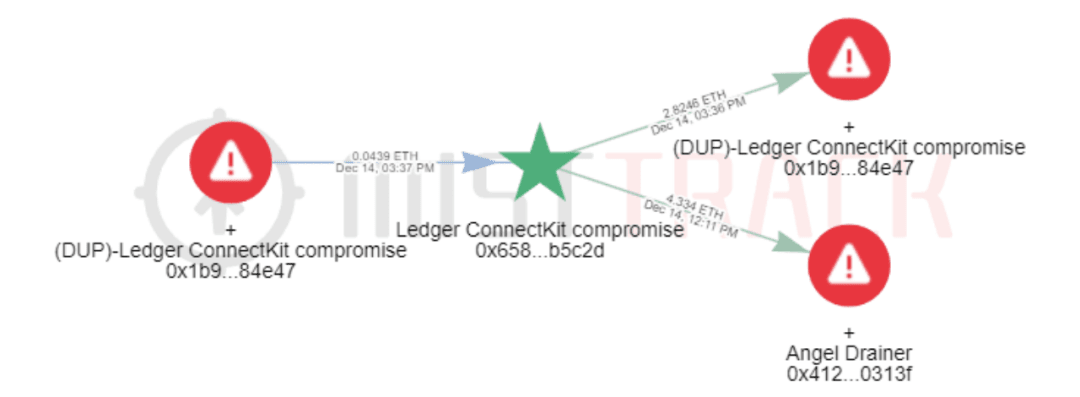
Angel Drainer (0x412) detém atualmente quase US$ 363.000 em ativos.
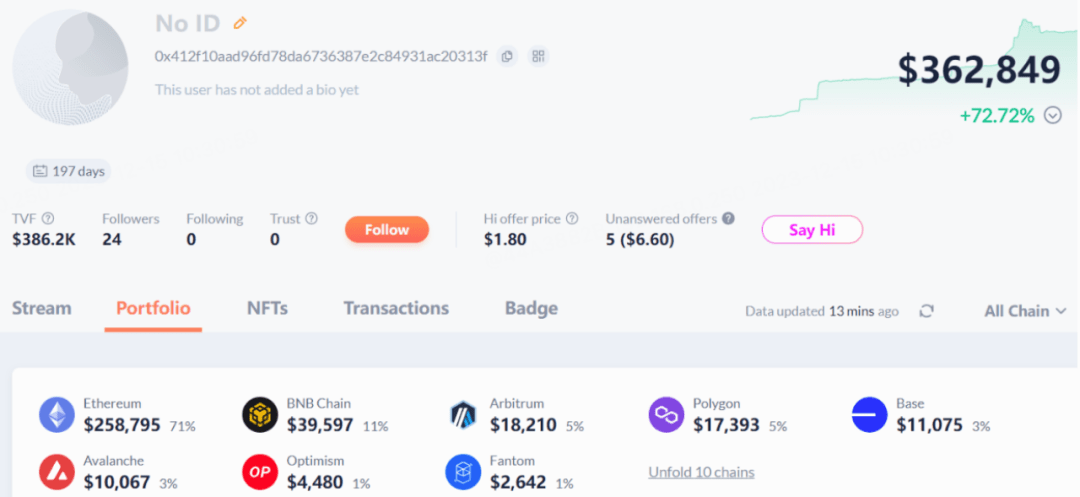
De acordo com a SlowMist Threat Intelligence Network, foram feitas as seguintes descobertas:
1)IP 168.*.*.46,185.*.*.167
2) O invasor trocou parte de ETH por XMR
Às 23h09, Tether congelou o endereço do explorador do Ledger. Além disso, o MistTrack bloqueou os endereços relevantes e continuará monitorando as alterações nos fundos.
Resumir
Este incidente prova mais uma vez que a segurança DeFi não é apenas segurança contratual, mas segurança como um todo.
Por um lado, este incidente mostra que as violações da segurança da cadeia de abastecimento podem levar a consequências graves. Malware e códigos maliciosos podem ser implantados em diferentes partes da cadeia de fornecimento de software, incluindo ferramentas de desenvolvimento, bibliotecas de terceiros, serviços em nuvem e processos de atualização. Depois que esses elementos maliciosos são injetados com sucesso, os invasores podem usá-los para roubar ativos de criptomoeda e informações confidenciais do usuário, interromper a funcionalidade do sistema, chantagear empresas ou espalhar malware em grande escala.
Por outro lado, os invasores podem obter informações de identidade pessoal dos usuários, credenciais de contas, senhas e outras informações confidenciais por meio de ataques de engenharia social. Os invasores também podem usar e-mails, mensagens de texto ou chamadas telefônicas enganosas para induzir os usuários a clicar em links maliciosos ou fazer download. arquivos maliciosos. Os usuários são aconselhados a usar senhas fortes que incluam uma combinação de letras, números e símbolos, e a alterar as senhas regularmente para minimizar a chance de um invasor adivinhar ou usar técnicas de engenharia social para obter a senha. Ao mesmo tempo, a autenticação multifatorial é implementada para aumentar a segurança da conta usando fatores de autenticação adicionais (como códigos de verificação de SMS, reconhecimento de impressão digital, etc.) e melhorar a capacidade de prevenção contra este tipo de ataque.
Os "Requisitos de práticas de segurança do projeto Web3" e o "Guia de segurança da cadeia de suprimentos da indústria Web3" lançados pela equipe de segurança SlowMist são projetados para orientar e lembrar as partes do projeto Web3 a prestar atenção às medidas de segurança completas. O sistema de monitoramento de segurança MistEye implantado pela equipe de segurança SlowMist cobre informações completas, como monitoramento de contrato, monitoramento de front-end e back-end, descoberta de vulnerabilidades e alerta precoce, etc. antes, durante e depois do evento, as partes do projeto podem usar o sistema de monitoramento de segurança MistEye para controlar os riscos e melhorar a segurança do projeto.