

#security
security
1.9M visualizações
5,398 a discutir
Popular
Mais recente

🔴 $BTC ALERTA: VAZAMENTO DE DADOS DA BITHUMB EXPÕE 6.444 USUÁRIOS – IMPACTO NO SENTIMENTO DO MERCADO? 📊
A invasão atingiu o sistema interno de colaboração da Bithumb por apenas uma hora, expondo dados pessoais de 6.444 clientes e 715 funcionários. É importante ressaltar que o sistema comprometido é isolado dos mecanismos de negociação e das carteiras de ativos, portanto, os saldos on-chain permanecem intactos. ⚡ No entanto, o vazamento acrescenta uma nova camada de risco reputacional, acompanhada de perto pelos participantes institucionais.
É provável que as mesas de smart money reforcem as reservas de liquidez e fiquem atentas à pressão de venda no curto prazo, enquanto os traders reavaliam sua exposição a uma grande exchange. 🦈 É de se esperar que o fluxo de ordens reflita uma postura cautelosa até que a confiança seja restabelecida. 💡 Como esse vazamento de dados vai redefinir o apetite por risco em todo o ecossistema? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #BTC #Security #Bithumb #Crypto #Risk
🛡️ 🔥
5

·
--
Ver tradução
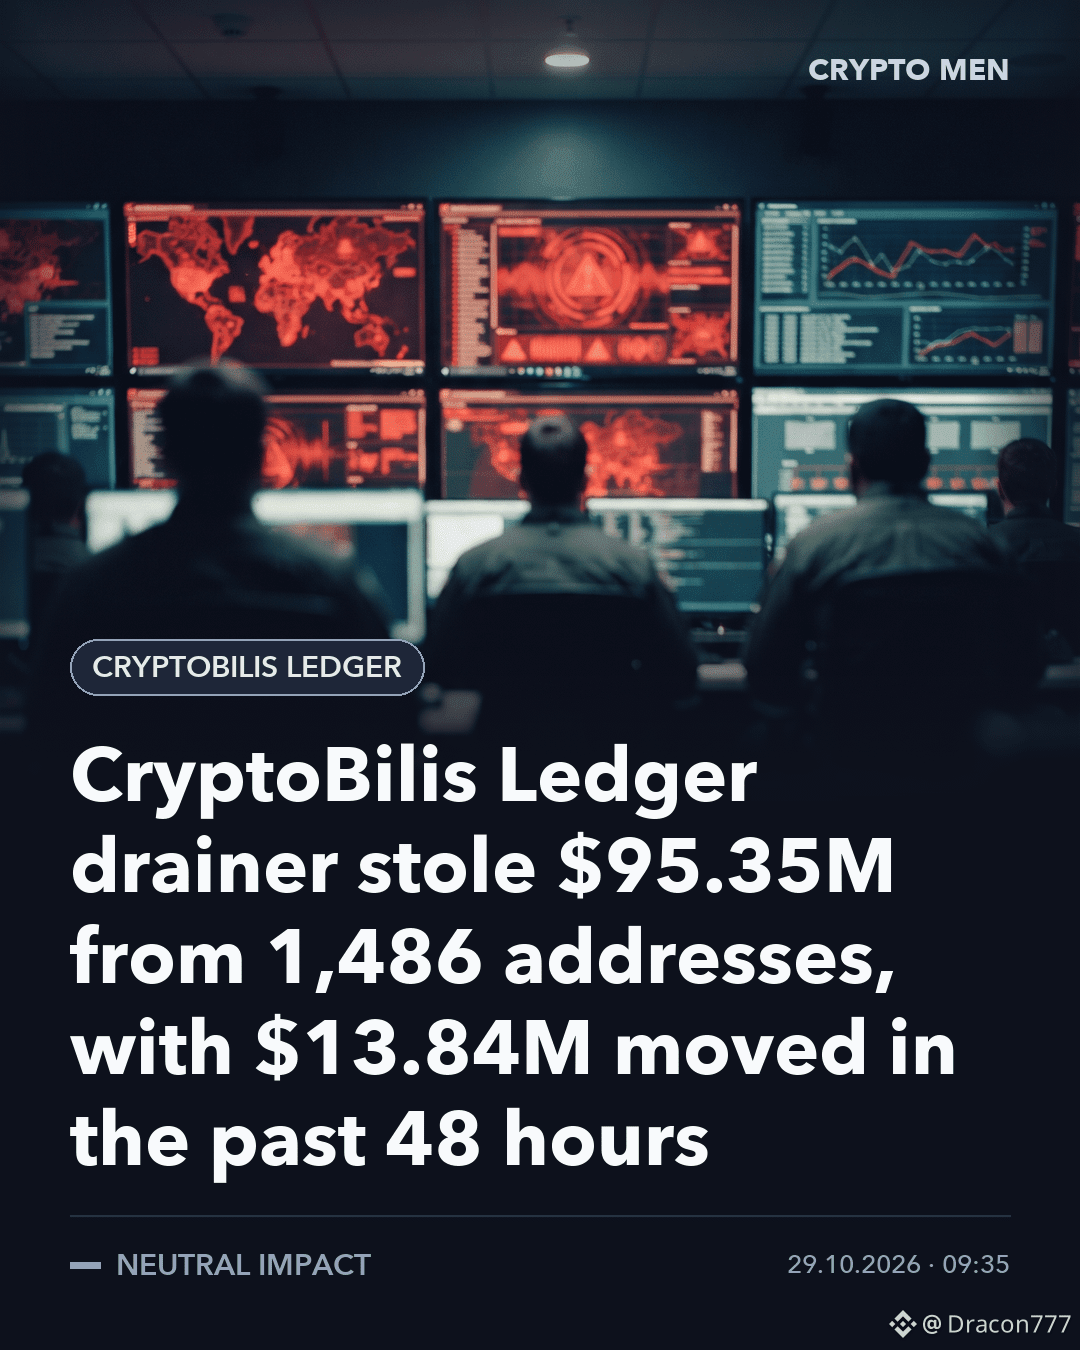
🌍 CRYPTOBILIS LEDGER
CryptoBilis Ledger drainer stole $95.35M from 1,486 addresses, with $13.84M moved in the past 48 hours
💡 Why it matters: A theft of this size shows that even hardware wallet users can be tricked into signing malicious transactions. Confidence in self-custody security could weaken, and funds still on the move may head to exchanges or laundering services.
✅ Winners: Crypto security firms and onchain analytics providers
⚠️ Losers: Trust in hardware wallets and the self-custody narrative
#Crypto #Security
13

🚨 $BTC ALERTA DE CARTEIRA DE HARDWARE: IMPLANTES MALICIOSOS DA LEDGER EXPOSTOS 🛑
📊 A polícia de Singapura acaba de alertar que dispositivos Ledger vendidos localmente foram comprometidos, roubando frases de recuperação em dois casos que resultaram na perda de S$ 3,5 milhões. A violação da cadeia de suprimentos mostra que até mesmo o armazenamento “a frio” pode ser manipulado por agentes mal-intencionados. 🦈 Os investidores experientes já estão redirecionando suas compras para canais autorizados e verificando a autenticidade antes de qualquer aquisição. 📈 É de se esperar uma queda de curto prazo na demanda por hardware comprado no varejo, enquanto os usuários correm atrás de dispositivos verificados.
💡 A lição? Nunca confie em uma caixa que não tenha sido lacrada pelo fabricante. Verifique as assinaturas do firmware, mantenha as frases de recuperação offline e considere transferir seus fundos para uma carteira nova se suspeitar de adulteração. 🤔 Como você está reforçando seu plano de segurança para hardware? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
3

·
--
🚨 Uma falha crítica de segurança na autoridade certificadora indiana eMudhra obrigou os desenvolvedores a corrigir os clientes Teku e Besu, colocando em risco a confiança em certificados falsificados. Os nós da mainnet com configurações padrão permaneceram seguros, mas o incidente evidencia a fragilidade das camadas de confiança da infraestrutura.
**Implicações para o mercado:** O maior escrutínio da segurança dos operadores de nós poderá desencadear volatilidade no curto prazo, à medida que a comunidade reavalia a exposição ao risco.
**Perspetiva do dinheiro inteligente:** As violações de infraestrutura muitas vezes antecedem atualizações da rede; manter-se a par dos ciclos de correção é fundamental.
💡 Como é que isto afetará a confiança dos operadores de nós a longo prazo? #Ethereum #Segurança
$ETH #TradingSignal #AnáliseCripto

·
--
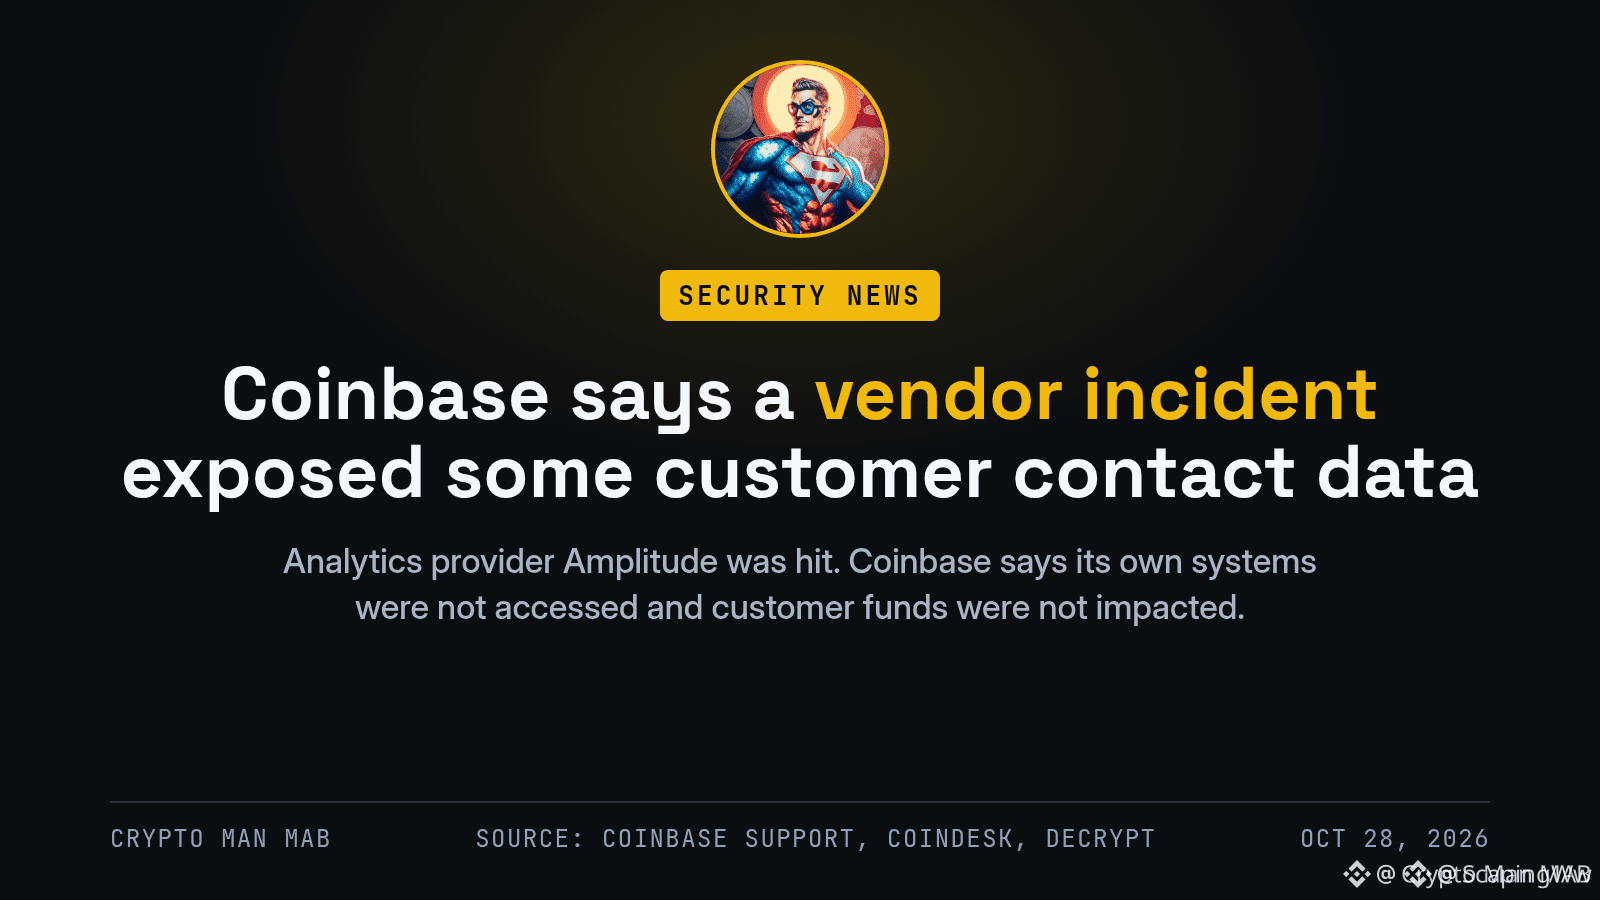
🚨 $BTC ALERTA DE PHISHING: VAZAMENTO DE DADOS DE CONTATO EM GRANDE CORRETORA 🛡️
📊 Um incidente de segurança recente em uma grande corretora expôs os dados de contato de uma pequena parcela de seus usuários. A plataforma garante que nenhuma carteira foi comprometida e que os fundos continuam intactos, mas o vazamento oferece aos golpistas uma nova lista de contatos.
🛡️ É o ponto de partida perfeito para falsas ligações do suporte, alertas fraudulentos de saque e roubo de credenciais. Lembre-se: nenhuma entidade legítima jamais pede sua senha ou seu código 2FA. Fique atento, verifique todas as solicitações recebidas e proteja sua caixa de entrada. 💬 Você notou algum e-mail suspeito esta semana?
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
8


Um aviso rápido para quem tem uma conta na Coinbase 👀
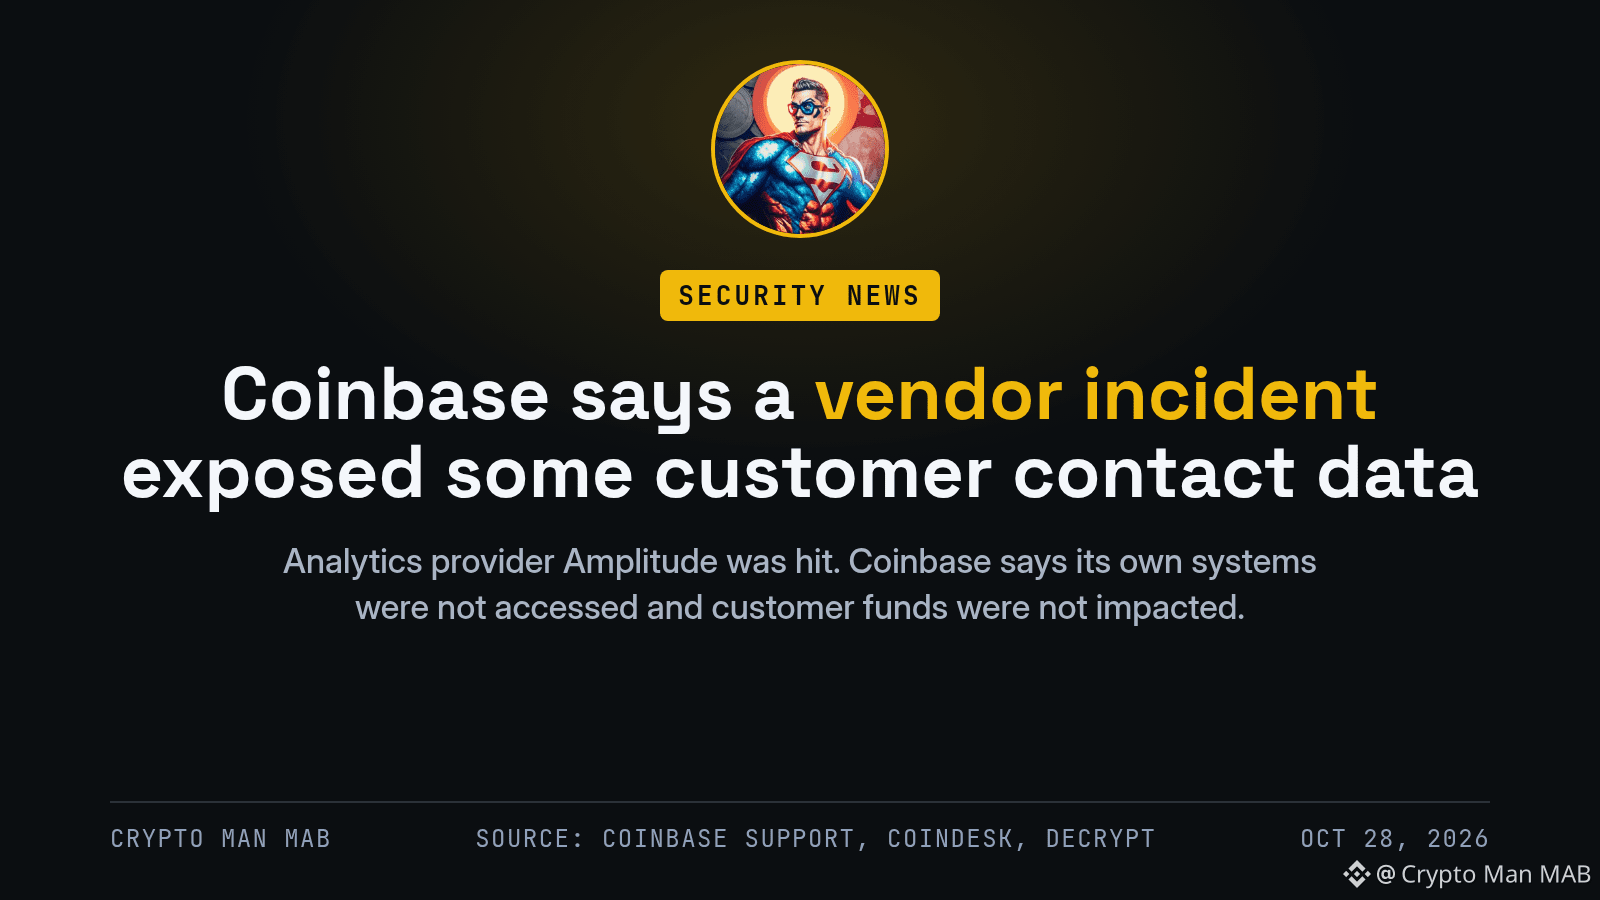
A Coinbase diz que a Amplitude, uma empresa de análise de dados que ela usa, sofreu um incidente de segurança que expôs informações de contato de um pequeno grupo de clientes. A empresa afirma que seus próprios sistemas não foram acessados e que os fundos não foram afetados. Informações do suporte da Coinbase no X, também divulgadas pela CoinDesk e pela Decrypt.
E aquele número de 70 mil usuários que anda circulando? A Coinbase disse ao Unchained que é falso.
Por que isso importa para nós, traders? E-mails e números de telefone vazados são por onde começam os golpes de phishing. Ligações falsas do “suporte”, alertas falsos de saque, esse tipo de coisa.
Não importa se seus $BTC ficam na Coinbase, na Binance ou em uma carteira fria. Ninguém legítimo vai pedir sua frase-semente ou seu código de autenticação de dois fatores. Nunca.
Alguém recebeu algum e-mail estranho esta semana?
não é conselho, só tomem cuidado por aí
#CryptoNews #Coinbase #Segurança
HOLD bnb culture:
stay safu guys
1
2
398

·
--
Ver tradução
🚨 $HAEDAL $INIT $EVAA SECURITY ALERT: PHISHING RISK SURGES 🛡️
The recent cascade of data breaches has lit a fire under the security narrative, forcing every wallet holder to reassess MFA layers. 📊 CZ’s warning underscores that even top‑tier exchanges are not immune to SIM‑swap vectors and credential harvesting.
Smart money is already tightening position sizes, with a subtle dip in $HAEDAL , $INIT and $EVAA reflecting cautious sentiment. 📈 Keep an eye on order flow—any sudden sell spikes could signal a liquidity sweep triggered by breach fallout. 💡
💬 Are you confident your defenses can weather the next wave?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #HAEDAL #Security #Crypto #RiskManagement
🛡️ 🔥
5
·
--
Artigo
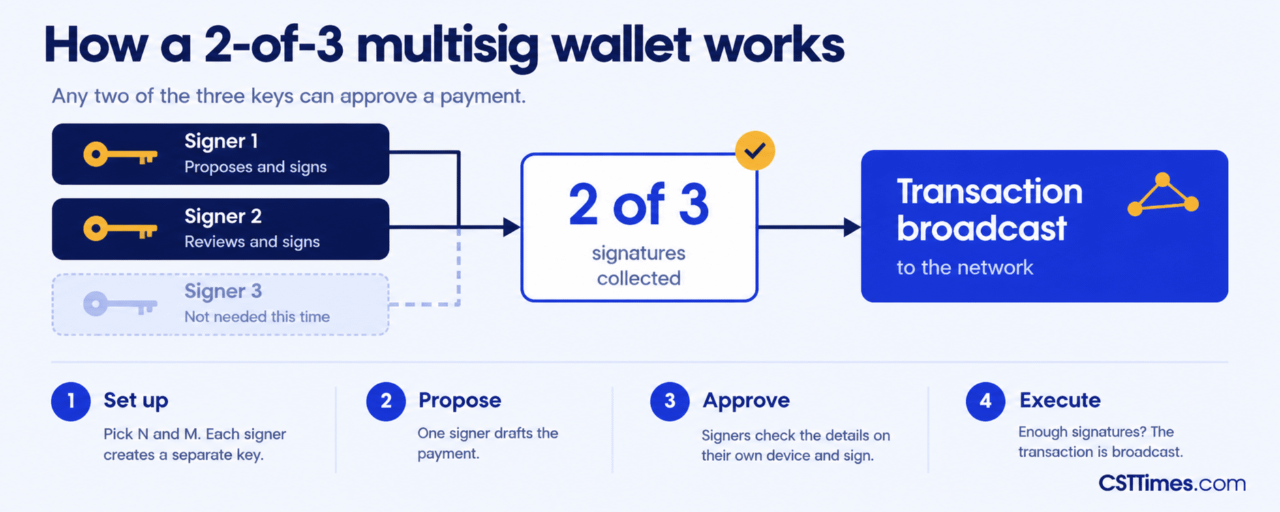
Uma carteira, várias chaves e, ainda assim, mais de 1,5 mil milhões de dólares perdidos.Em fevereiro de 2025, atacantes esvaziaram a carteira fria multisig de Ethereum da Bybit. Nenhuma chave foi roubada. Os signatários viram uma transferência com aspeto rotineiro e aprovaram-na.
A lição: a multisig protege as chaves, não o discernimento.
O que é uma carteira multisig
São necessárias M de N chaves para aprovar um pagamento. Numa carteira 2 de 3, quaisquer duas chaves podem assinar. Uma chave roubada não permite gastar os fundos. Se perder uma chave, não fica sem acesso.
Configurações comuns
2 de 2: são necessárias ambas as chaves; perder uma bloqueia os fundos
2 de 3: a opção mais comum para pessoas e pequenas equipas
Uma carteira, várias chaves e, ainda assim, mais de 1,5 mil milhões de dólares perdidos.
Em fevereiro de 2025, atacantes esvaziaram a carteira fria multisig de Ethereum da Bybit. Nenhuma chave foi roubada. Os signatários viram uma transferência com aspeto rotineiro e aprovaram-na.
A lição: a multisig protege as chaves, não o discernimento.
O que é uma carteira multisig
São necessárias M de N chaves para aprovar um pagamento. Numa carteira 2 de 3, quaisquer duas chaves podem assinar. Uma chave roubada não permite gastar os fundos. Se perder uma chave, não fica sem acesso.
Configurações comuns
2 de 2: são necessárias ambas as chaves; perder uma bloqueia os fundos
2 de 3: a opção mais comum para pessoas e pequenas equipas
84

O alerta desta noite burla a verificação de segurança em que a maioria de nós confia — parei de rolar a tela na hora.
A SlowMist encontrou código malicioso no widget de chat da Udesk: um arquivo adulterado que carrega um segundo script de um domínio parecido, udeskqlobal[.]com, que coleta dados de login das páginas que o carregam. Nas páginas de depósito da MGBX, Biking Exchange e BitxEX, o ataque vai além: troca os endereços de depósito exibidos a cada 200 milissegundos por carteiras dos invasores em BTC, redes EVM, Tron, Solana, Litecoin e Dogecoin, além de alterar as cópias para a área de transferência.
O que mais me preocupa: comparar o endereço colado com o da página não vai detectar o problema, já que ambos podem mostrar o mesmo valor adulterado. A SlowMist não confirmou se houve perda de fundos nem como o código foi inserido — isso ainda é desconhecido.
Se você usa essas plataformas, verifique os endereços de depósito por outros meios, não apenas na página. Apenas como contexto: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), mercado à vista da Binance, 23:55 WIB — sem reação relacionada a este alerta. DYOR.
Quando foi a última vez que você verificou um endereço de depósito em outro lugar?
$BTC #CryptoNews #Security #Udesk #SlowMist
1
·
--
Hackers do bot Bloom drenam US$ 953 mil em minutos de carteiras de trading do Telegram.
A exploração teve como alvo uma vulnerabilidade no contrato inteligente de um popular bot de trading da Solana.
Os utilizadores devem revogar as aprovações e auditar regularmente as permissões do bot.
#DeFi #Security $SOL
A exploração teve como alvo uma vulnerabilidade no contrato inteligente de um popular bot de trading da Solana.
Os utilizadores devem revogar as aprovações e auditar regularmente as permissões do bot.
#DeFi #Security $SOL
70
·
--
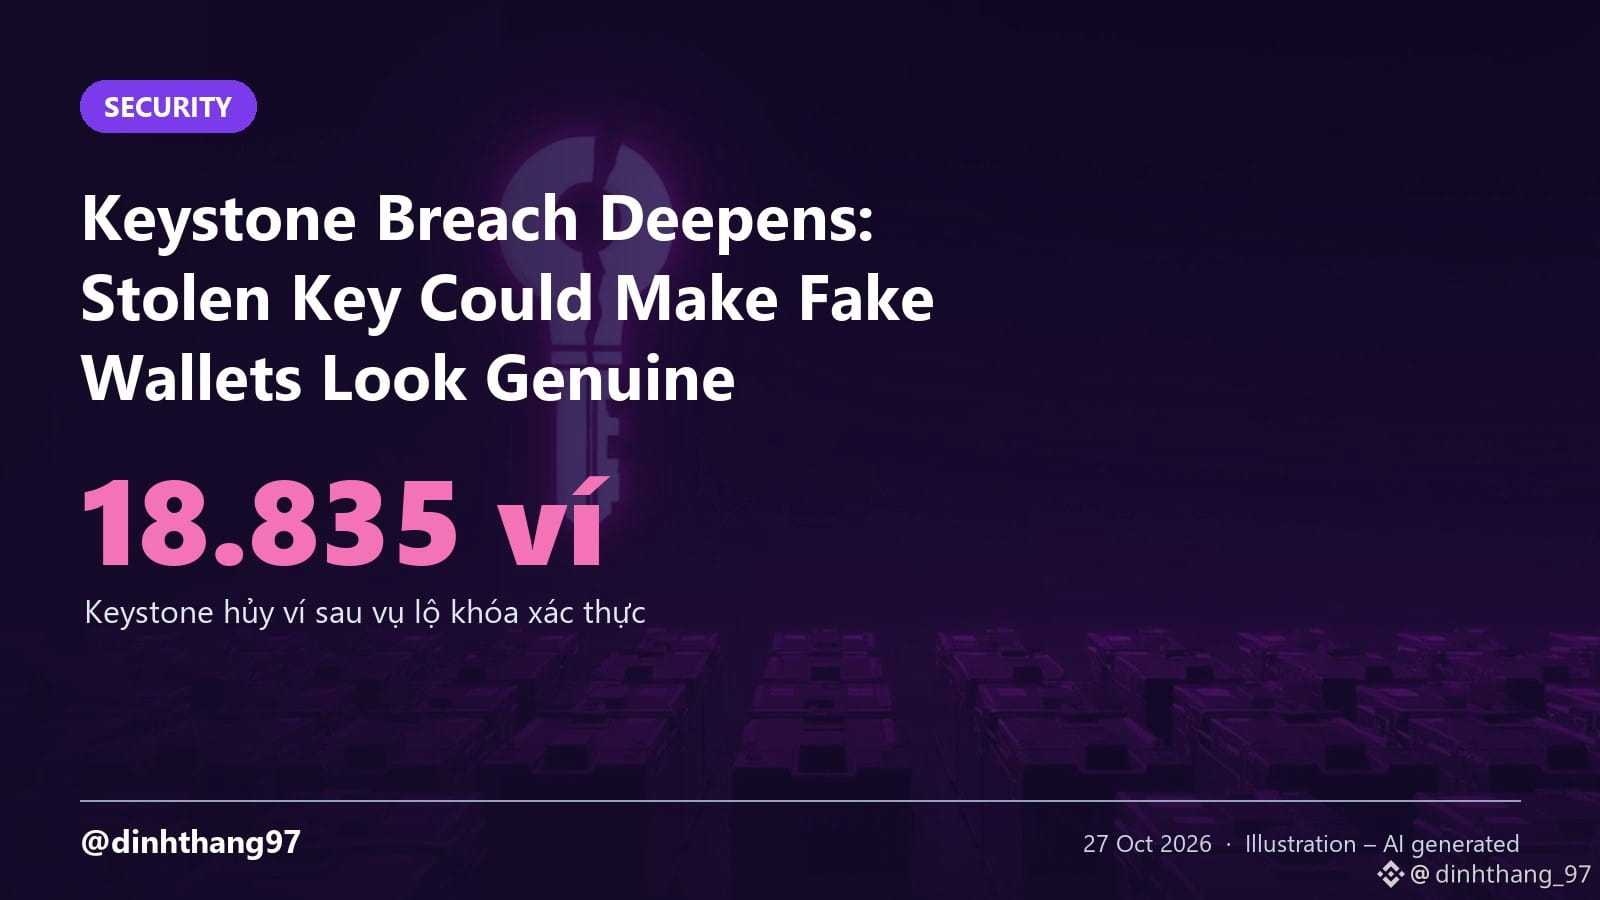
Violação da Keystone se agrava: chave roubada pode fazer carteiras falsas parecerem genuínas
• Hackers roubaram a chave de autenticação do dispositivo usada para verificar a autenticidade das carteiras Keystone
• A Keystone destruirá 18.835 carteiras; proprietários de dispositivos com a chave antiga recebidos após 20 de outubro precisam fazer verificações adicionais de autenticidade
• A violação anterior do site também expôs os endereços de compradores de carteiras de hardware
Minha opinião: uma chave de atestação roubada é pior do que endereços vazados, pois pode permitir que dispositivos falsificados sejam aprovados na verificação. Quem comprou recentemente deve seguir apenas as orientações oficiais do fabricante. Isto não é aconselhamento financeiro. Faça sua própria pesquisa.
#Keystone #Segurança
54
Verificado
$ZQRA Mantemos o que dissemos. Continuamos a crescer — de forma transparente, confiável e com foco na nossa comunidade.
ZQORA está passando por uma auditoria completa pela Cyberscope
https://app.cyberscope.io/audits/zqra#security #cyberscope #zqora
$ZQRA Mantemos o que dissemos. Continuamos a crescer — de forma transparente, confiável e com foco na nossa comunidade.
ZQORA está passando por uma auditoria completa pela Cyberscope
https://app.cyberscope.io/audits/zqra#security #cyberscope #zqora
ZQORA está passando por uma auditoria completa pela Cyberscope
https://app.cyberscope.io/audits/zqra#security #cyberscope #zqora

User-b6fcbf54:
very nice ZQORA❤
1
1
103
🔥 A Ripple acaba de entregar ≈ 1.200 KB de manuais de hacking da Coreia do Norte ao Crypto ISAC — o maior despejo de informações de inteligência sobre um único agente estatal que o mundo cripto já viu.
📊 O momento é crítico: o XRP cai 0,8%, para US$ 1,2877, com um RSI baixista de 44,1, enquanto o mercado em geral permanece neutro (50/100), o que significa que qualquer alerta de segurança pode mudar o sentimento bruscamente.
💡 Os investidores experientes já estão recalibrando suas posições: os principais traders continuam líquidos comprados em BTC (65,7%) e ETH (64,1%), apesar dos sinais baixistas do MACD, mas as carteiras on-chain indicam um aumento nas posições defensivas em #XRP, e os alertas de #CryptoISAC estão impulsionando uma alta de 12% nas entradas de tokens focados em #Segurança na BSC. As taxas de financiamento continuam positivas (+0,0100% para BTC, +0,0066% para ETH), sugerindo que os investidores comprados estão dispostos a pagar por proteção.
🚀 Fique de olho na resistência de US$ 1,30 do XRP — um fechamento firme acima desse nível pode desencadear uma alta de 15% com a volta dos investidores institucionais, enquanto uma queda abaixo de US$ 1,25 pode acelerar as saídas e levar o mercado ainda mais para uma postura avessa ao risco. #XRPWatch
❓ Se informações de inteligência em nível estatal confirmassem de repente seu pior cenário de segurança, você reforçaria suas posições em ativos defensivos ou sairia totalmente do mercado cripto?
10
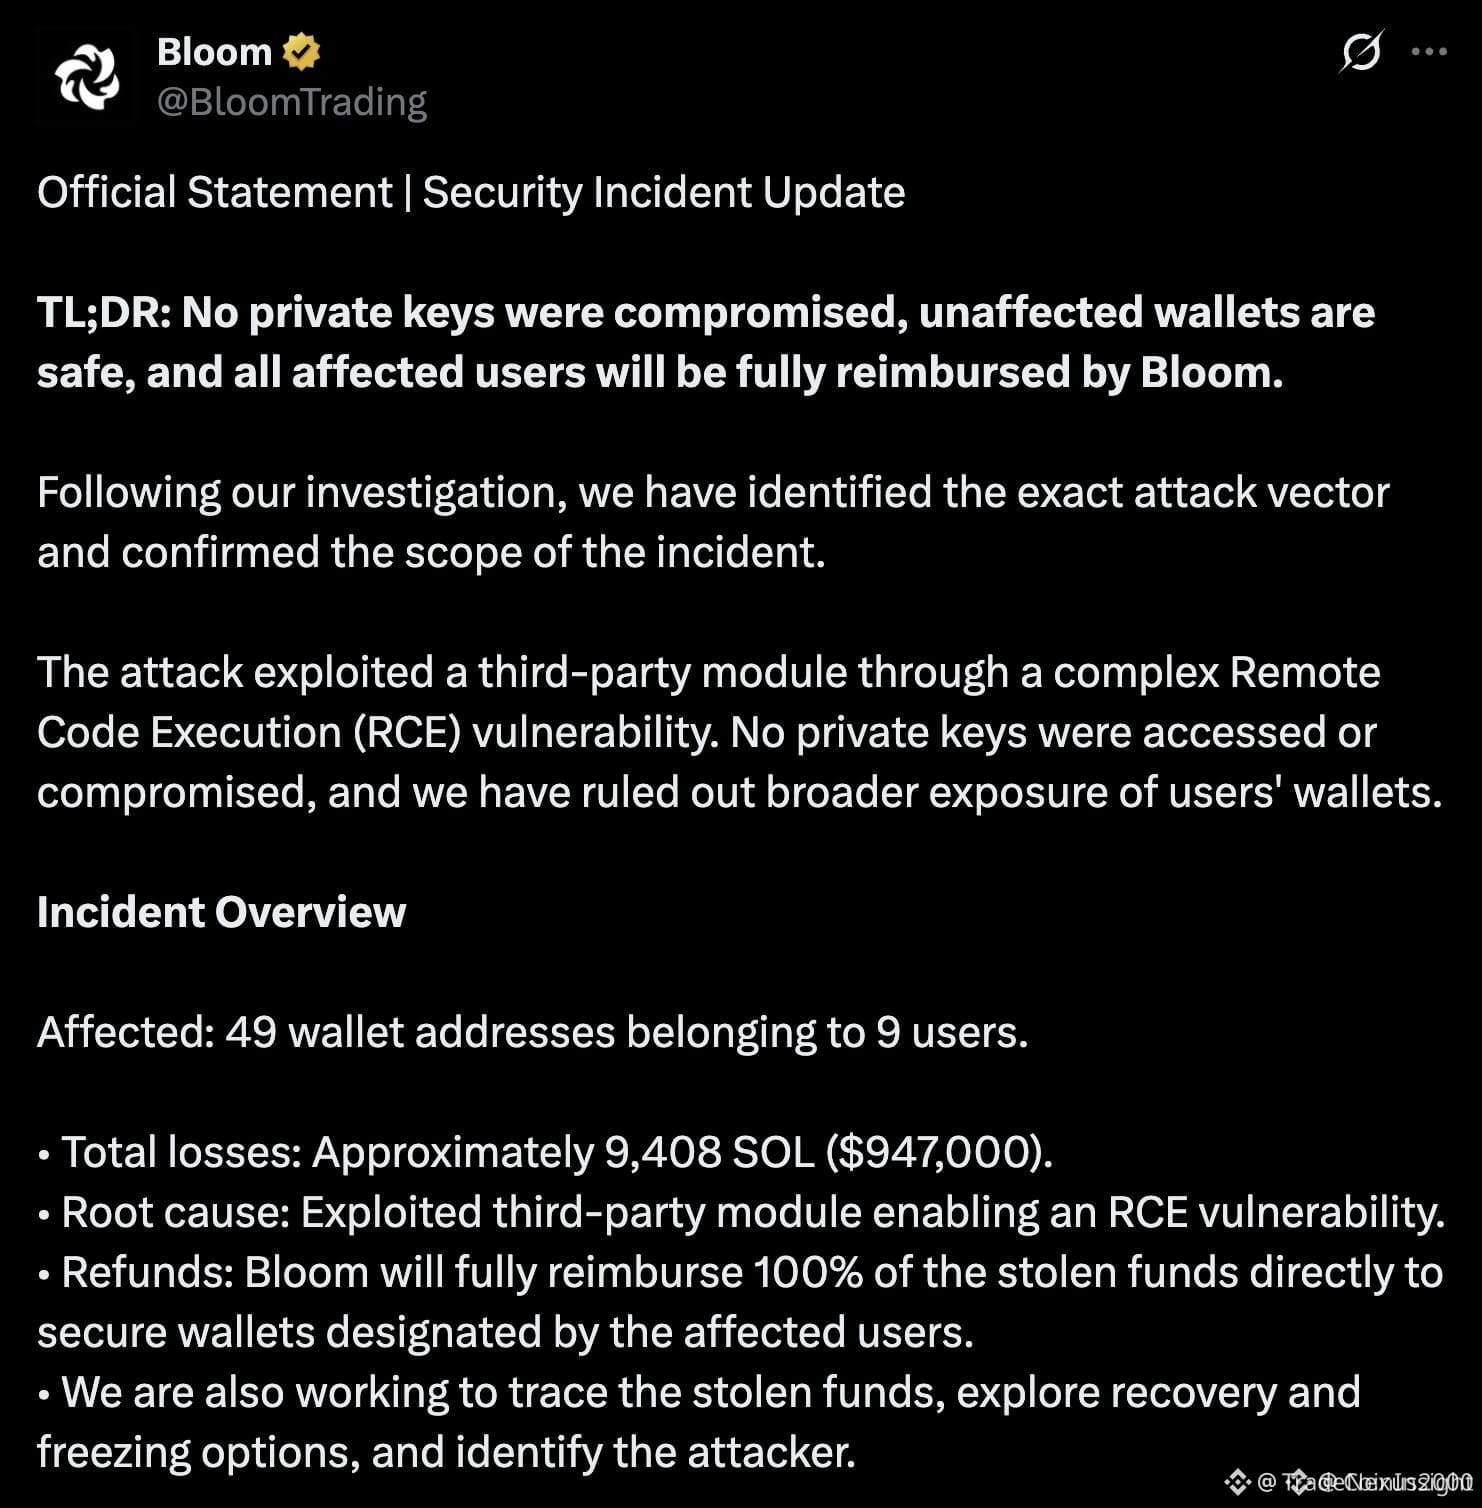
🚨 $SOL FALHA DE SEGURANÇA EXPÕE RISCO DE TERCEIROS – 9.408 SOL ROUBADOS 🛡️
📊 A BloomTrading revelou uma falha de execução remota de código em um módulo de terceiros, que resultou no roubo de 9.408 SOL (~US$ 947 mil). 🔍 A invasão contornou as chaves privadas das carteiras, ressaltando que as cadeias de fornecimento de software podem ser o elo mais fraco. 💡 A Bloom promete reembolsar integralmente os valores por meio de novas carteiras reforçadas, mas o incidente levanta uma questão mais ampla sobre as salvaguardas sistêmicas. 🦈 À medida que investidores sofisticados avaliam a integridade da plataforma, quaisquer vulnerabilidades ainda existentes podem provocar uma fuga de liquidez.
💬 Você acha que as medidas de segurança atuais do setor cripto são suficientes para proteger contra explorações de terceiros como essa? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #SOL #Security #CryptoRisk #BloomTrading
🔥 🛡️
14
🔴 $BTC VULNERABILIDADE EXPÕE VETOR DE ATAQUE COM TAXAS ALTAS – CORREÇÃO IMPLEMENTADA! 🚨
📊 Nós maliciosos sequestraram o fluxo de aumento de taxa, substituindo transações legítimas por transações falsificadas e esperando que os usuários aprovassem taxas inflacionadas — essencialmente autorizando uma transferência oculta. 🦈 Esse truque de “bombeamento de taxas” usa o mesmo mecanismo que os traders utilizam para acelerar as confirmações, voltando-o contra eles.
💡 Os desenvolvedores já corrigiram a brecha, mas o episódio destaca o risco oculto de interagir com recursos de carteira no servidor que não são confiáveis. Fique atento, revise suas configurações de aumento de taxa e considere assinar offline as transações críticas. 💬 Como você está reforçando a segurança da sua carteira após esse incidente? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Security #WalletRisk #Crypto
🛡️ 🔥
9
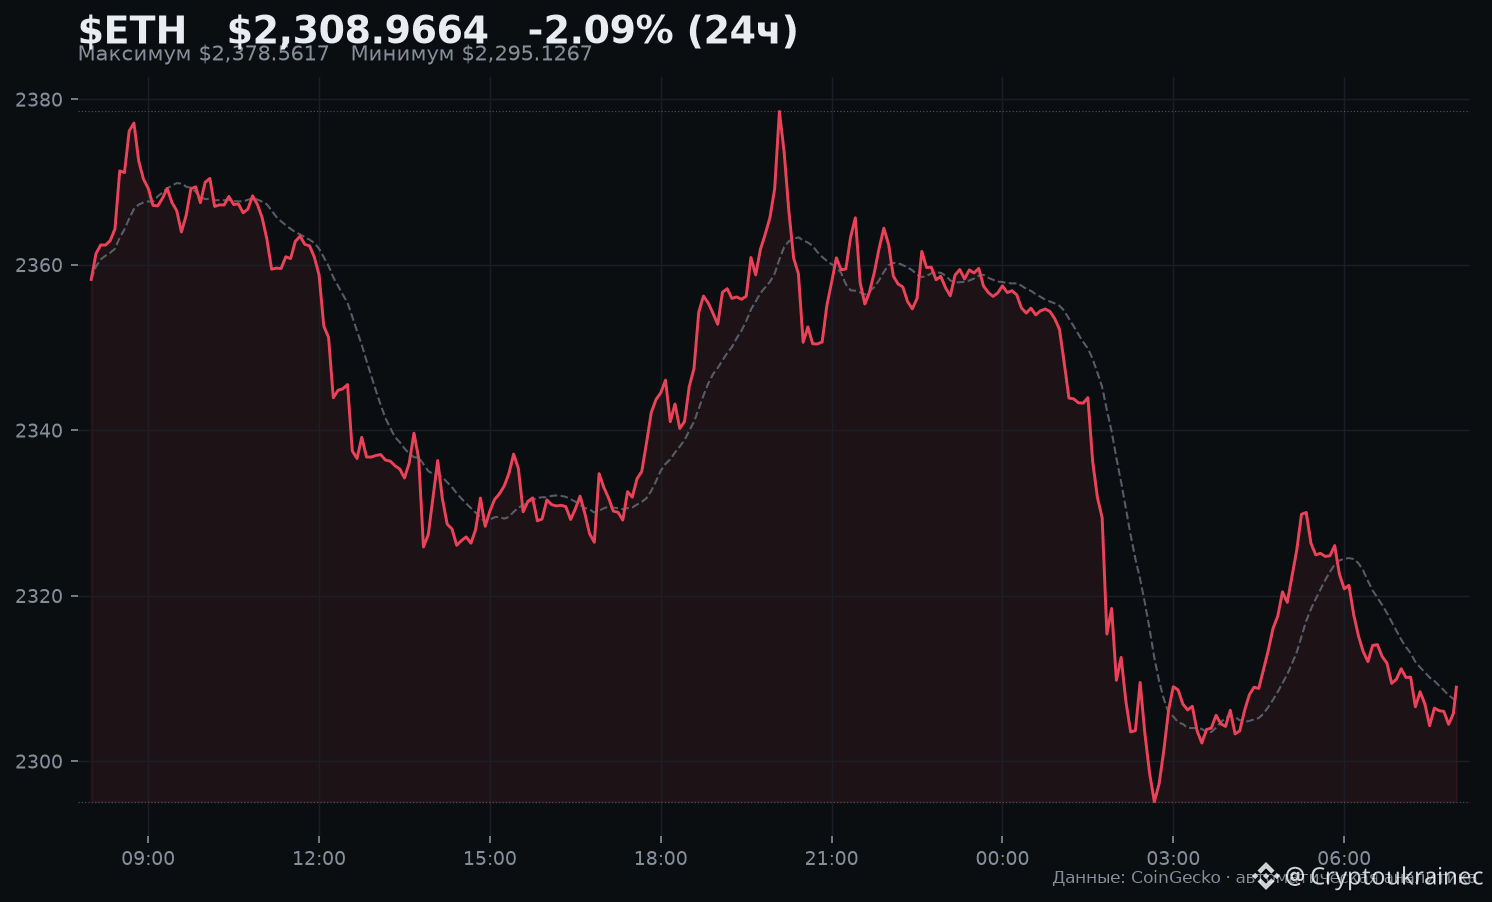
Uma vulnerabilidade na infraestrutura de uma autoridade certificadora indiana afetou o Ethereum: os desenvolvedores lançaram patches de emergência após descobrirem uma brecha na cadeia de certificados. O ETH está cotado a US$ 2.308,32 (-2,02%) — a pressão vem tanto do mercado quanto dos riscos de infraestrutura. O incidente serve de lembrete: a segurança da camada base é fundamental para a confiança na rede.
$BTC $ETH #Ethereum #Segurança
$BTC $ETH #Ethereum #Segurança
49

·
--
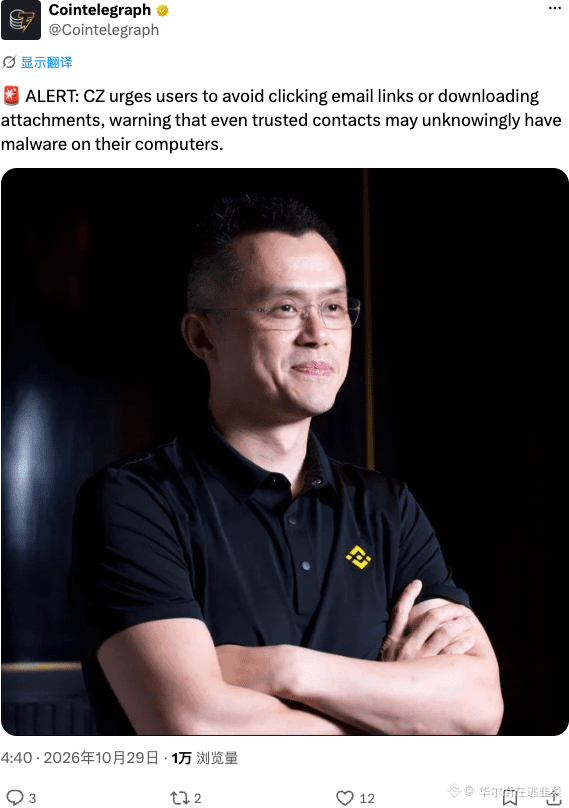
CZ emitiu um alerta: não saia clicando em links de e-mail nem baixando anexos à toa. Até mesmo os contatos em quem você confia podem estar com o computador infectado; essa onda de phishing está sinistra demais.
Pode até acompanhar a treta, mas é melhor levar a segurança a sério. Se um dia perder suas chaves privadas, não diga que o CZ não avisou até ficar rouco.
#CZ #Security #Phishing
Pode até acompanhar a treta, mas é melhor levar a segurança a sério. Se um dia perder suas chaves privadas, não diga que o CZ não avisou até ficar rouco.
#CZ #Security #Phishing
6
·
--
Keystone revela violação que expôs dados de envio de compradores de carteiras de hardware
Nomes, endereços e dados de pedidos foram acessados por meio de uma vulnerabilidade na API da Shopify, após alertas de pesquisadores sobre phishing e ataques físicos. Clientes afetados relataram ligações fraudulentas de pessoas que alegavam ser agentes da lei.
A Keystone notificou você?
#Security #HardwareWallet $BTC
Fonte: cointelegraph.com
121
·
--
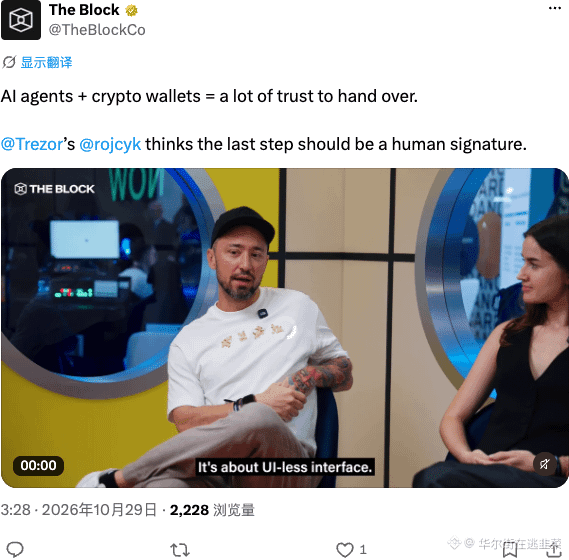
Agentes de IA assumindo o controle direto das carteiras: o risco de confiança vai às alturas. Um grande especialista técnico da Trezor foi direto ao ponto: a etapa final precisa ser assinada pessoalmente por um ser humano — essa medida é crucial. Entregar as chaves da carteira à IA? Quem consegue arcar com esse risco? A recomendação da Trezor é praticamente soldar a «última linha de defesa» nas mãos dos humanos. Daqui para a frente, o botão de confirmação antes de uma transação feita por IA precisa, sem dúvida, ser acionado manualmente.
#AI #Web3 #Trezor #Segurança
#AI #Web3 #Trezor #Segurança
7

🚨 ABALO NA SEGURANÇA DE HARDWARE: LEDGER ENFRENTA AMEAÇA DE PROCESSO DE US$ 500 MILHÕES, COLOCANDO EM RISCO A CONFIANÇA NO ECOSSISTEMA $ETH ! 💥
Quem entende do mercado sabe que o armazenamento a frio é a base das criptomoedas, mas batalhas judiciais estão revelando sérias falhas nas defesas de hardware tradicionais. 🔒 Um processo coletivo de US$ 500 milhões acaba de atingir a Ledger por causa de explorações históricas e vazamentos persistentes de dados de phishing que causaram prejuízos de milhões aos titulares de $ETH . ⚠️
Quando a confiança dos usuários se rompe, a liquidez reage rapidamente, enquanto grandes investidores atentos à segurança reavaliam onde alocar grandes quantias institucionais. 🏦 Práticas inteligentes de segurança já não são opcionais; são a principal vantagem para sobreviver neste mercado. 🔍
💬 Você mantém seus grandes investimentos em carteiras de hardware ou está migrando para configurações multisig? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #Security #HardwareWallet #CryptoNews
🛡️ 👁️
1
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#FedWatch
16.1M visualizações
37,587 a discutir
2
#BitcoinCore32.1RaisesPeerConnectionLimit
10,581 visualizações
328 a discutir
3
#VisaStablecoinSettlementTops$25BAnnualized
29 visualizações
4 a discutir
4
#WestpacToCapCryptoPaymentsAtAUD10KPerMonth
2,646 visualizações
83 a discutir
5
#RussiaPlansStandardizedTestForCryptoInvestors
3,860 visualizações
126 a discutir
6
#EarningsSeason
6.2M visualizações
30,610 a discutir
7
#BitcoinCoreIdentifiesThreeVulnerabilities
19,808 visualizações
383 a discutir
8
#CanGoogleDefindItsCore
424,703 visualizações
3,160 a discutir
9
#CanMicrosoftDeliverOnAI
679,106 visualizações
4,458 a discutir
10
#RippleExpects$900MAnnualizedProductRevenueRunRate
1,818 visualizações
12 a discutir