
#renbtc
renbtc
225 visualizações
3 a discutir
Popular
Mais recente
$SOL
Um contrato obsoleto na rede Aztec foi hackeado em $2 milhões
No dia 18 de junho, um hacker invadiu um smart contract não utilizado na _2-rede #Aztec . De acordo com estimativas preliminares, o valor do prejuízo é de cerca de $2,15 milhões.
Os primeiros a notar o incidente foram os analistas da Certik, que depois tiveram a confirmação da equipe de desenvolvedores da Aztec Labs.
A vulnerabilidade estava em um produto de pagamento obsoleto chamado Aztec Payments, que foi descontinuado em 2022. O incidente não afetou os usuários e os ativos na rede atual do projeto.
Segundo os pesquisadores, o hacker explorou uma vulnerabilidade na lógica de verificação de provas do smart contract PrivateRollupBridge. Para realizar o ataque, o criminoso gastou 0,134 $ETH
(~$230).
No total, ele conseguiu retirar 1158 $ETH , 150 000 DAI e 0,47 #renBTC . No total, ele conseguiu retirar 1158 #ETH , 150 000 DAI e 0,47 #renBTC .
Para a Aztec, esse já é o segundo incidente de segurança nos últimos dias. Em 14 de junho, desconhecidos esvaziaram outro contrato obsoleto de roteador, quase em $2,19 milhões.
Os representantes da Aztec Labs destacaram que não possuem chaves administrativas e não controlam o sistema. Por conta disso, a equipe não consegue congelar contratos ou lançar uma atualização para prevenir ataques.
{future}(BTCUSDT)
$SOL
Um contrato obsoleto na rede Aztec foi hackeado em $2 milhões
No dia 18 de junho, um hacker invadiu um smart contract não utilizado na _2-rede #Aztec . De acordo com estimativas preliminares, o valor do prejuízo é de cerca de $2,15 milhões.
Os primeiros a notar o incidente foram os analistas da Certik, que depois tiveram a confirmação da equipe de desenvolvedores da Aztec Labs.
A vulnerabilidade estava em um produto de pagamento obsoleto chamado Aztec Payments, que foi descontinuado em 2022. O incidente não afetou os usuários e os ativos na rede atual do projeto.
Segundo os pesquisadores, o hacker explorou uma vulnerabilidade na lógica de verificação de provas do smart contract PrivateRollupBridge. Para realizar o ataque, o criminoso gastou 0,134 $ETH
(~$230).
No total, ele conseguiu retirar 1158 $ETH , 150 000 DAI e 0,47 #renBTC . No total, ele conseguiu retirar 1158 #ETH , 150 000 DAI e 0,47 #renBTC .
Para a Aztec, esse já é o segundo incidente de segurança nos últimos dias. Em 14 de junho, desconhecidos esvaziaram outro contrato obsoleto de roteador, quase em $2,19 milhões.
Os representantes da Aztec Labs destacaram que não possuem chaves administrativas e não controlam o sistema. Por conta disso, a equipe não consegue congelar contratos ou lançar uma atualização para prevenir ataques.
Um contrato obsoleto na rede Aztec foi hackeado em $2 milhões
No dia 18 de junho, um hacker invadiu um smart contract não utilizado na _2-rede #Aztec . De acordo com estimativas preliminares, o valor do prejuízo é de cerca de $2,15 milhões.
Os primeiros a notar o incidente foram os analistas da Certik, que depois tiveram a confirmação da equipe de desenvolvedores da Aztec Labs.
A vulnerabilidade estava em um produto de pagamento obsoleto chamado Aztec Payments, que foi descontinuado em 2022. O incidente não afetou os usuários e os ativos na rede atual do projeto.
Segundo os pesquisadores, o hacker explorou uma vulnerabilidade na lógica de verificação de provas do smart contract PrivateRollupBridge. Para realizar o ataque, o criminoso gastou 0,134 $ETH
(~$230).
No total, ele conseguiu retirar 1158 $ETH , 150 000 DAI e 0,47 #renBTC . No total, ele conseguiu retirar 1158 #ETH , 150 000 DAI e 0,47 #renBTC .
Para a Aztec, esse já é o segundo incidente de segurança nos últimos dias. Em 14 de junho, desconhecidos esvaziaram outro contrato obsoleto de roteador, quase em $2,19 milhões.
Os representantes da Aztec Labs destacaram que não possuem chaves administrativas e não controlam o sistema. Por conta disso, a equipe não consegue congelar contratos ou lançar uma atualização para prevenir ataques.
47
·
--
Em Alta
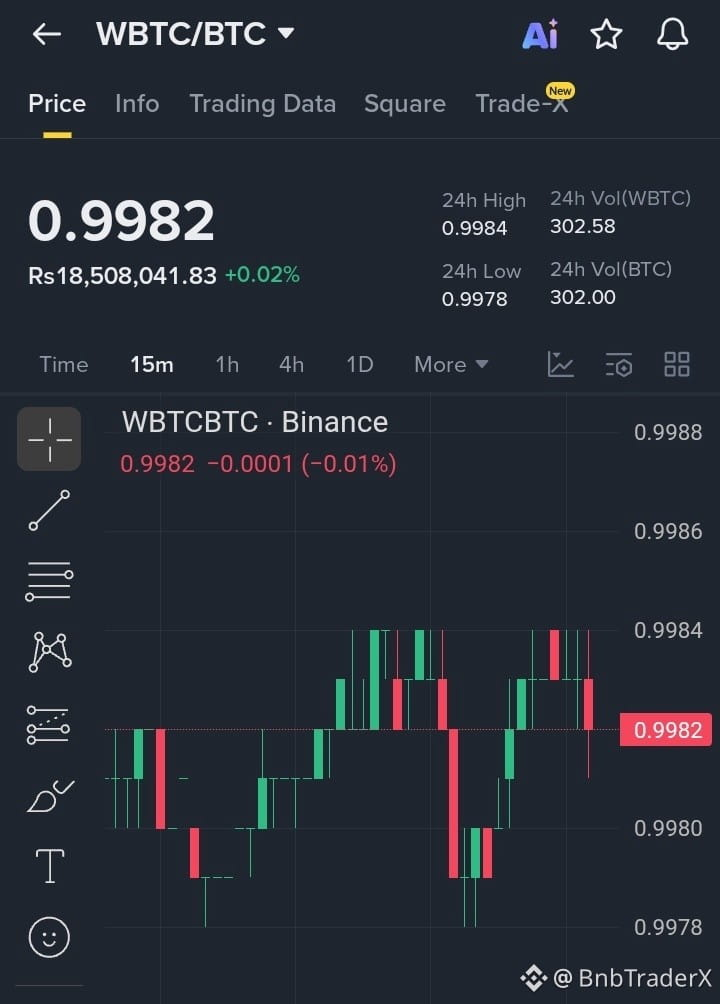
$WBTC está mantendo sua estabilidade de peg estreita no gráfico de 15 minutos da Binance enquanto flutua levemente em relação ao Bitcoin. Na Screenshot_20260603_003441.jpg, a ação de preço mostra um comportamento restrito entre o nível de suporte em 0.0078 e a resistência em 0.9984. Essa leve flutuação reflete as mecânicas normais de arbitragem enquanto o mercado absorve transações de baixo volume dentro de um estrito intervalo de liquidez de 24 horas. Uma consolidação estável no nível atual de 0.9982 mantém o par firmemente posicionado perto de sua alta intradiária, garantindo uma estabilidade suave e mantendo o equilíbrio estrutural.
Meta 1: 0.9985
Meta 2: 0.9990
Meta 3: 0.9995
#WBTC #RENBTC #BTCB
{spot}(WBTCUSDT)
$WBTC está mantendo sua estabilidade de peg estreita no gráfico de 15 minutos da Binance enquanto flutua levemente em relação ao Bitcoin. Na Screenshot_20260603_003441.jpg, a ação de preço mostra um comportamento restrito entre o nível de suporte em 0.0078 e a resistência em 0.9984. Essa leve flutuação reflete as mecânicas normais de arbitragem enquanto o mercado absorve transações de baixo volume dentro de um estrito intervalo de liquidez de 24 horas. Uma consolidação estável no nível atual de 0.9982 mantém o par firmemente posicionado perto de sua alta intradiária, garantindo uma estabilidade suave e mantendo o equilíbrio estrutural.
Meta 1: 0.9985
Meta 2: 0.9990
Meta 3: 0.9995
#WBTC #RENBTC #BTCB
Meta 1: 0.9985
Meta 2: 0.9990
Meta 3: 0.9995
#WBTC #RENBTC #BTCB
2
79
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BitcoinSurpasses$77000
10,818 visualizações
165 a discutir
2
#ParadigmDisclosesZECHolding
40,481 visualizações
788 a discutir
3
#BitcoinETFsShed$450M
20,670 visualizações
186 a discutir
4
#USWeeklyJoblessClaimsFallTo196K
21,217 visualizações
465 a discutir
5
#ArkhamSaysBlackRockBuys$1.5BInETH
3,894 visualizações
51 a discutir
6
#ElSalvadorBTCHoldingsRiseTo7777
48,194 visualizações
773 a discutir
7
#MemeLaunchpads82%OfArcDayOneVolume
52,250 visualizações
959 a discutir
8
#OstiumLoanDisputeHearingSetInNYFederalCourt
42,423 visualizações
685 a discutir
9
#HyperliquidUSDCSupplyOvertakesSolana
18,804 visualizações
339 a discutir
10
#SKPoliceRefer18PolymarketUsersToProsecutors
24,061 visualizações
501 a discutir