
#ethersphere
ethersphere
0 visualizações
2 a discutir
Popular
Mais recente

·
--
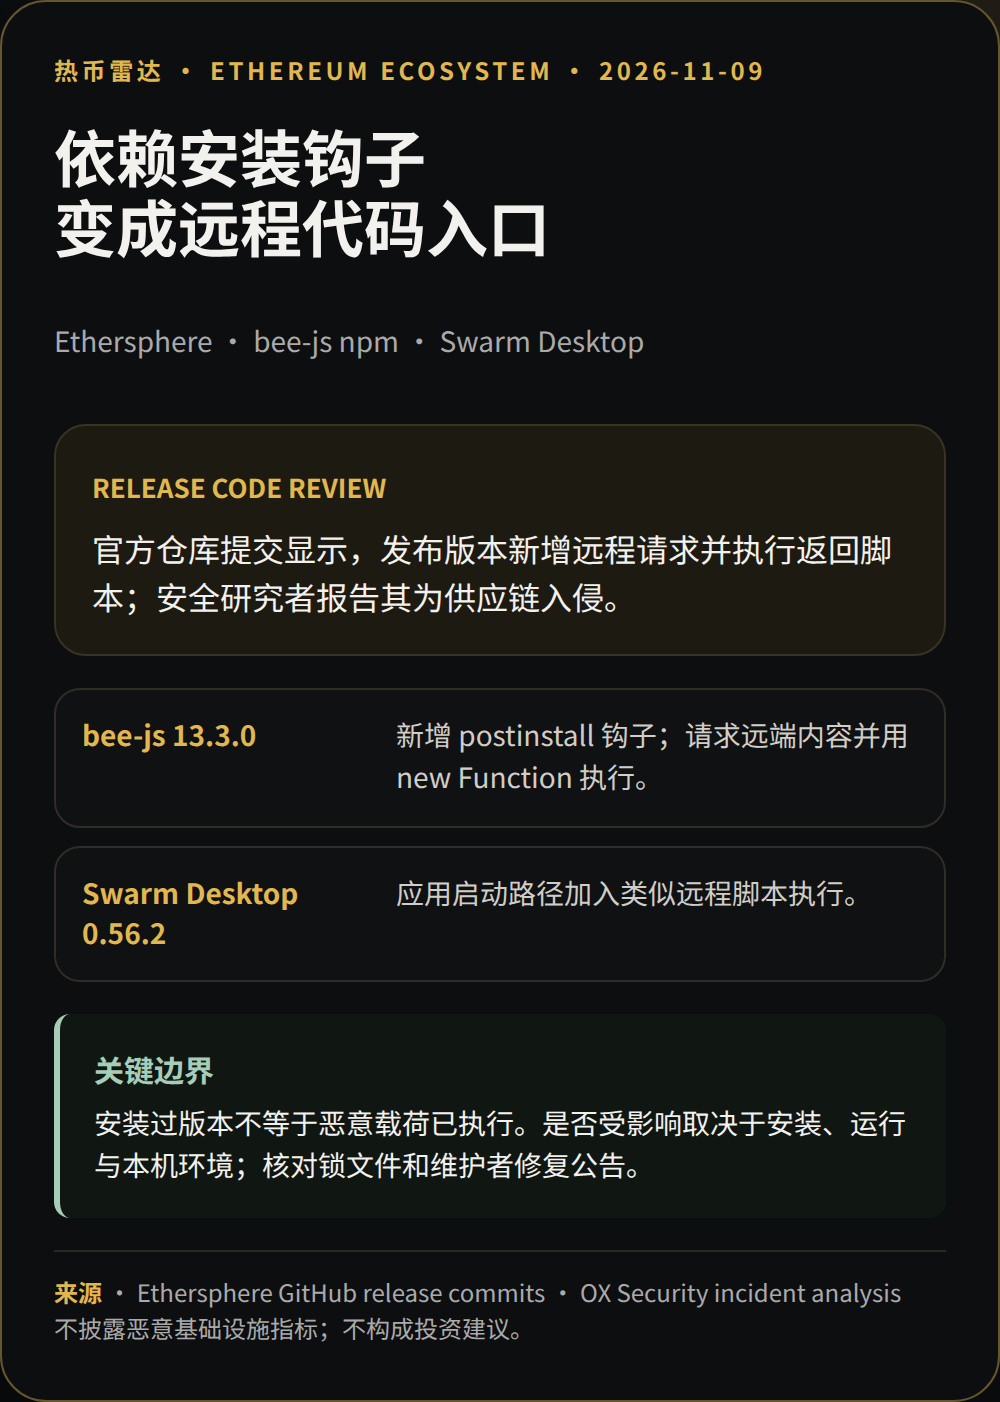
O commit do bee-js 13.3.0 da Ethersphere adicionou um postinstall que solicita um script remoto e o executa dinamicamente; no mesmo dia, um commit do Swarm Desktop 0.56.2 também adicionou execução remota de código.
A OX Security relatou o caso como uma invasão da cadeia de suprimentos e afirmou que o código malicioso poderia acessar dados de carteiras locais. Ter instalado o pacote não significa que a carga maliciosa tenha sido executada; o impacto depende de ele ter sido executado e do ambiente. Desenvolvedores podem verificar os arquivos de lock e as explicações dos mantenedores sobre as correções.
O que você considera mais importante: fixar dependências ou proteger as credenciais de publicação?
Fontes: [commit oficial do bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[commit oficial do Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[análise da OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Divulgação: este artigo pode ser elegível para receber recompensas do programa Write to Earn da Binance Square; a elegibilidade e as recompensas estão sujeitas às regras da plataforma e aos resultados efetivos. Não é aconselhamento de investimento.
#Ethersphere #Segurança
O commit do bee-js 13.3.0 da Ethersphere adicionou um postinstall que solicita um script remoto e o executa dinamicamente; no mesmo dia, um commit do Swarm Desktop 0.56.2 também adicionou execução remota de código.
A OX Security relatou o caso como uma invasão da cadeia de suprimentos e afirmou que o código malicioso poderia acessar dados de carteiras locais. Ter instalado o pacote não significa que a carga maliciosa tenha sido executada; o impacto depende de ele ter sido executado e do ambiente. Desenvolvedores podem verificar os arquivos de lock e as explicações dos mantenedores sobre as correções.
O que você considera mais importante: fixar dependências ou proteger as credenciais de publicação?
Fontes: [commit oficial do bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[commit oficial do Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[análise da OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Divulgação: este artigo pode ser elegível para receber recompensas do programa Write to Earn da Binance Square; a elegibilidade e as recompensas estão sujeitas às regras da plataforma e aos resultados efetivos. Não é aconselhamento de investimento.
#Ethersphere #Segurança
A OX Security relatou o caso como uma invasão da cadeia de suprimentos e afirmou que o código malicioso poderia acessar dados de carteiras locais. Ter instalado o pacote não significa que a carga maliciosa tenha sido executada; o impacto depende de ele ter sido executado e do ambiente. Desenvolvedores podem verificar os arquivos de lock e as explicações dos mantenedores sobre as correções.
O que você considera mais importante: fixar dependências ou proteger as credenciais de publicação?
Fontes: [commit oficial do bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[commit oficial do Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[análise da OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Divulgação: este artigo pode ser elegível para receber recompensas do programa Write to Earn da Binance Square; a elegibilidade e as recompensas estão sujeitas às regras da plataforma e aos resultados efetivos. Não é aconselhamento de investimento.
#Ethersphere #Segurança
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#NvidiaInvestigatesAfterHuang’sAffairApology
230,037 visualizações
1,853 a discutir
2
#CPITestsDecemberRateOutlook
678,104 visualizações
2,930 a discutir
3
#AnthropicRejectsIPODelayValuationinQuestion
49,750 visualizações
486 a discutir
4
#US-IranTalksFuelStrongStockMarketRebound
0 visualizações
29 a discutir
5
#BitcoinFiveWeeklyLosses
255,633 visualizações
2,269 a discutir
6
#AIChipSlumpNasdaq
141,496 visualizações
1,392 a discutir
7
#CryptoLiquidationsReach$1.16BIn24Hours
17,723 visualizações
54 a discutir
8
#StrategyBuys1037BTCLastWeek
669 visualizações
27 a discutir
9
#NYSEToUseAvalancheToSettleTokenizedStocks
303 visualizações
17 a discutir
10
#TradFiForBeginners
370,510 visualizações
2,641 a discutir