

#electrumwalletbug
electrumwalletbug
38 visualizações
2 a discutir
Popular
Mais recente

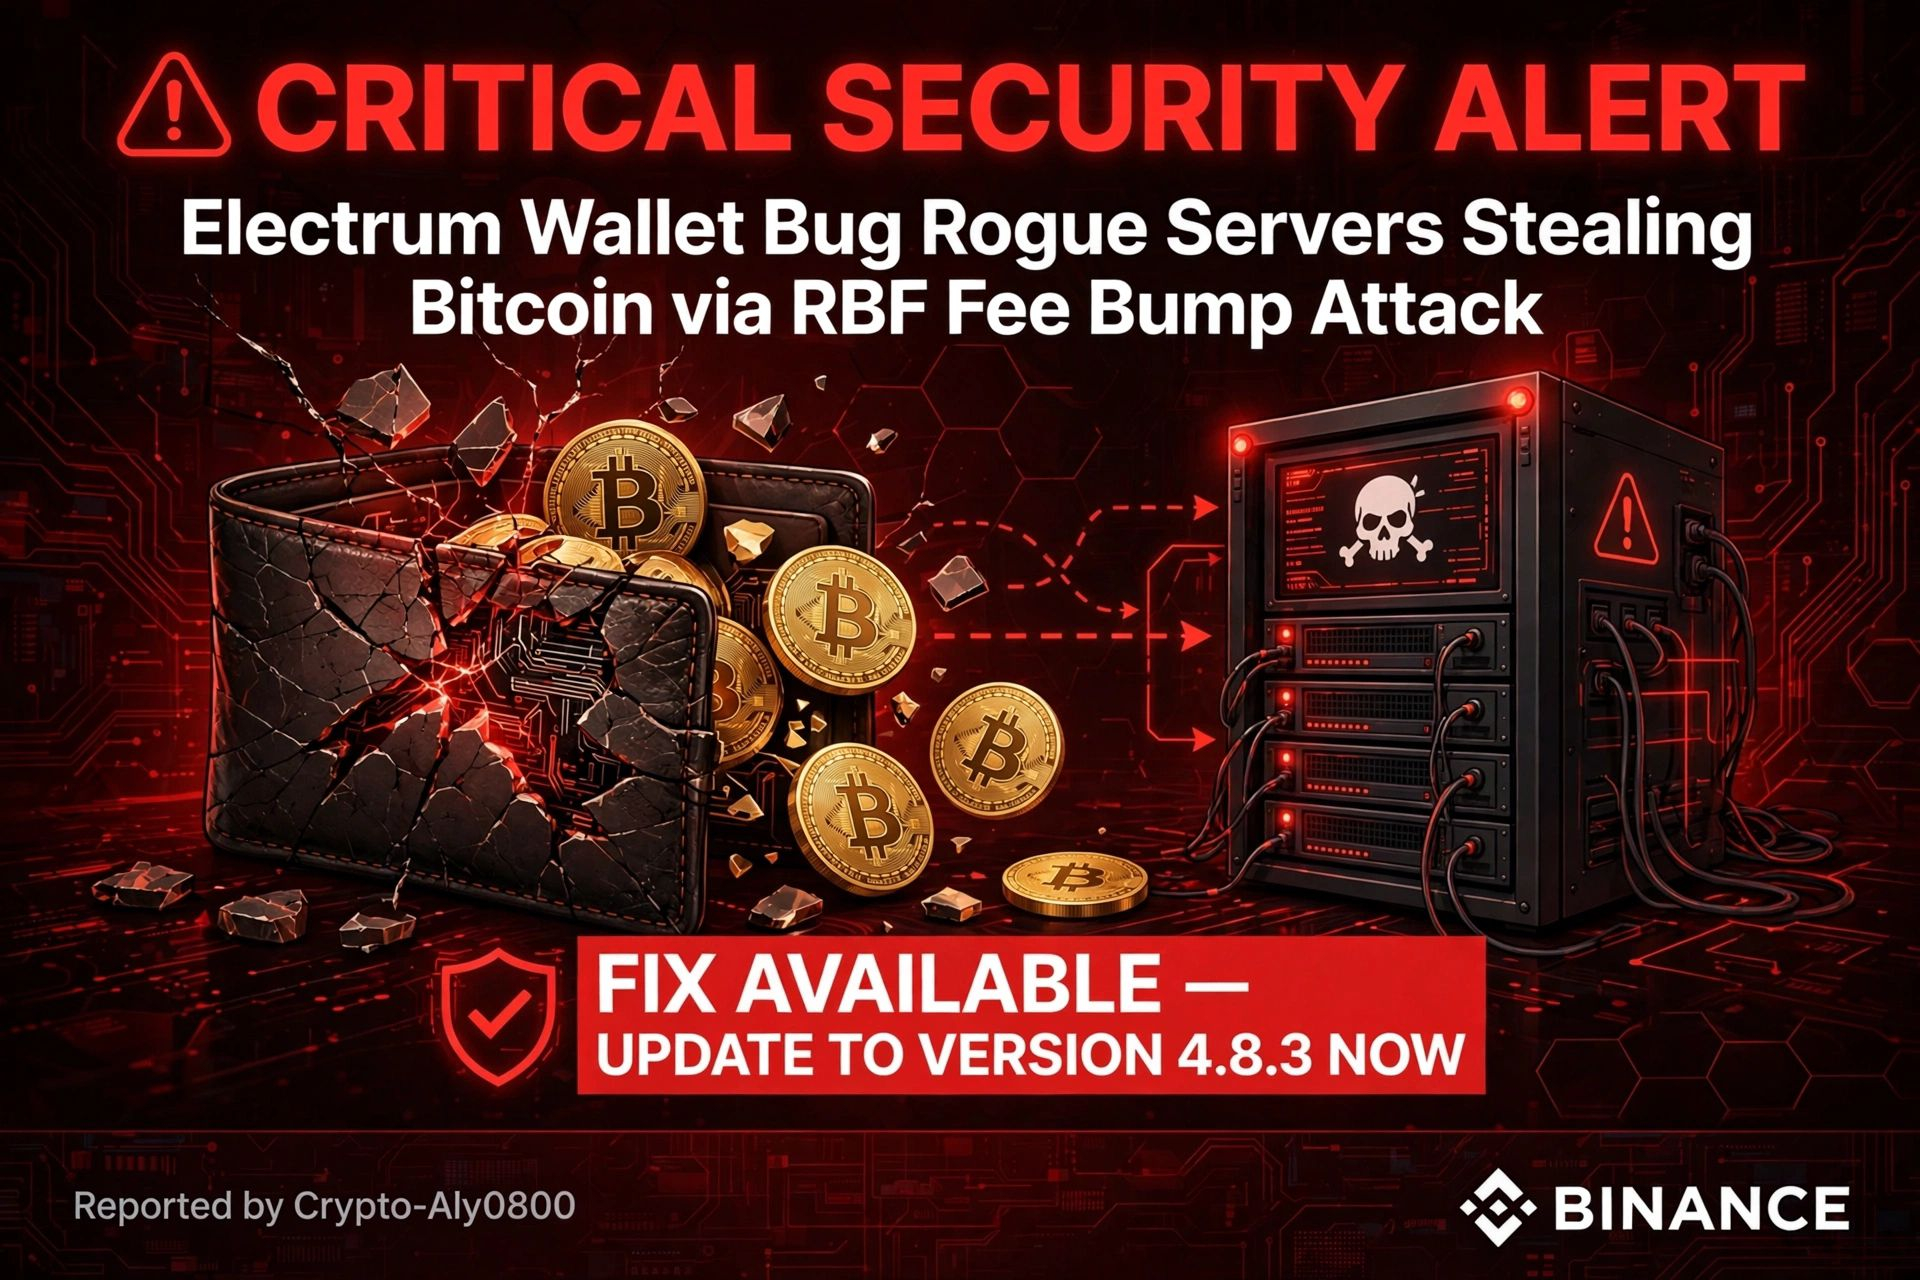
#ElectrumWalletBugLetRogueServersStealFunds
Importante: a Electrum Wallet corrigiu uma vulnerabilidade grave que já estava a ser explorada.
1. Um utilizador transmite uma transação BTC normal.
2. Um servidor Electrum malicioso interceta a transação e não a transmite à rede.
3. O servidor insere no histórico da carteira uma transação fraudulenta, que direciona fundos para o endereço do atacante com uma assinatura inválida.
4. Esta transação falsa aparece como «pendente», com uma taxa zero.
5. Quando o utilizador tenta acelerar a transação através de Replace-By-Fee (RBF), assina inadvertidamente a transação fraudulenta.
Os atacantes também usaram endereços semelhantes aos legítimos, que correspondiam aos últimos quatro caracteres do endereço de destino verdadeiro, fazendo com que verificações rápidas não detetassem a fraude.
Foram relatados dois casos em outubro.
Um utilizador confirmou a perda de fundos após aumentar a taxa.
Um utilizador de multisig que utilizava dois dispositivos Trezor identificou a transação falsa a tempo. - Todas as versões anteriores à 4.8.3 são vulneráveis. - A versão 4.8.3 introduz a verificação de assinaturas para transações de gastos não confirmadas.
Transfira apenas de http://electrum.org
e verifique a assinatura.
Ligue-se apenas a servidores fiáveis ou alojados por si.
Verifique sempre o endereço completo e o montante antes de assinar qualquer RBF.
Evite aumentar a taxa à pressa.
Esta informação é fornecida apenas para fins educativos.
Atualize a sua carteira.
#electrumwalletbug #BitcoinSecurity
137
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinancePick
3.1M visualizações
153,048 a discutir
2
#EarningsSeason
5.3M visualizações
26,029 a discutir
3
#AnthropicTTMRevenueGrewAbout1200%
32,027 visualizações
436 a discutir
4
#AnthropicS1ExpectedToday
27,347 visualizações
353 a discutir
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
31,540 visualizações
482 a discutir
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
41,633 visualizações
550 a discutir
7
#StrategyMSTRSurpassesNasdaqInMarketCap
32,080 visualizações
393 a discutir
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,373 visualizações
36 a discutir
9
#ElectrumWalletBugLetRogueServersStealFunds
31,897 visualizações
471 a discutir
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
47,895 visualizações
591 a discutir