
#cyberalert
cyberalert
3,665 visualizações
16 a discutir
Popular
Mais recente
·
--
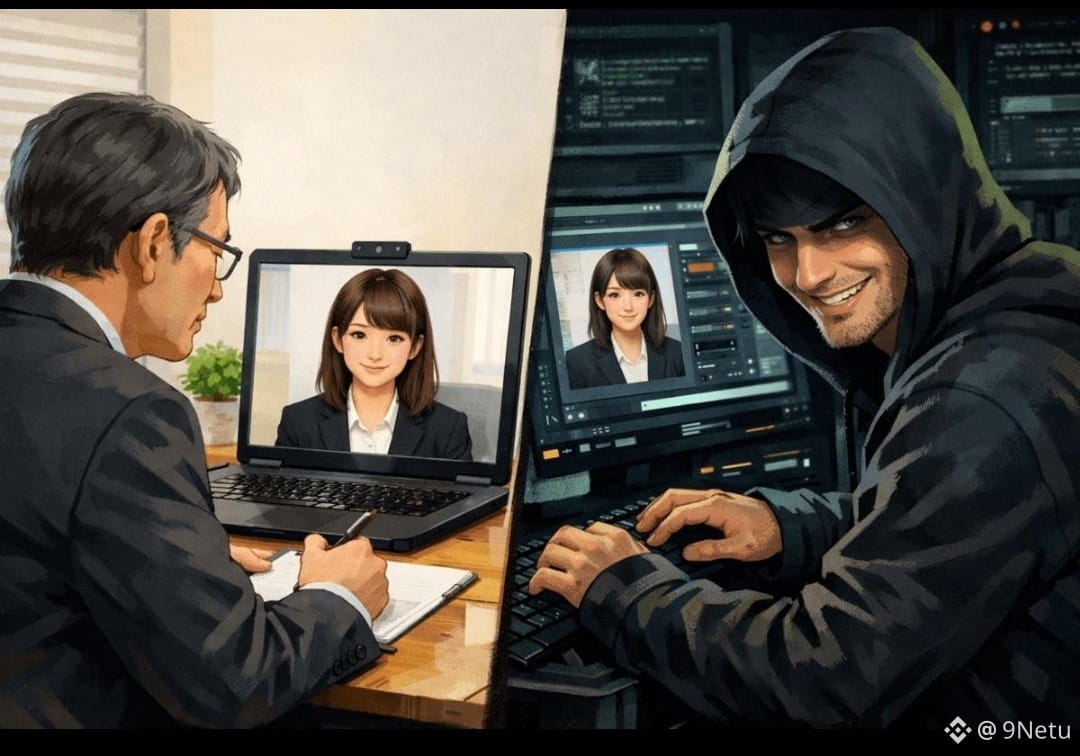
🚨 HACKERS ROUBARAM US$ 14,3 MILHÕES POR MEIO DE FALSAS ENTREVISTAS DE EMPREGO! 😳
Isto é mais grave do que um ataque a uma única corretora.
$BTC $AKE $BANK
Uma nova investigação da Chainalysis associou dezenas de invasões de criptomoedas a esquemas de recrutamento falsos nos últimos 18 meses.
Veja o que torna esta campanha perigosa:
💼 Os atacantes fingem ser recrutadores ou executivos de empresas.
💻 As vítimas são instruídas a baixar tarefas de programação maliciosas.
🔑 O malware pode roubar credenciais e acessar chaves privadas.
💸 Ataques semelhantes com falsas entrevistas causaram mais de US$ 14,3 milhões em perdas relatadas.
🎯 Os investigadores dizem que esses ataques menores ajudaram os criminosos a aperfeiçoar técnicas usadas posteriormente em operações de maior escala.
O alerta: uma entrevista com aparência profissional ainda pode ser uma armadilha. Nunca execute códigos desconhecidos nem instale programas enviados por um recrutador não verificado.
Você arriscaria baixar um teste de programação de alguém que lhe oferece um emprego remoto bem remunerado? 👇
#SegurançaCripto #GolpeDeEmprego #Malware #AtaqueCripto #CyberAlert #BinanceSquare
🚨 HACKERS ROUBARAM US$ 14,3 MILHÕES POR MEIO DE FALSAS ENTREVISTAS DE EMPREGO! 😳
Isto é mais grave do que um ataque a uma única corretora.
$BTC $AKE $BANK
Uma nova investigação da Chainalysis associou dezenas de invasões de criptomoedas a esquemas de recrutamento falsos nos últimos 18 meses.
Veja o que torna esta campanha perigosa:
💼 Os atacantes fingem ser recrutadores ou executivos de empresas.
💻 As vítimas são instruídas a baixar tarefas de programação maliciosas.
🔑 O malware pode roubar credenciais e acessar chaves privadas.
💸 Ataques semelhantes com falsas entrevistas causaram mais de US$ 14,3 milhões em perdas relatadas.
🎯 Os investigadores dizem que esses ataques menores ajudaram os criminosos a aperfeiçoar técnicas usadas posteriormente em operações de maior escala.
O alerta: uma entrevista com aparência profissional ainda pode ser uma armadilha. Nunca execute códigos desconhecidos nem instale programas enviados por um recrutador não verificado.
Você arriscaria baixar um teste de programação de alguém que lhe oferece um emprego remoto bem remunerado? 👇
#SegurançaCripto #GolpeDeEmprego #Malware #AtaqueCripto #CyberAlert #BinanceSquare
Isto é mais grave do que um ataque a uma única corretora.
$BTC $AKE $BANK
Uma nova investigação da Chainalysis associou dezenas de invasões de criptomoedas a esquemas de recrutamento falsos nos últimos 18 meses.
Veja o que torna esta campanha perigosa:
💼 Os atacantes fingem ser recrutadores ou executivos de empresas.
💻 As vítimas são instruídas a baixar tarefas de programação maliciosas.
🔑 O malware pode roubar credenciais e acessar chaves privadas.
💸 Ataques semelhantes com falsas entrevistas causaram mais de US$ 14,3 milhões em perdas relatadas.
🎯 Os investigadores dizem que esses ataques menores ajudaram os criminosos a aperfeiçoar técnicas usadas posteriormente em operações de maior escala.
O alerta: uma entrevista com aparência profissional ainda pode ser uma armadilha. Nunca execute códigos desconhecidos nem instale programas enviados por um recrutador não verificado.
Você arriscaria baixar um teste de programação de alguém que lhe oferece um emprego remoto bem remunerado? 👇
#SegurançaCripto #GolpeDeEmprego #Malware #AtaqueCripto #CyberAlert #BinanceSquare
86

·
--
🚨 2.000 PACOTES ENVENENADOS FOGEM $KEYV — 127M DE DOWNLOADS NA ZONA DE EXPLOSÃO! 💥
Com 127M de downloads por semana, isto não é um bug — é uma violação armada, com um enorme raio de explosão. 🦈 O atacante inundou o ecossistema Keyv/Cacheable com 2.000+ versões maliciosas, incluindo keyv@6.0.0, espelhando a automação do verme Shai-Hulud. 🔍
É assim que projetos são esvaziados por dentro: roubo de credenciais, vazamentos de chaves de CI/CD, cargas remotas, movimento lateral através de ambientes de desenvolvimento. Cada aplicação a jusante que toca esta biblioteca fica exposta. 📊
Se você tem chaves ou executa pipelines de build no Node.js, trate suas dependências como comprometidas até serem auditadas. Faça a rotação de credenciais e inspecione os arquivos de lock agora. ⚠️ 💬 A árvore de dependências do seu projeto está limpa, ou você está a um pacote de um pesadelo? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2.000 PACOTES ENVENENADOS FOGEM $KEYV — 127M DE DOWNLOADS NA ZONA DE EXPLOSÃO! 💥
Com 127M de downloads por semana, isto não é um bug — é uma violação armada, com um enorme raio de explosão. 🦈 O atacante inundou o ecossistema Keyv/Cacheable com 2.000+ versões maliciosas, incluindo keyv@6.0.0, espelhando a automação do verme Shai-Hulud. 🔍
É assim que projetos são esvaziados por dentro: roubo de credenciais, vazamentos de chaves de CI/CD, cargas remotas, movimento lateral através de ambientes de desenvolvimento. Cada aplicação a jusante que toca esta biblioteca fica exposta. 📊
Se você tem chaves ou executa pipelines de build no Node.js, trate suas dependências como comprometidas até serem auditadas. Faça a rotação de credenciais e inspecione os arquivos de lock agora. ⚠️ 💬 A árvore de dependências do seu projeto está limpa, ou você está a um pacote de um pesadelo? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Com 127M de downloads por semana, isto não é um bug — é uma violação armada, com um enorme raio de explosão. 🦈 O atacante inundou o ecossistema Keyv/Cacheable com 2.000+ versões maliciosas, incluindo keyv@6.0.0, espelhando a automação do verme Shai-Hulud. 🔍
É assim que projetos são esvaziados por dentro: roubo de credenciais, vazamentos de chaves de CI/CD, cargas remotas, movimento lateral através de ambientes de desenvolvimento. Cada aplicação a jusante que toca esta biblioteca fica exposta. 📊
Se você tem chaves ou executa pipelines de build no Node.js, trate suas dependências como comprometidas até serem auditadas. Faça a rotação de credenciais e inspecione os arquivos de lock agora. ⚠️ 💬 A árvore de dependências do seu projeto está limpa, ou você está a um pacote de um pesadelo? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
236,748 visualizações
2,050 a discutir
2
#HuangReportedlyConsidersReturnToNvidia
1,342 visualizações
56 a discutir
3
#About64000BitcoinMiningMachinesReportedlyHijacked
873 visualizações
40 a discutir
4
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
197,788 visualizações
1,691 a discutir
5
#WillFOMCMinutesReinforceRateHikeExpectations?
70,856 visualizações
855 a discutir
6
#BitcoinActiveSupplyInProfitDropsBelow45%
272,886 visualizações
1,932 a discutir
7
#TONStrategyReports$23.97MQ3NetLoss
23,352 visualizações
161 a discutir
8
#KavaSaysAbnormalActivityLimitedToKavaLend
181,072 visualizações
1,106 a discutir
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
72,137 visualizações
462 a discutir
10
#WhoWillSucceedJensenHuangatNvidia?
398,593 visualizações
2,238 a discutir