

#revolutconfirmsfakegovemaildatabreach
revolutconfirmsfakegovemaildatabreach
169,566 visualizações
1,615 a discutir
Popular
Mais recente

·
--
Por que ninguém está falando sobre a violação por e-mail falso do “governo” da Revolut como um escoamento (drain) de cripto, e não como um mero inconveniente bancário?
Os traders já sangram com compras por FOMO e saídas perdidas. Um e-mail governamental convincente que sequestra a conta embaixo do seu $USDT é só mais uma forma de perder o controle sem um único candle contra você.
A Revolut confirmou que os atacantes usaram e-mails oficiais falsos. Isso importa porque tantas pessoas ainda financiam posições por meio desse app e depois se esquecem disso. Com Medo e Ganância em 68, todo mundo está falando $TAO and $SUI enquanto as caixas de entrada são “spoofed” como repartições fiscais e checagens de identidade. Clica uma vez, aprova uma verificação e eles ganham um caminho para os cartões, transferências e tudo o que estiver por trás do login. Chamar isso de “história da Revolut” perde o ponto. Seu gateway de fiat faz parte do seu risco de cripto, goste ou não.
Faça o trabalho nada glamouroso. Abra a Revolut, faça logout de dispositivos desconhecidos e congele o cartão se algo parecer estranho. Coloque em lista de permissões saques nas contas que mantêm $USDT. Trate todo e-mail com aparência de governo como hostil e use apenas mensagens dentro do app. Se você moveu fundos pela Revolut este mês, altere as senhas e o 2FA dos dois lados antes de olhar outro gráfico.
Mais alguém enxergando isso como um problema operacional pelo qual o mercado está caminhando dormindo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Por que ninguém está falando sobre a violação por e-mail falso do “governo” da Revolut como um escoamento (drain) de cripto, e não como um mero inconveniente bancário?
Os traders já sangram com compras por FOMO e saídas perdidas. Um e-mail governamental convincente que sequestra a conta embaixo do seu $USDT é só mais uma forma de perder o controle sem um único candle contra você.
A Revolut confirmou que os atacantes usaram e-mails oficiais falsos. Isso importa porque tantas pessoas ainda financiam posições por meio desse app e depois se esquecem disso. Com Medo e Ganância em 68, todo mundo está falando $TAO and $SUI enquanto as caixas de entrada são “spoofed” como repartições fiscais e checagens de identidade. Clica uma vez, aprova uma verificação e eles ganham um caminho para os cartões, transferências e tudo o que estiver por trás do login. Chamar isso de “história da Revolut” perde o ponto. Seu gateway de fiat faz parte do seu risco de cripto, goste ou não.
Faça o trabalho nada glamouroso. Abra a Revolut, faça logout de dispositivos desconhecidos e congele o cartão se algo parecer estranho. Coloque em lista de permissões saques nas contas que mantêm $USDT. Trate todo e-mail com aparência de governo como hostil e use apenas mensagens dentro do app. Se você moveu fundos pela Revolut este mês, altere as senhas e o 2FA dos dois lados antes de olhar outro gráfico.
Mais alguém enxergando isso como um problema operacional pelo qual o mercado está caminhando dormindo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Os traders já sangram com compras por FOMO e saídas perdidas. Um e-mail governamental convincente que sequestra a conta embaixo do seu $USDT é só mais uma forma de perder o controle sem um único candle contra você.
A Revolut confirmou que os atacantes usaram e-mails oficiais falsos. Isso importa porque tantas pessoas ainda financiam posições por meio desse app e depois se esquecem disso. Com Medo e Ganância em 68, todo mundo está falando $TAO and $SUI enquanto as caixas de entrada são “spoofed” como repartições fiscais e checagens de identidade. Clica uma vez, aprova uma verificação e eles ganham um caminho para os cartões, transferências e tudo o que estiver por trás do login. Chamar isso de “história da Revolut” perde o ponto. Seu gateway de fiat faz parte do seu risco de cripto, goste ou não.
Faça o trabalho nada glamouroso. Abra a Revolut, faça logout de dispositivos desconhecidos e congele o cartão se algo parecer estranho. Coloque em lista de permissões saques nas contas que mantêm $USDT. Trate todo e-mail com aparência de governo como hostil e use apenas mensagens dentro do app. Se você moveu fundos pela Revolut este mês, altere as senhas e o 2FA dos dois lados antes de olhar outro gráfico.
Mais alguém enxergando isso como um problema operacional pelo qual o mercado está caminhando dormindo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
268
🛡️ Seus Dados Podem Ser Tão Valiosos Quanto Suas Moedas
A Revolut confirmou que solicitações fraudulentas levaram à divulgação de informações sensíveis de clientes.
A empresa afirma que o pedido parecia legítimo porque veio de um domínio real de agência governamental.
Segundo relatos, o incidente envolveu identidade do cliente e informações financeiras.
Isso torna a segurança uma consideração importante para o $BTC e para o mercado de criptomoedas em geral.
Negocie à vista com disciplina — e trate seus dados pessoais como um ativo.
#revolutconfirmsfakegovemaildatabreach
🛡️ Seus Dados Podem Ser Tão Valiosos Quanto Suas Moedas
A Revolut confirmou que solicitações fraudulentas levaram à divulgação de informações sensíveis de clientes.
A empresa afirma que o pedido parecia legítimo porque veio de um domínio real de agência governamental.
Segundo relatos, o incidente envolveu identidade do cliente e informações financeiras.
Isso torna a segurança uma consideração importante para o $BTC e para o mercado de criptomoedas em geral.
Negocie à vista com disciplina — e trate seus dados pessoais como um ativo.
#revolutconfirmsfakegovemaildatabreach
A Revolut confirmou que solicitações fraudulentas levaram à divulgação de informações sensíveis de clientes.
A empresa afirma que o pedido parecia legítimo porque veio de um domínio real de agência governamental.
Segundo relatos, o incidente envolveu identidade do cliente e informações financeiras.
Isso torna a segurança uma consideração importante para o $BTC e para o mercado de criptomoedas em geral.
Negocie à vista com disciplina — e trate seus dados pessoais como um ativo.
#revolutconfirmsfakegovemaildatabreach
14
🌐 A segurança de cripto vai além da blockchain
Não é necessário explorar a blockchain para que um incidente sério de segurança em criptos se desenvolva.
O caso da Revolut envolveu solicitações fraudulentas e informações sensíveis de clientes, e não um comprometimento reportado de fundos de clientes.
Essa distinção importa para investidores em $BTC e outros ativos digitais.
Seus dados de exchange, informações de identidade e histórico de transações merecem proteção.
Mantenha-se informado, permaneça cauteloso e foque em investimentos spot seguros.
#revolutconfirmsfakegovemaildatabreach
🌐 A segurança de cripto vai além da blockchain
Não é necessário explorar a blockchain para que um incidente sério de segurança em criptos se desenvolva.
O caso da Revolut envolveu solicitações fraudulentas e informações sensíveis de clientes, e não um comprometimento reportado de fundos de clientes.
Essa distinção importa para investidores em $BTC e outros ativos digitais.
Seus dados de exchange, informações de identidade e histórico de transações merecem proteção.
Mantenha-se informado, permaneça cauteloso e foque em investimentos spot seguros.
#revolutconfirmsfakegovemaildatabreach
Não é necessário explorar a blockchain para que um incidente sério de segurança em criptos se desenvolva.
O caso da Revolut envolveu solicitações fraudulentas e informações sensíveis de clientes, e não um comprometimento reportado de fundos de clientes.
Essa distinção importa para investidores em $BTC e outros ativos digitais.
Seus dados de exchange, informações de identidade e histórico de transações merecem proteção.
Mantenha-se informado, permaneça cauteloso e foque em investimentos spot seguros.
#revolutconfirmsfakegovemaildatabreach
1
136
#RevolutConfirmsFakeGovEmailDataBreach
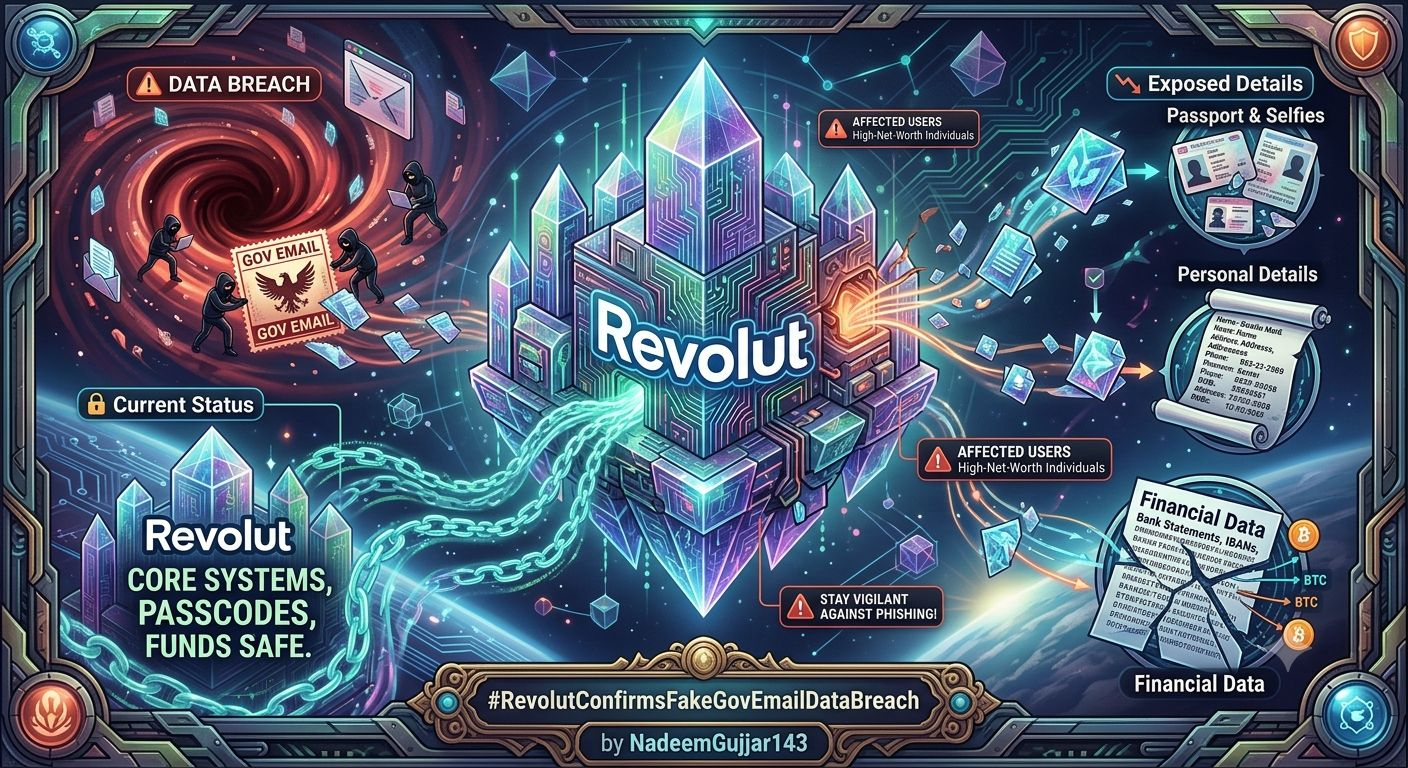
O gigante de fintech Revolut confirmou uma violação sensível de dados de clientes após cair em um sofisticado golpe de engenharia social.
🚨 O que aconteceu?
Os atacantes se passaram por uma agência governamental legítima usando um domínio de e-mail autêntico e autenticado. Enganado pelo pedido, o Revolut acabou fornecendo, sem querer, arquivos sensíveis de usuários à terceira parte não autorizada.
📉 Detalhes expostos:
Verificação de identidade: Passaportes, carteiras de motorista e selfies
Dados pessoais: Nomes, endereços residenciais, números de telefone e datas de nascimento (DOBs)
Dados financeiros: Extratos bancários, IBANs e históricos completos de transações em Bitcoin
🔒 Status atual:
A Revolut afirma que sistemas centrais, senhas e fundos dos clientes permanecem completamente seguros. Usuários afetados — principalmente pessoas de alto patrimônio líquido — foram notificados diretamente. Fique atento a golpes de phishing que possam chegar! ⚠️
#ClarityActFacesProceduralVoteSept15
#US2YearYieldRisesTo4.61%
#US10YearTreasuryYieldNears5%
#Nadeemgujjar143
$SOL
{spot}(SOLUSDT)
$PUMP
{spot}(PUMPUSDT)
$PROMPT
{future}(PROMPTUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
O gigante de fintech Revolut confirmou uma violação sensível de dados de clientes após cair em um sofisticado golpe de engenharia social.
🚨 O que aconteceu?
Os atacantes se passaram por uma agência governamental legítima usando um domínio de e-mail autêntico e autenticado. Enganado pelo pedido, o Revolut acabou fornecendo, sem querer, arquivos sensíveis de usuários à terceira parte não autorizada.
📉 Detalhes expostos:
Verificação de identidade: Passaportes, carteiras de motorista e selfies
Dados pessoais: Nomes, endereços residenciais, números de telefone e datas de nascimento (DOBs)
Dados financeiros: Extratos bancários, IBANs e históricos completos de transações em Bitcoin
🔒 Status atual:
A Revolut afirma que sistemas centrais, senhas e fundos dos clientes permanecem completamente seguros. Usuários afetados — principalmente pessoas de alto patrimônio líquido — foram notificados diretamente. Fique atento a golpes de phishing que possam chegar! ⚠️
#ClarityActFacesProceduralVoteSept15
#US2YearYieldRisesTo4.61%
#US10YearTreasuryYieldNears5%
#Nadeemgujjar143
$SOL
$PUMP
$PROMPT
O gigante de fintech Revolut confirmou uma violação sensível de dados de clientes após cair em um sofisticado golpe de engenharia social.
🚨 O que aconteceu?
Os atacantes se passaram por uma agência governamental legítima usando um domínio de e-mail autêntico e autenticado. Enganado pelo pedido, o Revolut acabou fornecendo, sem querer, arquivos sensíveis de usuários à terceira parte não autorizada.
📉 Detalhes expostos:
Verificação de identidade: Passaportes, carteiras de motorista e selfies
Dados pessoais: Nomes, endereços residenciais, números de telefone e datas de nascimento (DOBs)
Dados financeiros: Extratos bancários, IBANs e históricos completos de transações em Bitcoin
🔒 Status atual:
A Revolut afirma que sistemas centrais, senhas e fundos dos clientes permanecem completamente seguros. Usuários afetados — principalmente pessoas de alto patrimônio líquido — foram notificados diretamente. Fique atento a golpes de phishing que possam chegar! ⚠️
#ClarityActFacesProceduralVoteSept15
#US2YearYieldRisesTo4.61%
#US10YearTreasuryYieldNears5%
#Nadeemgujjar143
$SOL
$PUMP
$PROMPT
296
·
--
Artigo
Vazamento de Dados da Revolut: Dados Financeiros de Clientes e Registros de Bitcoin Levantam Preocupações com Privacidade#revolutconfirmsfakegovemaildatabreach
O recente vazamento de dados da Revolut está colocando em evidência uma questão que vai além do saldo das contas: como os dados financeiros e de identidade são tratados com segurança.
A Revolut confirmou que uma parte não autorizada usou um domínio de e-mail de um órgão governamental legítimo para enviar solicitações fraudulentas de informações. De acordo com os avisos aos clientes reportados, as informações envolvidas poderiam incluir passaportes, selfies de verificação, endereços e registros de transações em Bitcoin.
A Revolut afirma que seus sistemas e os fundos dos clientes não foram afetados. Isso é importante, mas não responde a todas as preocupações.
Vazamento de Dados da Revolut: Dados Financeiros de Clientes e Registros de Bitcoin Levantam Preocupações com Privacidade
#revolutconfirmsfakegovemaildatabreach
O recente vazamento de dados da Revolut está colocando em evidência uma questão que vai além do saldo das contas: como os dados financeiros e de identidade são tratados com segurança.
A Revolut confirmou que uma parte não autorizada usou um domínio de e-mail de um órgão governamental legítimo para enviar solicitações fraudulentas de informações. De acordo com os avisos aos clientes reportados, as informações envolvidas poderiam incluir passaportes, selfies de verificação, endereços e registros de transações em Bitcoin.
A Revolut afirma que seus sistemas e os fundos dos clientes não foram afetados. Isso é importante, mas não responde a todas as preocupações.
O recente vazamento de dados da Revolut está colocando em evidência uma questão que vai além do saldo das contas: como os dados financeiros e de identidade são tratados com segurança.
A Revolut confirmou que uma parte não autorizada usou um domínio de e-mail de um órgão governamental legítimo para enviar solicitações fraudulentas de informações. De acordo com os avisos aos clientes reportados, as informações envolvidas poderiam incluir passaportes, selfies de verificação, endereços e registros de transações em Bitcoin.
A Revolut afirma que seus sistemas e os fundos dos clientes não foram afetados. Isso é importante, mas não responde a todas as preocupações.
1
254
😳 UM E-MAIL FALSO — CONSEQUÊNCIAS SÉRIAS
A Revolut confirmou uma violação envolvendo um e-mail governamental falso.
O incidente mostra que a engenharia social continua sendo uma grande ameaça para plataformas financeiras.
A confiança pode ser explorada mesmo quando a tecnologia por trás da plataforma é forte.
👀 Usuários de cripto devem permanecer atentos ao receber mensagens relacionadas à conta.
#revolutconfirmsfakegovemaildatabreach
😳 UM E-MAIL FALSO — CONSEQUÊNCIAS SÉRIAS
A Revolut confirmou uma violação envolvendo um e-mail governamental falso.
O incidente mostra que a engenharia social continua sendo uma grande ameaça para plataformas financeiras.
A confiança pode ser explorada mesmo quando a tecnologia por trás da plataforma é forte.
👀 Usuários de cripto devem permanecer atentos ao receber mensagens relacionadas à conta.
#revolutconfirmsfakegovemaildatabreach
A Revolut confirmou uma violação envolvendo um e-mail governamental falso.
O incidente mostra que a engenharia social continua sendo uma grande ameaça para plataformas financeiras.
A confiança pode ser explorada mesmo quando a tecnologia por trás da plataforma é forte.
👀 Usuários de cripto devem permanecer atentos ao receber mensagens relacionadas à conta.
#revolutconfirmsfakegovemaildatabreach
42
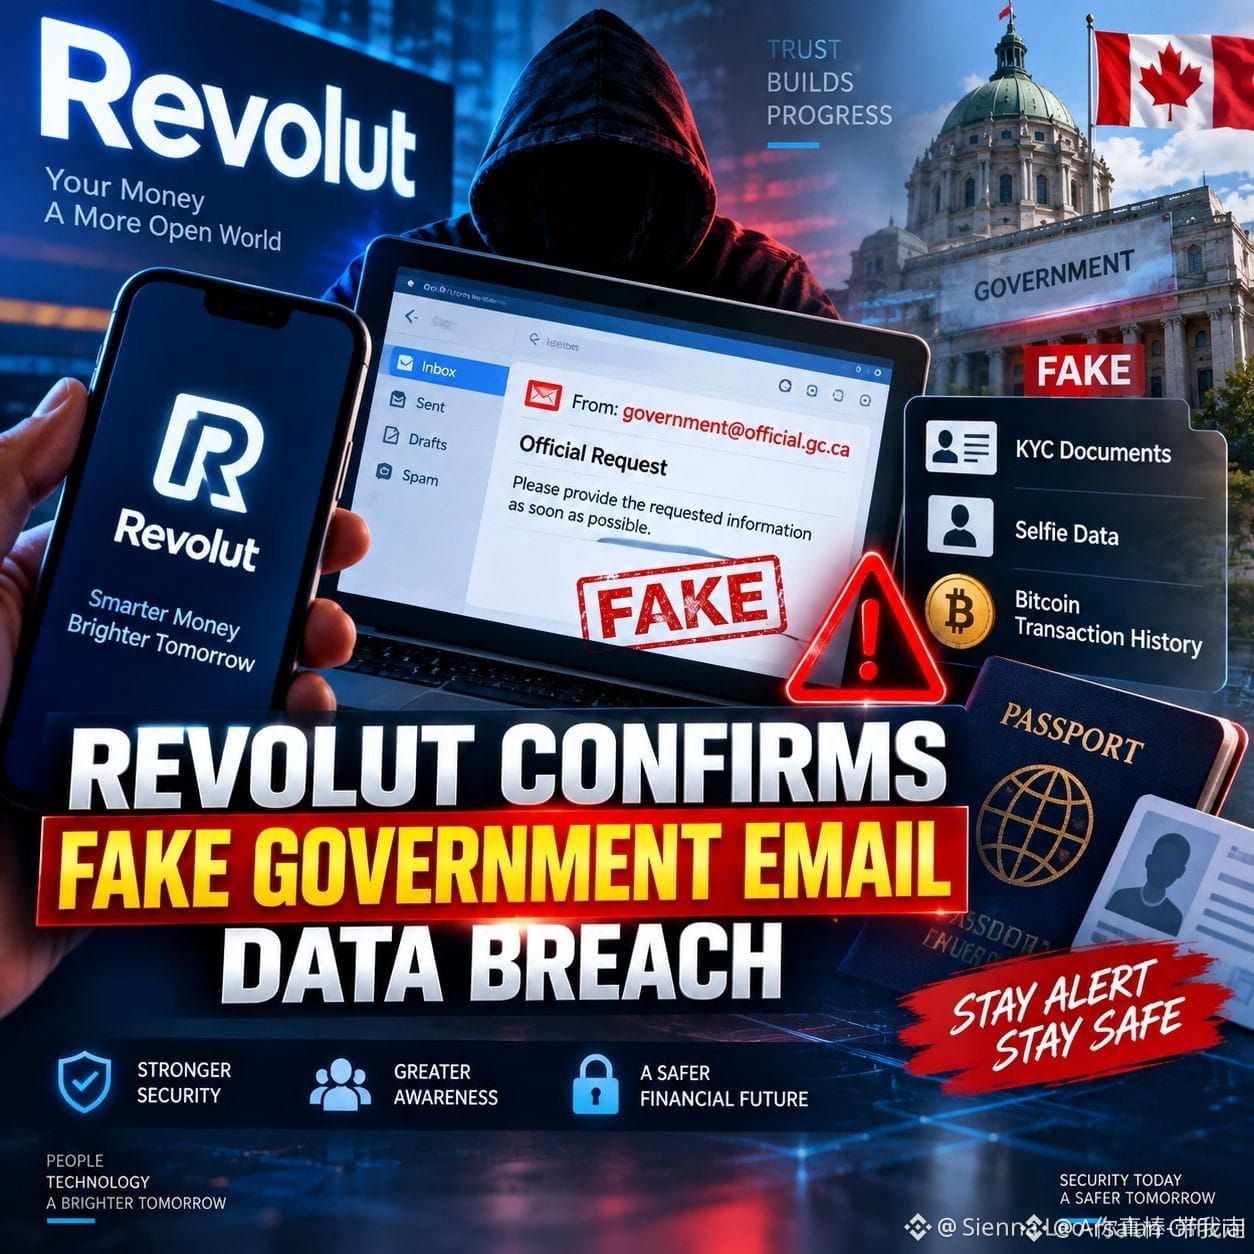
#RevolutConfirmsFakeGovEmailDataBreach 🚨 **REVOLUT CONFIRMA VIOLAÇÃO DE DADOS APÓS FALSA SOLICITAÇÃO DO GOVERNO** 🔐⚠️
A Revolut confirmou que um golpe sofisticado de personificação levou à **divulgação não autorizada de dados sensíveis de clientes**.
📂 As informações expostas incluíam **documentos de identidade, dados pessoais, selfies de verificação, extratos da conta e históricos de transações, incluindo atividade com Bitcoin**.
🔥 **O que torna isso alarmante:**
A solicitação fraudulenta veio de um **domínio de agência governamental legítima** e passou nas verificações de autenticação de e-mail, fazendo com que a Revolut a tratasse como verdadeira.
🛡️ A Revolut afirma que **os fundos dos clientes e seus sistemas não foram afetados**. A empresa bloqueou o remetente, informou os clientes afetados, autoridades e reguladores, e disse que **um número limitado de clientes** foi impactado.
⚠️ O número exato de usuários afetados e a agência governamental envolvida não foram divulgados.
**Isso não foi um hack tradicional de sistema — o ataque explorou a confiança em uma solicitação com aparência oficial.** 🚨
#Revolut #DataBreach #CyberSecurity #Crypto #Bitcoin #BTC #Fintech #Privacidade #Blockchain #DigitalAssets #CyberAttack #CryptoNews $BNB
{spot}(BNBUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
#RevolutConfirmsFakeGovEmailDataBreach 🚨 **REVOLUT CONFIRMA VIOLAÇÃO DE DADOS APÓS FALSA SOLICITAÇÃO DO GOVERNO** 🔐⚠️
A Revolut confirmou que um golpe sofisticado de personificação levou à **divulgação não autorizada de dados sensíveis de clientes**.
📂 As informações expostas incluíam **documentos de identidade, dados pessoais, selfies de verificação, extratos da conta e históricos de transações, incluindo atividade com Bitcoin**.
🔥 **O que torna isso alarmante:**
A solicitação fraudulenta veio de um **domínio de agência governamental legítima** e passou nas verificações de autenticação de e-mail, fazendo com que a Revolut a tratasse como verdadeira.
🛡️ A Revolut afirma que **os fundos dos clientes e seus sistemas não foram afetados**. A empresa bloqueou o remetente, informou os clientes afetados, autoridades e reguladores, e disse que **um número limitado de clientes** foi impactado.
⚠️ O número exato de usuários afetados e a agência governamental envolvida não foram divulgados.
**Isso não foi um hack tradicional de sistema — o ataque explorou a confiança em uma solicitação com aparência oficial.** 🚨
#Revolut #DataBreach #CyberSecurity #Crypto #Bitcoin #BTC #Fintech #Privacidade #Blockchain #DigitalAssets #CyberAttack #CryptoNews $BNB
$BTC
$ETH
A Revolut confirmou que um golpe sofisticado de personificação levou à **divulgação não autorizada de dados sensíveis de clientes**.
📂 As informações expostas incluíam **documentos de identidade, dados pessoais, selfies de verificação, extratos da conta e históricos de transações, incluindo atividade com Bitcoin**.
🔥 **O que torna isso alarmante:**
A solicitação fraudulenta veio de um **domínio de agência governamental legítima** e passou nas verificações de autenticação de e-mail, fazendo com que a Revolut a tratasse como verdadeira.
🛡️ A Revolut afirma que **os fundos dos clientes e seus sistemas não foram afetados**. A empresa bloqueou o remetente, informou os clientes afetados, autoridades e reguladores, e disse que **um número limitado de clientes** foi impactado.
⚠️ O número exato de usuários afetados e a agência governamental envolvida não foram divulgados.
**Isso não foi um hack tradicional de sistema — o ataque explorou a confiança em uma solicitação com aparência oficial.** 🚨
#Revolut #DataBreach #CyberSecurity #Crypto #Bitcoin #BTC #Fintech #Privacidade #Blockchain #DigitalAssets #CyberAttack #CryptoNews $BNB
$BTC
$ETH
1
69
·
--
Artigo
Incidente de Dados da Revolut Levanta Novas Preocupações de Segurança em Cripto para Usuários de Bitcoin e Ethereum#revolutconfirmsfakegovemaildatabreach
O incidente de dados confirmado da Revolut está lançando um novo foco sobre a importância da segurança dos dados pessoais no setor de cripto.
A segurança em cripto muitas vezes está associada a chaves privadas, frases-semente e proteção de carteiras. Mas informações sensíveis, como dados de KYC e dados de transações, também podem se tornar alvos valiosos para os atacantes.
Para investidores em Bitcoin ($BTC) e Ethereum ($ETH), proteger as informações pessoais é uma parte importante para reduzir a exposição a ataques direcionados, tentativas de phishing e outros riscos de segurança.
Incidente de Dados da Revolut Levanta Novas Preocupações de Segurança em Cripto para Usuários de Bitcoin e Ethereum
#revolutconfirmsfakegovemaildatabreach
O incidente de dados confirmado da Revolut está lançando um novo foco sobre a importância da segurança dos dados pessoais no setor de cripto.
A segurança em cripto muitas vezes está associada a chaves privadas, frases-semente e proteção de carteiras. Mas informações sensíveis, como dados de KYC e dados de transações, também podem se tornar alvos valiosos para os atacantes.
Para investidores em Bitcoin ($BTC) e Ethereum ($ETH), proteger as informações pessoais é uma parte importante para reduzir a exposição a ataques direcionados, tentativas de phishing e outros riscos de segurança.
O incidente de dados confirmado da Revolut está lançando um novo foco sobre a importância da segurança dos dados pessoais no setor de cripto.
A segurança em cripto muitas vezes está associada a chaves privadas, frases-semente e proteção de carteiras. Mas informações sensíveis, como dados de KYC e dados de transações, também podem se tornar alvos valiosos para os atacantes.
Para investidores em Bitcoin ($BTC) e Ethereum ($ETH), proteger as informações pessoais é uma parte importante para reduzir a exposição a ataques direcionados, tentativas de phishing e outros riscos de segurança.
32
·
--
Em Baixa
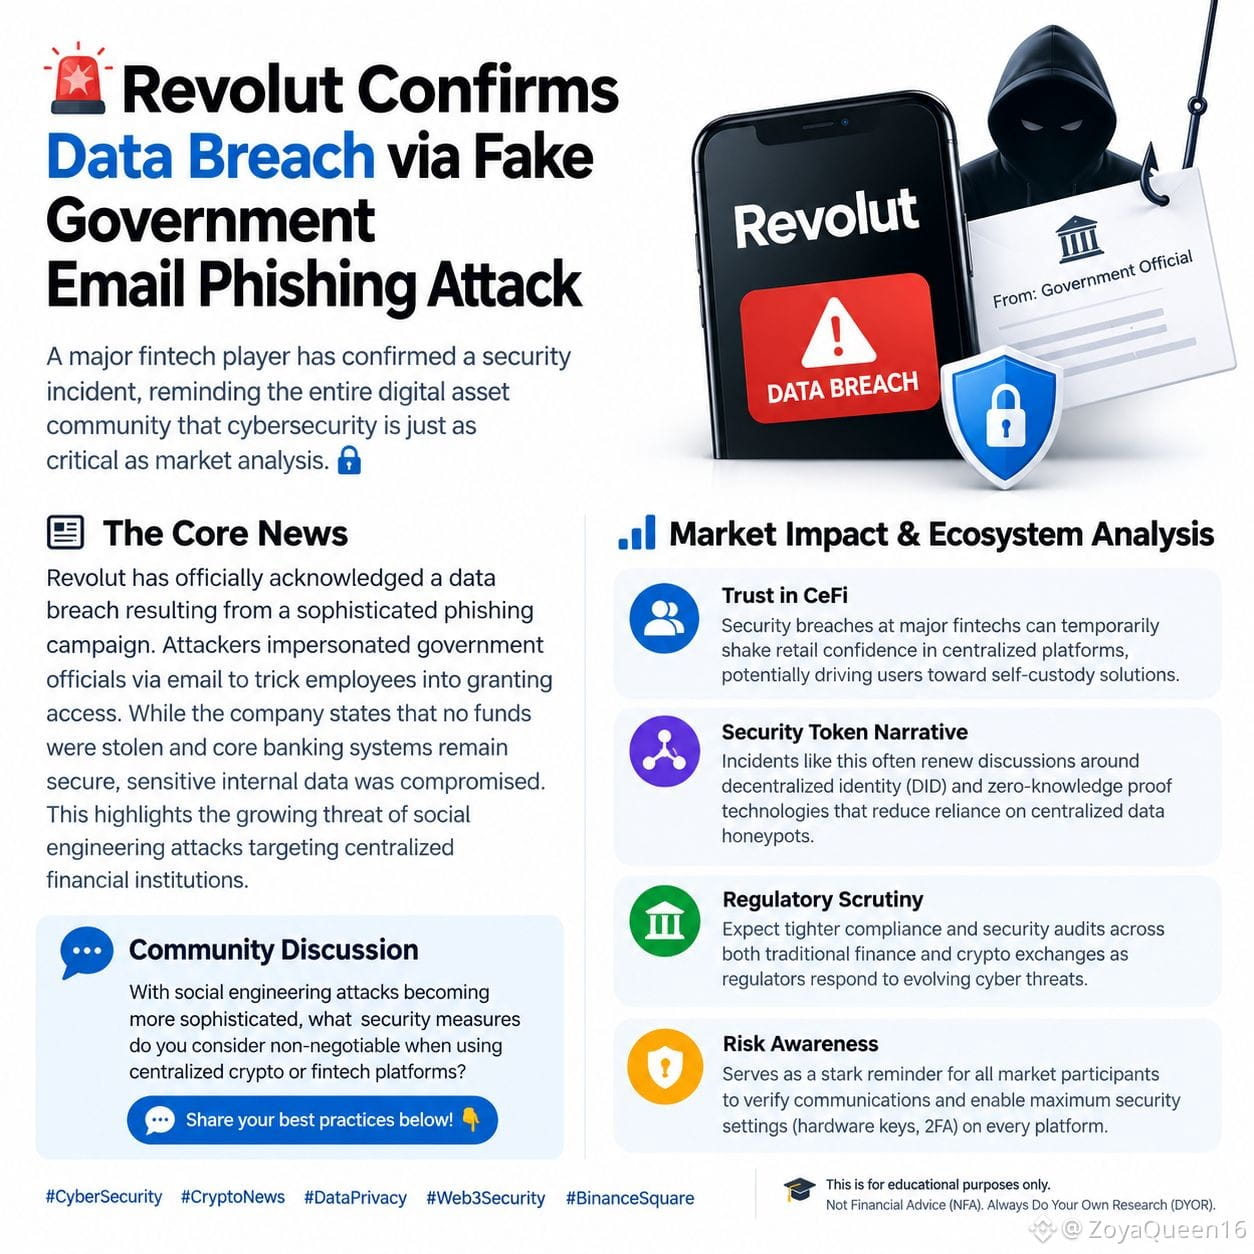
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Confirma Vazamento de Dados via Ataque de Phishing com Email Falso do Governo
Um grande player de fintech confirmou um incidente de segurança, lembrando toda a comunidade de ativos digitais que a cibersegurança é tão crítica quanto a análise de mercado. 🔐
📰 As Notícias em Foco
A Revolut reconheceu oficialmente um vazamento de dados resultante de uma campanha sofisticada de phishing. Os atacantes se passaram por autoridades governamentais por e-mail para enganar funcionários e fazê-los conceder acesso. Embora a empresa afirme que nenhum fundo foi roubado e que os sistemas bancários centrais permanecem seguros, dados internos sensíveis foram comprometidos. Isso evidencia a crescente ameaça de ataques de engenharia social voltados a instituições financeiras centralizadas.
📊 Impacto no Mercado & Análise do Ecossistema
A confiança em violações de segurança de CeFi em grandes fintechs pode abalar temporariamente a confiança de varejistas em plataformas centralizadas, potencialmente levando os usuários a soluções de autocustódia.
* Narrativa de Tokens de Segurança Incidentes como este muitas vezes reacendem discussões sobre identidades descentralizadas (DID) e tecnologias de prova de conhecimento zero que reduzem a dependência de iscas centralizadas de dados.
* Acompanhamento Regulatória Espera-se maior rigor na conformidade e em auditorias de segurança tanto no setor financeiro tradicional quanto nas exchanges de cripto à medida que os reguladores respondem a ameaças cibernéticas em evolução.
* Consciência de Risco Serve como um lembrete contundente para todos os participantes do mercado verificarem as comunicações e habilitarem as configurações de segurança máximas (chaves de hardware, 2FA) em cada plataforma.
💬 Discussão da Comunidade
Com ataques de engenharia social ficando mais sofisticados, quais medidas de segurança você considera inegociáveis ao usar plataformas centralizadas de cripto ou fintech? Compartilhe suas melhores práticas abaixo! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Aviso: Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça sempre sua própria pesquisa (DYOR).
$MUUB $MVLLB $SNXXB
{spot}(SNXXBUSDT)
{spot}(MUUBUSDT)
{spot}(MVLLBUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Confirma Vazamento de Dados via Ataque de Phishing com Email Falso do Governo
Um grande player de fintech confirmou um incidente de segurança, lembrando toda a comunidade de ativos digitais que a cibersegurança é tão crítica quanto a análise de mercado. 🔐
📰 As Notícias em Foco
A Revolut reconheceu oficialmente um vazamento de dados resultante de uma campanha sofisticada de phishing. Os atacantes se passaram por autoridades governamentais por e-mail para enganar funcionários e fazê-los conceder acesso. Embora a empresa afirme que nenhum fundo foi roubado e que os sistemas bancários centrais permanecem seguros, dados internos sensíveis foram comprometidos. Isso evidencia a crescente ameaça de ataques de engenharia social voltados a instituições financeiras centralizadas.
📊 Impacto no Mercado & Análise do Ecossistema
A confiança em violações de segurança de CeFi em grandes fintechs pode abalar temporariamente a confiança de varejistas em plataformas centralizadas, potencialmente levando os usuários a soluções de autocustódia.
* Narrativa de Tokens de Segurança Incidentes como este muitas vezes reacendem discussões sobre identidades descentralizadas (DID) e tecnologias de prova de conhecimento zero que reduzem a dependência de iscas centralizadas de dados.
* Acompanhamento Regulatória Espera-se maior rigor na conformidade e em auditorias de segurança tanto no setor financeiro tradicional quanto nas exchanges de cripto à medida que os reguladores respondem a ameaças cibernéticas em evolução.
* Consciência de Risco Serve como um lembrete contundente para todos os participantes do mercado verificarem as comunicações e habilitarem as configurações de segurança máximas (chaves de hardware, 2FA) em cada plataforma.
💬 Discussão da Comunidade
Com ataques de engenharia social ficando mais sofisticados, quais medidas de segurança você considera inegociáveis ao usar plataformas centralizadas de cripto ou fintech? Compartilhe suas melhores práticas abaixo! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Aviso: Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça sempre sua própria pesquisa (DYOR).
$MUUB $MVLLB $SNXXB
Um grande player de fintech confirmou um incidente de segurança, lembrando toda a comunidade de ativos digitais que a cibersegurança é tão crítica quanto a análise de mercado. 🔐
📰 As Notícias em Foco
A Revolut reconheceu oficialmente um vazamento de dados resultante de uma campanha sofisticada de phishing. Os atacantes se passaram por autoridades governamentais por e-mail para enganar funcionários e fazê-los conceder acesso. Embora a empresa afirme que nenhum fundo foi roubado e que os sistemas bancários centrais permanecem seguros, dados internos sensíveis foram comprometidos. Isso evidencia a crescente ameaça de ataques de engenharia social voltados a instituições financeiras centralizadas.
📊 Impacto no Mercado & Análise do Ecossistema
A confiança em violações de segurança de CeFi em grandes fintechs pode abalar temporariamente a confiança de varejistas em plataformas centralizadas, potencialmente levando os usuários a soluções de autocustódia.
* Narrativa de Tokens de Segurança Incidentes como este muitas vezes reacendem discussões sobre identidades descentralizadas (DID) e tecnologias de prova de conhecimento zero que reduzem a dependência de iscas centralizadas de dados.
* Acompanhamento Regulatória Espera-se maior rigor na conformidade e em auditorias de segurança tanto no setor financeiro tradicional quanto nas exchanges de cripto à medida que os reguladores respondem a ameaças cibernéticas em evolução.
* Consciência de Risco Serve como um lembrete contundente para todos os participantes do mercado verificarem as comunicações e habilitarem as configurações de segurança máximas (chaves de hardware, 2FA) em cada plataforma.
💬 Discussão da Comunidade
Com ataques de engenharia social ficando mais sofisticados, quais medidas de segurança você considera inegociáveis ao usar plataformas centralizadas de cripto ou fintech? Compartilhe suas melhores práticas abaixo! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Aviso: Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça sempre sua própria pesquisa (DYOR).
$MUUB $MVLLB $SNXXB
36
⚠️ Os utilizadores de $BTC devem prestar atenção
Este incidente da Revolut destaca um tipo diferente de risco em cripto: exposição de dados.
Há relatos de que os registos afetados podem ter incluído passaportes, selfies, informações da conta e histórico de transações em Bitcoin.
Não foi reportado roubo de fundos de clientes como resultado do incidente.
Mas um histórico financeiro exposto pode aumentar o risco de phishing direcionado e engenharia social.
Para investidores à vista, proteger o acesso à conta e as informações pessoais deve ser sempre a prioridade.
#revolutconfirmsfakegovemaildatabreach
⚠️ Os utilizadores de $BTC devem prestar atenção
Este incidente da Revolut destaca um tipo diferente de risco em cripto: exposição de dados.
Há relatos de que os registos afetados podem ter incluído passaportes, selfies, informações da conta e histórico de transações em Bitcoin.
Não foi reportado roubo de fundos de clientes como resultado do incidente.
Mas um histórico financeiro exposto pode aumentar o risco de phishing direcionado e engenharia social.
Para investidores à vista, proteger o acesso à conta e as informações pessoais deve ser sempre a prioridade.
#revolutconfirmsfakegovemaildatabreach
Este incidente da Revolut destaca um tipo diferente de risco em cripto: exposição de dados.
Há relatos de que os registos afetados podem ter incluído passaportes, selfies, informações da conta e histórico de transações em Bitcoin.
Não foi reportado roubo de fundos de clientes como resultado do incidente.
Mas um histórico financeiro exposto pode aumentar o risco de phishing direcionado e engenharia social.
Para investidores à vista, proteger o acesso à conta e as informações pessoais deve ser sempre a prioridade.
#revolutconfirmsfakegovemaildatabreach
12
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
195
·
--
#RevolutConfirmsFakeGovEmailDataBreach
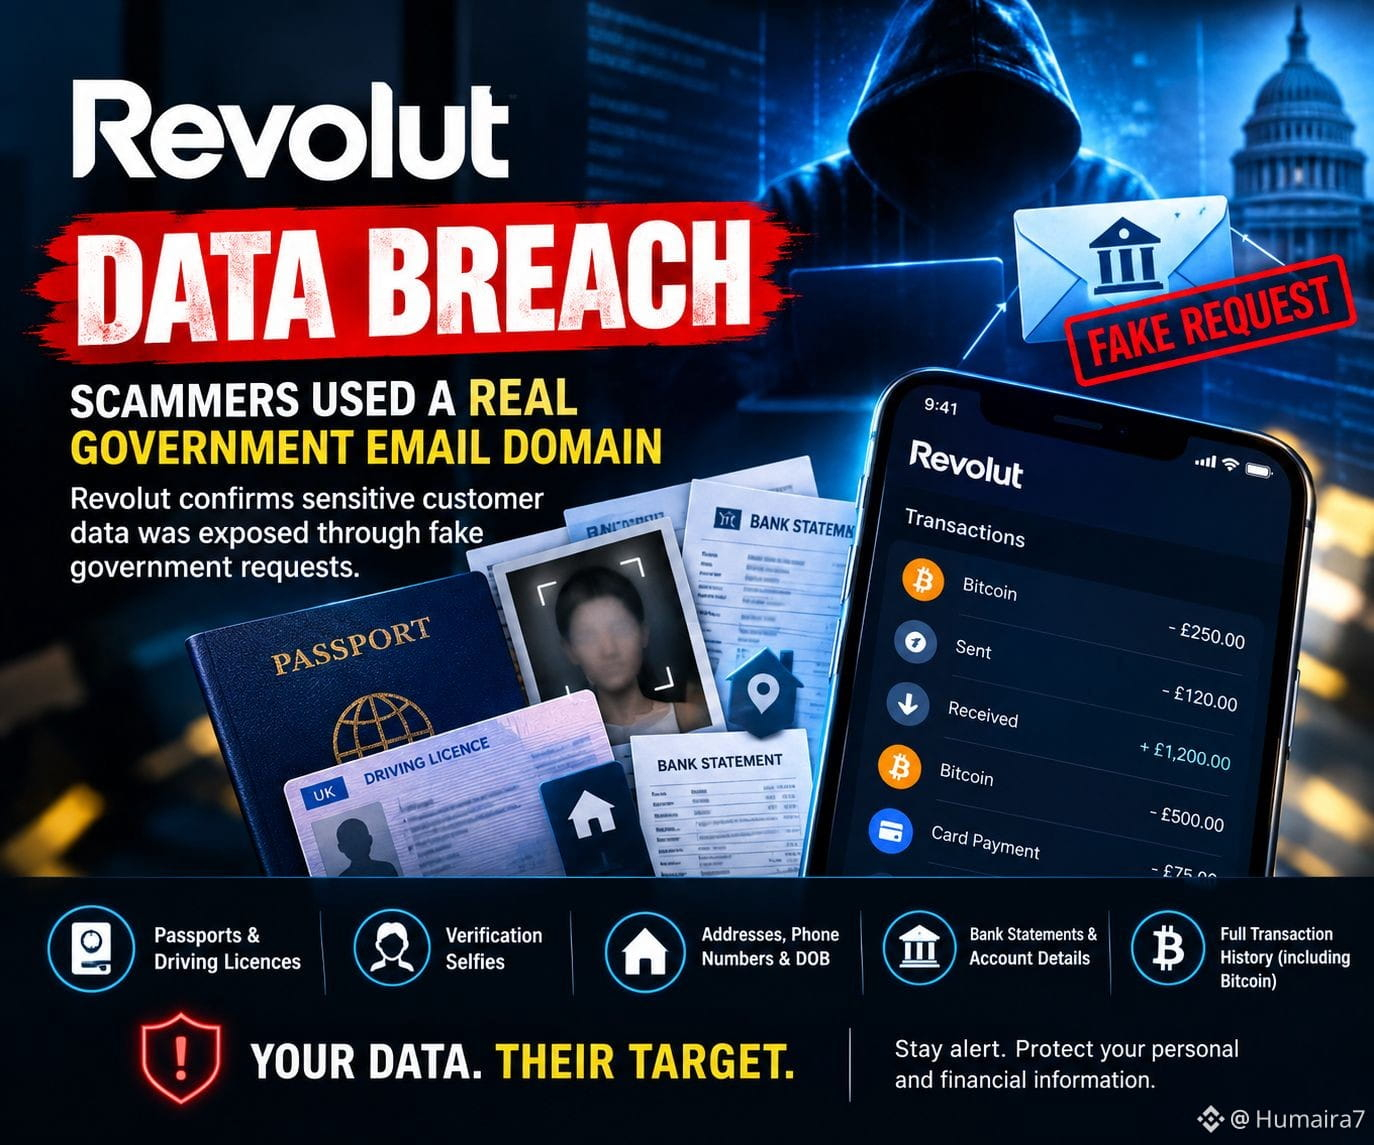
🚨 VIOLAÇÃO DE DADOS DA REVOLUT: UM AVISO SÉRIO
A Revolut confirmou que golpistas usaram um domínio de e-mail legítimo de uma agência governamental para enviar solicitações fraudulentas de dados de clientes — e a empresa os tratou como autênticos.
Dados potencialmente expostos incluíam: • Passaportes e carteiras de habilitação
• Selfies de verificação
• Endereços e números de telefone
• Extratos bancários e dados da conta
• Histórico completo de transações, incluindo atividade com Bitcoin
A Revolut afirma que os fundos dos clientes e seus sistemas não foram comprometidos, e que apenas um número limitado de clientes foi afetado. O número exato e a agência governamental não foram divulgados.
A maior lição? 🔐
Mesmo quando a sua própria conta está segura, seus dados pessoais e financeiros ainda podem se tornar um alvo por meio de engenharia social sofisticada.
Para usuários de cripto, o histórico de transações vazado pode tornar tentativas futuras de phishing e golpes muito mais convincentes.
Proteja seus dados. Proteja sua cripto. Fique atento.
#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
#RevolutConfirmsFakeGovEmailDataBreach
🚨 VIOLAÇÃO DE DADOS DA REVOLUT: UM AVISO SÉRIO
A Revolut confirmou que golpistas usaram um domínio de e-mail legítimo de uma agência governamental para enviar solicitações fraudulentas de dados de clientes — e a empresa os tratou como autênticos.
Dados potencialmente expostos incluíam: • Passaportes e carteiras de habilitação
• Selfies de verificação
• Endereços e números de telefone
• Extratos bancários e dados da conta
• Histórico completo de transações, incluindo atividade com Bitcoin
A Revolut afirma que os fundos dos clientes e seus sistemas não foram comprometidos, e que apenas um número limitado de clientes foi afetado. O número exato e a agência governamental não foram divulgados.
A maior lição? 🔐
Mesmo quando a sua própria conta está segura, seus dados pessoais e financeiros ainda podem se tornar um alvo por meio de engenharia social sofisticada.
Para usuários de cripto, o histórico de transações vazado pode tornar tentativas futuras de phishing e golpes muito mais convincentes.
Proteja seus dados. Proteja sua cripto. Fique atento.
#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
🚨 VIOLAÇÃO DE DADOS DA REVOLUT: UM AVISO SÉRIO
A Revolut confirmou que golpistas usaram um domínio de e-mail legítimo de uma agência governamental para enviar solicitações fraudulentas de dados de clientes — e a empresa os tratou como autênticos.
Dados potencialmente expostos incluíam: • Passaportes e carteiras de habilitação
• Selfies de verificação
• Endereços e números de telefone
• Extratos bancários e dados da conta
• Histórico completo de transações, incluindo atividade com Bitcoin
A Revolut afirma que os fundos dos clientes e seus sistemas não foram comprometidos, e que apenas um número limitado de clientes foi afetado. O número exato e a agência governamental não foram divulgados.
A maior lição? 🔐
Mesmo quando a sua própria conta está segura, seus dados pessoais e financeiros ainda podem se tornar um alvo por meio de engenharia social sofisticada.
Para usuários de cripto, o histórico de transações vazado pode tornar tentativas futuras de phishing e golpes muito mais convincentes.
Proteja seus dados. Proteja sua cripto. Fique atento.
#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
66
·
--
A maioria das violações envolvendo cripto não acontece porque alguém invadiu um contrato inteligente on-chain, mas porque um e-mail falsificado enganou um operador interno a entregar credenciais.
Acordar com contas comprometidas porque uma ponte de fintech foi violada é o pior pesadelo de qualquer trader. Você pode estacionar sua “dry powder” com segurança em $USDT ou alocar capital em $OP, mas no momento em que pontos de contato do off-ramp falham, registros pessoais e perfis de carteiras vinculadas caem diretamente nas mãos de atores maliciosos.
A confirmação recente sobre a violação de dados da Revolut via domínios de e-mail governamentais falsos mostra como a engenharia social direcionada se tornou sofisticada. Os atacantes não forçaram a infraestrutura criptográfica. Em vez disso, eles transformaram correspondências regulatórias convincentes em armas para contornar defesas operacionais e extrair dados sensíveis de telemetria do usuário.
Quando os atacantes obtêm arquivos internos de verificação, o phishing secundário escala de forma dramática por todo o ecossistema. Qualquer pessoa que use trilhos bancários integrados deve esperar vetores de ataque altamente personalizados, muitas vezes disfarçados como checagens obrigatórias de conformidade para desviar patrimônio como $DOGE ou disparar aprovações maliciosas.
Com que frequência você audita suas autorizações web3 conectadas e separa os e-mails do seu off-ramp das suas contas primárias de negociação?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
A maioria das violações envolvendo cripto não acontece porque alguém invadiu um contrato inteligente on-chain, mas porque um e-mail falsificado enganou um operador interno a entregar credenciais.
Acordar com contas comprometidas porque uma ponte de fintech foi violada é o pior pesadelo de qualquer trader. Você pode estacionar sua “dry powder” com segurança em $USDT ou alocar capital em $OP , mas no momento em que pontos de contato do off-ramp falham, registros pessoais e perfis de carteiras vinculadas caem diretamente nas mãos de atores maliciosos.
A confirmação recente sobre a violação de dados da Revolut via domínios de e-mail governamentais falsos mostra como a engenharia social direcionada se tornou sofisticada. Os atacantes não forçaram a infraestrutura criptográfica. Em vez disso, eles transformaram correspondências regulatórias convincentes em armas para contornar defesas operacionais e extrair dados sensíveis de telemetria do usuário.
Quando os atacantes obtêm arquivos internos de verificação, o phishing secundário escala de forma dramática por todo o ecossistema. Qualquer pessoa que use trilhos bancários integrados deve esperar vetores de ataque altamente personalizados, muitas vezes disfarçados como checagens obrigatórias de conformidade para desviar patrimônio como $DOGE ou disparar aprovações maliciosas.
Com que frequência você audita suas autorizações web3 conectadas e separa os e-mails do seu off-ramp das suas contas primárias de negociação?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Acordar com contas comprometidas porque uma ponte de fintech foi violada é o pior pesadelo de qualquer trader. Você pode estacionar sua “dry powder” com segurança em $USDT ou alocar capital em $OP , mas no momento em que pontos de contato do off-ramp falham, registros pessoais e perfis de carteiras vinculadas caem diretamente nas mãos de atores maliciosos.
A confirmação recente sobre a violação de dados da Revolut via domínios de e-mail governamentais falsos mostra como a engenharia social direcionada se tornou sofisticada. Os atacantes não forçaram a infraestrutura criptográfica. Em vez disso, eles transformaram correspondências regulatórias convincentes em armas para contornar defesas operacionais e extrair dados sensíveis de telemetria do usuário.
Quando os atacantes obtêm arquivos internos de verificação, o phishing secundário escala de forma dramática por todo o ecossistema. Qualquer pessoa que use trilhos bancários integrados deve esperar vetores de ataque altamente personalizados, muitas vezes disfarçados como checagens obrigatórias de conformidade para desviar patrimônio como $DOGE ou disparar aprovações maliciosas.
Com que frequência você audita suas autorizações web3 conectadas e separa os e-mails do seu off-ramp das suas contas primárias de negociação?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
213
Se você ainda está clicando em links em e-mails de verificação que parecem oficiais, sem verificar as assinaturas do remetente, pare agora.
Os ataques de phishing evoluíram muito além de spam mal escrito, e ter suas credenciais de identidade comprometidas pode expor silenciosamente todo o seu portfólio antes mesmo de você perceber qualquer atividade não autorizada.
O incidente mais recente envolvendo e-mails governamentais falsificados que atingiram a Revolut é um lembrete contundente de que a infraestrutura operacional centralizada continua sendo o alvo mais vulnerável nas finanças digitais. Vimos este mesmo roteiro se desenrolar durante a violação de dados dos clientes da Ledger e em compromissos anteriores da Mailchimp, onde os atacantes ignoraram completamente a segurança criptográfica para explorar erros humanos e canais de comunicação de saída (off-ramp).
Quando os atacantes colocam as mãos em registros de conta verificados, apenas estacionar seu $USDT em armazenamento a frio resolve só parte da equação. Se engenheiros sociais conseguem falsificar notificações de conformidade, até mesmo mover liquidez em $OP ou descentralizar backups em $FIL não vai te proteger de SIM-swaps direcionados e redefinições de credenciais. No fim das contas, a sua segurança operacional é tão forte quanto o canal de comunicação mais fácil de falsificar.
Você acha que off-ramps de fintech centralizados alguma vez vão resolver completamente os riscos de engenharia social, ou a custódia própria totalmente descentralizada é o único escudo real e de longo prazo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Se você ainda está clicando em links em e-mails de verificação que parecem oficiais, sem verificar as assinaturas do remetente, pare agora.
Os ataques de phishing evoluíram muito além de spam mal escrito, e ter suas credenciais de identidade comprometidas pode expor silenciosamente todo o seu portfólio antes mesmo de você perceber qualquer atividade não autorizada.
O incidente mais recente envolvendo e-mails governamentais falsificados que atingiram a Revolut é um lembrete contundente de que a infraestrutura operacional centralizada continua sendo o alvo mais vulnerável nas finanças digitais. Vimos este mesmo roteiro se desenrolar durante a violação de dados dos clientes da Ledger e em compromissos anteriores da Mailchimp, onde os atacantes ignoraram completamente a segurança criptográfica para explorar erros humanos e canais de comunicação de saída (off-ramp).
Quando os atacantes colocam as mãos em registros de conta verificados, apenas estacionar seu $USDT em armazenamento a frio resolve só parte da equação. Se engenheiros sociais conseguem falsificar notificações de conformidade, até mesmo mover liquidez em $OP ou descentralizar backups em $FIL não vai te proteger de SIM-swaps direcionados e redefinições de credenciais. No fim das contas, a sua segurança operacional é tão forte quanto o canal de comunicação mais fácil de falsificar.
Você acha que off-ramps de fintech centralizados alguma vez vão resolver completamente os riscos de engenharia social, ou a custódia própria totalmente descentralizada é o único escudo real e de longo prazo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Os ataques de phishing evoluíram muito além de spam mal escrito, e ter suas credenciais de identidade comprometidas pode expor silenciosamente todo o seu portfólio antes mesmo de você perceber qualquer atividade não autorizada.
O incidente mais recente envolvendo e-mails governamentais falsificados que atingiram a Revolut é um lembrete contundente de que a infraestrutura operacional centralizada continua sendo o alvo mais vulnerável nas finanças digitais. Vimos este mesmo roteiro se desenrolar durante a violação de dados dos clientes da Ledger e em compromissos anteriores da Mailchimp, onde os atacantes ignoraram completamente a segurança criptográfica para explorar erros humanos e canais de comunicação de saída (off-ramp).
Quando os atacantes colocam as mãos em registros de conta verificados, apenas estacionar seu $USDT em armazenamento a frio resolve só parte da equação. Se engenheiros sociais conseguem falsificar notificações de conformidade, até mesmo mover liquidez em $OP ou descentralizar backups em $FIL não vai te proteger de SIM-swaps direcionados e redefinições de credenciais. No fim das contas, a sua segurança operacional é tão forte quanto o canal de comunicação mais fácil de falsificar.
Você acha que off-ramps de fintech centralizados alguma vez vão resolver completamente os riscos de engenharia social, ou a custódia própria totalmente descentralizada é o único escudo real e de longo prazo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
381

🚨 A SEGURANÇA NUNCA DEVE SER UMA IDEIA POSTERIOR
A Revolut confirmou uma violação de dados ligada a solicitações fraudulentas por e-mail no estilo governamental.
Para usuários de cripto, este é mais um lembrete:
O seu maior risco nem sempre é a blockchain.
Às vezes, é a pessoa tentando te enganar para conseguir acesso.
Nunca compartilhe sua seed phrase.
Nunca aprove uma transação que você não entende.
Verifique sempre o remetente e o site oficial.
📌 Em cripto, a segurança faz parte da negociação.
Um clique desatento pode custar mais do que uma negociação ruim.
$XLM $USDC $USDT
#RevolutConfirmsFakeGovEmailDataBreach
🚨 A SEGURANÇA NUNCA DEVE SER UMA IDEIA POSTERIOR
A Revolut confirmou uma violação de dados ligada a solicitações fraudulentas por e-mail no estilo governamental.
Para usuários de cripto, este é mais um lembrete:
O seu maior risco nem sempre é a blockchain.
Às vezes, é a pessoa tentando te enganar para conseguir acesso.
Nunca compartilhe sua seed phrase.
Nunca aprove uma transação que você não entende.
Verifique sempre o remetente e o site oficial.
📌 Em cripto, a segurança faz parte da negociação.
Um clique desatento pode custar mais do que uma negociação ruim.
$XLM $USDC $USDT
#RevolutConfirmsFakeGovEmailDataBreach
A Revolut confirmou uma violação de dados ligada a solicitações fraudulentas por e-mail no estilo governamental.
Para usuários de cripto, este é mais um lembrete:
O seu maior risco nem sempre é a blockchain.
Às vezes, é a pessoa tentando te enganar para conseguir acesso.
Nunca compartilhe sua seed phrase.
Nunca aprove uma transação que você não entende.
Verifique sempre o remetente e o site oficial.
📌 Em cripto, a segurança faz parte da negociação.
Um clique desatento pode custar mais do que uma negociação ruim.
$XLM $USDC $USDT
#RevolutConfirmsFakeGovEmailDataBreach
179
·
--
#RevolutConfirmsFakeGovEmailDataBreach
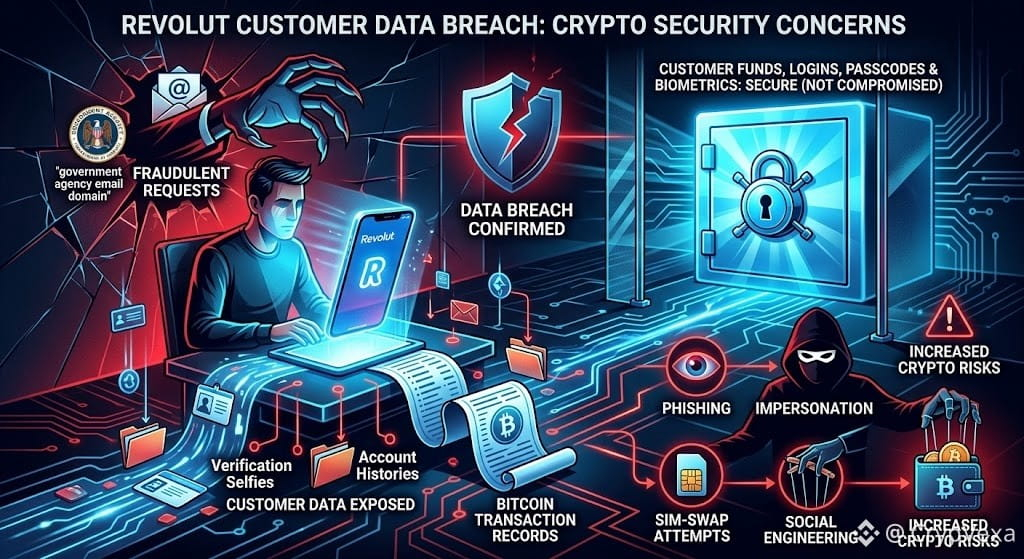
🚨 Vazamento de Dados de Clientes da Revolut Levanta Preocupações com Segurança Cripto
⚠️ A Revolut confirmou um vazamento de dados de clientes causado por solicitações fraudulentas que pareciam vir de um domínio de e-mail de uma agência governamental legítima.
📂 Relatos indicam que pode ter havido exposição de registros limitados de clientes, incluindo documentos de identidade, selfies de verificação e históricos de conta ou transações. Para alguns usuários de cripto, isso pode incluir registros de transações de Bitcoin.
🔐 A Revolut afirma que fundos dos clientes, credenciais de login, códigos de acesso (passcodes) e dados de login biométrico não foram comprometidos. O incidente teria envolvido pedidos de informações falsas, em vez de uma invasão direta dos seus sistemas centrais.
🛡️ Para usuários de cripto, dados de identidade e transações expostos podem aumentar os riscos de phishing, personificação, tentativas de SIM-swap e engenharia social.
👀 Se você usa a Revolut, fique atento a chamadas, mensagens ou solicitações de verificação suspeitas. Nunca compartilhe códigos de acesso (passcodes), códigos de verificação, frases-semente (seed phrases) ou chaves privadas.
#Revolut #CryptoSecurity #DataBreach #Bitcoin
#RevolutConfirmsFakeGovEmailDataBreach
🚨 Vazamento de Dados de Clientes da Revolut Levanta Preocupações com Segurança Cripto
⚠️ A Revolut confirmou um vazamento de dados de clientes causado por solicitações fraudulentas que pareciam vir de um domínio de e-mail de uma agência governamental legítima.
📂 Relatos indicam que pode ter havido exposição de registros limitados de clientes, incluindo documentos de identidade, selfies de verificação e históricos de conta ou transações. Para alguns usuários de cripto, isso pode incluir registros de transações de Bitcoin.
🔐 A Revolut afirma que fundos dos clientes, credenciais de login, códigos de acesso (passcodes) e dados de login biométrico não foram comprometidos. O incidente teria envolvido pedidos de informações falsas, em vez de uma invasão direta dos seus sistemas centrais.
🛡️ Para usuários de cripto, dados de identidade e transações expostos podem aumentar os riscos de phishing, personificação, tentativas de SIM-swap e engenharia social.
👀 Se você usa a Revolut, fique atento a chamadas, mensagens ou solicitações de verificação suspeitas. Nunca compartilhe códigos de acesso (passcodes), códigos de verificação, frases-semente (seed phrases) ou chaves privadas.
#Revolut #CryptoSecurity #DataBreach #Bitcoin
🚨 Vazamento de Dados de Clientes da Revolut Levanta Preocupações com Segurança Cripto
⚠️ A Revolut confirmou um vazamento de dados de clientes causado por solicitações fraudulentas que pareciam vir de um domínio de e-mail de uma agência governamental legítima.
📂 Relatos indicam que pode ter havido exposição de registros limitados de clientes, incluindo documentos de identidade, selfies de verificação e históricos de conta ou transações. Para alguns usuários de cripto, isso pode incluir registros de transações de Bitcoin.
🔐 A Revolut afirma que fundos dos clientes, credenciais de login, códigos de acesso (passcodes) e dados de login biométrico não foram comprometidos. O incidente teria envolvido pedidos de informações falsas, em vez de uma invasão direta dos seus sistemas centrais.
🛡️ Para usuários de cripto, dados de identidade e transações expostos podem aumentar os riscos de phishing, personificação, tentativas de SIM-swap e engenharia social.
👀 Se você usa a Revolut, fique atento a chamadas, mensagens ou solicitações de verificação suspeitas. Nunca compartilhe códigos de acesso (passcodes), códigos de verificação, frases-semente (seed phrases) ou chaves privadas.
#Revolut #CryptoSecurity #DataBreach #Bitcoin
1
24
·
--
Em Baixa
$BTC
{future}(BTCUSDT)
🚨A Revolut divulgou identidades de clientes e registros financeiros, incluindo históricos de transações de Bitcoin, após atender a um pedido fraudulento que parecia ter sido feito por uma agência governamental.#RevolutConfirmsFakeGovEmailDataBreach
$BTC
🚨A Revolut divulgou identidades de clientes e registros financeiros, incluindo históricos de transações de Bitcoin, após atender a um pedido fraudulento que parecia ter sido feito por uma agência governamental.#RevolutConfirmsFakeGovEmailDataBreach
🚨A Revolut divulgou identidades de clientes e registros financeiros, incluindo históricos de transações de Bitcoin, após atender a um pedido fraudulento que parecia ter sido feito por uma agência governamental.#RevolutConfirmsFakeGovEmailDataBreach
16
·
--
Em Alta
#RevolutConfirmsFakeGovEmailDataBreach
🚨 A REVOLUT CONFIRMA UM INCIDENTE DE VAZAMENTO DE DADOS DO CLIENTE APÓS FALSOS PEDIDOS DO GOVERNO
Um grande alerta de cibersegurança está surgindo a partir da Revolut.
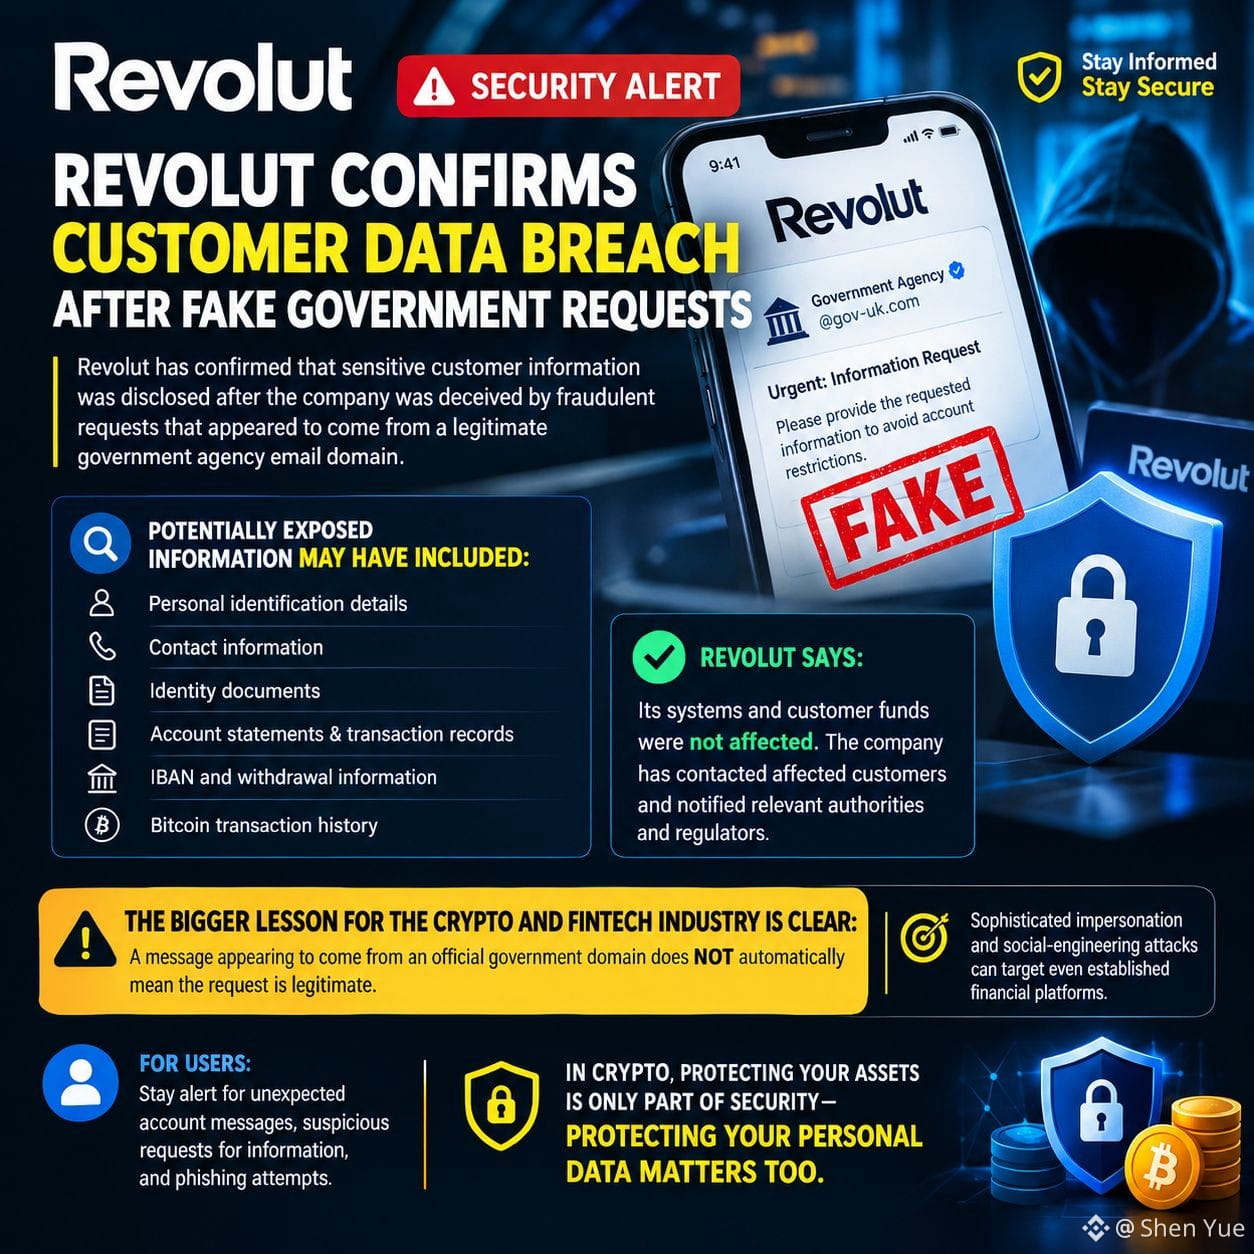
🇬🇧 A Revolut confirmou que informações sensíveis de clientes foram divulgadas depois que a empresa foi enganada por solicitações fraudulentas que pareciam vir de um domínio de e-mail de uma agência governamental legítima.
Segundo a Reuters, os pedidos eram sofisticados o suficiente para contornar as verificações da Revolut, resultando na divulgação não autorizada de dados dos clientes.
🔎 Relatórios indicam que as informações potencialmente expostas podem ter incluído:
• Dados de identificação pessoal
• Informações de contato
• Documentos de identidade
• Extratos da conta e registros de transações
• Dados de IBAN e informações de saque
• Histórico de transações em Bitcoin
A Revolut afirma que seus sistemas e os fundos dos clientes não foram afetados, e que a empresa entrou em contato com os clientes afetados e notificou as autoridades e reguladores relevantes.
⚠️ A lição maior para a indústria de cripto e fintech é clara:
Uma mensagem que parece vir de um domínio oficial do governo NÃO significa automaticamente que a solicitação seja legítima.
Impersonações sofisticadas e ataques de engenharia social podem atingir até plataformas financeiras estabelecidas.
Para os usuários, este é mais um lembrete para permanecer atento a mensagens inesperadas na conta, solicitações suspeitas de informações e tentativas de phishing.
🔐 Em cripto, proteger seus ativos é apenas parte da segurança — proteger seus dados pessoais também importa.
$FIL $KAVA $LSK
{future}(LSKUSDT)
{future}(KAVAUSDT)
{future}(FILUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
🚨 A REVOLUT CONFIRMA UM INCIDENTE DE VAZAMENTO DE DADOS DO CLIENTE APÓS FALSOS PEDIDOS DO GOVERNO
Um grande alerta de cibersegurança está surgindo a partir da Revolut.
🇬🇧 A Revolut confirmou que informações sensíveis de clientes foram divulgadas depois que a empresa foi enganada por solicitações fraudulentas que pareciam vir de um domínio de e-mail de uma agência governamental legítima.
Segundo a Reuters, os pedidos eram sofisticados o suficiente para contornar as verificações da Revolut, resultando na divulgação não autorizada de dados dos clientes.
🔎 Relatórios indicam que as informações potencialmente expostas podem ter incluído:
• Dados de identificação pessoal
• Informações de contato
• Documentos de identidade
• Extratos da conta e registros de transações
• Dados de IBAN e informações de saque
• Histórico de transações em Bitcoin
A Revolut afirma que seus sistemas e os fundos dos clientes não foram afetados, e que a empresa entrou em contato com os clientes afetados e notificou as autoridades e reguladores relevantes.
⚠️ A lição maior para a indústria de cripto e fintech é clara:
Uma mensagem que parece vir de um domínio oficial do governo NÃO significa automaticamente que a solicitação seja legítima.
Impersonações sofisticadas e ataques de engenharia social podem atingir até plataformas financeiras estabelecidas.
Para os usuários, este é mais um lembrete para permanecer atento a mensagens inesperadas na conta, solicitações suspeitas de informações e tentativas de phishing.
🔐 Em cripto, proteger seus ativos é apenas parte da segurança — proteger seus dados pessoais também importa.
$FIL $KAVA $LSK
🚨 A REVOLUT CONFIRMA UM INCIDENTE DE VAZAMENTO DE DADOS DO CLIENTE APÓS FALSOS PEDIDOS DO GOVERNO
Um grande alerta de cibersegurança está surgindo a partir da Revolut.
🇬🇧 A Revolut confirmou que informações sensíveis de clientes foram divulgadas depois que a empresa foi enganada por solicitações fraudulentas que pareciam vir de um domínio de e-mail de uma agência governamental legítima.
Segundo a Reuters, os pedidos eram sofisticados o suficiente para contornar as verificações da Revolut, resultando na divulgação não autorizada de dados dos clientes.
🔎 Relatórios indicam que as informações potencialmente expostas podem ter incluído:
• Dados de identificação pessoal
• Informações de contato
• Documentos de identidade
• Extratos da conta e registros de transações
• Dados de IBAN e informações de saque
• Histórico de transações em Bitcoin
A Revolut afirma que seus sistemas e os fundos dos clientes não foram afetados, e que a empresa entrou em contato com os clientes afetados e notificou as autoridades e reguladores relevantes.
⚠️ A lição maior para a indústria de cripto e fintech é clara:
Uma mensagem que parece vir de um domínio oficial do governo NÃO significa automaticamente que a solicitação seja legítima.
Impersonações sofisticadas e ataques de engenharia social podem atingir até plataformas financeiras estabelecidas.
Para os usuários, este é mais um lembrete para permanecer atento a mensagens inesperadas na conta, solicitações suspeitas de informações e tentativas de phishing.
🔐 Em cripto, proteger seus ativos é apenas parte da segurança — proteger seus dados pessoais também importa.
$FIL $KAVA $LSK
1
413
·
--
#revolutconfirmsfakegovemaildatabreach A Revolut confirma que entregou dados de clientes a golpistas se passando por uma agência governamental
Não são apenas pessoas comuns que caem em golpes – grandes empresas também podem ser enganadas. A fintech britânica Revolut confirmou que divulgou informações sensíveis de clientes após receber solicitações fraudulentas de dados vindas de uma conta de e-mail que aparentava ser de uma agência governamental legítima.
"Ao detectar o ocorrido, bloqueamos imediatamente o endereço e informamos a agência governamental relevante, bem como as agências de aplicação da lei, as autoridades de proteção de dados e os reguladores financeiros", disse um porta-voz à Reuters no sábado.
De acordo com relatos, os dados comprometidos incluíam as datas de nascimento dos clientes, endereços postais e de e-mail, ocupação e números de telefone, além de cópias de seus documentos de identidade, incluindo passaportes e carteiras de habilitação.
$STEEM $ARK $VTHO
#revolutconfirmsfakegovemaildatabreach A Revolut confirma que entregou dados de clientes a golpistas se passando por uma agência governamental
Não são apenas pessoas comuns que caem em golpes – grandes empresas também podem ser enganadas. A fintech britânica Revolut confirmou que divulgou informações sensíveis de clientes após receber solicitações fraudulentas de dados vindas de uma conta de e-mail que aparentava ser de uma agência governamental legítima.
"Ao detectar o ocorrido, bloqueamos imediatamente o endereço e informamos a agência governamental relevante, bem como as agências de aplicação da lei, as autoridades de proteção de dados e os reguladores financeiros", disse um porta-voz à Reuters no sábado.
De acordo com relatos, os dados comprometidos incluíam as datas de nascimento dos clientes, endereços postais e de e-mail, ocupação e números de telefone, além de cópias de seus documentos de identidade, incluindo passaportes e carteiras de habilitação.
$STEEM $ARK $VTHO
Não são apenas pessoas comuns que caem em golpes – grandes empresas também podem ser enganadas. A fintech britânica Revolut confirmou que divulgou informações sensíveis de clientes após receber solicitações fraudulentas de dados vindas de uma conta de e-mail que aparentava ser de uma agência governamental legítima.
"Ao detectar o ocorrido, bloqueamos imediatamente o endereço e informamos a agência governamental relevante, bem como as agências de aplicação da lei, as autoridades de proteção de dados e os reguladores financeiros", disse um porta-voz à Reuters no sábado.
De acordo com relatos, os dados comprometidos incluíam as datas de nascimento dos clientes, endereços postais e de e-mail, ocupação e números de telefone, além de cópias de seus documentos de identidade, incluindo passaportes e carteiras de habilitação.
$STEEM $ARK $VTHO
1.1k
Imagine isto: você recebe uma solicitação oficial de verificação de conformidade, com aparência legítima, de um domínio governamental, e em poucos minutos suas credenciais de saída são comprometidas.
A maioria dos investidores em cripto foca completamente em explorações de contratos inteligentes ou em ser “rugged” em protocolos descentralizados, ignorando totalmente a frágil infraestrutura Web2 que sustenta seus gateways fiduciários. Quando um provedor de on-ramp ou de pagamentos é comprometido, seus registros pessoais e identidades de carteira vinculadas viram um alvo aberto para ataques de engenharia social direcionada e saques.
A confirmação recente de que os atacantes usaram contas de e-mail governamentais falsas para invadir os sistemas da Revolut é um estudo de caso clássico de vulnerabilidade off-chain. Os atacantes não quebraram a criptografia da blockchain. Em vez disso, eles transformaram canais de confiança administrativa em armas para contornar filtros de validação padrão, colocando em risco dados sensíveis de clientes e o roteamento de pagamentos vinculado.
Quando os usuários movimentam fundos entre redes como $ARB or $SUI e convertem novamente em $USDT em aplicações centralizadas, eles presumem que o perímetro de segurança corresponde à imutabilidade da blockchain. Mas o elo mais fraco nesse ciclo ainda são os bancos de dados centralizados e os sistemas de identidade que conectam a banca tradicional aos ativos digitais. Assim que esses dados vazam, o raio de explosão se estende diretamente a vetores de phishing adaptados especificamente para liquidar suas participações.
Como você está separando seus on-ramps diários em moeda fiduciária do seu armazenamento de cripto de longo prazo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Imagine isto: você recebe uma solicitação oficial de verificação de conformidade, com aparência legítima, de um domínio governamental, e em poucos minutos suas credenciais de saída são comprometidas.
A maioria dos investidores em cripto foca completamente em explorações de contratos inteligentes ou em ser “rugged” em protocolos descentralizados, ignorando totalmente a frágil infraestrutura Web2 que sustenta seus gateways fiduciários. Quando um provedor de on-ramp ou de pagamentos é comprometido, seus registros pessoais e identidades de carteira vinculadas viram um alvo aberto para ataques de engenharia social direcionada e saques.
A confirmação recente de que os atacantes usaram contas de e-mail governamentais falsas para invadir os sistemas da Revolut é um estudo de caso clássico de vulnerabilidade off-chain. Os atacantes não quebraram a criptografia da blockchain. Em vez disso, eles transformaram canais de confiança administrativa em armas para contornar filtros de validação padrão, colocando em risco dados sensíveis de clientes e o roteamento de pagamentos vinculado.
Quando os usuários movimentam fundos entre redes como $ARB or $SUI e convertem novamente em $USDT em aplicações centralizadas, eles presumem que o perímetro de segurança corresponde à imutabilidade da blockchain. Mas o elo mais fraco nesse ciclo ainda são os bancos de dados centralizados e os sistemas de identidade que conectam a banca tradicional aos ativos digitais. Assim que esses dados vazam, o raio de explosão se estende diretamente a vetores de phishing adaptados especificamente para liquidar suas participações.
Como você está separando seus on-ramps diários em moeda fiduciária do seu armazenamento de cripto de longo prazo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
A maioria dos investidores em cripto foca completamente em explorações de contratos inteligentes ou em ser “rugged” em protocolos descentralizados, ignorando totalmente a frágil infraestrutura Web2 que sustenta seus gateways fiduciários. Quando um provedor de on-ramp ou de pagamentos é comprometido, seus registros pessoais e identidades de carteira vinculadas viram um alvo aberto para ataques de engenharia social direcionada e saques.
A confirmação recente de que os atacantes usaram contas de e-mail governamentais falsas para invadir os sistemas da Revolut é um estudo de caso clássico de vulnerabilidade off-chain. Os atacantes não quebraram a criptografia da blockchain. Em vez disso, eles transformaram canais de confiança administrativa em armas para contornar filtros de validação padrão, colocando em risco dados sensíveis de clientes e o roteamento de pagamentos vinculado.
Quando os usuários movimentam fundos entre redes como $ARB or $SUI e convertem novamente em $USDT em aplicações centralizadas, eles presumem que o perímetro de segurança corresponde à imutabilidade da blockchain. Mas o elo mais fraco nesse ciclo ainda são os bancos de dados centralizados e os sistemas de identidade que conectam a banca tradicional aos ativos digitais. Assim que esses dados vazam, o raio de explosão se estende diretamente a vetores de phishing adaptados especificamente para liquidar suas participações.
Como você está separando seus on-ramps diários em moeda fiduciária do seu armazenamento de cripto de longo prazo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
206
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceSAFUFundTransferCompleted7499BTC
22,418 visualizações
605 a discutir
2
#BinanceRecovery90% of stolen assets
94,303 visualizações
146 a discutir
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
107,618 visualizações
635 a discutir
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
21,033 visualizações
396 a discutir
5
#CZSaysCompensationIsinPlaceUsersAreProtected
104,810 visualizações
1,296 a discutir
6
#IntelHasItsWorstDaySince1974
36,831 visualizações
644 a discutir
7
#TRMCambodianCasinosReceived$1.07BInCrypto
9,453 visualizações
66 a discutir
8
#USDCCirculationFallsAbout800MInSevenDays
59,221 visualizações
681 a discutir
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
13,282 visualizações
94 a discutir
10
#OpenAICutsFundraisingTargetBy$10B
3,043 visualizações
72 a discutir