
#lukso
lukso
26,475 visualizações
16 a discutir
Popular
Mais recente

·
--
Artigo
Seu e-mail pode recuperar sua conta — e também ajudar outra pessoa a sacar seu dinheiroNa noite de 17 para 18 de novembro, cerca de 300 contas na LUKSO perderam aproximadamente 1,4 milhão de LYX. O atacante não tocou nas chaves privadas de ninguém, não roubou nenhuma frase-semente e a própria blockchain não teve problemas. O dinheiro saiu pelo caminho da “recuperação de conta por e-mail”.
O Universal Profile da LUKSO é um tipo de conta de contrato inteligente que pode ter várias chaves com diferentes permissões. Para ajudar quem esquece a senha, a LUKSO criou um serviço de recuperação por e-mail: após a validação do e-mail, é possível recuperar a conta. Na noite de 17 de novembro, o atacante explorou uma vulnerabilidade no sistema do serviço de recuperação. A LUKSO não divulgou exatamente qual. Depois de obter acesso à própria “conta de recuperação” do serviço, o atacante adicionou uma chave de controle própria às contas de cerca de 300 usuários. O endereço era 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Com a chave adicionada, foi possível transferir o dinheiro. Primeiro, 1,4 milhão de LYX foi enviado por uma ponte entre blockchains para a Ethereum; depois, foi convertido em cerca de 50 ETH em corretoras descentralizadas como a Uniswap, o equivalente a aproximadamente 95 mil dólares. Em 18 de novembro, a LUKSO publicou um relatório sobre o incidente. O serviço de recuperação por e-mail foi desativado e está sendo encerrado.
Seu e-mail pode recuperar sua conta — e também ajudar outra pessoa a sacar seu dinheiro
Na noite de 17 para 18 de novembro, cerca de 300 contas na LUKSO perderam aproximadamente 1,4 milhão de LYX. O atacante não tocou nas chaves privadas de ninguém, não roubou nenhuma frase-semente e a própria blockchain não teve problemas. O dinheiro saiu pelo caminho da “recuperação de conta por e-mail”.
O Universal Profile da LUKSO é um tipo de conta de contrato inteligente que pode ter várias chaves com diferentes permissões. Para ajudar quem esquece a senha, a LUKSO criou um serviço de recuperação por e-mail: após a validação do e-mail, é possível recuperar a conta. Na noite de 17 de novembro, o atacante explorou uma vulnerabilidade no sistema do serviço de recuperação. A LUKSO não divulgou exatamente qual. Depois de obter acesso à própria “conta de recuperação” do serviço, o atacante adicionou uma chave de controle própria às contas de cerca de 300 usuários. O endereço era 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Com a chave adicionada, foi possível transferir o dinheiro. Primeiro, 1,4 milhão de LYX foi enviado por uma ponte entre blockchains para a Ethereum; depois, foi convertido em cerca de 50 ETH em corretoras descentralizadas como a Uniswap, o equivalente a aproximadamente 95 mil dólares. Em 18 de novembro, a LUKSO publicou um relatório sobre o incidente. O serviço de recuperação por e-mail foi desativado e está sendo encerrado.
O Universal Profile da LUKSO é um tipo de conta de contrato inteligente que pode ter várias chaves com diferentes permissões. Para ajudar quem esquece a senha, a LUKSO criou um serviço de recuperação por e-mail: após a validação do e-mail, é possível recuperar a conta. Na noite de 17 de novembro, o atacante explorou uma vulnerabilidade no sistema do serviço de recuperação. A LUKSO não divulgou exatamente qual. Depois de obter acesso à própria “conta de recuperação” do serviço, o atacante adicionou uma chave de controle própria às contas de cerca de 300 usuários. O endereço era 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Com a chave adicionada, foi possível transferir o dinheiro. Primeiro, 1,4 milhão de LYX foi enviado por uma ponte entre blockchains para a Ethereum; depois, foi convertido em cerca de 50 ETH em corretoras descentralizadas como a Uniswap, o equivalente a aproximadamente 95 mil dólares. Em 18 de novembro, a LUKSO publicou um relatório sobre o incidente. O serviço de recuperação por e-mail foi desativado e está sendo encerrado.
16

·
--
【Alerta de mercado】Foi descoberta uma vulnerabilidade na função de recuperação de conta por e-mail da LUKSO. Um atacante explorou esse mecanismo para roubar cerca de 1,4 milhão de LYX, afetando aproximadamente 300 contas. O que foi roubado foram os perfis das contas; a chave do atacante ainda permanece nas contas. A equipe do projeto confirmou que a vulnerabilidade estava no processo de recuperação por e-mail e decidiu desativar essa função. Os usuários afetados ainda precisam remover manualmente a chave do atacante, caso contrário, seus ativos continuarão em risco. Você já ativou a recuperação por e-mail?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Fonte: TheDefiant)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
【Alerta de mercado】Foi descoberta uma vulnerabilidade na função de recuperação de conta por e-mail da LUKSO. Um atacante explorou esse mecanismo para roubar cerca de 1,4 milhão de LYX, afetando aproximadamente 300 contas. O que foi roubado foram os perfis das contas; a chave do atacante ainda permanece nas contas. A equipe do projeto confirmou que a vulnerabilidade estava no processo de recuperação por e-mail e decidiu desativar essa função. Os usuários afetados ainda precisam remover manualmente a chave do atacante, caso contrário, seus ativos continuarão em risco. Você já ativou a recuperação por e-mail?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Fonte: TheDefiant)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Fonte: TheDefiant)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
4

·
--
Alerta urgente da LUKSO: chaves controladas por invasores foram adicionadas a alguns Universal Profiles; apenas revogar permissões não basta
Quem usa o LUKSO Universal Profile (UP), pare um instante: hoje, às 15h26 (horário de Hong Kong), a LUKSO publicou um alerta urgente de segurança. Um invasor usou uma “conta de recuperação” maliciosa (recovery UP) para adicionar chaves sob seu controle a alguns UPs. A LUKSO enfatizou que apenas revogar permissões não basta: é preciso remover o controlador por completo.
O problema afeta “algumas” contas UP, não toda a rede LUKSO nem todas as pessoas que possuem LYX. Segundo uma consulta da The Defiant ao índice on-chain, até às 15h31, 278 perfis diferentes haviam concedido permissões não nulas à chave do invasor. Esse número não equivale a uma confirmação do total de vítimas e muito menos ao valor roubado. Até o momento em que a Wu Shuo repercutiu a notícia, às 18h15, a LUKSO ainda não havia divulgado perdas de ativos.
A LUKSO indicou duas etapas, nesta ordem: primeiro, siga as instruções da publicação oficial no app móvel UP! para remover a chave do controlador do invasor — faça isso mesmo que ela não apareça na lista de controladores; segundo, acesse “Controllers” e exclua o controlador recovery-up malicioso. Não inverta a ordem; excluir apenas um deles não resolve o problema. Para consultar instruções e endereços de chaves, confie somente na publicação original da conta oficial da LUKSO no X. Não clique em “links de correção” recebidos por mensagem privada ou publicados nos comentários.
Ainda é preciso confirmar três coisas: como a conta de recuperação maliciosa do invasor foi adicionada, se algum ativo já foi transferido e se a LUKSO disponibilizará uma ferramenta de verificação em lote.
Quantos dos controladores na lista do seu UP você reconhece como seus?
Isto não constitui aconselhamento de investimento.
Fontes: X oficial da LUKSO (18/11/2026, 15h26, horário de Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Shuo (18/11/2026, 18h15, horário de Hong Kong, https://x.com/wublockchain12/status/2122997140574155071 ) · 18/11/2026, horário de Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
Alerta urgente da LUKSO: chaves controladas por invasores foram adicionadas a alguns Universal Profiles; apenas revogar permissões não basta
Quem usa o LUKSO Universal Profile (UP), pare um instante: hoje, às 15h26 (horário de Hong Kong), a LUKSO publicou um alerta urgente de segurança. Um invasor usou uma “conta de recuperação” maliciosa (recovery UP) para adicionar chaves sob seu controle a alguns UPs. A LUKSO enfatizou que apenas revogar permissões não basta: é preciso remover o controlador por completo.
O problema afeta “algumas” contas UP, não toda a rede LUKSO nem todas as pessoas que possuem LYX. Segundo uma consulta da The Defiant ao índice on-chain, até às 15h31, 278 perfis diferentes haviam concedido permissões não nulas à chave do invasor. Esse número não equivale a uma confirmação do total de vítimas e muito menos ao valor roubado. Até o momento em que a Wu Shuo repercutiu a notícia, às 18h15, a LUKSO ainda não havia divulgado perdas de ativos.
A LUKSO indicou duas etapas, nesta ordem: primeiro, siga as instruções da publicação oficial no app móvel UP! para remover a chave do controlador do invasor — faça isso mesmo que ela não apareça na lista de controladores; segundo, acesse “Controllers” e exclua o controlador recovery-up malicioso. Não inverta a ordem; excluir apenas um deles não resolve o problema. Para consultar instruções e endereços de chaves, confie somente na publicação original da conta oficial da LUKSO no X. Não clique em “links de correção” recebidos por mensagem privada ou publicados nos comentários.
Ainda é preciso confirmar três coisas: como a conta de recuperação maliciosa do invasor foi adicionada, se algum ativo já foi transferido e se a LUKSO disponibilizará uma ferramenta de verificação em lote.
Quantos dos controladores na lista do seu UP você reconhece como seus?
Isto não constitui aconselhamento de investimento.
Fontes: X oficial da LUKSO (18/11/2026, 15h26, horário de Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Shuo (18/11/2026, 18h15, horário de Hong Kong, https://x.com/wublockchain12/status/2122997140574155071 ) · 18/11/2026, horário de Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
Quem usa o LUKSO Universal Profile (UP), pare um instante: hoje, às 15h26 (horário de Hong Kong), a LUKSO publicou um alerta urgente de segurança. Um invasor usou uma “conta de recuperação” maliciosa (recovery UP) para adicionar chaves sob seu controle a alguns UPs. A LUKSO enfatizou que apenas revogar permissões não basta: é preciso remover o controlador por completo.
O problema afeta “algumas” contas UP, não toda a rede LUKSO nem todas as pessoas que possuem LYX. Segundo uma consulta da The Defiant ao índice on-chain, até às 15h31, 278 perfis diferentes haviam concedido permissões não nulas à chave do invasor. Esse número não equivale a uma confirmação do total de vítimas e muito menos ao valor roubado. Até o momento em que a Wu Shuo repercutiu a notícia, às 18h15, a LUKSO ainda não havia divulgado perdas de ativos.
A LUKSO indicou duas etapas, nesta ordem: primeiro, siga as instruções da publicação oficial no app móvel UP! para remover a chave do controlador do invasor — faça isso mesmo que ela não apareça na lista de controladores; segundo, acesse “Controllers” e exclua o controlador recovery-up malicioso. Não inverta a ordem; excluir apenas um deles não resolve o problema. Para consultar instruções e endereços de chaves, confie somente na publicação original da conta oficial da LUKSO no X. Não clique em “links de correção” recebidos por mensagem privada ou publicados nos comentários.
Ainda é preciso confirmar três coisas: como a conta de recuperação maliciosa do invasor foi adicionada, se algum ativo já foi transferido e se a LUKSO disponibilizará uma ferramenta de verificação em lote.
Quantos dos controladores na lista do seu UP você reconhece como seus?
Isto não constitui aconselhamento de investimento.
Fontes: X oficial da LUKSO (18/11/2026, 15h26, horário de Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Shuo (18/11/2026, 18h15, horário de Hong Kong, https://x.com/wublockchain12/status/2122997140574155071 ) · 18/11/2026, horário de Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
12

O mais importante a lembrar sobre o ataque desta vez à LUKSO é o que a equipe oficial disse: revogar as permissões não basta; é preciso excluir os dois controladores por completo.
Primeiro, o que já foi confirmado: em 18/11, às 07:26 UTC, a LUKSO publicou um alerta de emergência. O invasor usou um Universal Profile malicioso de "recovery" para adicionar chaves sob seu controle às contas UP de alguns usuários. A equipe oficial orientou que se exclua primeiro a chave do invasor (mesmo que ela não apareça na lista de controladores) e, em seguida, o controlador de recuperação malicioso.
Até o momento, não há números oficiais sobre a dimensão das perdas. Na comunidade, circulam informações como "278 Profiles concederam permissões não nulas a essa chave", "cerca de 296 contas foram roubadas, com aproximadamente 1,5 milhão de LYX" e "mais de 1 milhão de LYX foi transferido pela Hyperlane". Os números não batem; por enquanto, trate-os como rumores. Também não foi divulgado como o invasor conseguiu vincular o UP de recuperação malicioso às contas dos usuários.
Mas a frase "revogar as permissões não basta" já explica bem o mecanismo. A recuperação social de uma conta de contrato inteligente é, essencialmente, uma porta dos fundos que você deixa para outro endereço, permitindo que ele adicione novas chaves à conta. Se você zerar as permissões da chave do invasor, mas o controlador de recuperação continuar lá, ele poderá adicioná-la de novo. Muita gente considera a possibilidade de recuperação um diferencial que torna essas carteiras mais seguras do que as carteiras com chave privada, mas, na prática, isso acrescenta um ponto de acesso com privilégios elevados — e ele costuma passar despercebido, sem que ninguém o verifique com frequência.
Por isso, se você usa qualquer carteira inteligente com mecanismos de recuperação ou guardiões (não apenas a LUKSO), mantenha uma lista de verificação: quantos controladores existem agora, quem pode adicionar novos controladores e se a recuperação entra em vigor com atraso. Permissões de recuperação sem timelock não são muito diferentes de entregar uma cópia da frase-semente a outra pessoa.
#LUKSO #Segurança da carteira
O mais importante a lembrar sobre o ataque desta vez à LUKSO é o que a equipe oficial disse: revogar as permissões não basta; é preciso excluir os dois controladores por completo.
Primeiro, o que já foi confirmado: em 18/11, às 07:26 UTC, a LUKSO publicou um alerta de emergência. O invasor usou um Universal Profile malicioso de "recovery" para adicionar chaves sob seu controle às contas UP de alguns usuários. A equipe oficial orientou que se exclua primeiro a chave do invasor (mesmo que ela não apareça na lista de controladores) e, em seguida, o controlador de recuperação malicioso.
Até o momento, não há números oficiais sobre a dimensão das perdas. Na comunidade, circulam informações como "278 Profiles concederam permissões não nulas a essa chave", "cerca de 296 contas foram roubadas, com aproximadamente 1,5 milhão de LYX" e "mais de 1 milhão de LYX foi transferido pela Hyperlane". Os números não batem; por enquanto, trate-os como rumores. Também não foi divulgado como o invasor conseguiu vincular o UP de recuperação malicioso às contas dos usuários.
Mas a frase "revogar as permissões não basta" já explica bem o mecanismo. A recuperação social de uma conta de contrato inteligente é, essencialmente, uma porta dos fundos que você deixa para outro endereço, permitindo que ele adicione novas chaves à conta. Se você zerar as permissões da chave do invasor, mas o controlador de recuperação continuar lá, ele poderá adicioná-la de novo. Muita gente considera a possibilidade de recuperação um diferencial que torna essas carteiras mais seguras do que as carteiras com chave privada, mas, na prática, isso acrescenta um ponto de acesso com privilégios elevados — e ele costuma passar despercebido, sem que ninguém o verifique com frequência.
Por isso, se você usa qualquer carteira inteligente com mecanismos de recuperação ou guardiões (não apenas a LUKSO), mantenha uma lista de verificação: quantos controladores existem agora, quem pode adicionar novos controladores e se a recuperação entra em vigor com atraso. Permissões de recuperação sem timelock não são muito diferentes de entregar uma cópia da frase-semente a outra pessoa.
#LUKSO #Segurança da carteira
Primeiro, o que já foi confirmado: em 18/11, às 07:26 UTC, a LUKSO publicou um alerta de emergência. O invasor usou um Universal Profile malicioso de "recovery" para adicionar chaves sob seu controle às contas UP de alguns usuários. A equipe oficial orientou que se exclua primeiro a chave do invasor (mesmo que ela não apareça na lista de controladores) e, em seguida, o controlador de recuperação malicioso.
Até o momento, não há números oficiais sobre a dimensão das perdas. Na comunidade, circulam informações como "278 Profiles concederam permissões não nulas a essa chave", "cerca de 296 contas foram roubadas, com aproximadamente 1,5 milhão de LYX" e "mais de 1 milhão de LYX foi transferido pela Hyperlane". Os números não batem; por enquanto, trate-os como rumores. Também não foi divulgado como o invasor conseguiu vincular o UP de recuperação malicioso às contas dos usuários.
Mas a frase "revogar as permissões não basta" já explica bem o mecanismo. A recuperação social de uma conta de contrato inteligente é, essencialmente, uma porta dos fundos que você deixa para outro endereço, permitindo que ele adicione novas chaves à conta. Se você zerar as permissões da chave do invasor, mas o controlador de recuperação continuar lá, ele poderá adicioná-la de novo. Muita gente considera a possibilidade de recuperação um diferencial que torna essas carteiras mais seguras do que as carteiras com chave privada, mas, na prática, isso acrescenta um ponto de acesso com privilégios elevados — e ele costuma passar despercebido, sem que ninguém o verifique com frequência.
Por isso, se você usa qualquer carteira inteligente com mecanismos de recuperação ou guardiões (não apenas a LUKSO), mantenha uma lista de verificação: quantos controladores existem agora, quem pode adicionar novos controladores e se a recuperação entra em vigor com atraso. Permissões de recuperação sem timelock não são muito diferentes de entregar uma cópia da frase-semente a outra pessoa.
#LUKSO #Segurança da carteira
1

🚀 A camada social da Web3
As redes sociais não deveriam se limitar a plataformas centralizadas.
A LUKSO está construindo em torno de Perfis Universais, identidade digital e experiências sociais on-chain.
O próximo capítulo da vida social na Web3 pode ser interessante!
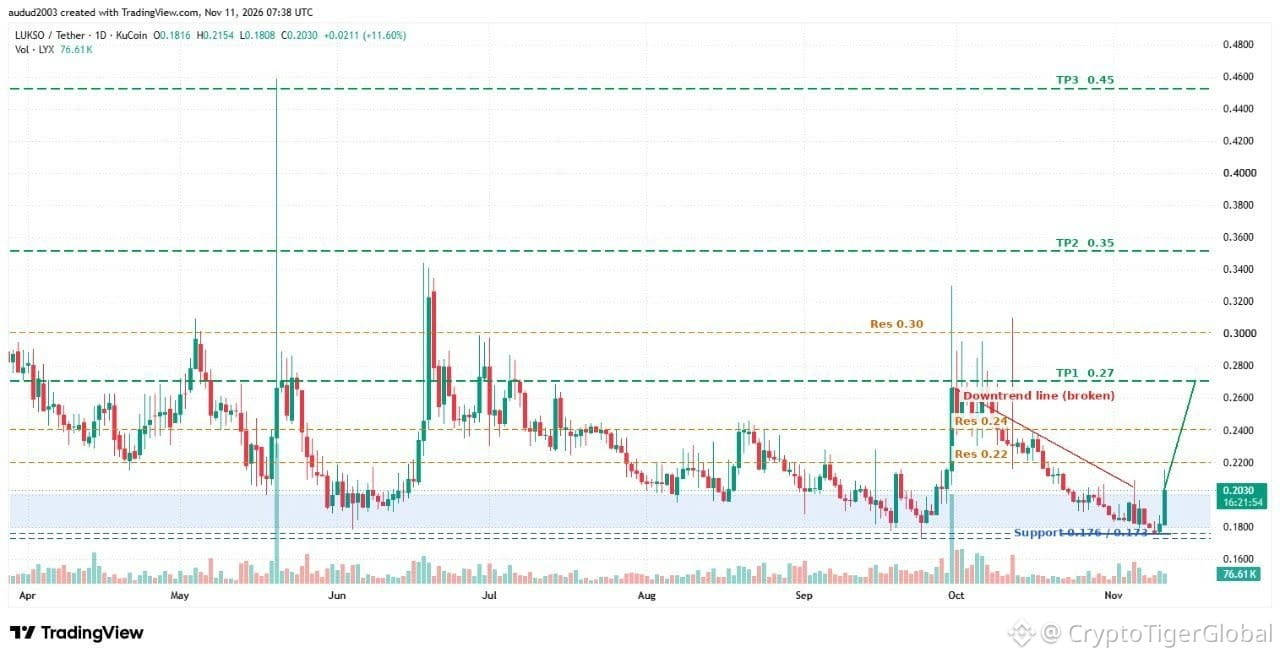
🎯 $LYX:
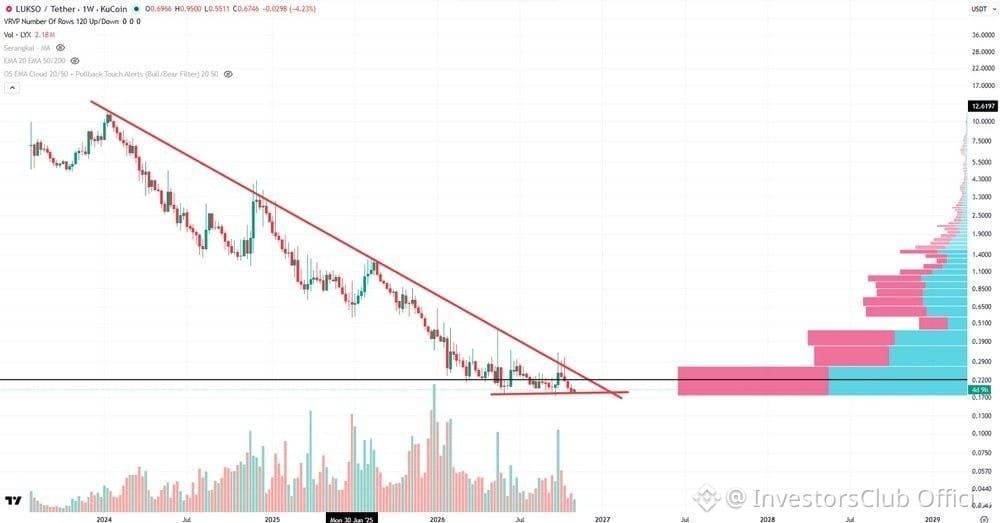
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
🚀 A camada social da Web3
As redes sociais não deveriam se limitar a plataformas centralizadas.
A LUKSO está construindo em torno de Perfis Universais, identidade digital e experiências sociais on-chain.
O próximo capítulo da vida social na Web3 pode ser interessante!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
As redes sociais não deveriam se limitar a plataformas centralizadas.
A LUKSO está construindo em torno de Perfis Universais, identidade digital e experiências sociais on-chain.
O próximo capítulo da vida social na Web3 pode ser interessante!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
143


🤖 A conexão entre IA e Web3
A IA está mudando a forma como interagimos com a tecnologia.
A identidade Web3 e as contas inteligentes podem se tornar partes importantes dessa evolução.
A LUKSO é um ecossistema que vale a pena acompanhar nesse espaço.
🎯 Metas de preço do $LYX:
$0.23 → $0.27 → $0.42 → $0.55
O futuro está ficando interessante! 🚀
@lukso_io @ERC725Account $LYX
#IA #Web3 #LUKSO
🤖 A conexão entre IA e Web3
A IA está mudando a forma como interagimos com a tecnologia.
A identidade Web3 e as contas inteligentes podem se tornar partes importantes dessa evolução.
A LUKSO é um ecossistema que vale a pena acompanhar nesse espaço.
🎯 Metas de preço do $LYX:
$0.23 → $0.27 → $0.42 → $0.55
O futuro está ficando interessante! 🚀
@lukso_io @ERC725Account $LYX
#IA #Web3 #LUKSO
A IA está mudando a forma como interagimos com a tecnologia.
A identidade Web3 e as contas inteligentes podem se tornar partes importantes dessa evolução.
A LUKSO é um ecossistema que vale a pena acompanhar nesse espaço.
🎯 Metas de preço do $LYX:
$0.23 → $0.27 → $0.42 → $0.55
O futuro está ficando interessante! 🚀
@lukso_io @ERC725Account $LYX
#IA #Web3 #LUKSO
200
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
16,364 visualizações
131 a discutir
2
#SolanaSets2027RoadmapToDoubleComputeCapacity
2,988 visualizações
135 a discutir
3
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
1,978 visualizações
40 a discutir
4
#BlackRockLaunchesHKDollarDigitalLiquidityFund
4,508 visualizações
148 a discutir
5
#NvidiaLoses$2.7TrillionInMonthAndAHalf
51,060 visualizações
244 a discutir
6
#GlobalStocksFaceLongestLosingStreakSince2023
437,302 visualizações
2,843 a discutir
7
#BlackRockIBITPostsRecord$541MSingleDayOutflow
67,293 visualizações
157 a discutir
8
#AnthropicPlungesTowardIPOPriceonDay2
238,129 visualizações
1,862 a discutir
9
#TwentyOneCapitalAdds172.25BTC
117,433 visualizações
1,230 a discutir
10
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
15,306 visualizações
86 a discutir