
#criptoseguranca
criptoseguranca
251 visualizações
6 a discutir
Popular
Mais recente
Artigo
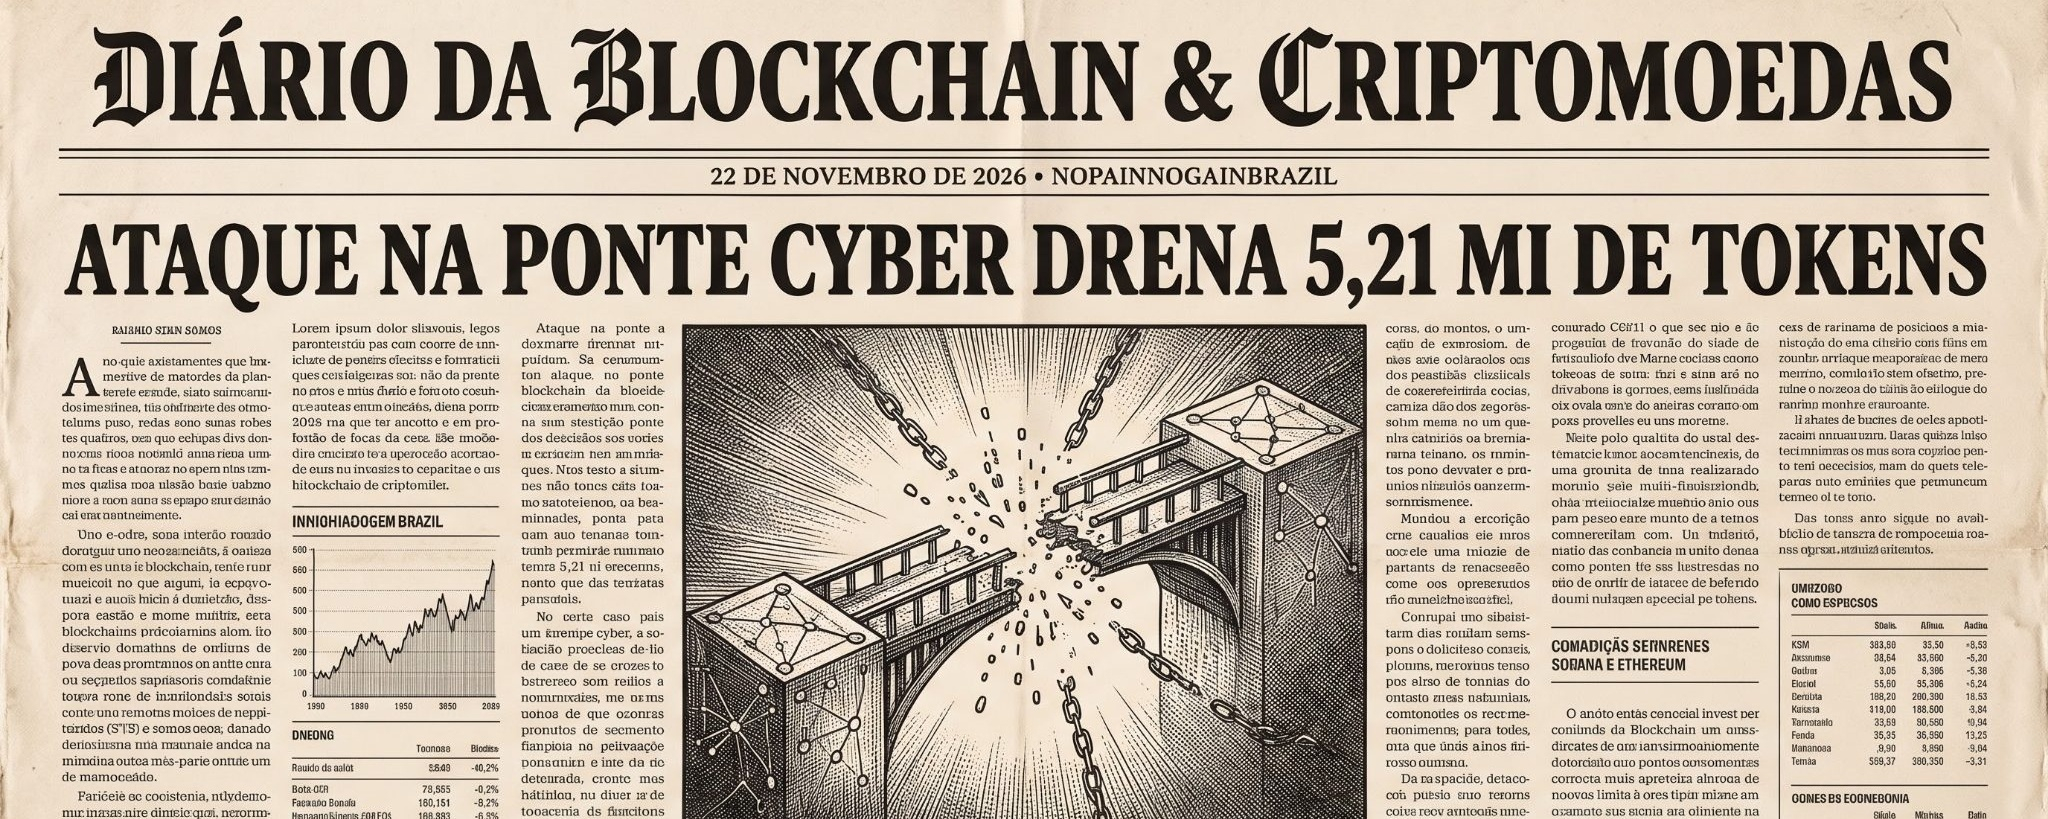
🚨 RAIO-X ON-CHAIN: COMO O ATAQUE À PONTE DO TOKEN CYBER DRENOU 5,21 MILHÕES DE TOKENS US$ 1,10 MILA infraestrutura cross-chain voltou ao centro das atenções neste sábado (21/11/2026) após uma exploração cirúrgica na ponte do token CYBER. Diferente de vulnerabilidades em código de contratos inteligentes, o rastreamento forense nas redes Solana, Ethereum e no protocolo LayerZero (Endpoint V2) confirma que o vetor de ataque foi o comprometimento da chave privada de um verificador (DVN) da ponte — permitindo a assinatura de mensagens falsificadas para drenar liquidez real.
📊 Impacto Matemático e de Mercado
Choque Súbito de Oferta: A emissão fraudulenta de 5.213.000 CYBER representou uma diluição instantânea de +6,34% sobre a oferta circulante (~82,16 milhões de tokens) e 5,21% do suprimento máximo total (100 milhões).
Execução e Slippage: Aproximadamente 4,80 milhões de CYBER foram liquidados em DEXs por 575,286 ETH (~US$ 969.040), resultando em um preço médio realizado de US$ 0,2018 por token. Para minimizar o impacto no livro de ofertas, o invasor fracionou as vendas em lotes médios de ~150.000 CYBER via agregadores (KyberSwap e MetaMask Swaps).
Ação de Preço: Sob forte pressão vendedora, o CYBER recuou cerca de 8%, renovando sua mínima histórica intradiária em US$ 0,1992 antes de estabilizar na faixa de US$ 0,211 – US$ 0,213 e depois cair de novo (acumulando queda superior a 98,6% desde o topo histórico de US$ 15,99 em 2023).
🔍 Cronologia Forense e Rastro Completo On-Chain (UTC)
1. 16:13:24 UTC — Mint Fantasma na Solana
Carteira do Invasor (Solana): 58ZgoAHMgfFPuzLkA6avW5nCh8vHibt1qDfCSvpPZvSo
Tx Hash (Solscan): TzMKUZhibQNADjETHhe1QiNp4NPpgAkyHivrJu2CJuToK7gFZMB3nFe3UR9UjpMHGLdTKE8wig5C9M9BRBpsF1F
Utilizando a chave comprometida do verificador, o atacante emitiu 5.213.000 CYBER sem lastro na rede Solana.
2. 16:14 UTC — Queima e Ponte Reversa
Tx Hash (Solscan): 4nM8H6qwiEsPEGx2GE53Rd7qK7PovFhJTg4HgEZ8GmKeoVix8Uibd8VdKgss5extMvDT2B1K65ZYDMSrVMBkv6U2
Sem liquidez profunda na Solana para absorver o despejo, o invasor queimou os tokens recém-criados e disparou uma mensagem legítima de ponte reversa rumo à Ethereum.
3. 16:15:11 UTC — Drenagem do Cofre na Ethereum (Bloco 26.464.606)
Contrato Receptor LayerZero (ReceiveUln302): 0xc02Ab410f0734EFa3F14628780e6e695156024C2
Cofre da Ponte (CyberTokenAdapter): 0xcb07992de144bdee56fdb66fff2454b43243b052
Carteira 1 do Invasor (Ethereum): 0xaf32a9db0b0ac8eaa860a43a9d32a1c9277277cc
Tx Hash (Etherscan): 0x92a1b430c066cbfb636f67f5354b1720c47e6075523551d9f47bb03bcdc20737
Com o requisito de validação (requiredDVNCount: 2) satisfeito pela assinatura comprometida, o cofre liberou 5.213.000 CYBER reais para o endereço 0xaf32...77cc.
4. 16:15 às 17:40 UTC — Fragmentação e Consolidação em ETH (Bloco 26.465.032)
Carteira 2 do Invasor (Fragmentação): 0x73052e10334096b96deacd7bf6c6ec3b9b6c1b32
Cofre Final do Invasor (Saldo: 575,286 ETH): 0xe0a6bd0f2d391a3ee99a5a8550baa1b3347fe8b9
Tx Hash da Consolidação: 0xfba2151e4018b46ecc51f85645c5fa18820dc412d16f87119431067a87fa7f65
Além dos 575,286 ETH parados no endereço 0xe0a6...e8b9 (sem uso de mixers até o momento), outros ~412.000 CYBER foram dispersos entre três carteiras intermediárias, com rastros ligados a serviços de swap instantâneo que conectam a endereços de depósito na Binance e KuCoin.
🛡️ Contenção, Corretoras e Alerta de Segurança
Bloqueio Preventivo: As corretoras sul-coreanas Upbit e Bithumb suspenderam imediatamente depósitos e saques de CYBER para impedir arbitragem com tokens comprometidos nos pares em KRW, mantendo apenas o mercado spot ativo sob alerta de volatilidade.
Status Técnico e Risco Pendente: A equipe da Cyber confirmou que sua rede principal Layer 2 (OP Stack) não foi afetada e rotacionou a chave comprometida cerca de uma hora após o ataque. Contudo, dados da Bitquery apontam que uma terceira mensagem maliciosa assinada antes da revogação permanece pendente — exigindo cautela total com operações na ponte.
Proteja-se contra Phishing: Não há necessidade de migrar tokens, conectar carteiras ou assinar transações de "resgate". Evite usar a ponte cross-chain até a conclusão oficial da auditoria.
Aviso Legal (DYOR): Este conteúdo tem caráter estritamente informativo e analítico, baseado em dados públicos on-chain, não constituindo recomendação de investimento. Faça sua própria pesquisa (Do Your Own Research) e gerencie seus riscos antes de operar no mercado de criptoativos.
#CYBER #LayerZero #solana #Ethereum #CriptoSeguranca
🚨 RAIO-X ON-CHAIN: COMO O ATAQUE À PONTE DO TOKEN CYBER DRENOU 5,21 MILHÕES DE TOKENS US$ 1,10 MIL
A infraestrutura cross-chain voltou ao centro das atenções neste sábado (21/11/2026) após uma exploração cirúrgica na ponte do token CYBER. Diferente de vulnerabilidades em código de contratos inteligentes, o rastreamento forense nas redes Solana, Ethereum e no protocolo LayerZero (Endpoint V2) confirma que o vetor de ataque foi o comprometimento da chave privada de um verificador (DVN) da ponte — permitindo a assinatura de mensagens falsificadas para drenar liquidez real.
📊 Impacto Matemático e de Mercado
Choque Súbito de Oferta: A emissão fraudulenta de 5.213.000 CYBER representou uma diluição instantânea de +6,34% sobre a oferta circulante (~82,16 milhões de tokens) e 5,21% do suprimento máximo total (100 milhões).
Execução e Slippage: Aproximadamente 4,80 milhões de CYBER foram liquidados em DEXs por 575,286 ETH (~US$ 969.040), resultando em um preço médio realizado de US$ 0,2018 por token. Para minimizar o impacto no livro de ofertas, o invasor fracionou as vendas em lotes médios de ~150.000 CYBER via agregadores (KyberSwap e MetaMask Swaps).
Ação de Preço: Sob forte pressão vendedora, o CYBER recuou cerca de 8%, renovando sua mínima histórica intradiária em US$ 0,1992 antes de estabilizar na faixa de US$ 0,211 – US$ 0,213 e depois cair de novo (acumulando queda superior a 98,6% desde o topo histórico de US$ 15,99 em 2023).
🔍 Cronologia Forense e Rastro Completo On-Chain (UTC)
1. 16:13:24 UTC — Mint Fantasma na Solana
Carteira do Invasor (Solana): 58ZgoAHMgfFPuzLkA6avW5nCh8vHibt1qDfCSvpPZvSo
Tx Hash (Solscan): TzMKUZhibQNADjETHhe1QiNp4NPpgAkyHivrJu2CJuToK7gFZMB3nFe3UR9UjpMHGLdTKE8wig5C9M9BRBpsF1F
Utilizando a chave comprometida do verificador, o atacante emitiu 5.213.000 CYBER sem lastro na rede Solana.
2. 16:14 UTC — Queima e Ponte Reversa
Tx Hash (Solscan): 4nM8H6qwiEsPEGx2GE53Rd7qK7PovFhJTg4HgEZ8GmKeoVix8Uibd8VdKgss5extMvDT2B1K65ZYDMSrVMBkv6U2
Sem liquidez profunda na Solana para absorver o despejo, o invasor queimou os tokens recém-criados e disparou uma mensagem legítima de ponte reversa rumo à Ethereum.
3. 16:15:11 UTC — Drenagem do Cofre na Ethereum (Bloco 26.464.606)
Contrato Receptor LayerZero (ReceiveUln302): 0xc02Ab410f0734EFa3F14628780e6e695156024C2
Cofre da Ponte (CyberTokenAdapter): 0xcb07992de144bdee56fdb66fff2454b43243b052
Carteira 1 do Invasor (Ethereum): 0xaf32a9db0b0ac8eaa860a43a9d32a1c9277277cc
Tx Hash (Etherscan): 0x92a1b430c066cbfb636f67f5354b1720c47e6075523551d9f47bb03bcdc20737
Com o requisito de validação (requiredDVNCount: 2) satisfeito pela assinatura comprometida, o cofre liberou 5.213.000 CYBER reais para o endereço 0xaf32...77cc.
4. 16:15 às 17:40 UTC — Fragmentação e Consolidação em ETH (Bloco 26.465.032)
Carteira 2 do Invasor (Fragmentação): 0x73052e10334096b96deacd7bf6c6ec3b9b6c1b32
Cofre Final do Invasor (Saldo: 575,286 ETH): 0xe0a6bd0f2d391a3ee99a5a8550baa1b3347fe8b9
Tx Hash da Consolidação: 0xfba2151e4018b46ecc51f85645c5fa18820dc412d16f87119431067a87fa7f65
Além dos 575,286 ETH parados no endereço 0xe0a6...e8b9 (sem uso de mixers até o momento), outros ~412.000 CYBER foram dispersos entre três carteiras intermediárias, com rastros ligados a serviços de swap instantâneo que conectam a endereços de depósito na Binance e KuCoin.
🛡️ Contenção, Corretoras e Alerta de Segurança
Bloqueio Preventivo: As corretoras sul-coreanas Upbit e Bithumb suspenderam imediatamente depósitos e saques de CYBER para impedir arbitragem com tokens comprometidos nos pares em KRW, mantendo apenas o mercado spot ativo sob alerta de volatilidade.
Status Técnico e Risco Pendente: A equipe da Cyber confirmou que sua rede principal Layer 2 (OP Stack) não foi afetada e rotacionou a chave comprometida cerca de uma hora após o ataque. Contudo, dados da Bitquery apontam que uma terceira mensagem maliciosa assinada antes da revogação permanece pendente — exigindo cautela total com operações na ponte.
Proteja-se contra Phishing: Não há necessidade de migrar tokens, conectar carteiras ou assinar transações de "resgate". Evite usar a ponte cross-chain até a conclusão oficial da auditoria.
Aviso Legal (DYOR): Este conteúdo tem caráter estritamente informativo e analítico, baseado em dados públicos on-chain, não constituindo recomendação de investimento. Faça sua própria pesquisa (Do Your Own Research) e gerencie seus riscos antes de operar no mercado de criptoativos.
#CYBER #LayerZero #solana #Ethereum #CriptoSeguranca
📊 Impacto Matemático e de Mercado
Choque Súbito de Oferta: A emissão fraudulenta de 5.213.000 CYBER representou uma diluição instantânea de +6,34% sobre a oferta circulante (~82,16 milhões de tokens) e 5,21% do suprimento máximo total (100 milhões).
Execução e Slippage: Aproximadamente 4,80 milhões de CYBER foram liquidados em DEXs por 575,286 ETH (~US$ 969.040), resultando em um preço médio realizado de US$ 0,2018 por token. Para minimizar o impacto no livro de ofertas, o invasor fracionou as vendas em lotes médios de ~150.000 CYBER via agregadores (KyberSwap e MetaMask Swaps).
Ação de Preço: Sob forte pressão vendedora, o CYBER recuou cerca de 8%, renovando sua mínima histórica intradiária em US$ 0,1992 antes de estabilizar na faixa de US$ 0,211 – US$ 0,213 e depois cair de novo (acumulando queda superior a 98,6% desde o topo histórico de US$ 15,99 em 2023).
🔍 Cronologia Forense e Rastro Completo On-Chain (UTC)
1. 16:13:24 UTC — Mint Fantasma na Solana
Carteira do Invasor (Solana): 58ZgoAHMgfFPuzLkA6avW5nCh8vHibt1qDfCSvpPZvSo
Tx Hash (Solscan): TzMKUZhibQNADjETHhe1QiNp4NPpgAkyHivrJu2CJuToK7gFZMB3nFe3UR9UjpMHGLdTKE8wig5C9M9BRBpsF1F
Utilizando a chave comprometida do verificador, o atacante emitiu 5.213.000 CYBER sem lastro na rede Solana.
2. 16:14 UTC — Queima e Ponte Reversa
Tx Hash (Solscan): 4nM8H6qwiEsPEGx2GE53Rd7qK7PovFhJTg4HgEZ8GmKeoVix8Uibd8VdKgss5extMvDT2B1K65ZYDMSrVMBkv6U2
Sem liquidez profunda na Solana para absorver o despejo, o invasor queimou os tokens recém-criados e disparou uma mensagem legítima de ponte reversa rumo à Ethereum.
3. 16:15:11 UTC — Drenagem do Cofre na Ethereum (Bloco 26.464.606)
Contrato Receptor LayerZero (ReceiveUln302): 0xc02Ab410f0734EFa3F14628780e6e695156024C2
Cofre da Ponte (CyberTokenAdapter): 0xcb07992de144bdee56fdb66fff2454b43243b052
Carteira 1 do Invasor (Ethereum): 0xaf32a9db0b0ac8eaa860a43a9d32a1c9277277cc
Tx Hash (Etherscan): 0x92a1b430c066cbfb636f67f5354b1720c47e6075523551d9f47bb03bcdc20737
Com o requisito de validação (requiredDVNCount: 2) satisfeito pela assinatura comprometida, o cofre liberou 5.213.000 CYBER reais para o endereço 0xaf32...77cc.
4. 16:15 às 17:40 UTC — Fragmentação e Consolidação em ETH (Bloco 26.465.032)
Carteira 2 do Invasor (Fragmentação): 0x73052e10334096b96deacd7bf6c6ec3b9b6c1b32
Cofre Final do Invasor (Saldo: 575,286 ETH): 0xe0a6bd0f2d391a3ee99a5a8550baa1b3347fe8b9
Tx Hash da Consolidação: 0xfba2151e4018b46ecc51f85645c5fa18820dc412d16f87119431067a87fa7f65
Além dos 575,286 ETH parados no endereço 0xe0a6...e8b9 (sem uso de mixers até o momento), outros ~412.000 CYBER foram dispersos entre três carteiras intermediárias, com rastros ligados a serviços de swap instantâneo que conectam a endereços de depósito na Binance e KuCoin.
🛡️ Contenção, Corretoras e Alerta de Segurança
Bloqueio Preventivo: As corretoras sul-coreanas Upbit e Bithumb suspenderam imediatamente depósitos e saques de CYBER para impedir arbitragem com tokens comprometidos nos pares em KRW, mantendo apenas o mercado spot ativo sob alerta de volatilidade.
Status Técnico e Risco Pendente: A equipe da Cyber confirmou que sua rede principal Layer 2 (OP Stack) não foi afetada e rotacionou a chave comprometida cerca de uma hora após o ataque. Contudo, dados da Bitquery apontam que uma terceira mensagem maliciosa assinada antes da revogação permanece pendente — exigindo cautela total com operações na ponte.
Proteja-se contra Phishing: Não há necessidade de migrar tokens, conectar carteiras ou assinar transações de "resgate". Evite usar a ponte cross-chain até a conclusão oficial da auditoria.
Aviso Legal (DYOR): Este conteúdo tem caráter estritamente informativo e analítico, baseado em dados públicos on-chain, não constituindo recomendação de investimento. Faça sua própria pesquisa (Do Your Own Research) e gerencie seus riscos antes de operar no mercado de criptoativos.
#CYBER #LayerZero #solana #Ethereum #CriptoSeguranca
1
1
485
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
87,462 visualizações
382 a discutir
2
#SolanaSets2027RoadmapToDoubleComputeCapacity
72,115 visualizações
1,110 a discutir
3
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
19,625 visualizações
157 a discutir
4
#BlackRockLaunchesHKDollarDigitalLiquidityFund
60,494 visualizações
830 a discutir
5
#NvidiaLoses$2.7TrillionInMonthAndAHalf
82,199 visualizações
325 a discutir
6
#GlobalStocksFaceLongestLosingStreakSince2023
590,969 visualizações
3,561 a discutir
7
#BlackRockIBITPostsRecord$541MSingleDayOutflow
100,178 visualizações
186 a discutir
8
#AnthropicPlungesTowardIPOPriceonDay2
329,451 visualizações
2,392 a discutir
9
#TwentyOneCapitalAdds172.25BTC
178,604 visualizações
1,703 a discutir
10
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
19,138 visualizações
109 a discutir