
#binanceceonew
binanceceonew
140 visualizações
6 a discutir
Popular
Mais recente

·
--
Artigo
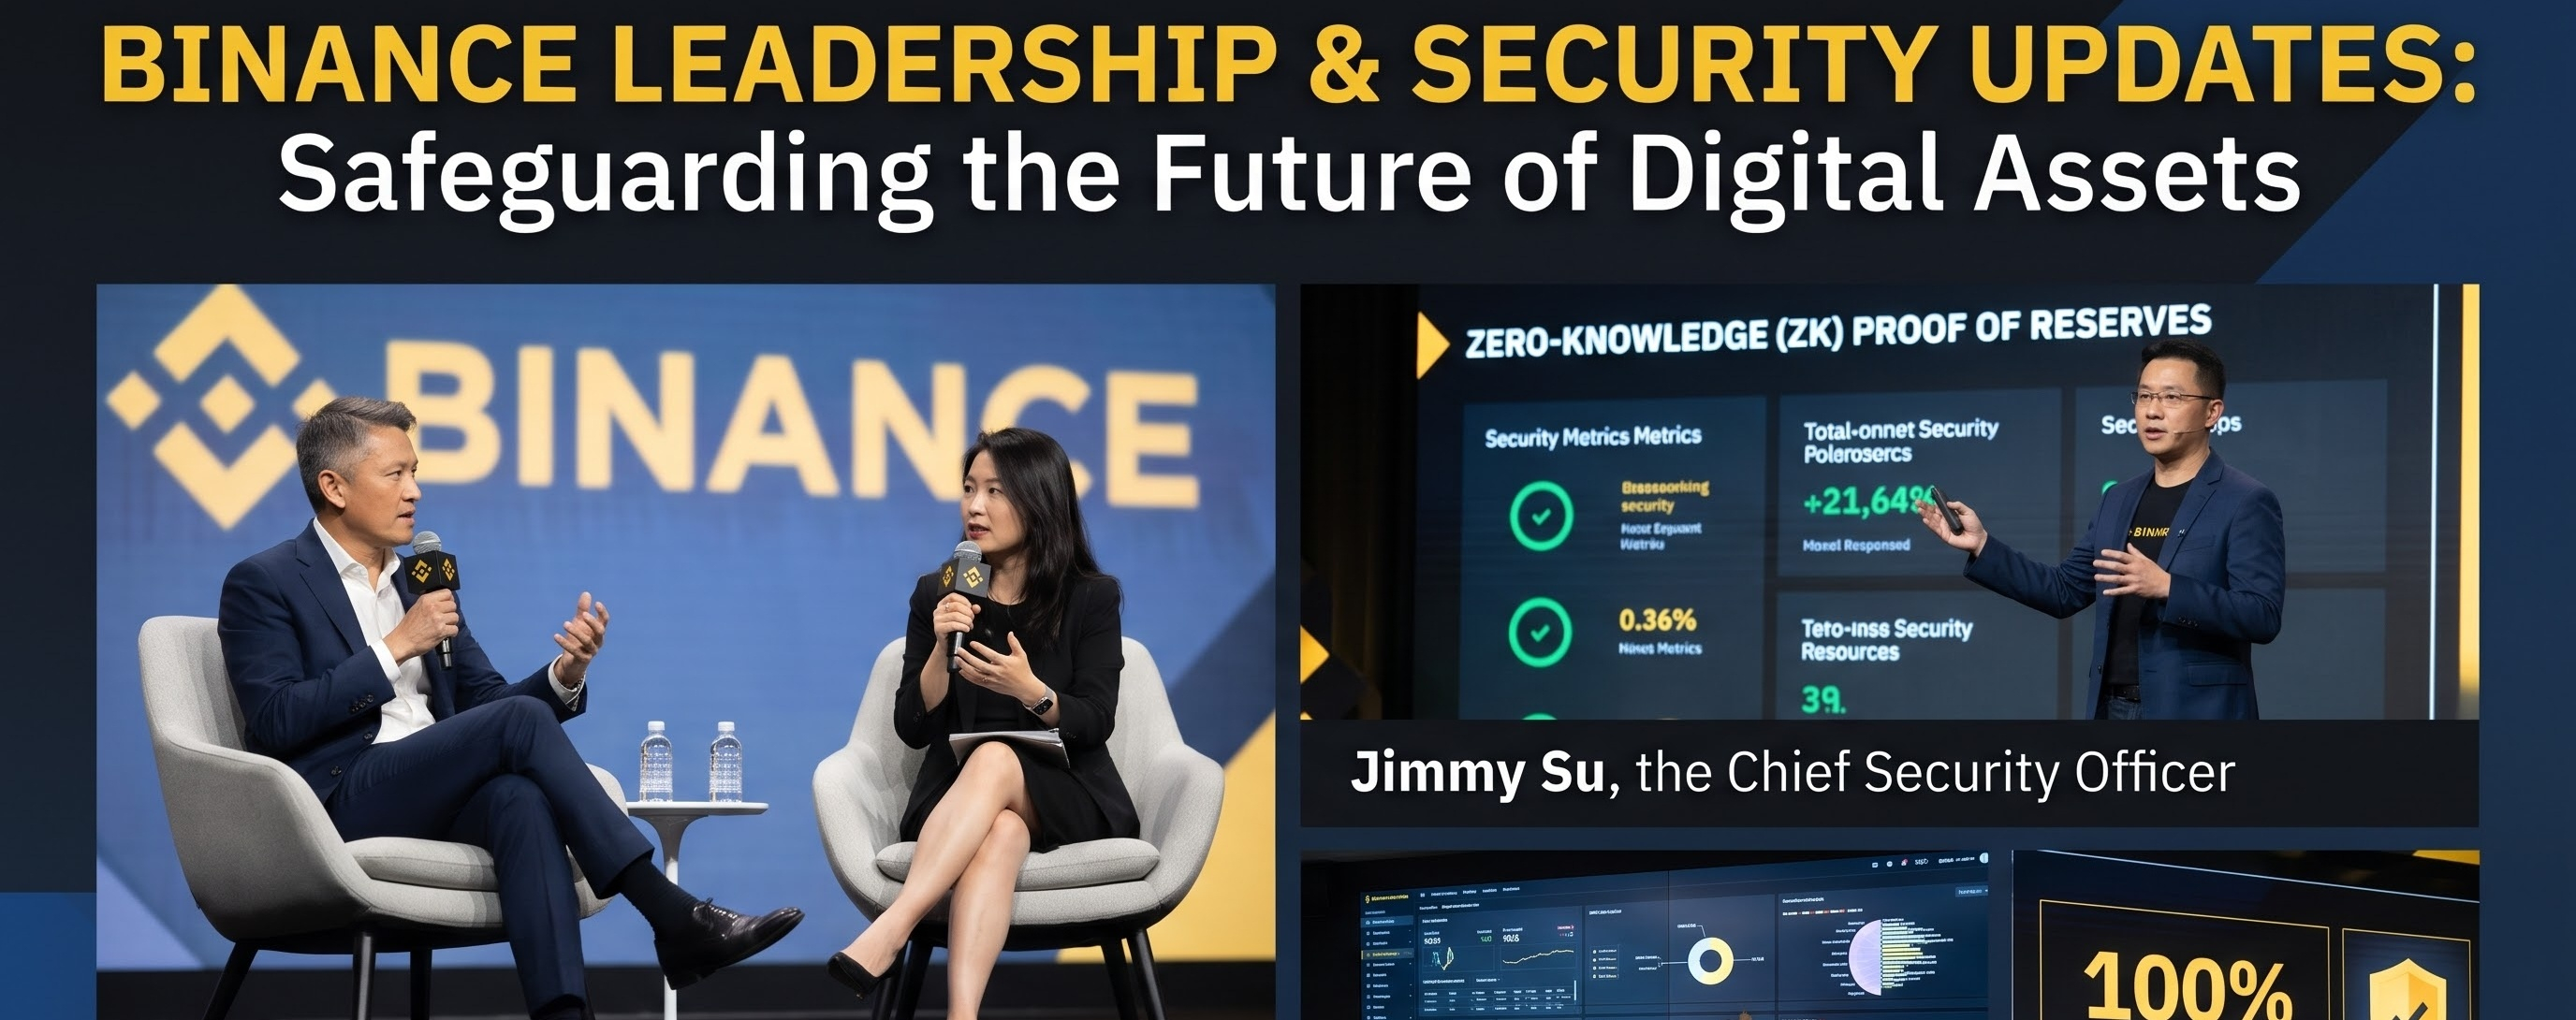
Bate-papo informal com a liderança executivaEm 9 de novembro de 2026, os co-CEOs da Binance, Richard Teng e Yi He, participaram de uma sessão ao vivo no X Spaces com o diretor de segurança da informação (CSO) Jimmy Su para responder às perguntas dos usuários e apresentar melhorias de longo prazo nas defesas.
Ciberataques frustrados: o diretor de segurança da informação (CSO) Jimmy Su revelou que a Binance bloqueou com sucesso 57 ciberataques suspeitos de estarem ligados à Coreia do Norte somente em 2026, observando que as ameaças persistentes de Estados-nação são uma realidade diária para as principais plataformas de criptomoedas.
Vetor de ataque revelado: Su explicou que a invasão de 29 de outubro — atribuída pelo FBI e por empresas de inteligência em blockchain ao TraderTraitor (Grupo Lazarus), da Coreia do Norte — teve origem em engenharia social, por meio de uma falsa entrevista de emprego que comprometeu o laptop de um engenheiro de DevOps. A partir daí, os invasores acessaram contêineres de serviços internos e exploraram o recurso de delegação EIP-7702 da Ethereum para autorizar saques não autorizados de carteiras quentes, sem jamais comprometer as chaves privadas.
Bate-papo informal com a liderança executiva
Em 9 de novembro de 2026, os co-CEOs da Binance, Richard Teng e Yi He, participaram de uma sessão ao vivo no X Spaces com o diretor de segurança da informação (CSO) Jimmy Su para responder às perguntas dos usuários e apresentar melhorias de longo prazo nas defesas.
Ciberataques frustrados: o diretor de segurança da informação (CSO) Jimmy Su revelou que a Binance bloqueou com sucesso 57 ciberataques suspeitos de estarem ligados à Coreia do Norte somente em 2026, observando que as ameaças persistentes de Estados-nação são uma realidade diária para as principais plataformas de criptomoedas.
Vetor de ataque revelado: Su explicou que a invasão de 29 de outubro — atribuída pelo FBI e por empresas de inteligência em blockchain ao TraderTraitor (Grupo Lazarus), da Coreia do Norte — teve origem em engenharia social, por meio de uma falsa entrevista de emprego que comprometeu o laptop de um engenheiro de DevOps. A partir daí, os invasores acessaram contêineres de serviços internos e exploraram o recurso de delegação EIP-7702 da Ethereum para autorizar saques não autorizados de carteiras quentes, sem jamais comprometer as chaves privadas.
Ciberataques frustrados: o diretor de segurança da informação (CSO) Jimmy Su revelou que a Binance bloqueou com sucesso 57 ciberataques suspeitos de estarem ligados à Coreia do Norte somente em 2026, observando que as ameaças persistentes de Estados-nação são uma realidade diária para as principais plataformas de criptomoedas.
Vetor de ataque revelado: Su explicou que a invasão de 29 de outubro — atribuída pelo FBI e por empresas de inteligência em blockchain ao TraderTraitor (Grupo Lazarus), da Coreia do Norte — teve origem em engenharia social, por meio de uma falsa entrevista de emprego que comprometeu o laptop de um engenheiro de DevOps. A partir daí, os invasores acessaram contêineres de serviços internos e exploraram o recurso de delegação EIP-7702 da Ethereum para autorizar saques não autorizados de carteiras quentes, sem jamais comprometer as chaves privadas.
1
122
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#HotCPIDecemberHikePriced
3,593 visualizações
191 a discutir
2
#AnthropicRejectsIPODelayValuationinQuestion
132,618 visualizações
1,222 a discutir
3
#NvidiaInvestigatesAfterHuang’sAffairApology
377,651 visualizações
2,703 a discutir
4
#CanNvidiaEarningsEaseMarketConcerns?
10,568 visualizações
233 a discutir
5
#ADPWeeklyEstimateShowsUSPrivatePayrollsUp19750
777 visualizações
56 a discutir
6
#US-IranTalksFuelStrongStockMarketRebound
54,225 visualizações
440 a discutir
7
#BitcoinFiveWeeklyLosses
397,258 visualizações
2,959 a discutir
8
#AIChipSlumpNasdaq
222,434 visualizações
1,687 a discutir
9
#BitcoinSpotETFsPost$201MNetOutflowForThirdStraightDay
1,074 visualizações
16 a discutir
10
#CryptoLiquidationsReach$1.16BIn24Hours
50,420 visualizações
72 a discutir