
#adresse
adresse
232 visualizações
2 a discutir
Popular
Mais recente

·
--
Artigo
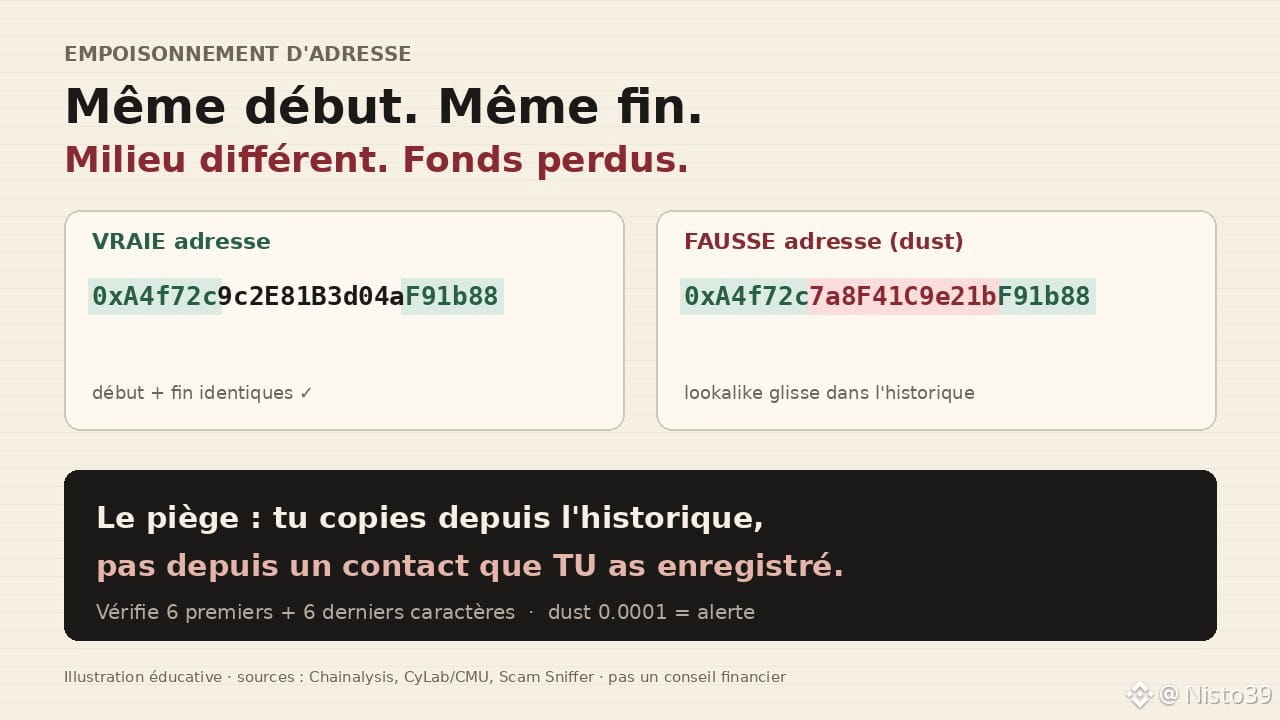
Envenenamento de endereço: a armadilha que seu histórico prepara para vocêVocê copia um endereço do histórico da sua carteira. Primeiros caracteres OK, últimos caracteres OK. Você envia. O dinheiro vai embora… para outra pessoa. Não é um bug. Não é um ataque à rede. É uma armadilha chamada envenenamento de endereço.
O que ninguém diz com clareza suficiente: seu histórico de transações também é um campo de caça. Os golpistas sabem disso. E se aproveitam.
O mecanismo, sem jargão desnecessário
Um atacante observa os endereços com os quais você troca com frequência — um amigo, uma exchange, um contrato. Depois, gera (com uma ferramenta, às vezes comprada na dark web) um endereço parecido: mesmos primeiros caracteres, mesmos últimos, meio diferente. Em seguida, envia para você uma quantia bem pequena, dust, desse endereço falso. Ou uma transação de valor zero. Sua carteira registra o contato. Da próxima vez que você procurar «o endereço de ontem», muitas vezes é esse que aparece primeiro.
Envenenamento de endereço: a armadilha que seu histórico prepara para você
Você copia um endereço do histórico da sua carteira. Primeiros caracteres OK, últimos caracteres OK. Você envia. O dinheiro vai embora… para outra pessoa. Não é um bug. Não é um ataque à rede. É uma armadilha chamada envenenamento de endereço.
O que ninguém diz com clareza suficiente: seu histórico de transações também é um campo de caça. Os golpistas sabem disso. E se aproveitam.
O mecanismo, sem jargão desnecessário
Um atacante observa os endereços com os quais você troca com frequência — um amigo, uma exchange, um contrato. Depois, gera (com uma ferramenta, às vezes comprada na dark web) um endereço parecido: mesmos primeiros caracteres, mesmos últimos, meio diferente. Em seguida, envia para você uma quantia bem pequena, dust, desse endereço falso. Ou uma transação de valor zero. Sua carteira registra o contato. Da próxima vez que você procurar «o endereço de ontem», muitas vezes é esse que aparece primeiro.
O que ninguém diz com clareza suficiente: seu histórico de transações também é um campo de caça. Os golpistas sabem disso. E se aproveitam.
O mecanismo, sem jargão desnecessário
Um atacante observa os endereços com os quais você troca com frequência — um amigo, uma exchange, um contrato. Depois, gera (com uma ferramenta, às vezes comprada na dark web) um endereço parecido: mesmos primeiros caracteres, mesmos últimos, meio diferente. Em seguida, envia para você uma quantia bem pequena, dust, desse endereço falso. Ou uma transação de valor zero. Sua carteira registra o contato. Da próxima vez que você procurar «o endereço de ontem», muitas vezes é esse que aparece primeiro.
1
753
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceReopensWithdrawalsForMoreAssets
991,157 visualizações
5,116 a discutir
2
#AnthropicIPOValuationDoubts
1,824 visualizações
79 a discutir
3
#USStocksSlipandCryptoMarketUnderBroadPressure
60,249 visualizações
492 a discutir
4
#USStocksSufferSteepestRoutSince2020
372 visualizações
18 a discutir
5
#StrategySTRCResumesIssuanceAfterOver170Days
41,565 visualizações
570 a discutir
6
#Nasdaq100Tumbles6%
7,958 visualizações
92 a discutir
7
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
988 visualizações
50 a discutir
8
#KospiSlideTriggersCircuitBreaker
1,786 visualizações
37 a discutir
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
58,821 visualizações
674 a discutir
10
#KazakhstanReportedlyInvests$100MInCryptoFunds
4,203 visualizações
65 a discutir