
#172959228
172959228
425 visualizações
2 a discutir
Popular
Mais recente
·
--
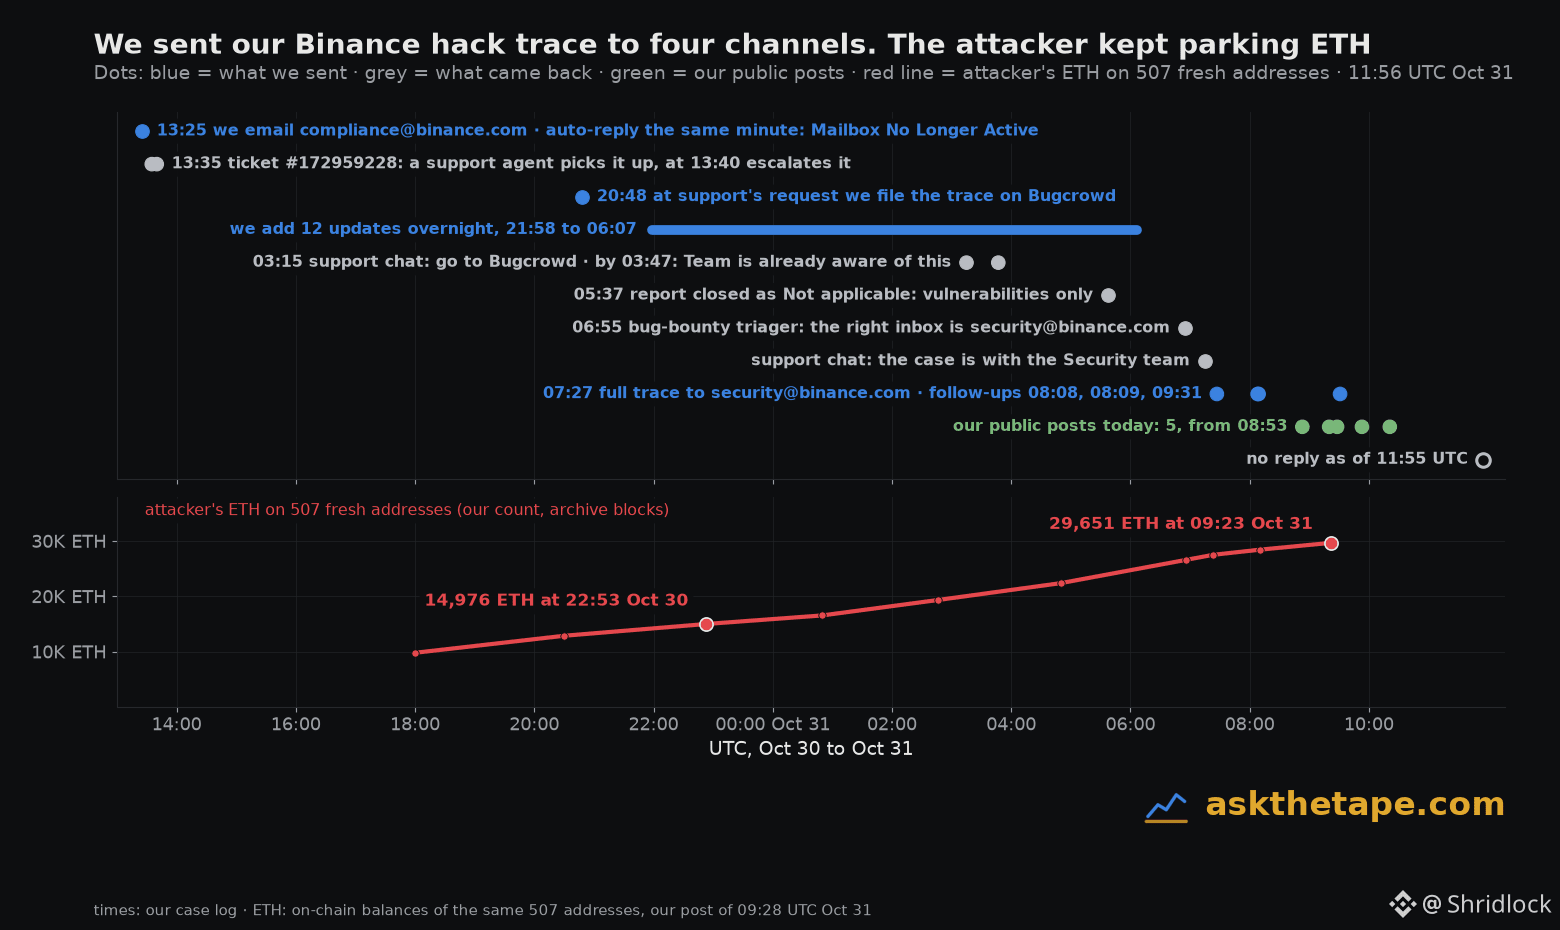
Ataque à Binance: foi isto que aconteceu quando tentámos entregar à Binance o nosso rastreamento em tempo real. Todos os horários em UTC.
30 de out.
13:25 Enviamos um e-mail para compliance@binance.com. Recebemos uma resposta automática no mesmo minuto: "Caixa de correio já não está ativa".
13:35 Um agente de suporte assume o chamado #172959228. Às 13:40, o caso é encaminhado.
20:48 A pedido do suporte, enviamos o rastreamento pelo programa de recompensa por bugs da Binance, na Bugcrowd. Durante a noite, acrescentamos 12 atualizações.
31 de out.
03:15 O chat de suporte volta a indicar-nos a Bugcrowd. Às 03:47, recebemos a resposta: "A equipa já está a par disto".
05:37 O relatório é encerrado como Não aplicável: o programa abrange apenas vulnerabilidades. Essa é a regra.
06:55 O responsável pela triagem do programa de recompensa por bugs indica o endereço certo: security@binance.com.
Depois, o chat de suporte diz-nos que o caso está com a equipa de Segurança.
07:27 Enviamos o rastreamento completo para security@binance.com. Enviamos três mensagens de seguimento até às 09:31 UTC.
Sem resposta até às 11:55 UTC.
Enquanto isso, o atacante continuou a movimentar fundos. Os 507 novos endereços onde guarda ETH tinham 14.976 ETH às 22:53 UTC de 30 de out. e 29.651 ETH às 09:23 UTC de 31 de out.
O que fazemos agora: publicar o rastreamento abertamente. Cinco publicações desde as 08:53 UTC de hoje: NEAR, as vendas de tokens do hub, o ETH armazenado, os reembolsos da Chainflip, o ramo BTC. Próxima atualização quando os fundos se movimentarem.
Ataque à Binance: foi isto que aconteceu quando tentámos entregar à Binance o nosso rastreamento em tempo real. Todos os horários em UTC.
30 de out.
13:25 Enviamos um e-mail para compliance@binance.com. Recebemos uma resposta automática no mesmo minuto: "Caixa de correio já não está ativa".
13:35 Um agente de suporte assume o chamado #172959228. Às 13:40, o caso é encaminhado.
20:48 A pedido do suporte, enviamos o rastreamento pelo programa de recompensa por bugs da Binance, na Bugcrowd. Durante a noite, acrescentamos 12 atualizações.
31 de out.
03:15 O chat de suporte volta a indicar-nos a Bugcrowd. Às 03:47, recebemos a resposta: "A equipa já está a par disto".
05:37 O relatório é encerrado como Não aplicável: o programa abrange apenas vulnerabilidades. Essa é a regra.
06:55 O responsável pela triagem do programa de recompensa por bugs indica o endereço certo: security@binance.com.
Depois, o chat de suporte diz-nos que o caso está com a equipa de Segurança.
07:27 Enviamos o rastreamento completo para security@binance.com. Enviamos três mensagens de seguimento até às 09:31 UTC.
Sem resposta até às 11:55 UTC.
Enquanto isso, o atacante continuou a movimentar fundos. Os 507 novos endereços onde guarda ETH tinham 14.976 ETH às 22:53 UTC de 30 de out. e 29.651 ETH às 09:23 UTC de 31 de out.
O que fazemos agora: publicar o rastreamento abertamente. Cinco publicações desde as 08:53 UTC de hoje: NEAR, as vendas de tokens do hub, o ETH armazenado, os reembolsos da Chainflip, o ramo BTC. Próxima atualização quando os fundos se movimentarem.
30 de out.
13:25 Enviamos um e-mail para compliance@binance.com. Recebemos uma resposta automática no mesmo minuto: "Caixa de correio já não está ativa".
13:35 Um agente de suporte assume o chamado #172959228. Às 13:40, o caso é encaminhado.
20:48 A pedido do suporte, enviamos o rastreamento pelo programa de recompensa por bugs da Binance, na Bugcrowd. Durante a noite, acrescentamos 12 atualizações.
31 de out.
03:15 O chat de suporte volta a indicar-nos a Bugcrowd. Às 03:47, recebemos a resposta: "A equipa já está a par disto".
05:37 O relatório é encerrado como Não aplicável: o programa abrange apenas vulnerabilidades. Essa é a regra.
06:55 O responsável pela triagem do programa de recompensa por bugs indica o endereço certo: security@binance.com.
Depois, o chat de suporte diz-nos que o caso está com a equipa de Segurança.
07:27 Enviamos o rastreamento completo para security@binance.com. Enviamos três mensagens de seguimento até às 09:31 UTC.
Sem resposta até às 11:55 UTC.
Enquanto isso, o atacante continuou a movimentar fundos. Os 507 novos endereços onde guarda ETH tinham 14.976 ETH às 22:53 UTC de 30 de out. e 29.651 ETH às 09:23 UTC de 31 de out.
O que fazemos agora: publicar o rastreamento abertamente. Cinco publicações desde as 08:53 UTC de hoje: NEAR, as vendas de tokens do hub, o ETH armazenado, os reembolsos da Chainflip, o ramo BTC. Próxima atualização quando os fundos se movimentarem.
1
933
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#USMidterms-WhatAreMarketsExpecting?
13,198 visualizações
244 a discutir
2
#USOctoberNFP-AreRateCutsStillPossible
204,612 visualizações
1,577 a discutir
3
#AMDBeatsExpectations-AINarrativeContinues
1,792 visualizações
97 a discutir
4
#BinanceIncidentReport
152,469 visualizações
1,062 a discutir
5
#BinanceReopensWithdrawalsForMoreAssets
286,825 visualizações
2,164 a discutir
6
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
0 visualizações
1 a discutir
7
#BinanceHourlyDepositsExceedWithdrawals
125,986 visualizações
1,069 a discutir
8
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
778 visualizações
32 a discutir
9
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,045 visualizações
42 a discutir
10
#NasdaqRises0.8%AsChipStocksRebound
1,098 visualizações
34 a discutir