

#keystonewebsitebreachexposesbuyersshippingaddresses
keystonewebsitebreachexposesbuyersshippingaddresses
2,080 visualizações
45 a discutir
Popular
Mais recente
·
--
Em Alta
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
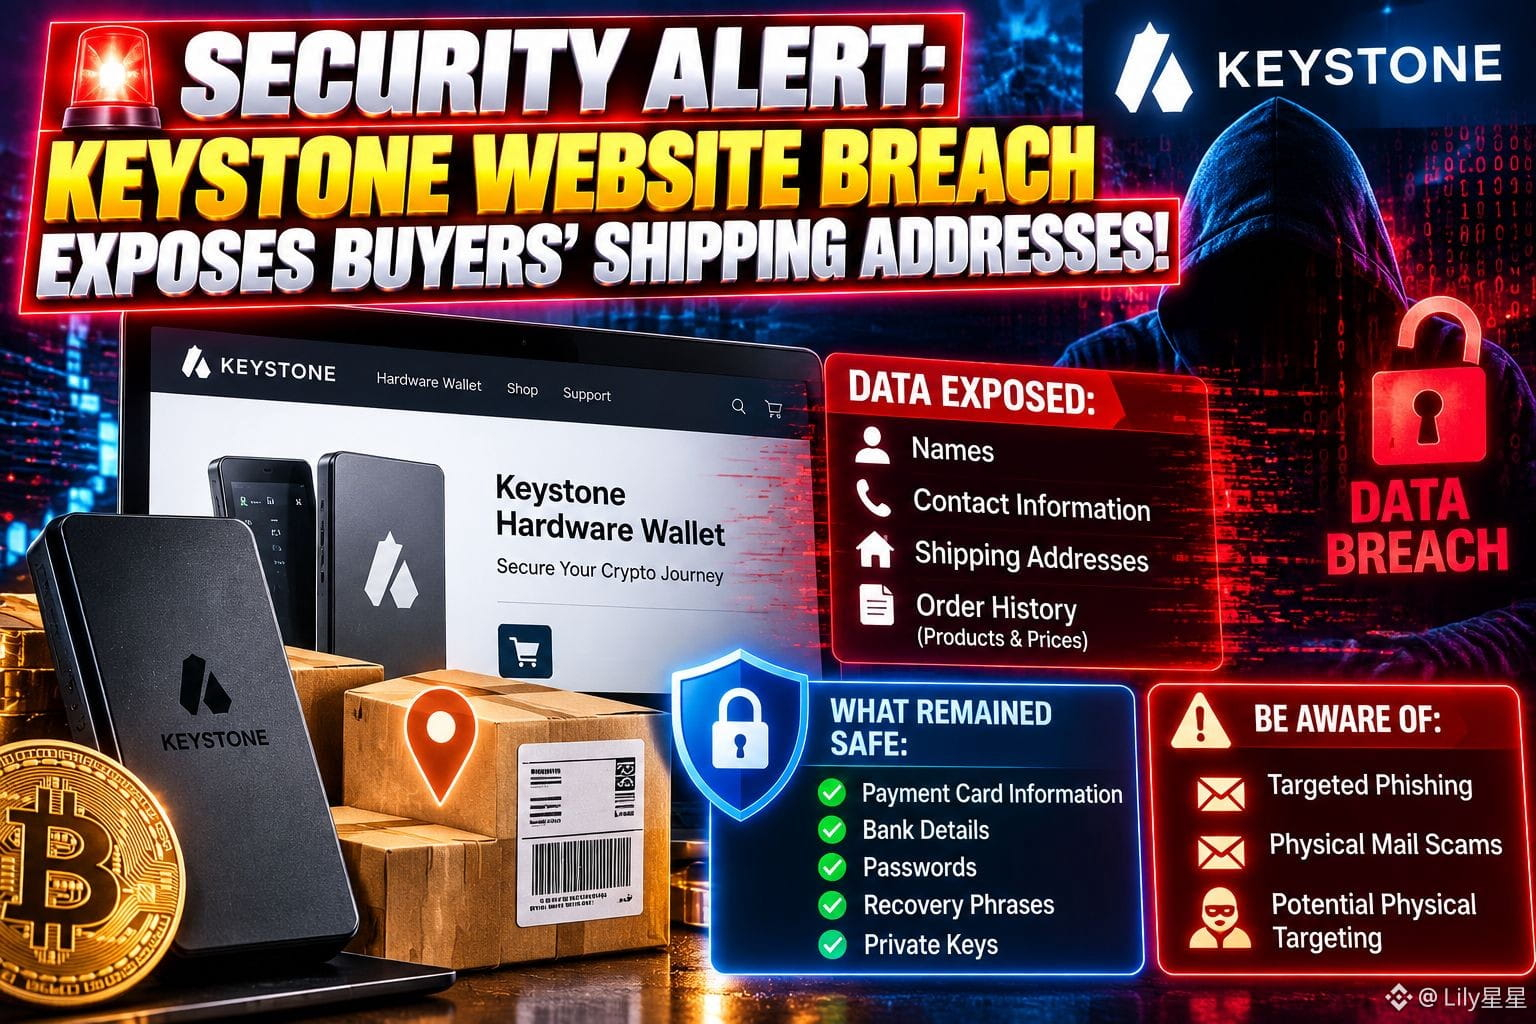
🚨 ALERTA DE SEGURANÇA: violação do site da Keystone expõe endereços de envio dos compradores! 📦🔐
A popular fabricante de carteiras de hardware para criptomoedas Keystone revelou oficialmente uma grande violação de segurança que afeta sua loja online, levantando sérias preocupações de privacidade e segurança física para os compradores.
$ZEC
{future}(ZECUSDT)
Aqui está o que aconteceu e o que você precisa saber:
$ETH
{future}(ETHUSDT)
O incidente: a Keystone detectou acesso não autorizado ao seu site oficial. Após revisar a atividade de API ligada à sua loja com tecnologia Shopify, a empresa confirmou que um terceiro não autorizado conseguiu extrair dados de clientes.
$ASTER
{future}(ASTERUSDT)
O que foi exposto: os registros vazados incluem nomes de clientes, informações de contato, endereços de envio/entrega e histórico específico de pedidos (como produtos comprados e preços).
O que permaneceu seguro: a Keystone confirmou explicitamente que informações de cartões de pagamento, dados bancários, senhas e, o mais importante — frases de recuperação das carteiras e chaves privadas — NÃO foram comprometidas.
🛡️ O que os usuários afetados devem fazer?
NÃO redefina seu dispositivo: seus fundos cripto e as frases-semente de recuperação estão seguros na sua carteira de hardware. Você não precisa mover fundos nem redefinir seu dispositivo, a menos que note atividade suspeita na blockchain não relacionada a isso.
Mantenha-se extremamente vigilante: trate qualquer comunicação (e-mails, mensagens de texto ou correspondência física) que mencione sua compra na Keystone com extremo ceticismo. Nunca insira sua frase de recuperação de 24 palavras em qualquer site ou aplicativo.
Fique seguro, verifique cada mensagem e mantenha-se alerta! 🔒
⚠️ Aviso: isto não é aconselhamento financeiro nem de segurança. Sempre Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 ALERTA DE SEGURANÇA: violação do site da Keystone expõe endereços de envio dos compradores! 📦🔐
A popular fabricante de carteiras de hardware para criptomoedas Keystone revelou oficialmente uma grande violação de segurança que afeta sua loja online, levantando sérias preocupações de privacidade e segurança física para os compradores.
$ZEC
Aqui está o que aconteceu e o que você precisa saber:
$ETH
O incidente: a Keystone detectou acesso não autorizado ao seu site oficial. Após revisar a atividade de API ligada à sua loja com tecnologia Shopify, a empresa confirmou que um terceiro não autorizado conseguiu extrair dados de clientes.
$ASTER
O que foi exposto: os registros vazados incluem nomes de clientes, informações de contato, endereços de envio/entrega e histórico específico de pedidos (como produtos comprados e preços).
O que permaneceu seguro: a Keystone confirmou explicitamente que informações de cartões de pagamento, dados bancários, senhas e, o mais importante — frases de recuperação das carteiras e chaves privadas — NÃO foram comprometidas.
🛡️ O que os usuários afetados devem fazer?
NÃO redefina seu dispositivo: seus fundos cripto e as frases-semente de recuperação estão seguros na sua carteira de hardware. Você não precisa mover fundos nem redefinir seu dispositivo, a menos que note atividade suspeita na blockchain não relacionada a isso.
Mantenha-se extremamente vigilante: trate qualquer comunicação (e-mails, mensagens de texto ou correspondência física) que mencione sua compra na Keystone com extremo ceticismo. Nunca insira sua frase de recuperação de 24 palavras em qualquer site ou aplicativo.
Fique seguro, verifique cada mensagem e mantenha-se alerta! 🔒
⚠️ Aviso: isto não é aconselhamento financeiro nem de segurança. Sempre Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
1
142
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: Alerta de segurança cripto
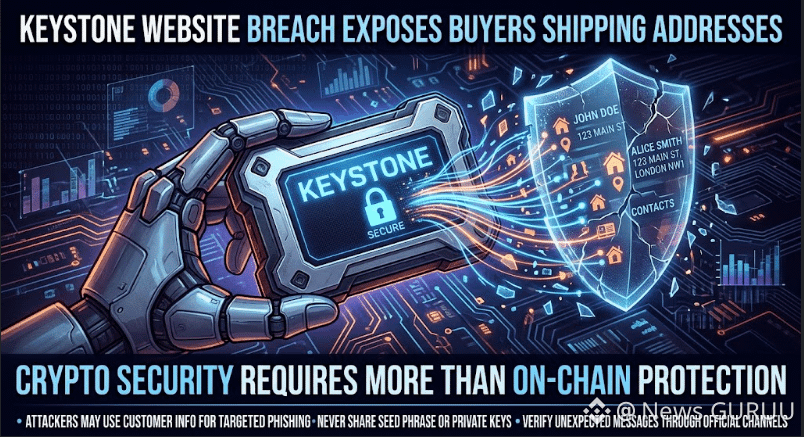
Segundo relatos, a Keystone sofreu uma violação no site que expôs dados de contato dos clientes, endereços de entrega e registros de compras. A empresa afirma que as chaves privadas, frases-semente, senhas e dados de pagamento não foram afetados.
⚠️ Principais riscos: Tentativas direcionadas de phishing e mensagens falsas de segurança.
🔐 Mantenha-se em segurança:
• Nunca compartilhe sua frase-semente ou suas chaves privadas.
• Verifique as mensagens por meio dos canais oficiais.
• Evite links suspeitos e solicitações para transferir fundos.
📌 Isto parece ser um incidente de privacidade de dados, não uma exploração confirmada da blockchain nem um roubo de fundos de clientes. A dimensão total do incidente ainda não está clara.
💬 As empresas de carteiras de hardware deveriam coletar menos dados dos clientes?."CLIQUE NA ETIQUETA AMARELA DA MOEDA ABAIXO PARA ACESSAR A PÁGINA DE NEGOCIAÇÃO DESEJADA E OBTER VANTAGEM NAS NEGOCIAÇÕES"$DODO $BMT $BREV
{spot}(BREVUSDT)
{spot}(BMTUSDT)
{spot}(DODOUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: Alerta de segurança cripto
Segundo relatos, a Keystone sofreu uma violação no site que expôs dados de contato dos clientes, endereços de entrega e registros de compras. A empresa afirma que as chaves privadas, frases-semente, senhas e dados de pagamento não foram afetados.
⚠️ Principais riscos: Tentativas direcionadas de phishing e mensagens falsas de segurança.
🔐 Mantenha-se em segurança:
• Nunca compartilhe sua frase-semente ou suas chaves privadas.
• Verifique as mensagens por meio dos canais oficiais.
• Evite links suspeitos e solicitações para transferir fundos.
📌 Isto parece ser um incidente de privacidade de dados, não uma exploração confirmada da blockchain nem um roubo de fundos de clientes. A dimensão total do incidente ainda não está clara.
💬 As empresas de carteiras de hardware deveriam coletar menos dados dos clientes?."CLIQUE NA ETIQUETA AMARELA DA MOEDA ABAIXO PARA ACESSAR A PÁGINA DE NEGOCIAÇÃO DESEJADA E OBTER VANTAGEM NAS NEGOCIAÇÕES"$DODO $BMT $BREV
1
17


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Falha no site da Keystone expõe endereços de entrega de compradores de criptomoedas ⚠️🔐
Por vezes, o maior risco de segurança não está dentro da sua carteira. Está na morada onde a guarda.
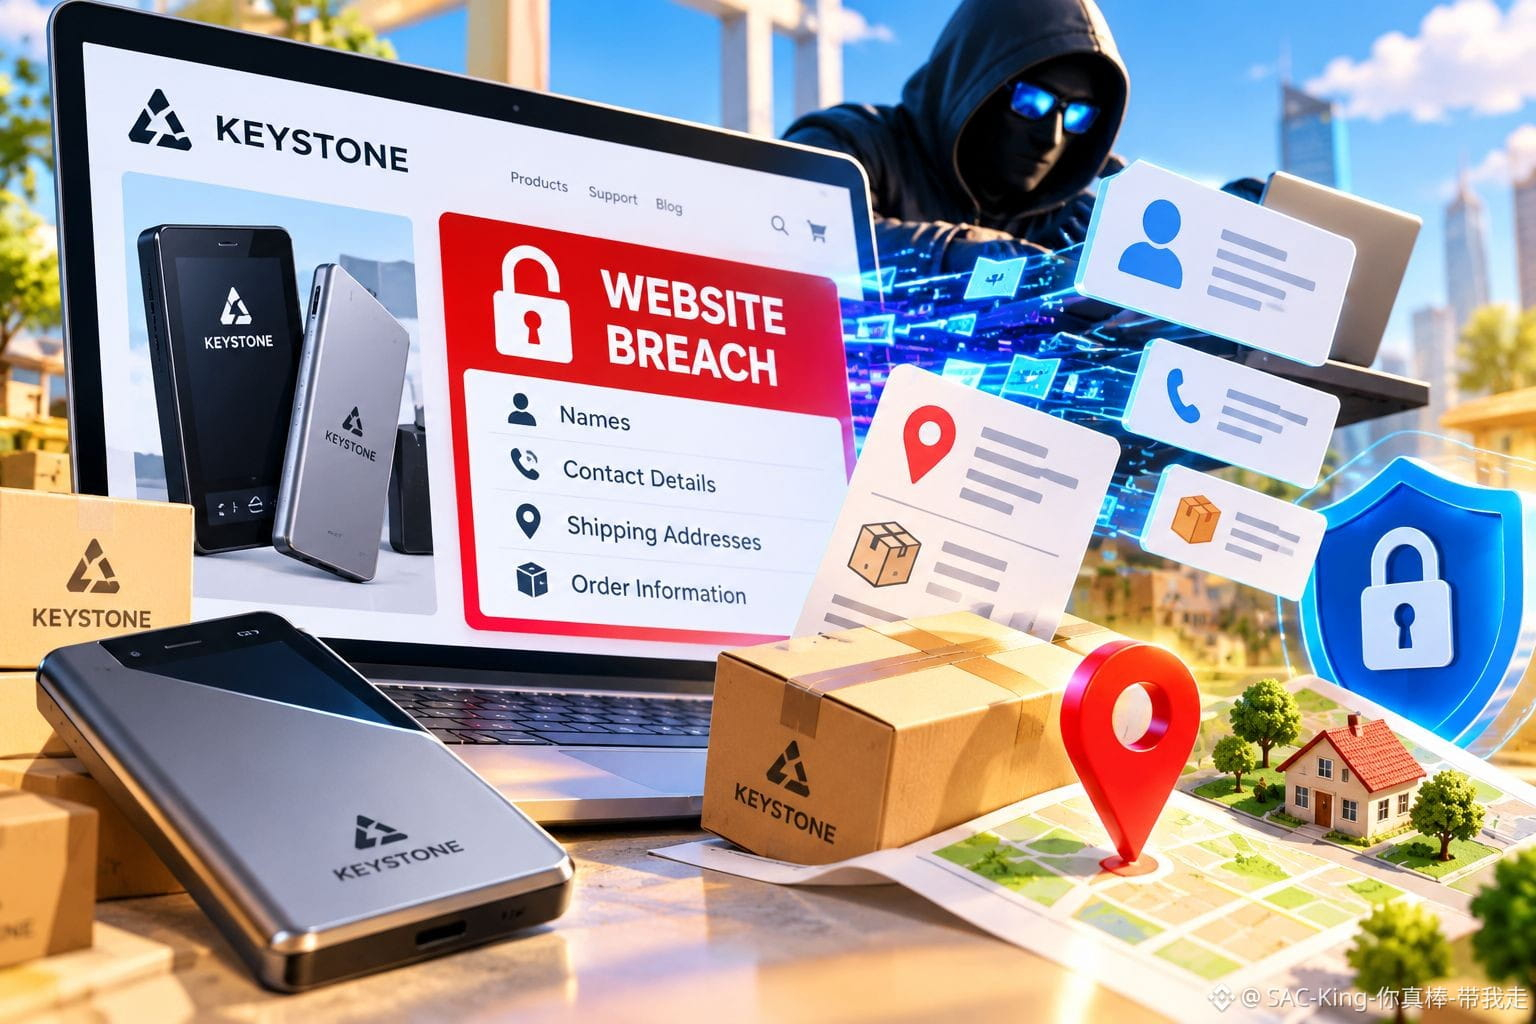
A Keystone, fabricante de carteiras físicas de criptomoedas, revelou que uma falha no seu site expôs os nomes, os dados de contacto, os endereços de entrega e as informações das encomendas dos clientes.
A empresa detetou um acesso não autorizado a 20 de outubro e confirmou a exposição dos dados a 23 de outubro de 2026, após analisar a atividade da sua loja, que utiliza a plataforma Shopify.
A Keystone afirma que os dados de pagamento, as frases de recuperação, as chaves privadas e as palavras-passe das carteiras não foram expostos. A empresa bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados. O número de utilizadores afetados não foi divulgado.
Mas há uma preocupação ainda maior: conhecer a identidade de alguém, a morada da sua casa e o facto de ter comprado uma carteira física pode ajudar criminosos a criar ataques de phishing convincentes ou até a visar detentores de criptomoedas no mundo real.
A minha opinião: a autocustódia protege o controlo das suas criptomoedas, mas não protege as informações pessoais divulgadas por um serviço de terceiros. A sua segurança é tão forte quanto o elo mais fraco que liga os seus ativos digitais à sua identidade real.
Se comprou na Keystone, confirme os alertas através dos canais oficiais, ignore ofertas não solicitadas de reembolso ou substituição e nunca partilhe a sua frase de recuperação. Nenhum agente de suporte legítimo precisa dela.
A verdadeira segurança das criptomoedas significa proteger tanto os seus ativos como as informações pessoais que poderiam fazer de si um alvo.
As empresas de carteiras físicas devem ser obrigadas a cumprir normas mais rigorosas de eliminação de dados depois de uma encomenda ser concluída?
Aviso: Esta publicação destina-se apenas a fins educativos e não constitui aconselhamento financeiro ou de segurança.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
120
🔎 A Keystone bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados. No entanto, a empresa não divulgou publicamente quantas pessoas foram afetadas nem explicou a causa técnica completa. $BTC $SOL
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔎 A Keystone bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados. No entanto, a empresa não divulgou publicamente quantas pessoas foram afetadas nem explicou a causa técnica completa. $BTC $SOL
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
11
⚠️ O banco de dados de clientes de uma empresa de carteiras de criptomoedas pode se tornar alvo mesmo quando a própria carteira permanece segura. A Keystone afirma que frases de recuperação, chaves privadas, senhas das carteiras e dados de pagamento não foram expostos. $BTC $ETH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
10
🔐 A Keystone, fabricante de carteiras físicas para criptomoedas, divulgou uma violação de segurança em seu site que expôs nomes, dados de contato, endereços de entrega e registros de compras dos clientes. A empresa detectou o acesso não autorizado em 20 de outubro e confirmou o roubo dos dados em 23 de outubro de 2026. $BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
9
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Fuga de Dados na Keystone, Gigante das Carteiras de Hardware! 📦🔓
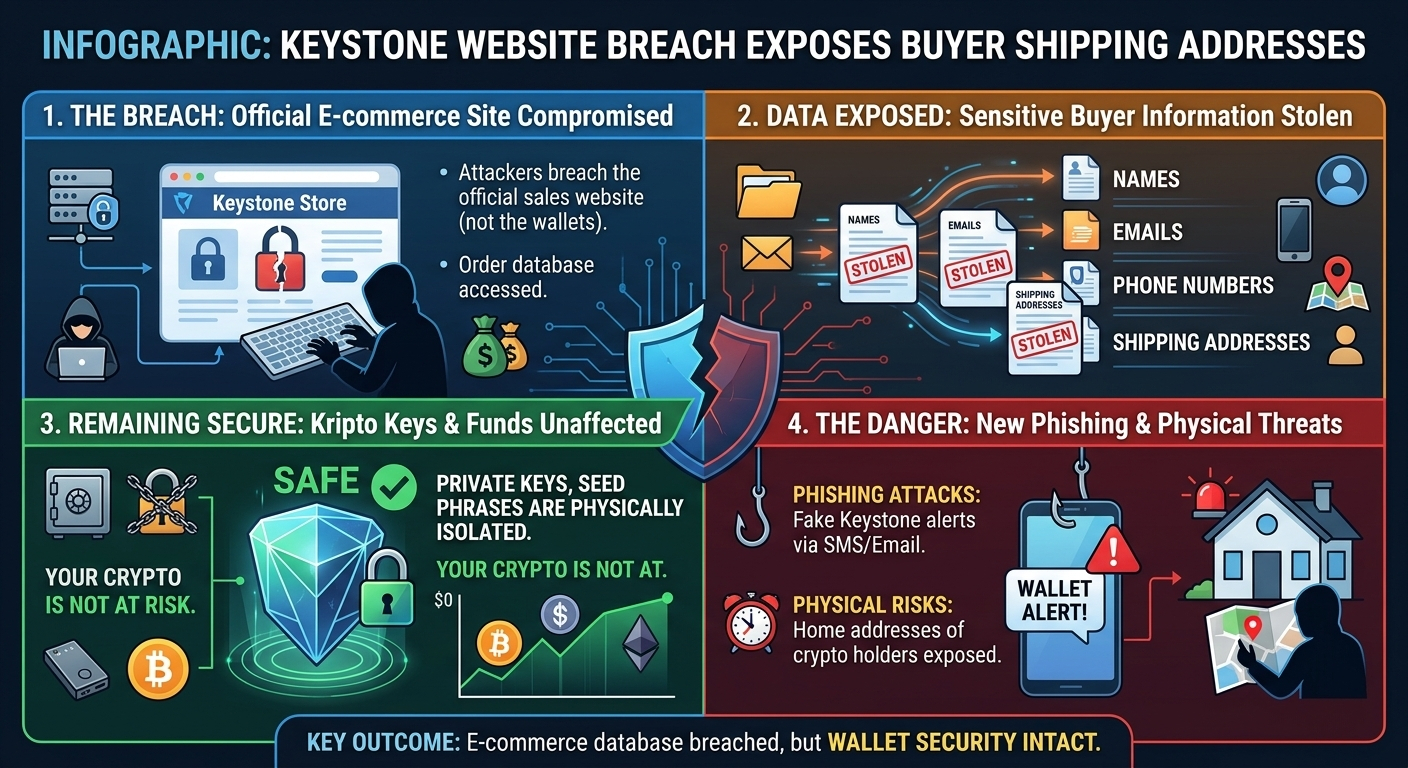
🌐 Site de Compras Hackeado: O site oficial de venda das carteiras de hardware Keystone, utilizadas para armazenar criptoativos da forma mais segura, foi alvo de um ciberataque. 💻📍 Informações Confidenciais Expostas: Em consequência da violação de dados, os nomes, endereços de e-mail, números de telefone e endereços de entrega de casa ou do trabalho dos clientes que fizeram compras no site foram parar às mãos dos hackers. 🛑🔑 Criptomoedas Seguras: O ataque afetou apenas a infraestrutura de comércio eletrónico. As criptomoedas nas carteiras dos utilizadores, as chaves privadas (private keys) e as frases de recuperação (seed phrases) não foram de forma alguma afetadas, uma vez que estão isoladas por hardware. 🛡️
⚠️ Quais são os Grandes Perigos que Ameaçam os Investidores?
🎣 Ataques de Phishing: Os hackers podem usar os endereços de e-mail e números de telefone divulgados para enviar mensagens falsas e alarmistas, como «A sua carteira está em risco; clique já neste link para a atualizar». 🎣🏠 Risco de se Tornar um Alvo Físico: A divulgação dos endereços residenciais de pessoas que possuem criptomoedas pode deixá-las vulneráveis a ataques direcionados, como roubos ou chantagem. 🗺️💣
🛡️ O que Devem Fazer as Vítimas? (Medidas Urgentes de Segurança)
🚫 Não Acredite nas Mensagens: Nunca responda a e-mails ou SMS que pareçam ser da Keystone ou de outra entidade e que peçam as suas palavras de recuperação (seed phrase). 🙅♂️👁️ Ative a Autenticação de Dois Fatores: Reforce ao máximo as camadas de segurança (2FA) das suas contas de e-mail e de plataformas de câmbio. 🔐📦 Pontos de Entrega Seguros: Daqui em diante, ao encomendar uma carteira de hardware, prefira usar cacifos de encomendas ou um nome falso/endereço do trabalho, em vez do seu endereço residencial. 📮
$BNB $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BNBUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Fuga de Dados na Keystone, Gigante das Carteiras de Hardware! 📦🔓
🌐 Site de Compras Hackeado: O site oficial de venda das carteiras de hardware Keystone, utilizadas para armazenar criptoativos da forma mais segura, foi alvo de um ciberataque. 💻📍 Informações Confidenciais Expostas: Em consequência da violação de dados, os nomes, endereços de e-mail, números de telefone e endereços de entrega de casa ou do trabalho dos clientes que fizeram compras no site foram parar às mãos dos hackers. 🛑🔑 Criptomoedas Seguras: O ataque afetou apenas a infraestrutura de comércio eletrónico. As criptomoedas nas carteiras dos utilizadores, as chaves privadas (private keys) e as frases de recuperação (seed phrases) não foram de forma alguma afetadas, uma vez que estão isoladas por hardware. 🛡️
⚠️ Quais são os Grandes Perigos que Ameaçam os Investidores?
🎣 Ataques de Phishing: Os hackers podem usar os endereços de e-mail e números de telefone divulgados para enviar mensagens falsas e alarmistas, como «A sua carteira está em risco; clique já neste link para a atualizar». 🎣🏠 Risco de se Tornar um Alvo Físico: A divulgação dos endereços residenciais de pessoas que possuem criptomoedas pode deixá-las vulneráveis a ataques direcionados, como roubos ou chantagem. 🗺️💣
🛡️ O que Devem Fazer as Vítimas? (Medidas Urgentes de Segurança)
🚫 Não Acredite nas Mensagens: Nunca responda a e-mails ou SMS que pareçam ser da Keystone ou de outra entidade e que peçam as suas palavras de recuperação (seed phrase). 🙅♂️👁️ Ative a Autenticação de Dois Fatores: Reforce ao máximo as camadas de segurança (2FA) das suas contas de e-mail e de plataformas de câmbio. 🔐📦 Pontos de Entrega Seguros: Daqui em diante, ao encomendar uma carteira de hardware, prefira usar cacifos de encomendas ou um nome falso/endereço do trabalho, em vez do seu endereço residencial. 📮
$BNB $SOL $ETH
37

·
--
🚨 A Keystone afirma que a violação do seu site expôs endereços de entrega e detalhes dos pedidos — não as chaves privadas. Isso não torna o vazamento inofensivo.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
A Keystone confirmou que um terceiro não autorizado obteve informações de clientes da sua loja baseada no Shopify.
As informações expostas incluíam nomes, dados de contato, endereços de entrega e detalhes dos pedidos, incluindo os produtos comprados e seus preços.
A empresa afirmou que informações de cartões de pagamento, dados bancários, frases de recuperação, chaves privadas e senhas de carteiras não foram expostas. Ela não divulgou publicamente quantos clientes foram afetados.
Há outro detalhe que vale a pena analisar.
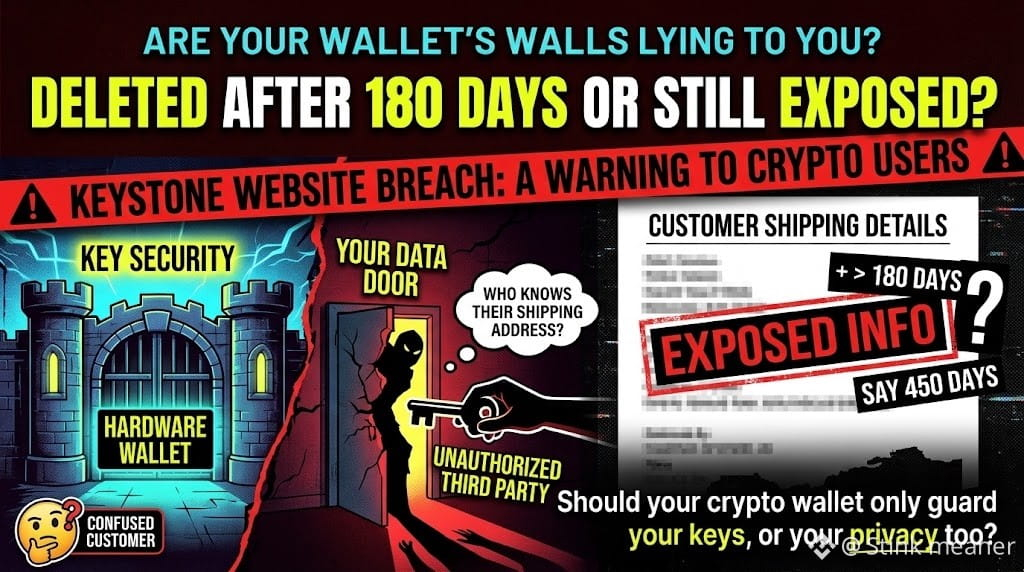
A Keystone havia divulgado uma política de exclusão das informações de entrega 180 dias após o pedido. Alguns clientes alegaram posteriormente que informações relacionadas a pedidos mais antigos foram expostas. A empresa ainda não apresentou uma explicação pública completa sobre o alcance da violação nem sobre como os registros mais antigos continuaram acessíveis.
Uma carteira de hardware pode proteger as chaves que controlam os fundos, enquanto o banco de dados de clientes ao redor dela cria um risco separado à privacidade.
Informações expostas sobre compras e endereços também podem ajudar golpistas a elaborar mensagens de phishing convincentes ou a direcionar ataques a usuários de criptomoedas com mais precisão.
Os fabricantes de carteiras de hardware devem ser avaliados principalmente pela segurança das chaves — ou pela eficácia com que protegem as informações pessoais que identificam seus clientes?
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
$BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
🚨 A Keystone afirma que a violação do seu site expôs endereços de entrega e detalhes dos pedidos — não as chaves privadas. Isso não torna o vazamento inofensivo.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
A Keystone confirmou que um terceiro não autorizado obteve informações de clientes da sua loja baseada no Shopify.
As informações expostas incluíam nomes, dados de contato, endereços de entrega e detalhes dos pedidos, incluindo os produtos comprados e seus preços.
A empresa afirmou que informações de cartões de pagamento, dados bancários, frases de recuperação, chaves privadas e senhas de carteiras não foram expostas. Ela não divulgou publicamente quantos clientes foram afetados.
Há outro detalhe que vale a pena analisar.
A Keystone havia divulgado uma política de exclusão das informações de entrega 180 dias após o pedido. Alguns clientes alegaram posteriormente que informações relacionadas a pedidos mais antigos foram expostas. A empresa ainda não apresentou uma explicação pública completa sobre o alcance da violação nem sobre como os registros mais antigos continuaram acessíveis.
Uma carteira de hardware pode proteger as chaves que controlam os fundos, enquanto o banco de dados de clientes ao redor dela cria um risco separado à privacidade.
Informações expostas sobre compras e endereços também podem ajudar golpistas a elaborar mensagens de phishing convincentes ou a direcionar ataques a usuários de criptomoedas com mais precisão.
Os fabricantes de carteiras de hardware devem ser avaliados principalmente pela segurança das chaves — ou pela eficácia com que protegem as informações pessoais que identificam seus clientes?
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
$BNB $ETH $BTC
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
1
59
·
--
🚨 FALHA DE SEGURANÇA NO SITE DA KEYSTONE É UM SÉRIO ALERTA SOBRE PRIVACIDADE
Uma falha de segurança em um site pode expor muito mais do que os clientes imaginam
Relatos sobre a falha de segurança no site da Keystone indicam que os endereços de entrega dos compradores podem ter sido expostos, levantando preocupações sobre a privacidade dos clientes e a segurança dos dados
O risco vai além de mensagens indesejadas, pois os dados de entrega expostos podem ser usados indevidamente em golpes de phishing, falsidade ideológica ou engenharia social direcionada
Para os compradores afetados, a prioridade é ficar atento a notificações de entrega suspeitas, mensagens inesperadas e solicitações de informações pessoais ou financeiras
Nunca confie em um link só porque a mensagem parece ter sido enviada por uma empresa de entregas ou uma marca conhecida
A lição mais importante é clara
Na economia digital, proteger os dados dos clientes é tão importante quanto proteger o dinheiro deles
Você acha que as empresas deveriam enfrentar penalidades mais severas quando as informações de entrega dos clientes são expostas?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
{spot}(BTCUSDT)
🚨 FALHA DE SEGURANÇA NO SITE DA KEYSTONE É UM SÉRIO ALERTA SOBRE PRIVACIDADE
Uma falha de segurança em um site pode expor muito mais do que os clientes imaginam
Relatos sobre a falha de segurança no site da Keystone indicam que os endereços de entrega dos compradores podem ter sido expostos, levantando preocupações sobre a privacidade dos clientes e a segurança dos dados
O risco vai além de mensagens indesejadas, pois os dados de entrega expostos podem ser usados indevidamente em golpes de phishing, falsidade ideológica ou engenharia social direcionada
Para os compradores afetados, a prioridade é ficar atento a notificações de entrega suspeitas, mensagens inesperadas e solicitações de informações pessoais ou financeiras
Nunca confie em um link só porque a mensagem parece ter sido enviada por uma empresa de entregas ou uma marca conhecida
A lição mais importante é clara
Na economia digital, proteger os dados dos clientes é tão importante quanto proteger o dinheiro deles
Você acha que as empresas deveriam enfrentar penalidades mais severas quando as informações de entrega dos clientes são expostas?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
63
·
--
Ocorreu uma violação significativa de dados na Keystone, expondo os endereços de entrega confidenciais dos compradores. Este incidente levanta sérias preocupações sobre a segurança dos dados no ecossistema de comércio eletrônico e destaca os riscos contínuos que os consumidores enfrentam na internet. Violações como essa podem levar a roubo de identidade, tentativas de phishing e outras atividades maliciosas. Recomenda-se que os usuários permaneçam vigilantes e monitorem suas contas em busca de qualquer atividade suspeita. Este evento reforça a importância fundamental de medidas robustas de cibersegurança em todas as plataformas que lidam com dados pessoais.
Embora esta violação afete diretamente os usuários da Keystone, ela serve como um alerta contundente para toda a comunidade cripto sobre a necessidade de adotar práticas seguras, especialmente ao lidar com informações pessoais relacionadas a transações ou ao acesso a plataformas. Use sempre senhas fortes e exclusivas e ative a autenticação de dois fatores sempre que possível.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
63

·
--
#VazamentoNoSiteDaKeystoneExpoeEnderecosDeEntregaDosCompradores
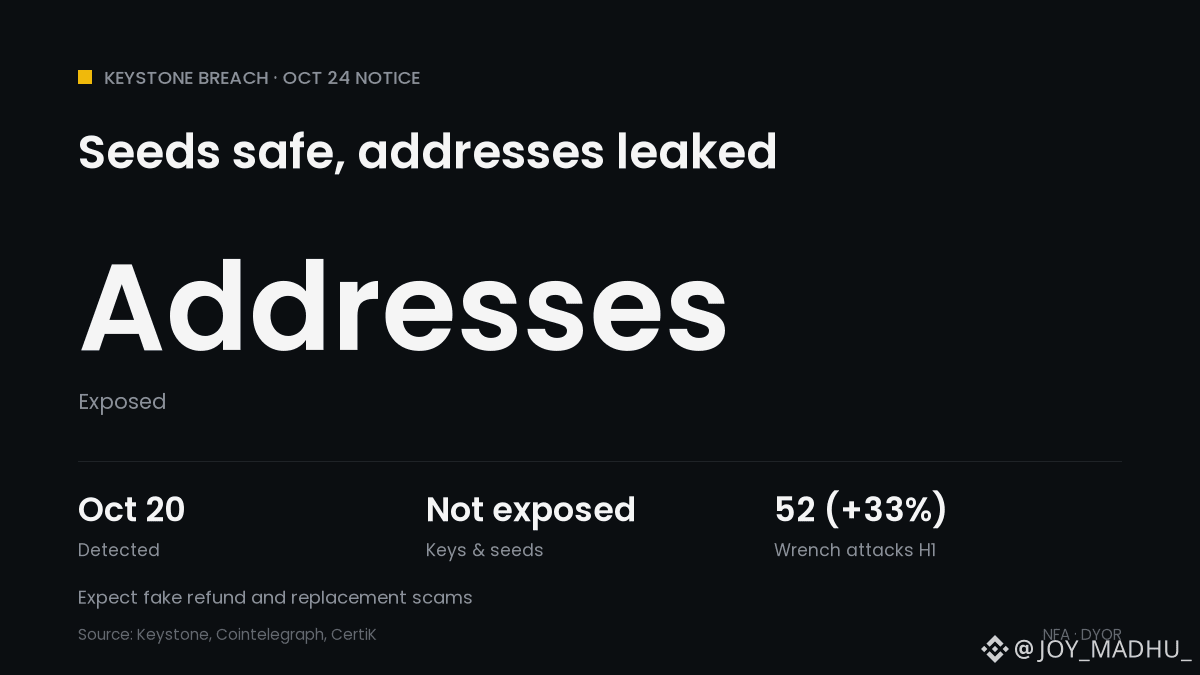
📦 Vazamento da Keystone: sua seed está segura, seu endereço não
📅 20 de out.: acesso não autorizado à loja da Keystone na Shopify detectado
🔍 23 de out.: confirmado que terceiros roubaram dados de entrega de clientes
📄 Expostos: nomes, contatos, endereços, itens comprados e preços
✅ Não expostos: frases de recuperação, chaves privadas, senhas de carteira e dados de pagamento
⚠️ Alguns compradores de 2024 receberam avisos, apesar da política de exclusão após 180 dias
📞 Usuários já relatam ligações fraudulentas mencionando compras antigas
📊 A CertiK contabilizou 52 ataques com chave inglesa no primeiro semestre de 2026, um aumento de 33% em relação ao ano anterior
O que isso significa para as criptomoedas: nenhum fundo foi perdido e a segurança $BTC não é o problema, mas uma lista de compradores vazada indica quem provavelmente possui cripto. A Keystone nunca pedirá sua seed.
Você compraria uma carteira física usando uma caixa postal ou um endereço fictício? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
Em Alta
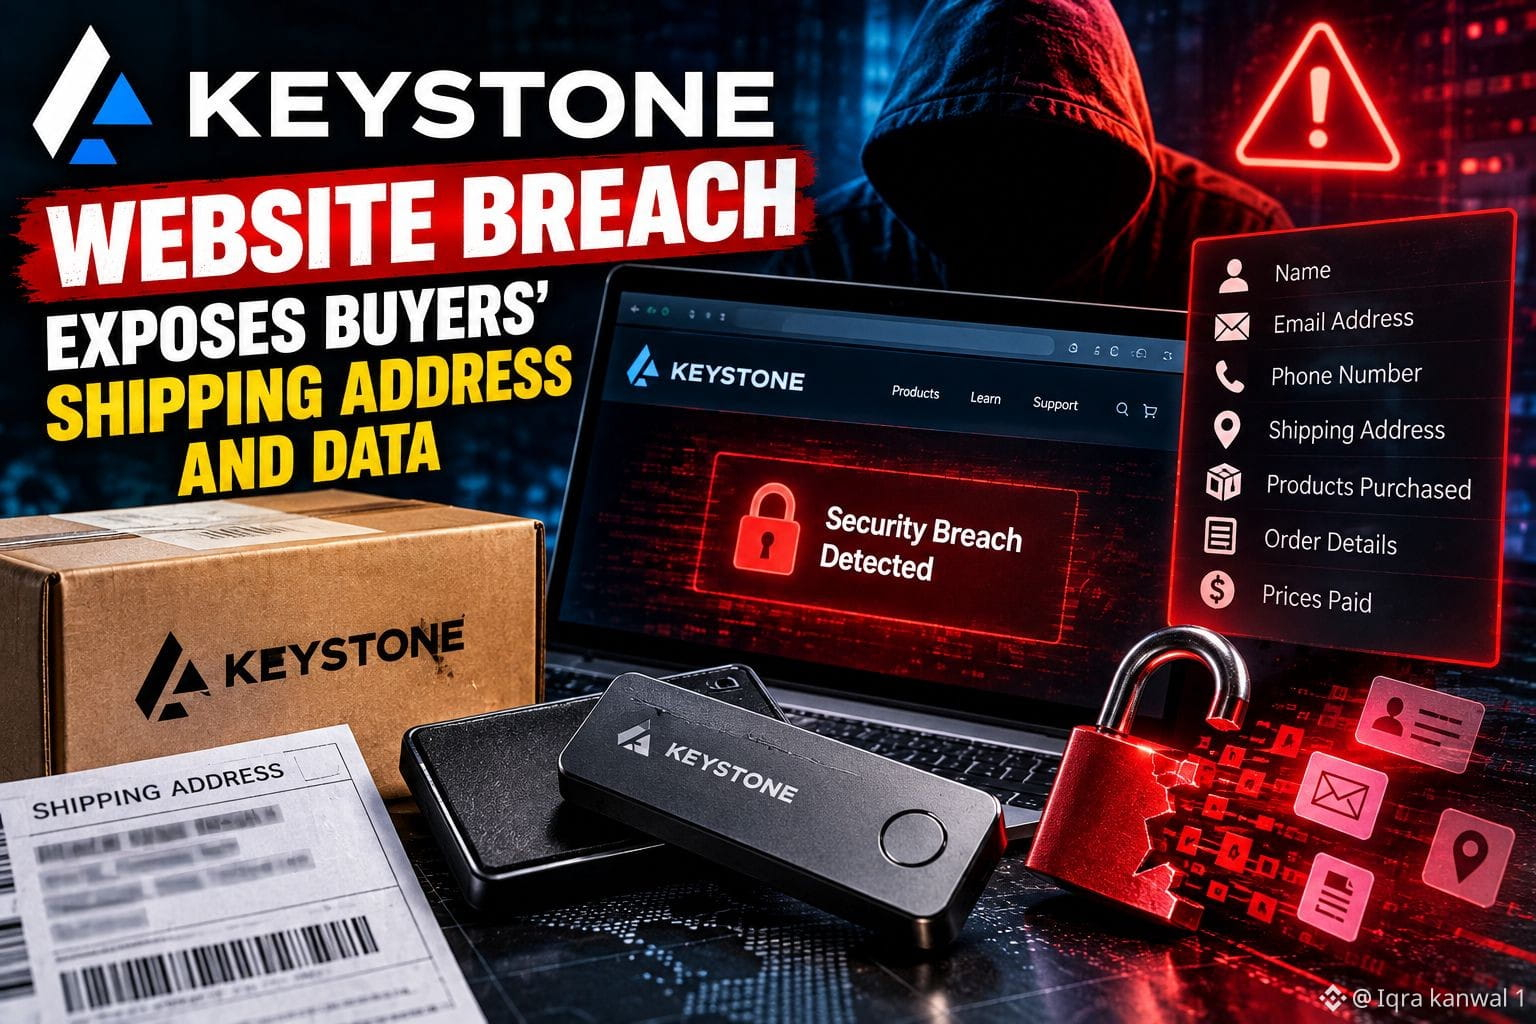
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Violação do site da Keystone: um lembrete de que a privacidade em cripto vai além das chaves privadas
A Keystone divulgou uma violação do seu site que expôs nomes de clientes, dados de contacto, endereços de envio e informações sobre encomendas, incluindo os produtos comprados e os preços pagos. A empresa afirma que detetou um acesso não autorizado a 20 de outubro e confirmou a exposição dos dados a 23 de outubro.
Segundo a Keystone, os dados de pagamento, as palavras-passe das carteiras, as chaves privadas e as frases de recuperação não foram comprometidos. Esta distinção é importante: o incidente não significa automaticamente que os fundos em cripto dos clientes estejam em risco. No entanto, associar um endereço físico à compra de uma carteira de hardware pode criar sérios riscos de privacidade e segurança.
O maior risco imediato poderá ser o phishing direcionado. Os atacantes podem usar dados reais das encomendas para se fazerem passar por equipas de suporte, oferecer substituições falsas ou enviar mensagens convincentes destinadas a roubar frases de recuperação.
A Keystone afirma que bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados. O número de pessoas afetadas e os detalhes técnicos completos ainda não foram divulgados publicamente. Também surgiram questões sobre a política de retenção de dados de 180 dias declarada pela empresa.
Para os utilizadores, a resposta prática é clara:
🔹 Nunca partilhe a sua frase-semente ou as suas chaves privadas.
🔹 Ignore ofertas inesperadas de reembolso, substituição ou recuperação.
🔹 Evite clicar em ligações de mensagens não solicitadas; contacte o suporte através do site oficial.
🔹 Não reinicie a sua carteira nem transfira fundos apenas por causa desta violação da loja.
A lição mais ampla para a segurança em cripto: a autocustódia protege o controlo dos ativos, mas não elimina os riscos criados pelas bases de dados de clientes e pelos registos de envio. A privacidade também faz parte da segurança.
#Keystone #CryptoSecurity #DataBreach #HardwareWallet #Bitcoin #CryptoNews
$NIL $ENA $REZ
{future}(REZUSDT)
{future}(ENAUSDT)
{future}(NILUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Violação do site da Keystone: um lembrete de que a privacidade em cripto vai além das chaves privadas
A Keystone divulgou uma violação do seu site que expôs nomes de clientes, dados de contacto, endereços de envio e informações sobre encomendas, incluindo os produtos comprados e os preços pagos. A empresa afirma que detetou um acesso não autorizado a 20 de outubro e confirmou a exposição dos dados a 23 de outubro.
Segundo a Keystone, os dados de pagamento, as palavras-passe das carteiras, as chaves privadas e as frases de recuperação não foram comprometidos. Esta distinção é importante: o incidente não significa automaticamente que os fundos em cripto dos clientes estejam em risco. No entanto, associar um endereço físico à compra de uma carteira de hardware pode criar sérios riscos de privacidade e segurança.
O maior risco imediato poderá ser o phishing direcionado. Os atacantes podem usar dados reais das encomendas para se fazerem passar por equipas de suporte, oferecer substituições falsas ou enviar mensagens convincentes destinadas a roubar frases de recuperação.
A Keystone afirma que bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados. O número de pessoas afetadas e os detalhes técnicos completos ainda não foram divulgados publicamente. Também surgiram questões sobre a política de retenção de dados de 180 dias declarada pela empresa.
Para os utilizadores, a resposta prática é clara:
🔹 Nunca partilhe a sua frase-semente ou as suas chaves privadas.
🔹 Ignore ofertas inesperadas de reembolso, substituição ou recuperação.
🔹 Evite clicar em ligações de mensagens não solicitadas; contacte o suporte através do site oficial.
🔹 Não reinicie a sua carteira nem transfira fundos apenas por causa desta violação da loja.
A lição mais ampla para a segurança em cripto: a autocustódia protege o controlo dos ativos, mas não elimina os riscos criados pelas bases de dados de clientes e pelos registos de envio. A privacidade também faz parte da segurança.
#Keystone #CryptoSecurity #DataBreach #HardwareWallet #Bitcoin #CryptoNews
$NIL $ENA $REZ
232

·
--
Dados de pedidos da Keystone expostos|Privacidade on-chain da ZEC não significa anonimato no mundo real|Minha escolha é prevenir phishing antes de olhar para o preço
Mantenho uma postura cautelosa em relação à ZEC e não interpreto o incidente com os dados de clientes de um fabricante de carteiras como uma invasão da blockchain da Zcash. Em comunicado oficial de 24 de outubro, a Keystone afirmou que detectou, em 20 de outubro, um acesso não autorizado ao site oficial e que, após verificar a atividade na interface da Shopify, confirmou no dia 23 que terceiros obtiveram dados de entrega de clientes. Segundo a empresa, os dados afetados incluem nomes, contatos, endereços de entrega, além das categorias e dos preços dos pedidos; dados de cartões bancários, frases-semente, chaves privadas e senhas de carteiras não constavam desse conjunto. A empresa afirma que bloqueou o acesso, corrigiu a vulnerabilidade e notificou os clientes afetados; o relatório completo da investigação ainda será divulgado. Até o momento, não há informações sobre o número de pessoas afetadas, a via específica da invasão ou resultados de uma perícia independente. Portanto, só posso descrever “as chaves não foram expostas” como uma informação divulgada pela empresa, e não como uma conclusão verificada por uma entidade externa.
O verdadeiro alerta desse assunto em alta para a ZEC diz respeito aos limites da privacidade. As transações protegidas da Zcash podem ocultar algumas informações on-chain, mas, se registros de compras no mundo real vincularem nomes e endereços residenciais à posse de uma carteira de hardware, golpistas ainda poderão se passar pelo suporte e, sob pretextos como “reembolso”, “substituição do dispositivo” ou “correção de endereço”, induzir usuários a revelar sua frase de recuperação. Mesmo que os saldos on-chain não tenham sido expostos diretamente por esse incidente, o risco de engenharia social direcionada aumenta. Quem possui ZEC deve conferir as notificações acessando manualmente o endereço oficial, não clicar em links inesperados recebidos por SMS ou e-mail e nunca fornecer a frase-semente a ninguém — muito menos digitá-la em dispositivos de procedência duvidosa. Medidas de segurança e decisões de negociação devem ser tratadas separadamente; transferir fundos em pânico também pode causar novas perdas.
No momento em que escrevo, o par ZEC/USD da Kraken está em torno de 1.203 dólares, com abertura diária em UTC a 1.212,09 dólares, máxima intradiária de 1.218,76 dólares e mínima de 1.176,53 dólares. O preço está abaixo da abertura, mas não há evidências de que essa queda tenha sido causada pelo comunicado da Keystone. A ZEC também é afetada pelo apetite geral ao risco, pela liquidez e pelo calendário de eventos do projeto que se aproxima. Vejo o nível de 1.219 dólares como o limite superior a observar para avaliar se os compradores conseguem retomar o controle da faixa intradiária, e 1.176 dólares como limite de risco. Se romper o limite superior, mas logo voltar a cair abaixo dele, a tese de fortalecimento perde validade; se perder o limite inferior, não vou tentar comprar a queda só por causa da “narrativa de privacidade”. A hashtag em alta #KeystoneWebsiteBreachExposesBuyersShippingAddresses descreve dados de pedidos, não um incidente na rede principal da ZEC.
Se eu fosse negociar: não entraria agora. Apenas prepararia uma posição comprada pequena em spot, a favor da tendência, com no máximo 3% do capital total e sem alavancagem. Só começaria a testar a entrada em duas parcelas se o gráfico de uma hora fechasse acima de 1.219 dólares e, na hora seguinte, o preço recuasse e se mantivesse acima de 1.210 dólares. O primeiro alvo é 1.245 dólares, onde reduziria a posição pela metade; o segundo é 1.275 dólares, onde elevaria o stop de proteção para o restante. O stop inicial fica em 1.188 dólares. Se, depois da execução, o preço voltar a fechar abaixo de 1.210 dólares, ou se uma investigação oficial posterior sobre o incidente de segurança revelar riscos além dos já divulgados, encerraria a posição antecipadamente. Sem um gatilho de entrada, continuarei aguardando e, de forma alguma, apresentarei um plano como se fosse uma operação já lucrativa.
Fontes: comunicado oficial da Keystone de 24 de outubro e informações posteriores sobre a investigação; materiais da Fundação Zcash; cotação em tempo real de ZEC/USD na Kraken. #KeystoneWebsiteBreachExposesBuyersShippingAddresses #ZEC
O texto acima reflete apenas minha observação pessoal do mercado e não constitui aconselhamento de investimento.
5
·
--
Em Alta
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Um lembrete sobre segurança em cripto
Segundo relatos, a Keystone sofreu uma violação em seu site que expôs nomes de clientes, dados de contato, endereços de entrega e registros de compras. A empresa afirma que chaves privadas, frases de recuperação, senhas e dados de pagamento não foram comprometidos.
🔎 Por que os usuários de cripto devem se preocupar?
O principal risco é o phishing direcionado. Com informações reais dos clientes, os invasores podem enviar mensagens convincentes sobre reembolsos, dispositivos de substituição ou segurança da carteira.
📊 Principais pontos:
• A exposição de dados pode criar riscos mesmo quando as credenciais da carteira continuam seguras.
• Nunca compartilhe sua frase-semente ou suas chaves privadas.
• Verifique mensagens inesperadas por canais oficiais.
• Evite links suspeitos e pedidos para transferir fundos.
• Carteiras de hardware protegem as chaves privadas, mas não eliminam todos os riscos de segurança.
⚠️ A Keystone afirma que corrigiu a vulnerabilidade e está investigando o incidente. A extensão total ainda não está clara.
A perspectiva do trader: trata-se de uma preocupação de segurança cibernética, não de evidência de uma exploração confirmada da blockchain ou de fundos de clientes roubados. Não confunda a exposição de dados pessoais com o comprometimento direto de carteiras.
A segurança em cripto exige mais do que proteger ativos na blockchain. Bancos de dados de clientes, informações de entrega e privacidade das contas também importam.
As empresas de carteiras de hardware deveriam coletar e reter menos dados dos clientes?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
{spot}(DODOUSDT)
{future}(BREVUSDT)
{future}(BMTUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Um lembrete sobre segurança em cripto
Segundo relatos, a Keystone sofreu uma violação em seu site que expôs nomes de clientes, dados de contato, endereços de entrega e registros de compras. A empresa afirma que chaves privadas, frases de recuperação, senhas e dados de pagamento não foram comprometidos.
🔎 Por que os usuários de cripto devem se preocupar?
O principal risco é o phishing direcionado. Com informações reais dos clientes, os invasores podem enviar mensagens convincentes sobre reembolsos, dispositivos de substituição ou segurança da carteira.
📊 Principais pontos:
• A exposição de dados pode criar riscos mesmo quando as credenciais da carteira continuam seguras.
• Nunca compartilhe sua frase-semente ou suas chaves privadas.
• Verifique mensagens inesperadas por canais oficiais.
• Evite links suspeitos e pedidos para transferir fundos.
• Carteiras de hardware protegem as chaves privadas, mas não eliminam todos os riscos de segurança.
⚠️ A Keystone afirma que corrigiu a vulnerabilidade e está investigando o incidente. A extensão total ainda não está clara.
A perspectiva do trader: trata-se de uma preocupação de segurança cibernética, não de evidência de uma exploração confirmada da blockchain ou de fundos de clientes roubados. Não confunda a exposição de dados pessoais com o comprometimento direto de carteiras.
A segurança em cripto exige mais do que proteger ativos na blockchain. Bancos de dados de clientes, informações de entrega e privacidade das contas também importam.
As empresas de carteiras de hardware deveriam coletar e reter menos dados dos clientes?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
293

#KeystoneWebsiteBreachExposesBuyersShippingAddresses
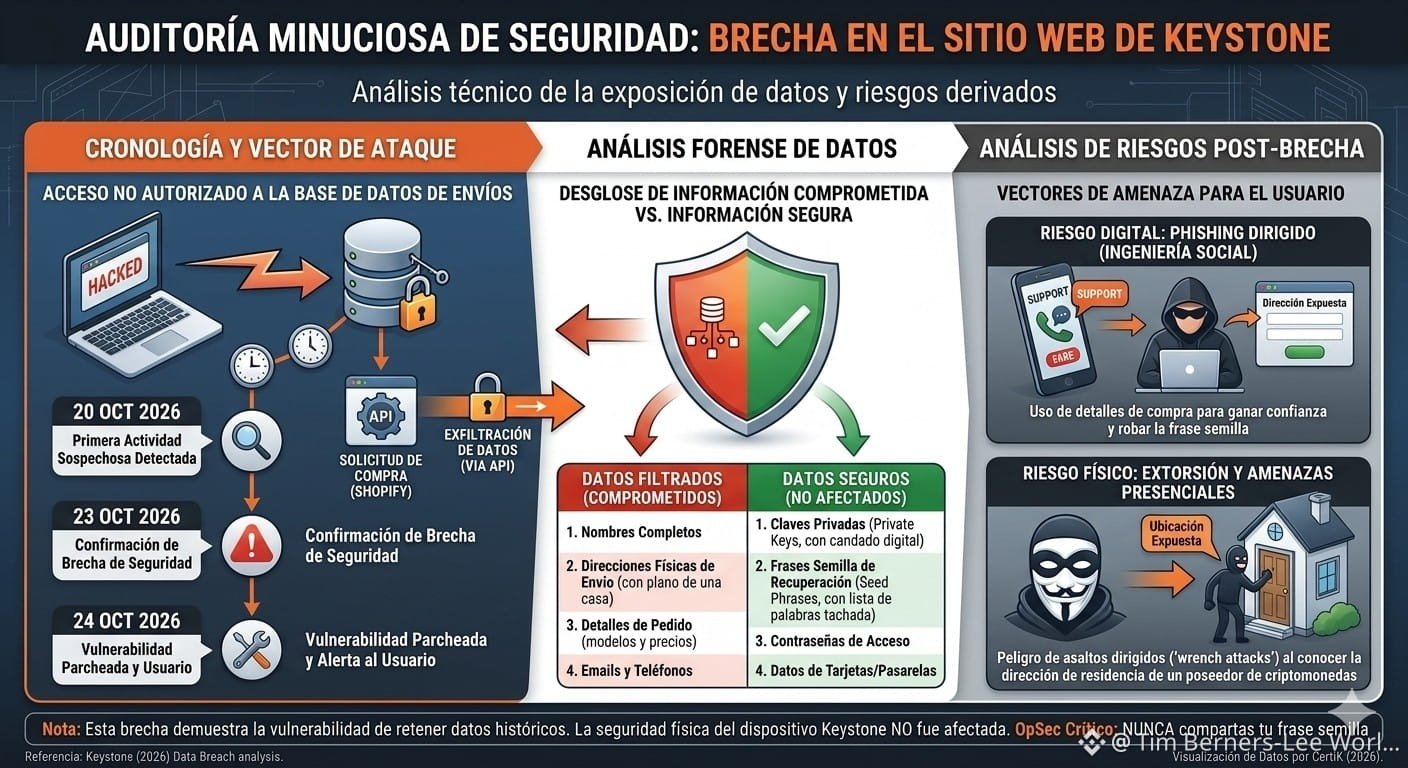
⚠️A Grande Controvérsia: A Retenção de Dados Questionada
⚠️Dados Exfiltrados (Comprometidos) Dados Seguros (NÃO Afetados)
Nomes e sobrenomes completos dos compradores. Chaves privadas (Private Keys).
Endereços físicos para envio e entrega em domicílio. Frases-semente de recuperação (Seed Phrases).
Detalhes precisos dos pedidos (modelos comprados e preços). Senhas de acesso aos aplicativos das carteiras.
Informações de contato (e-mails e telefones). Dados bancários, cartões de crédito ou gateways de pagamento.
⚠️O incidente provocou uma onda de indignação e desconfiança nas redes sociais devido às políticas de privacidade da empresa. Em 2023, a Keystone anunciou publicamente que reduziria seu período de retenção de dados para apenas 180 dias após a compra, uma medida concebida especificamente para mitigar o impacto de ataques em massa (como o sofrido historicamente por sua concorrente Ledger).
⚠️No entanto, vários clientes relataram na plataforma X ter recebido a notificação de vulnerabilidade apesar de terem comprado suas carteiras em 2024 ou em anos anteriores, o que demonstra empiricamente que a empresa não apagou os registros históricos como havia prometido, abrindo um debate sobre a veracidade das políticas de armazenamento de dados dos fornecedores de carteiras de hardware. $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️A Grande Controvérsia: A Retenção de Dados Questionada
⚠️Dados Exfiltrados (Comprometidos) Dados Seguros (NÃO Afetados)
Nomes e sobrenomes completos dos compradores. Chaves privadas (Private Keys).
Endereços físicos para envio e entrega em domicílio. Frases-semente de recuperação (Seed Phrases).
Detalhes precisos dos pedidos (modelos comprados e preços). Senhas de acesso aos aplicativos das carteiras.
Informações de contato (e-mails e telefones). Dados bancários, cartões de crédito ou gateways de pagamento.
⚠️O incidente provocou uma onda de indignação e desconfiança nas redes sociais devido às políticas de privacidade da empresa. Em 2023, a Keystone anunciou publicamente que reduziria seu período de retenção de dados para apenas 180 dias após a compra, uma medida concebida especificamente para mitigar o impacto de ataques em massa (como o sofrido historicamente por sua concorrente Ledger).
⚠️No entanto, vários clientes relataram na plataforma X ter recebido a notificação de vulnerabilidade apesar de terem comprado suas carteiras em 2024 ou em anos anteriores, o que demonstra empiricamente que a empresa não apagou os registros históricos como havia prometido, abrindo um debate sobre a veracidade das políticas de armazenamento de dados dos fornecedores de carteiras de hardware. $BTC $ETH
ABO3ZAM:
طرح ممتاز وضروري يا غالي، خصوصاً في وقت نحتاج فيه نحمي بياناتنا مثل ما نؤمن أرباحنا عند أول مقاومة. ديروا بالكم ولا تخلون السيولة عرضة للمخاطر. 🎯
4
129
·
--
Em Alta
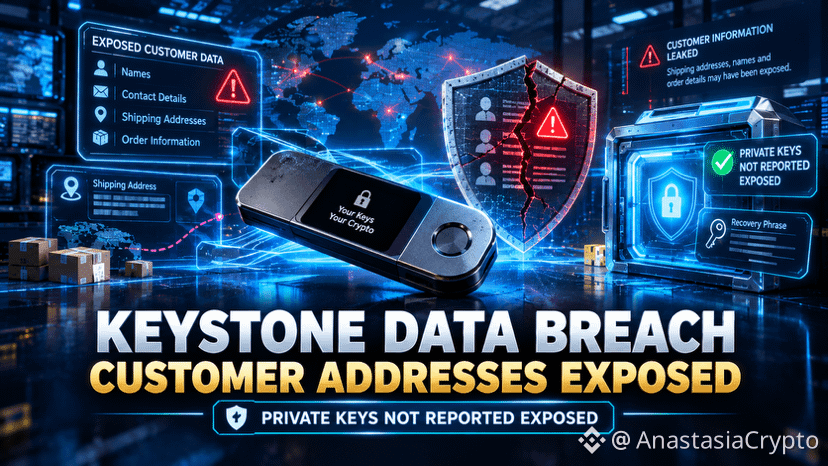
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 URGENTE: VAZAMENTO DE DADOS DA KEYSTONE EXPÕE ENDEREÇOS DE COMPRADORES DE CARTEIRAS DE HARDWARE!
🔐 Um novo incidente de segurança está levantando sérias questões sobre a privacidade dos clientes no setor cripto.
A Keystone, fabricante de carteiras de hardware, confirmou que o acesso não autorizado ao seu site expôs informações de clientes, incluindo endereços de entrega e registros de compras.
📌 O QUE FOI EXPOSTO?
🔴 Nomes e dados de contato dos clientes
🔴 Endereços de entrega
🔴 Produtos comprados e preços dos pedidos
✅ O QUE A KEYSTONE AFIRMA QUE ESTAVA SEGURO?
A empresa afirma que os dados de cartões de pagamento, informações bancárias, senhas das carteiras, chaves privadas e frases de recuperação não foram expostos neste incidente.
⚠️ POR QUE ISSO É IMPORTANTE
Mesmo quando as chaves das carteiras cripto permanecem seguras, o vazamento de informações pessoais pode criar outro risco: golpes direcionados de phishing e falsidade ideológica.
Criminosos podem usar detalhes reais de pedidos para fazer com que e-mails, ligações ou ofertas falsas de dispositivos de substituição pareçam legítimos. A Keystone afirma que bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados.
🛡️ A PRINCIPAL LIÇÃO
A segurança cripto não se resume a proteger chaves privadas. Proteger os dados dos clientes também é essencial para a segurança e a confiança de todo o ecossistema.
Nunca compartilhe sua frase de recuperação ou suas chaves privadas com ninguém e tenha cuidado com mensagens inesperadas sobre a segurança da carteira.
💬 O QUE VOCÊ ACHA?
As empresas de carteiras de hardware deveriam estar sujeitas a padrões mais rigorosos de proteção dos dados dos clientes?
Compartilhe sua opinião abaixo. 👇
#CryptoSecurity #Keystone #CryptoNews #Blockchain #BinanceSquare
$XAU $XAG $QNT
{future}(QNTUSDT)
{future}(XAGUSDT)
{future}(XAUUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 URGENTE: VAZAMENTO DE DADOS DA KEYSTONE EXPÕE ENDEREÇOS DE COMPRADORES DE CARTEIRAS DE HARDWARE!
🔐 Um novo incidente de segurança está levantando sérias questões sobre a privacidade dos clientes no setor cripto.
A Keystone, fabricante de carteiras de hardware, confirmou que o acesso não autorizado ao seu site expôs informações de clientes, incluindo endereços de entrega e registros de compras.
📌 O QUE FOI EXPOSTO?
🔴 Nomes e dados de contato dos clientes
🔴 Endereços de entrega
🔴 Produtos comprados e preços dos pedidos
✅ O QUE A KEYSTONE AFIRMA QUE ESTAVA SEGURO?
A empresa afirma que os dados de cartões de pagamento, informações bancárias, senhas das carteiras, chaves privadas e frases de recuperação não foram expostos neste incidente.
⚠️ POR QUE ISSO É IMPORTANTE
Mesmo quando as chaves das carteiras cripto permanecem seguras, o vazamento de informações pessoais pode criar outro risco: golpes direcionados de phishing e falsidade ideológica.
Criminosos podem usar detalhes reais de pedidos para fazer com que e-mails, ligações ou ofertas falsas de dispositivos de substituição pareçam legítimos. A Keystone afirma que bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados.
🛡️ A PRINCIPAL LIÇÃO
A segurança cripto não se resume a proteger chaves privadas. Proteger os dados dos clientes também é essencial para a segurança e a confiança de todo o ecossistema.
Nunca compartilhe sua frase de recuperação ou suas chaves privadas com ninguém e tenha cuidado com mensagens inesperadas sobre a segurança da carteira.
💬 O QUE VOCÊ ACHA?
As empresas de carteiras de hardware deveriam estar sujeitas a padrões mais rigorosos de proteção dos dados dos clientes?
Compartilhe sua opinião abaixo. 👇
#CryptoSecurity #Keystone #CryptoNews #Blockchain #BinanceSquare
$XAU $XAG $QNT
1
387
·
--
Em Baixa
🚨 $TUT ESTÁ COM DIFICULDADES PARA SE RECUPERAR — VEM AÍ MAIS UMA QUEDA? 📉🔥
TUT continua sendo negociado abaixo das duas EMAs principais nos gráficos de 1H e 4H.
Os compradores não estão demonstrando muita força, e os vendedores continuam em vantagem. 👀
Mas perseguir a queda? É assim que os traders acabam presos.
🔴 CONFIGURAÇÃO DE SHORT $TUT/USDT
🎯 Entrada: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop Loss: $0.0174345 (+4.1%)
🔥 PLANO DE AÇÃO:
Espere um repique até a zona de entrada.
📉 Realize 50% do lucro no TP1.
📉 Feche mais 25% no TP2.
📉 Deixe os 25% restantes correrem até o TP3.
🔒 Mova o SL para o ponto de equilíbrio após o TP1.
💥 O QUE PODE ACONTECER A SEGUIR?
🐻 BAIXA: O preço rejeita a zona de entrada → As vendas se aceleram → $0.01538 entra em jogo.
🐂 ALTA: Os compradores recuperam a resistência → Os shorts são espremidos → A configuração de baixa perde força.
⚠️ A ARMADILHA DE VERDADE?
Fazer short tarde demais, bem antes de um repique de alívio.
👇 QUAL É A SUA JOGADA?
FAZER SHORT NO REPIQUE OU ESPERAR UMA QUEBRA DEFINITIVA? 👀🔥
{future}(TUTUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $TUT ESTÁ COM DIFICULDADES PARA SE RECUPERAR — VEM AÍ MAIS UMA QUEDA? 📉🔥
TUT continua sendo negociado abaixo das duas EMAs principais nos gráficos de 1H e 4H.
Os compradores não estão demonstrando muita força, e os vendedores continuam em vantagem. 👀
Mas perseguir a queda? É assim que os traders acabam presos.
🔴 CONFIGURAÇÃO DE SHORT $TUT /USDT
🎯 Entrada: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop Loss: $0.0174345 (+4.1%)
🔥 PLANO DE AÇÃO:
Espere um repique até a zona de entrada.
📉 Realize 50% do lucro no TP1.
📉 Feche mais 25% no TP2.
📉 Deixe os 25% restantes correrem até o TP3.
🔒 Mova o SL para o ponto de equilíbrio após o TP1.
💥 O QUE PODE ACONTECER A SEGUIR?
🐻 BAIXA: O preço rejeita a zona de entrada → As vendas se aceleram → $0.01538 entra em jogo.
🐂 ALTA: Os compradores recuperam a resistência → Os shorts são espremidos → A configuração de baixa perde força.
⚠️ A ARMADILHA DE VERDADE?
Fazer short tarde demais, bem antes de um repique de alívio.
👇 QUAL É A SUA JOGADA?
FAZER SHORT NO REPIQUE OU ESPERAR UMA QUEBRA DEFINITIVA? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
Tim Berners-Lee WorldWideWeb The World Archie EFF ARPANET:
@BiBi Fact Check this content
1
270
·
--
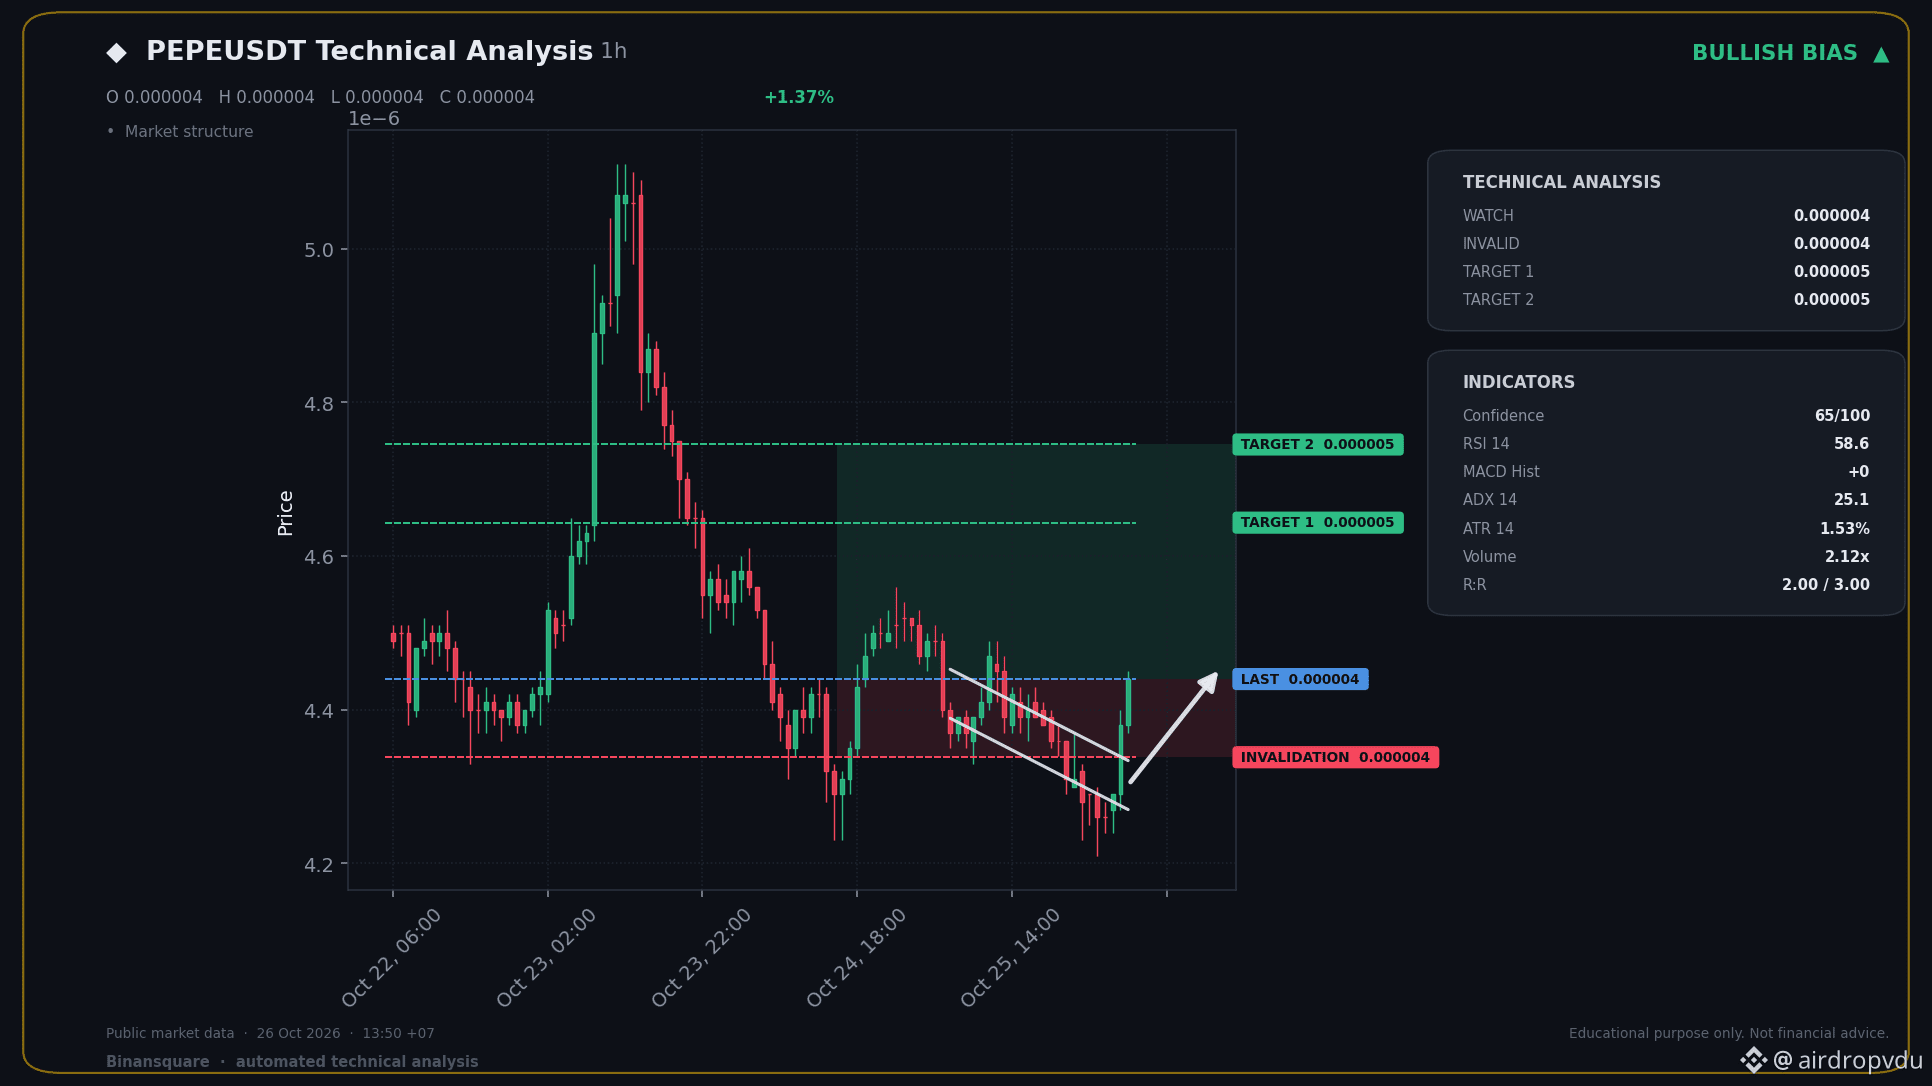
📈 POSIÇÃO COMPRADA AGORA - PEPEUSDT
📍 NÍVEIS-CHAVE
Entrada: 0.000004
🛑 SL: 0.000004
🎯 TP1: 0.000005
🎯 TP2: 0.000005
Esta queda já está revertendo, com o momentum voltando a ser de alta. O RSI ainda tem espaço antes de entrar em território de sobrecompra.
Este sinal foi gerado automaticamente com base em indicadores técnicos. Ele não garante lucro e não constitui aconselhamento de investimento. Gerencie sempre seu próprio risco e faça sua própria pesquisa.
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #KeystoneWebsiteBreachExposesBuyersShippingAddresses
1
141
·
--
Em Baixa
🚨 $HEMI CONTINUA CAINDO — OS URSOS ESTÃO PRESTES A EMPURRAR O PREÇO AINDA MAIS PARA BAIXO? 📉🔥
A HEMI está presa em uma tendência de baixa em vários períodos, e os compradores estão com dificuldade para reagir.
Outra queda pode estar a caminho, mas perseguir candles vermelhos é arriscado. 👀
🔴 CONFIGURAÇÃO DE VENDA A DESCOBERTO $HEMI/USDT
🎯 Entrada: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop loss: $0.0046659 (+4.0%)
🔥 O PLANO:
Espere o preço subir até a zona de entrada. Não persiga a queda.
📉 Feche 50% no TP1.
📉 Realize mais 25% no TP2.
📉 Deixe os 25% restantes seguirem em direção ao TP3.
🔒 Mova o stop loss para o ponto de equilíbrio após o TP1.
💥 O QUE IMPORTA:
🐻 BAIXA: O preço rejeita a zona de entrada → Os vendedores retomam o controle → $0.00413 se torna o próximo alvo de queda.
🐂 ALTA: Os compradores recuperam a resistência → O risco de um short squeeze aumenta → Uma alta acima de $0.0046659 invalida a configuração.
⚠️ A MAIOR ARMADILHA?
Vender a descoberto depois de uma grande queda e acabar preso em uma recuperação repentina.
👇 QUAL É A SUA DECISÃO?
VENDER A DESCOBERTO $HEMI AGORA OU ESPERAR A RECUPERAÇÃO? 👀🔥
{future}(HEMIUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $HEMI CONTINUA CAINDO — OS URSOS ESTÃO PRESTES A EMPURRAR O PREÇO AINDA MAIS PARA BAIXO? 📉🔥
A HEMI está presa em uma tendência de baixa em vários períodos, e os compradores estão com dificuldade para reagir.
Outra queda pode estar a caminho, mas perseguir candles vermelhos é arriscado. 👀
🔴 CONFIGURAÇÃO DE VENDA A DESCOBERTO $HEMI /USDT
🎯 Entrada: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop loss: $0.0046659 (+4.0%)
🔥 O PLANO:
Espere o preço subir até a zona de entrada. Não persiga a queda.
📉 Feche 50% no TP1.
📉 Realize mais 25% no TP2.
📉 Deixe os 25% restantes seguirem em direção ao TP3.
🔒 Mova o stop loss para o ponto de equilíbrio após o TP1.
💥 O QUE IMPORTA:
🐻 BAIXA: O preço rejeita a zona de entrada → Os vendedores retomam o controle → $0.00413 se torna o próximo alvo de queda.
🐂 ALTA: Os compradores recuperam a resistência → O risco de um short squeeze aumenta → Uma alta acima de $0.0046659 invalida a configuração.
⚠️ A MAIOR ARMADILHA?
Vender a descoberto depois de uma grande queda e acabar preso em uma recuperação repentina.
👇 QUAL É A SUA DECISÃO?
VENDER A DESCOBERTO $HEMI AGORA OU ESPERAR A RECUPERAÇÃO? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
ABO3ZAM:
تحليل موفق يا كيم، لكن انتبه من الديليات اللي تصير بعد الكسر، يفضل تنتظر إغلاق شمعة الأربع ساعات تحت الدعم عشان تتأكد إن السيولة فعلاً خرجت من السهم. 🎯
2
201
·
--
Em Alta
$TRUMP $XAUT Ações da Infosys recuam após corte nas
previsões de crescimento, apesar de fortes contratos
As ações da Infosys (NSE:INFY) caíram na segunda-feira, depois que a segunda maior empresa de serviços de TI da Índia reduziu sua previsão de crescimento anual da receita, ofuscando o vigor dos grandes contratos fechados e o crescimento dos negócios relacionados à inteligência artificial.
A empresa, que divulgou os resultados na sexta-feira, reduziu sua projeção de crescimento da receita em moeda constante para o ano fiscal de 2027 para uma faixa de 1%-2%, ante a faixa anterior de 1.5%-3.0%, mantendo a previsão de margem operacional entre 20%-22%.
As ações da Infosys listadas na NSE caíram 1.5%, para 1,137.00 rupias, por volta da 1:23 da tarde, horário da Arábia Saudita.
{future}(XAUTUSDT)
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
$TRUMP $XAUT Ações da Infosys recuam após corte nas
previsões de crescimento, apesar de fortes contratos
As ações da Infosys (NSE:INFY) caíram na segunda-feira, depois que a segunda maior empresa de serviços de TI da Índia reduziu sua previsão de crescimento anual da receita, ofuscando o vigor dos grandes contratos fechados e o crescimento dos negócios relacionados à inteligência artificial.
A empresa, que divulgou os resultados na sexta-feira, reduziu sua projeção de crescimento da receita em moeda constante para o ano fiscal de 2027 para uma faixa de 1%-2%, ante a faixa anterior de 1.5%-3.0%, mantendo a previsão de margem operacional entre 20%-22%.
As ações da Infosys listadas na NSE caíram 1.5%, para 1,137.00 rupias, por volta da 1:23 da tarde, horário da Arábia Saudita.
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
180
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinancePick
2.7M visualizações
145,646 a discutir
2
#EarningsSeason
5.1M visualizações
24,904 a discutir
3
#AnthropicS1ExpectedToday
252 visualizações
24 a discutir
4
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
7,054 visualizações
211 a discutir
5
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
12,967 visualizações
318 a discutir
6
#StrategyMSTRSurpassesNasdaqInMarketCap
11,282 visualizações
263 a discutir
7
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
475 visualizações
29 a discutir
8
#ElectrumWalletBugLetRogueServersStealFunds
16,190 visualizações
379 a discutir
9
#ArgentineCourtDismissesLIBRACaseAgainstMilei
26,291 visualizações
451 a discutir
10
#SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale
3,933 visualizações
52 a discutir