


မှတ်သားထားရမည့် အဓိကအချက်များ
အင်္ဂလိပ်ကြိယာ «to fish» («ငါးမျှားသည်») မှ ဆင်းသက်လာသော phishing (ပြင်သစ်ဘာသာဖြင့် «hameçonnage») သည် လိမ်လည်သူများက သင်ယုံကြည်ရသော နာမည်ကောင်းရှိသည့် လူတစ်ဦး သို့မဟုတ် ကုမ္ပဏီတစ်ခုအဖြစ် ဟန်ဆောင်ကာ အရေးကြီးသော ကိုယ်ရေးကိုယ်တာအချက်အလက်များကို «ငါးမျှား» ရယူသည့် ဆိုက်ဘာတိုက်ခိုက်မှု အမျိုးအစားတစ်ခုဖြစ်သည်။
အများဆုံးတွေ့ရလေ့ရှိသော phishing နည်းလမ်းများတွင် အခြားသူတစ်ဦးအဖြစ် ဟန်ဆောင်ခြင်း၊ အလျင်လိုစေသော သို့မဟုတ် ခြိမ်းခြောက်သော စကားလုံးများ သုံးခြင်းနှင့် အန္တရာယ်ရှိသော လင့်ခ်များ ပေးပို့ခြင်းတို့ ပါဝင်သည်။
တိုက်ခိုက်သူများသည် ၎င်းတို့၏ အီးမေးလ်ကို ယုံကြည်ရသော ရင်းမြစ်တစ်ခုမှ ပေးပို့ထားသကဲ့သို့ ထင်ရစေရန် ပေးပို့သူ၏ အထောက်အထားကို မကြာခဏ အတုလုပ်ကြသည်။
Binance မှ ပေးပို့သည်ဟုဆိုသော အီးမေးလ်တစ်စောင်၏ တရားဝင်မှုကို သံသယရှိပါက Binance ဖောက်သည်ဝန်ဆောင်မှုထံ ဆက်သွယ်ပြီး အီးမေးလ်၏ EML ဖိုင်နှင့် သက်ဆိုင်ရာ စခရင်ရှော့များကို ပေးပို့ပါ။
သင့် Binance အကောင့်သည် phishing ကြိုးပမ်းမှုများ၏ ပစ်မှတ်ဖြစ်လာနိုင်ပါသည်။ ကျွန်ုပ်တို့၏ ပြည့်စုံသော လမ်းညွှန်ဖြင့် သင့် crypto ငွေကြေးများကို ကာကွယ်နည်းကို လေ့လာပါ။
Binance ၏ လုံခြုံရေးစနစ်ကို ဖောက်ထွင်းဝင်ရောက်ရန် လိုအပ်သော ကျွမ်းကျင်မှုများသည် သာမန်ဟက်ကာများ လက်လှမ်းမမီနိုင်သော်လည်း ၎င်းတို့တွင် သင့်အသုံးပြုသူအမည်၊ စကားဝှက်နှင့် နှစ်ဆင့်အတည်ပြုခြင်း (2FA) ကုဒ်တို့ကို လှည့်ဖြား၍ ရယူရန် လိုအပ်သော ကိရိယာများ ရှိနေပါသည်။
လုံခြုံရေးအလွန်တင်းကျပ်သော မီးခံသေတ္တာကို ဖောက်ထွင်းရန် ဘာကြောင့် အားထုတ်နေမည်နည်း။ ပိုင်ရှင်ကို သော့ပေးရန်သာ ဆွဲဆောင်နိုင်လျှင် လုံလောက်ပါသည်။ ဤသည်မှာ phishing ၏ အခြေခံသဘောတရားဖြစ်သည်။ လူသားတို့၏ အမှားများနှင့် စိတ်ခံစားမှုများကို အသုံးချခြင်းဖြစ်သည်။
Phishing အကြောင်း၊ ဤလိမ်လည်မှု မည်သို့လုပ်ဆောင်ပုံနှင့် အတွေ့ရများသော phishing နည်းလမ်းများမှ သင့် crypto ကို ကာကွယ်နည်းတို့ကို ပိုမိုသိရှိရန် ဆက်လက်ဖတ်ရှုပါ။
Phishing ဆိုတာ ဘာလဲ၊ ဘယ်လိုလုပ်ဆောင်သလဲ။
အင်္ဂလိပ်စကားလုံး “to fish” (ငါးမျှားသည်) မှ ဆင်းသက်လာသော phishing (ပြင်သစ်လို “hameçonnage”) သည် အများအပြားတွေ့ရသော ဆိုက်ဘာတိုက်ခိုက်မှုတစ်မျိုးဖြစ်သည်။ လိမ်လည်သူများသည် Binance ကဲ့သို့ သင်ယုံကြည်ရသော လူသိများသည့် လူတစ်ဦး သို့မဟုတ် ကုမ္ပဏီတစ်ခုအဖြစ် ဟန်ဆောင်ကာ အထိခိုက်မခံသော ကိုယ်ရေးကိုယ်တာအချက်အလက်များကို “ငါးမျှား” ရယူကြသည်။ အများဆုံးအသုံးပြုသော phishing နည်းလမ်းမှာ အီးမေးလ်ပေးပို့ခြင်းဖြစ်သည်။ ဤလှည့်ဖြားသော မက်ဆေ့ချ်များကို ရေးသားရလွယ်ကူပြီး အချို့မှာ တရားဝင်မက်ဆေ့ချ်များနှင့် ခွဲခြားမရလောက်အောင် ဆင်တူနေတတ်သည်။
ရိုးရှင်းသည်ဟု ထင်ရသော်လည်း ဤနည်းလမ်းမှာ အလုပ်ဖြစ်ပါသည်။ ဆိုက်ဘာတိုက်ခိုက်မှုအများစုသည် phishing အီးမေးလ်တစ်စောင်မှ စတင်လေ့ရှိသည်။ အီးမေးလ်လုံခြုံရေးကုမ္ပဏီ Valimail ၏ လေ့လာမှုတစ်ခုအရ လူတစ်ဦး သို့မဟုတ် ကုမ္ပဏီတစ်ခု၏ အထောက်အထားကို အတုယူထားသော မက်ဆေ့ချ်ပေါင်း သုံးဘီလီယံကျော်ကို နေ့စဉ်ပေးပို့နေပြီး၊ ၎င်းသည် လည်ပတ်နေသော အီးမေးလ်စုစုပေါင်း၏ 1% ဖြစ်သည်။
Phishing အီးမေးလ်များကို ခွဲခြားသိမြင်ပြီး ၎င်းတို့၏ ထောင်ချောက်ထဲသို့ မကျရောက်စေရန် သိထားခြင်းသည် သင့် crypto နှင့် ကိုယ်ရေးကိုယ်တာအချက်အလက်များကို ကာကွယ်ရန် အရေးကြီးပါသည်။ ပထမဦးစွာ အတွေ့ရများသော ဥပမာအချို့ကို ကြည့်ကြပါစို့။
Phishing အီးမေးလ် ဥပမာသုံးခု
အောက်ပါစာပိုဒ်များတွင် လိမ်လည်သူများ phishing အီးမေးလ်များပေးပို့ရာ၌ အသုံးပြုသော နည်းလမ်းများဖြစ်သည့် အထောက်အထားအတုလုပ်ခြင်း၊ အလျင်စလိုဖြစ်စေသော သို့မဟုတ် ခြိမ်းခြောက်သော စကားအသုံးအနှုန်းများ၊ အန္တရာယ်ရှိသော လင့်ခ်များ စသည်တို့ကို အကျဉ်းချုပ် ဖော်ပြထားပါသည်။ နည်းလမ်းတစ်ခုချင်းစီကို ပိုမိုနားလည်စေရန် တကယ့်ဖြစ်ရပ် ဥပမာများစွာကိုလည်း ထည့်သွင်းထားပါသည်။
1. အထောက်အထားအတုလုပ်ခြင်း
အထောက်အထားအတုလုပ်ခြင်းသည် တရားဝင်အမည်များနှင့် ဆင်တူသော ဒိုမိန်းအမည်များနှင့် ပေးပို့သူအမည်များကို ဖန်တီး၍ လက်ခံသူကို လှည့်ဖြားသည့် နည်းလမ်းဖြစ်သည်။ ပေးပို့သူ၏ လိပ်စာတစ်စိတ်တစ်ပိုင်းသည် “binance.com” ကဲ့သို့ ယုံကြည်ရပုံပေါက်နေသောကြောင့် အီးမေးလ်သည် တရားဝင်သည်ဟု ယုံကြည်လာစေရန် ရည်ရွယ်ပါသည်။
ဤသည်မှာ လိမ်လည်သူများက “do-not-reply@ses.binance.com” လိပ်စာကို အသုံးပြုခဲ့သည့် တကယ့်ဖြစ်ရပ်တစ်ခုဖြစ်သည်။ ပေးပို့သူ၏ လိပ်စာတွင် “binance.com” မတိုင်မီ ပိုနေသော “ses” ကို သတိပြုမိမှသာ တရားဝင်ပုံပေါက်သော လိပ်စာဖြစ်ကြောင်း သိနိုင်ပါသည်။

2. အလျင်စလိုဖြစ်စေသော သို့မဟုတ် ခြိမ်းခြောက်သော စကားအသုံးအနှုန်းများ
Phishing အီးမေးလ်များသည် လက်ခံသူ၏ စိတ်ခံစားမှုကို အသုံးချပြီး ချက်ချင်းလုပ်ဆောင်လာစေရန် အရေးတကြီးဖြစ်မှု၊ ကြောက်ရွံ့မှု သို့မဟုတ် စူးစမ်းလိုစိတ်ကို မကြာခဏ ဖြစ်ပေါ်စေသည်။ ဥပမာအားဖြင့် သင့်အကောင့်မှ မမျှော်လင့်ထားသော ငွေထုတ်မှုတစ်ခု ပြုလုပ်ခဲ့သည်ဟု ယုံကြည်လာစေပြီး စကားဝှက်ကို “ပြန်လည်သတ်မှတ်ရန်” တွန်းအားပေးနိုင်သည်။ အမှန်တကယ်တွင် သင်သည် ၎င်းကို လိမ်လည်သူထံ ဖော်ပြတော့မည့် အခြေအနေဖြစ်နိုင်ပါသည်။
ဤသည်မှာ အသုံးပြုသူက မမျှော်လင့်ထားသော ငွေထုတ်မှုတစ်ခု ပြုလုပ်ခဲ့သည်ဟု ဟန်ဆောင်ထားသော phishing အီးမေးလ်၏ ဥပမာဖြစ်သည်။ ဘောင်ခတ်ထားသော အပိုင်းတွင် စကားအသုံးအနှုန်းများကို သတိပြုပါ။ “သင့်အကောင့်ကို ပိတ်ဆို့ရန်” နှင့် “သင့်ငွေအားလုံးကို ကာကွယ်ရန်” ကဲ့သို့သော စကားစုများဖြင့် လက်ခံသူကို စိတ်ရှုပ်ထွေးစေပြီး ကြောက်ရွံ့စေရန် ရည်ရွယ်ချက်ရှိရှိ ရေးသားထားခြင်းဖြစ်သည်။

3. အန္တရာယ်ရှိသော လင့်ခ်များနှင့် ပူးတွဲဖိုင်အတုများ
Phishing အီးမေးလ်များတွင် တရားဝင်ဝက်ဘ်ဆိုက်များနှင့် ဆင်တူသည့် ဝက်ဘ်ဆိုက်အတုများသို့ ခေါ်ဆောင်သွားသော လင့်ခ်များ ပါဝင်လေ့ရှိသည်။ PDF ဖိုင်များ၊ အကောင်အထည်ဖော်နိုင်သော ဖိုင်များ သို့မဟုတ် ပြုပြင်ထားသော အက်ပ်များကဲ့သို့သော ပူးတွဲဖိုင်များလည်း ပါဝင်နိုင်ပြီး ထိုဖိုင်များတွင် script များ သို့မဟုတ် မဲလ်ဝဲများ ပါရှိနိုင်သည်။ ဤပူးတွဲဖိုင်များကို ဖွင့်ခြင်းဖြင့် ဟက်ကာများသည် သင့်စက်များကို ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်နိုင်ခြင်း၊ အထိခိုက်မခံသော အချက်အလက်များကို ခိုးယူနိုင်ခြင်း သို့မဟုတ် သင့်သဘောတူညီချက်မရှိဘဲ ငွေများကို လွှဲပြောင်းနိုင်ခြင်းတို့ ဖြစ်နိုင်ပါသည်။
ဤသည်မှာ အန္တရာယ်ရှိသော လင့်ခ်ပါဝင်သည့် phishing အီးမေးလ်တစ်စောင်၏ ဥပမာဖြစ်သည်။ [အီးမေးလ်ကို အတည်ပြုရန်] ကို နှိပ်ပါက Binance အကောင့်ဝင်စာမျက်နှာအတုသို့ ရောက်ရှိပြီး အသုံးပြုသူအမည်နှင့် စကားဝှက်ကို ထည့်သွင်းရန် တောင်းဆိုပါလိမ့်မည်။ ထိုသို့ဖြင့် လိမ်လည်သူများသည် အင်တာနက်အသုံးပြုသူများ၏ အချက်အလက်များကို ပြန်လည်ရောင်းချရန် ရယူနိုင်သကဲ့သို့ ၎င်းတို့၏ အကောင့်များနှင့် ငွေများကိုလည်း ခိုးယူနိုင်ပါသည်။

Phishing ကြိုးပမ်းမှုကို ဖော်ထုတ်နိုင်သည့် နည်းလမ်းလေးမျိုး
Phishing အီးမေးလ် ဥပမာအချို့ကို ကြည့်ပြီးနောက် ၎င်းတို့ကို ခွဲခြားသိမြင်နိုင်မည့် နည်းလမ်းများစွာကို ဆက်လက်လေ့လာကြပါစို့။
1. Binance Verify
သံသယဖြစ်ဖွယ်ပုံရသော Binance အီးမေးလ်တစ်စောင်ကို လက်ခံရရှိပါသလား။ ပထမဆုံးအနေဖြင့် ပေးပို့သူ၏ လိပ်စာကို Binance Verify တွင် စစ်ဆေးပါ။ ကိရိယာက “အတည်မပြုရသေးသော ရင်းမြစ်” ဟု ပြပါက အီးမေးလ်သည် အန္တရာယ်ရှိနိုင်ဖွယ်ရှိသည်။

ပေးပို့သူ၏ လိပ်စာကို Binance Verify က အတည်ပြုထားသော်လည်း အထောက်အထားအတုလုပ်ထားခြင်း ဖြစ်နိုင်သေးသည်။ အထက်တွင် ရှင်းပြခဲ့သည့်အတိုင်း လိမ်လည်သူများသည် ၎င်းတို့၏ ဆက်သွယ်မှုများကို တရားဝင်ပုံပေါက်စေရန် ဤနည်းလမ်းကို မကြာခဏ အသုံးပြုကြသည်။ ၎င်းတို့သည် တရားဝင်ဒိုမိန်းများနှင့် အလွန်ဆင်တူသော ဒိုမိန်းအမည်များ သို့မဟုတ် “ပြန်လည်ဖြေကြားရန်” နှင့် “ပြန်ပို့မည့်လမ်းကြောင်း” အကွက်များတွင် အတုလုပ်ထားသော ခေါင်းစီးအချက်အလက်များကို အသုံးပြုကြသည်။
ပေးပို့သူ၏ လိပ်စာများအပြင် Binance Verify သည် သံသယဖြစ်ဖွယ် အီးမေးလ်တွင် ပါဝင်သော လူမှုကွန်ရက်အကောင့်နှင့် ဝက်ဘ်ဆိုက်လင့်ခ် မည်သည့်အရာကိုမဆို စစ်ဆေးပေးနိုင်ပါသည်။
လူမှုကွန်ရက်အကောင့်များ
လက်ခံရရှိသည့် အီးမေးလ်တွင် Telegram၊ Facebook သို့မဟုတ် WeChat ကဲ့သို့သော လူမှုကွန်ရက်များမှတစ်ဆင့် “Binance ဝန်ထမ်း” တစ်ဦးနှင့် ဆက်သွယ်ရန် တိုက်တွန်းထားပါက Binance Verify တွင် ၎င်း၏ အသုံးပြုသူအမည်ကို စစ်ဆေးပါ။
Binance အကောင့်၏ အသုံးပြုသူအမည် အမှန်ဖြစ်သည့်အခါ ပေါ်လာသော မျက်နှာပြင်ကို အောက်ပါပုံတွင် ပြထားပါသည်။ ရာဇဝတ်သားများသည် ကုမ္ပဏီဝန်ထမ်းများ၏ အထောက်အထားကို မကြာခဏ အယောင်ဆောင်လေ့ရှိကြောင်း သတိရပါ။ Binance Verify သည် လူတစ်ဦး၏ အထောက်အထားကို အတည်ပြုရန် လုပ်ဆောင်သင့်သည့် နည်းလမ်းများစွာထဲမှ တစ်ခုသာဖြစ်သည်။

ဝက်ဘ်ဆိုက်လင့်ခ်များ
အီးမေးလ်များတွင် ပါဝင်သော ဝက်ဘ်ဆိုက်လင့်ခ်များကို နှိပ်ရာတွင် သတိထားပါ။ Binance URL တစ်ခုကို စစ်ဆေးရန် ၎င်းပေါ်တွင် ညာဘက်ကလစ်နှိပ်ပြီး “လင့်ခ်ကို ကူးယူရန်” ကို ရွေးပါ။ ထို့နောက် ဝက်ဘ်ဆိုက်၏ စစ်မှန်မှုကို စစ်ဆေးရန် Binance Verify ထဲသို့ ကူးထည့်ပါ။ Binance Verify က ဝက်ဘ်ဆိုက်သည် Binance ၏ တရားဝင်ဒိုမိန်းဖြစ်ကြောင်း သတ်မှတ်သည့်အခါ ပေါ်လာသည့် မျက်နှာပြင်ကို အောက်ပါပုံတွင် ပြထားပါသည်။

2. Anti-phishing ကုဒ်
အကယ်၍ anti-phishing ကုဒ်ကို မသတ်မှတ်ရသေးပါက ယခုသတ်မှတ်ထားရန် အထူးအကြံပြုပါသည်။ လုပ်ဆောင်ရလွယ်ကူပြီး မိနစ်အနည်းငယ်သာ ကြာမြင့်ပါသည်။ သတ်မှတ်ပြီးသည်နှင့် Binance မှ အမှန်တကယ်ပေးပို့သော အီးမေးလ်တိုင်းတွင် သင်သတ်မှတ်ထားသည့် ထူးခြားသော နံပါတ်နှင့် အက္ခရာ ပေါင်းစပ်ကုဒ် ပါဝင်မည်ဖြစ်သည်။
Anti-phishing ကုဒ်ပါသော Binance အီးမေးလ်နှင့် ကုဒ်မပါသော အီးမေးလ်တို့၏ ပုံစံကို အောက်တွင် ပြထားပါသည်။ သင့် anti-phishing ကုဒ် မပါဝင်သော Binance မှ ပေးပို့သည်ဟုဆိုသည့် အီးမေးလ်များကို သတိထားပါ။

3. EML ဖိုင်ကို စစ်ဆေးခြင်း
အတည်ပြုရန်အတွက် ဝှက်ထားသော အချက်အလက်များကို ရယူနိုင်ရန် အီးမေးလ်ကို EML ဖိုင်အဖြစ် ဒေါင်းလုဒ်လုပ်ပါ။ ဤနည်းလမ်းသည် နည်းပညာပိုင်းအရ အနည်းငယ်ပိုခက်ခဲသော်လည်း phishing ကြိုးပမ်းမှုများကို ရှာဖွေဖော်ထုတ်ရာတွင် အလွန်ထိရောက်ပါသည်။
SPF/DMARC/DKIM
ဥပမာအားဖြင့် ဖိုင်ကိုဖွင့်ပြီး SPF/DMARC/DKIM စစ်ဆေးမှုကို လုပ်ဆောင်နိုင်ပါသည်။ စစ်ဆေးမှုအားလုံး သို့မဟုတ် အချို့ မအောင်မြင်ပါက (ဥပမာ စစ်ဆေးမှုရလဒ်တွင် “dkim=fail” ဟု ပြပါက) အီးမေးလ်သည် ခွင့်ပြုချက်မရှိသော ရင်းမြစ်တစ်ခုမှ လာခြင်းဖြစ်နိုင်ခြေ အလွန်များပါသည်။

IP လိပ်စာ၏ ဂုဏ်သတင်း
EML ဖိုင်တွင် IP လိပ်စာကိုလည်း ရှာဖွေပြီး တရားမဝင်လုပ်ဆောင်မှုများနှင့် ဆက်စပ်သည်ဟု မှတ်တမ်းတင်ထားသော လိပ်စာများနှင့် နှိုင်းယှဉ်နိုင်ပါသည်။ လိပ်စာကို ကူးယူပြီး abuseipdb သို့မဟုတ် virustotal ကဲ့သို့သော IP ဂုဏ်သတင်းစစ်ဆေးသည့် ဝန်ဆောင်မှုတွင် ကူးထည့်ရုံသာ လိုအပ်ပါသည်။ မှတ်ချက်- စစ်ဆေးသည့် IP လိပ်စာသည် အသစ်ဖြစ်လွန်းပါက ဤဒေတာဘေ့စ်များတွင် အချက်အလက်မရှိနိုင်ပါ။ ကိုယ်တိုင်ဆုံးဖြတ်ချက်မချမီ အရင်းအမြစ်များစွာကို အမြဲစစ်ဆေးပါ။

4. Binance ဖောက်သည်ဝန်ဆောင်မှုထံ ဆက်သွယ်ခြင်း
လက်ခံရရှိသည့် အီးမေးလ်တစ်စောင်အပေါ် သံသယရှိပါက စခရင်ရှော့များနှင့် EML ဖိုင်ကို ပေးပို့၍ Binance ဖောက်သည်ဝန်ဆောင်မှုထံ ဆက်သွယ်ရန် အကြံပြုပါသည်။ ဤလမ်းညွှန်တွင် ဖော်ပြထားသော နည်းလမ်းများအားလုံးအနက် ဤနည်းလမ်းသည် အမှန်တကယ် ယုံကြည်စိတ်ချရဆုံးဖြစ်သည်။ သင့်တင်ပြချက်ကို လက်ခံရရှိသည်နှင့် phishing ကြိုးပမ်းမှုများကို ကိုင်တွယ်ရာတွင် အတွေ့အကြုံများစွာရှိသော ကျွန်ုပ်တို့အဖွဲ့သည် အီးမေးလ်၏ စစ်မှန်မှုကို စစ်ဆေးပေးပါမည်။
EML ဖိုင်ကို ဒေါင်းလုဒ်လုပ်ရန် အောက်ပါစာပိုဒ်တွင် အသေးစိတ်ဖော်ပြထားသော အဆင့်များကို လိုက်နာပါ။
EML ဖိုင်ကို ဒေါင်းလုဒ်လုပ်ခြင်း
Gmail နှင့် Outlook မှ အီးမေးလ်အကြောင်းအရာကို EML ဖိုင်အဖြစ် ဒေါင်းလုဒ်လုပ်နည်းကို ကြည့်ကြပါစို့။
Gmail
EML ဖော်မတ်ဖြင့် ဒေါင်းလုဒ်လုပ်လိုသော အီးမေးလ်ကို ဖွင့်ပါ။ အီးမေးလ်၏ ညာဘက်အပေါ်ထောင့်ရှိ အစက်သုံးစက်ကို နှိပ်ပါ။
အောက်သို့ကျလာသော မီနူးမှ “မက်ဆေ့ချ်ကို ဒေါင်းလုဒ်လုပ်ရန်” ကို ရွေးပါ။

Outlook
EML ဖော်မတ်ဖြင့် ဒေါင်းလုဒ်လုပ်လိုသော အီးမေးလ်ကို ဖွင့်ပါ။ အီးမေးလ်၏ ညာဘက်အပေါ်ထောင့်ရှိ အစက်သုံးစက်ကို နှိပ်ပါ။
အောက်သို့ကျလာသော မီနူးမှ “ဒေါင်းလုဒ်လုပ်ရန်” ကို ရွေးပါ။
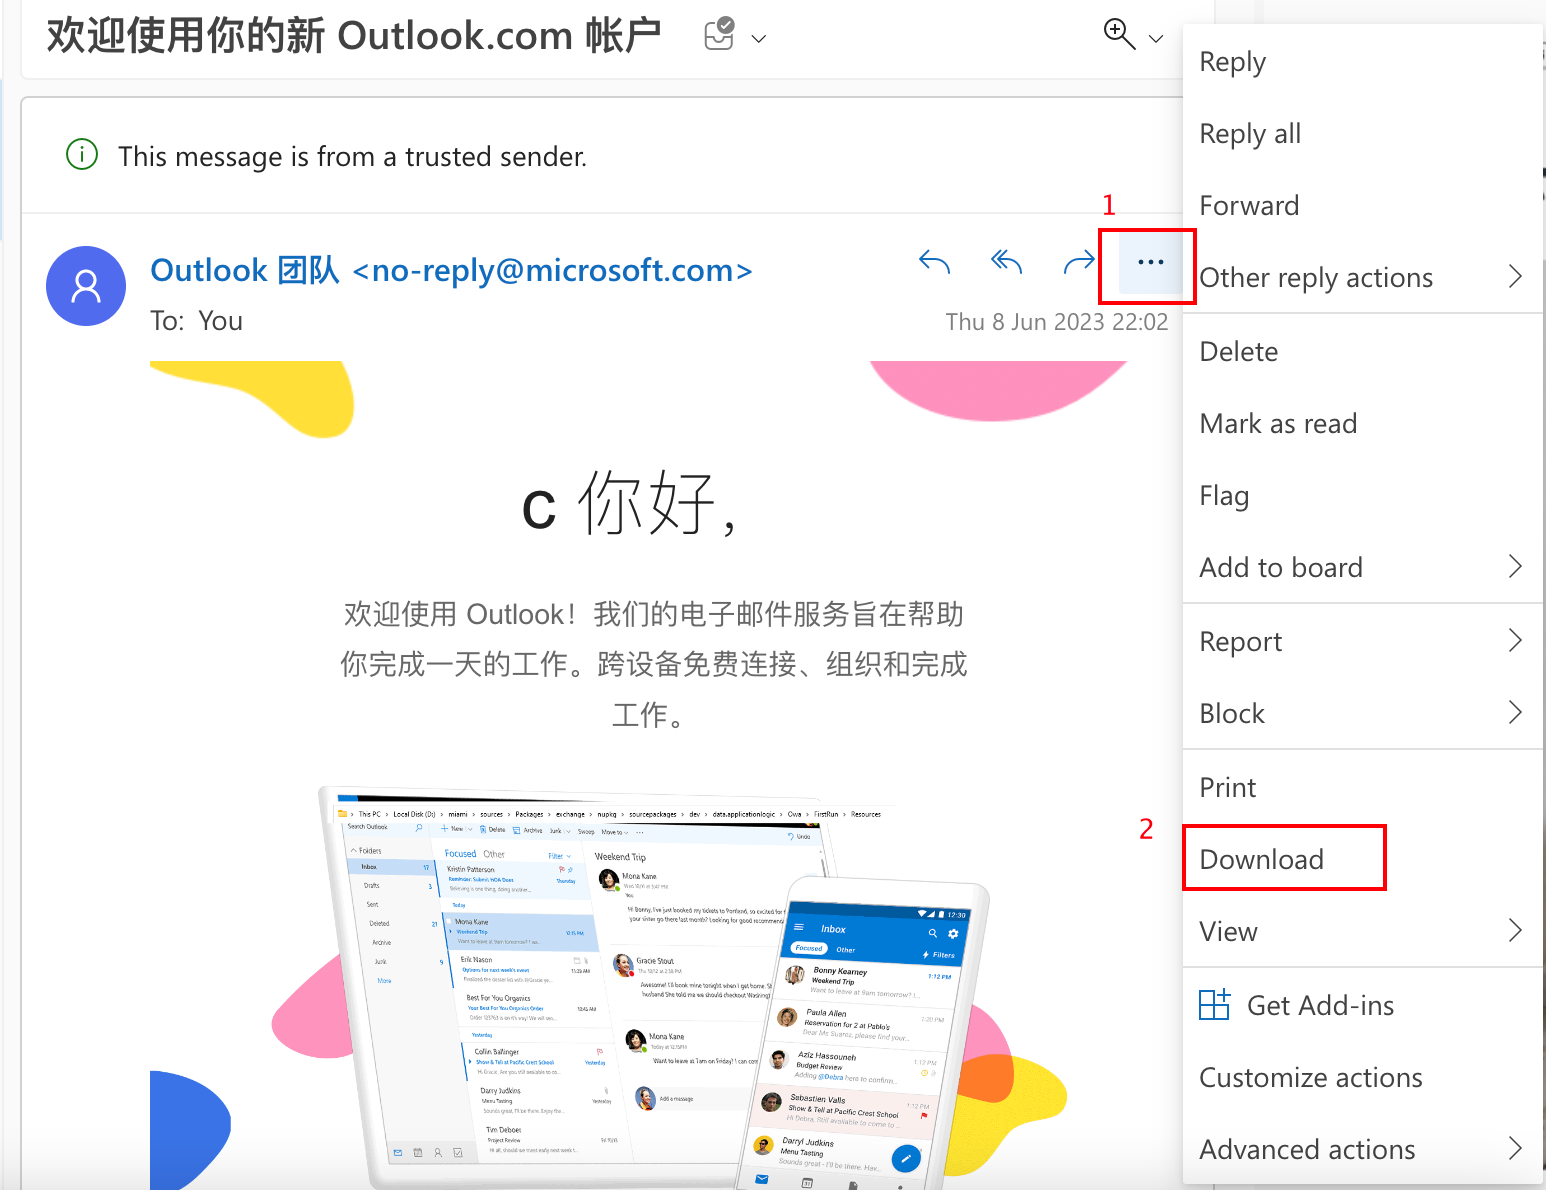
အီးမေးလ်ကို ဒေါင်းလုဒ်လုပ်ပြီးသည်နှင့် EML ဖိုင်ပေါ်တွင် ညာဘက်ကလစ်နှိပ်ပြီး [ဖွင့်ရန်]၊ ထို့နောက် [အခြား] ကို ရွေးပါ။ ထို့နောက် macOS တွင် TextEdit သို့မဟုတ် Windows တွင် Notepad(++) ကို ရွေးပါ။

Phishing ကြိုးပမ်းမှုများမှ ဘယ်လိုရှောင်ရှားမလဲ။
Phishing ကြိုးပမ်းမှုများကို သတိထားပြီး နောင်တွင် ကြီးမားသော ဆုံးရှုံးမှုများ မဖြစ်ပွားစေရန် သင့်ငွေကြေးများကို ကာကွယ်နည်းကို ယနေ့ပင် လေ့လာပါ။ လိုက်နာသင့်သော အကောင်းဆုံးနည်းလမ်းများကို အောက်တွင် အကျဉ်းချုပ် ဖော်ပြထားပါသည်။
ဤလမ်းညွှန်ကို အသုံးပြု၍ သင့် anti-phishing ကုဒ်ကို သတ်မှတ်ပါ။
ပထမဆုံးအနေဖြင့် မည်သည့်အီးမေးလ်လိပ်စာ၊ URL သို့မဟုတ် “Binance” အသုံးပြုသူအမည်ကိုမဆို Binance Verify တွင် ရှာဖွေစစ်ဆေးပါ။
သံသယဖြစ်ဖွယ် လင့်ခ်များကို မနှိပ်ပါနှင့်။ သင့်စက်တွင် မဲလ်ဝဲကို မတော်တဆ ထည့်သွင်းမိနိုင်သကဲ့သို့ သင့်အထိခိုက်မခံသော အချက်အလက်များကို ရယူရန် ဖန်တီးထားသည့် ဝက်ဘ်ဆိုက်အတုကိုလည်း ဝင်ရောက်မိနိုင်ပါသည်။
အကောင့်ဝင်ရန် အချက်အလက်များ၊ ဖုန်းနံပါတ်များ၊ ဘဏ်အကောင့်များ၊ ပိုက်ဆံအိတ်ပြန်လည်ရယူရန် စကားစုများ သို့မဟုတ် ကိုယ်ပိုင်သော့များအပါအဝင် ကိုယ်ရေးကိုယ်တာအချက်အလက်များကို မသိသူများအား မဖော်ပြပါနှင့်။
နှစ်ဆင့်အတည်ပြုခြင်း (2FA) ကို ဖွင့်ထားပါ။ သင့်အကောင့်အချက်အလက်များ ခိုးယူခံရပါက 2FA သည် လိမ်လည်သူတစ်ဦး သင့်အကောင့်ကို ရယူရန် ပိုမိုခက်ခဲစေနိုင်ပါသည်။
လုပ်ငန်းဆောင်တာများအတွက် တရားဝင်သော ကုမ္ပဏီများနှင့်သာ ဆက်သွယ်ဆောင်ရွက်ပြီး အီးမေးလ်မှတစ်ဆင့် လက်ခံရရှိသော “အခမဲ့ပြိုင်ပွဲ” သို့မဟုတ် “airdrop” ဖိတ်ကြားချက်များကို သတိထားပါ။
အီးမေးလ်တစ်စောင်အပေါ် သံသယရှိနေသေးပါက Binance ဖောက်သည်ဝန်ဆောင်မှုထံ အကူအညီတောင်းပါ။ သင့်အတွက် EML ဖိုင်ကို စစ်ဆေးပေးရန် ကျွန်ုပ်တို့ ဝမ်းမြောက်ပါသည်။
ပိုမိုသိရှိရန်
ယနေ့၏ အဓိကအချက်- anti-phishing ကုဒ်များနှင့် မိမိကိုယ်ကို ကာကွယ်နည်း
ဘေးကင်းလုံခြုံစွာ နေထိုင်ပါ- သင့်အကောင့် ထိခိုက်ခံရပါက ဘာလုပ်ရမလဲ။
SMS မှတစ်ဆင့် အထောက်အထားအတုလုပ်သည့် တိုက်ခိုက်မှုများမှ သင့် crypto ကို ဘယ်လိုကာကွယ်မလဲ။
Binance ၏ crypto trading မိုဘိုင်းအက်ပ် (iOS/Android) ဖြင့် နေရာတိုင်းတွင် ကုန်သွယ်မှုပြုလုပ်ပါ
ကျွန်ုပ်တို့ကို ဤနေရာများတွင် ရှာဖွေနိုင်ပါသည်-
Instagram: https://www.instagram.com/binancefrench
Twitter: https://twitter.com/LeBinanceFR
Facebook: https://www.facebook.com/BinanceFrance
Telegram: https://t.me/BinanceFrench
အန္တရာယ်သတိပေးချက်- ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများ၏ ဈေးနှုန်းများသည် ဈေးကွက်အန္တရာယ်မြင့်မားပြီး ဈေးနှုန်းအတက်အကျရှိနိုင်ပါသည်။ သင့်ရင်းနှီးမြှုပ်နှံမှု၏ တန်ဖိုးသည် ကျဆင်းနိုင်သကဲ့သို့ မြင့်တက်နိုင်ပြီး ရင်းနှီးမြှုပ်နှံထားသည့် ပမာဏကို ပြန်လည်ရရှိမည်ဟု အာမခံချက်မရှိပါ။ သင့်ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ ဆုံးဖြတ်ချက်များအတွက် သင်တစ်ဦးတည်းသာ တာဝန်ရှိပြီး သင်ကြုံတွေ့ရနိုင်သည့် ဆုံးရှုံးမှုများအတွက် Binance တွင် တာဝန်မရှိပါ။ ယခင်က စွမ်းဆောင်ရည်သည် အနာဂတ်စွမ်းဆောင်ရည်ကို ယုံကြည်စိတ်ချစွာ ခန့်မှန်းပေးနိုင်သည့် အညွှန်းမဟုတ်ပါ။ သင်နှင့် ရင်းနှီးကျွမ်းဝင်ပြီး အန္တရာယ်များကို နားလည်သည့် ထုတ်ကုန်များတွင်သာ ရင်းနှီးမြှုပ်နှံသင့်ပါသည်။ ရင်းနှီးမြှုပ်နှံမှုမပြုလုပ်မီ သင်၏ ရင်းနှီးမြှုပ်နှံမှုအတွေ့အကြုံ၊ ဘဏ္ဍာရေးအခြေအနေ၊ ရင်းနှီးမြှုပ်နှံမှုရည်မှန်းချက်များနှင့် အန္တရာယ်ခံနိုင်ရည်တို့ကို သေချာစွာ စဉ်းစားသုံးသပ်ပြီး လွတ်လပ်သော ဘဏ္ဍာရေးအကြံပေးတစ်ဦးနှင့် တိုင်ပင်သင့်ပါသည်။ ဤအကြောင်းအရာသည် ရင်းနှီးမြှုပ်နှံမှုအကြံဉာဏ်၊ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုတစ်ခုခုကို ဝယ်ယူရောင်းချရန် တိုက်တွန်းချက် သို့မဟုတ် အကြံပြုချက် မဟုတ်ပါ။ ပိုမိုသိရှိလိုပါက ကျွန်ုပ်တို့၏ အသုံးပြုမှုစည်းမျဉ်းများနှင့် အန္တရာယ်သတိပေးချက်ကို ကြည့်ရှုပါ။