🚨🧞 အကောင့် 4 800 ခု ဟက်ခ်ခံရ! ဟက်ကာများက OpenAI၊ Claude နှင့် ခရစ်ပ်တိုပရောဂျက်များ၏ သော့များကို လိုက်လံရှာဖွေနေ
ဆော့ဖ်ဝဲဖန်တီးသူများအတွက် အကြီးဆုံးပလက်ဖောင်းများထဲမှ တစ်ခုဖြစ်သည့် GitHub ကို ကြီးမားသော ဆိုက်ဘာတိုက်ခိုက်မှုတစ်ခု ထိခိုက်ခဲ့သည်။
Aikido Security မှ သုတေသီများ၏ အဆိုအရ တိုက်ခိုက်သူများသည် ဖောက်ထွင်းခံထားရသော အကောင့် 4 837 ခုခန့်ကို အသုံးပြုပြီး ရီပိုဇစ်တိုရီ 61 700 ကျော်ကို ဝင်ရောက်နိုင်မှု ရှိမရှိ စမ်းသပ်ခဲ့ကြသည်။
ဒါပေမဲ့ အန္တရာယ်အရှိဆုံးအပိုင်းက အဲဒီနောက်မှ စတင်ခဲ့တာပါ။
🔓 ဟက်ကာတွေ ဘာတွေ ခိုးယူခဲ့သလဲ။
ဝင်ရောက်ခွင့်ရခဲ့သော ပရောဂျက်များတွင် WFX အမည်ရှိ အန္တရာယ်ရှိသော script ကို ထည့်သွင်းခဲ့သည်။
၎င်း၏လုပ်ဆောင်ချက်မှာ လျှို့ဝှက်အချက်အလက်များကို ရှာဖွေပြီး ခိုးယူရန်ဖြစ်သည် —
AWS၊ Azure နှင့် Google Cloud တို့၏ ဝင်ရောက်ခွင့်သော့များ။
OpenAI နှင့် Anthropic Claude တို့၏ API သော့များ။
Cursor နှင့် အခြားဖွံ့ဖြိုးရေးကိရိယာများ၏ အချက်အလက်များ။
GitHub တိုကင်များနှင့် ပရောဂျက်များ၏ လျှို့ဝှက်ဖိုင်များ။
Aikido ၏ အချက်အလက်များအရ အန္တရာယ်ရှိသောကုဒ်သည် repository အနည်းဆုံး 1 806 ခုတွင် လျှို့ဝှက်အချက်အလက်များကို ခိုးယူနိုင်ခဲ့သည်။
🕵️ အလိမ္မာဆုံးလုပ်ရပ်ကတော့ တိုက်ခိုက်မှုခြေရာတွေကို ဖျက်ပစ်ခဲ့တာပါ
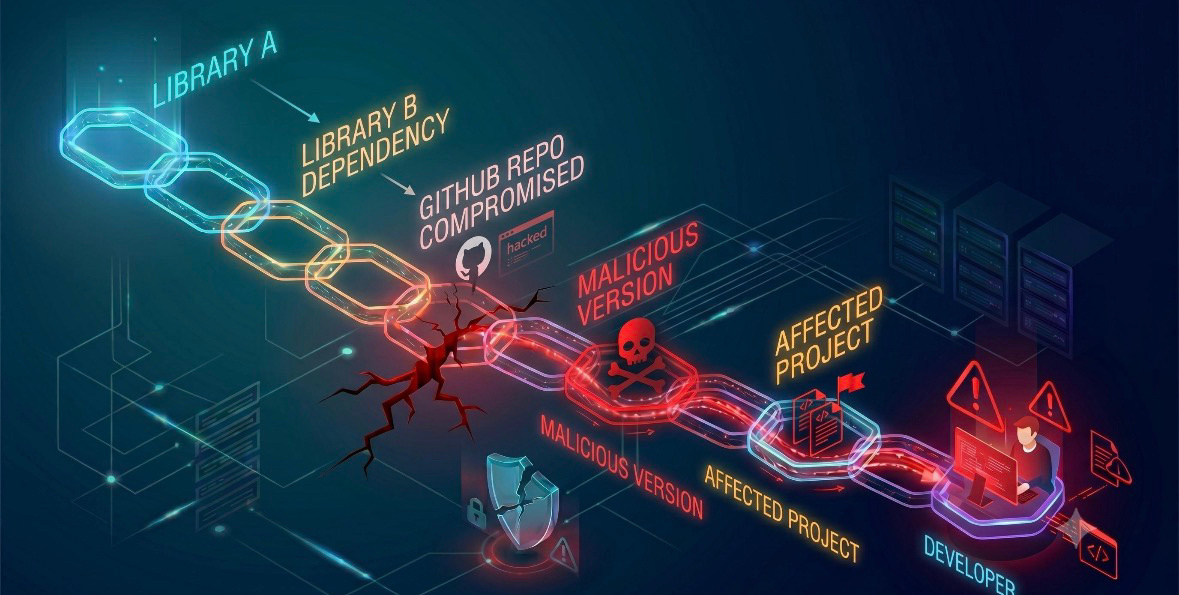
အန္တရာယ်ရှိသောကုဒ်ကို လုပ်ဆောင်ပြီးနောက် တိုက်ခိုက်သူများသည် ပြောင်းလဲမှုများကို အမြန်ပြန်ဖျက်ပြီး GitHub Actions လုပ်ဆောင်မှုမှတ်တမ်းများကို ဖျက်ပစ်ရန် ကြိုးစားခဲ့ကြသည်။
ထို့ကြောင့် ပရောဂျက်ပိုင်ရှင်များအတွက် ကျူးကျော်ဝင်ရောက်မှုကို ရှာဖွေတွေ့ရှိရန် ပိုမိုခက်ခဲသွားခဲ့သည်။
တွေ့ရှိခဲ့သော ကုဒ်ပြောင်းလဲမှု စစ်ဆေးရေးတောင်းဆိုမှုများ၏ ၉၂% ခန့်သည် သုတေသနပြုလုပ်ချိန်တွင် ဖွင့်ထားဆဲဖြစ်သည်။ ယင်းက ပိုင်ရှင်အများအပြားသည် သံသယဖြစ်ဖွယ်လုပ်ဆောင်မှုကို သတိမထားမိခဲ့နိုင်ကြောင်း ဖော်ပြနေသည်။
⚠️ ဒါက ဘာကြောင့် အရေးကြီးတာလဲ။
တိုက်ခိုက်မှုသည် သီးခြား developer များကိုသာ ထိခိုက်စေခြင်းမဟုတ်ပါ။
ခိုးယူခံရသောသော့များသည် cloud အခြေခံအဆောက်အအုံ၊ စီးပွားဖြစ်ပရောဂျက်များ၊ AI ဝန်ဆောင်မှုများနှင့် အခြားစနစ်များသို့ ဝင်ရောက်ခွင့်ပေးနိုင်သည်။
ထို့အပြင် စကားဝှက် သို့မဟုတ် API သော့ကို ရိုးရိုးပြောင်းလိုက်ရုံဖြင့် ပြဿနာကို အမြဲတမ်းဖြေရှင်းနိုင်မည်မဟုတ်ပါ။ သုတေသီများသည် cloud အခြေခံအဆောက်အအုံတွင် တိုက်ခိုက်သူများ ဆက်လက်ဝင်ရောက်နိုင်အောင် ထိန်းသိမ်းထားသည့် နည်းလမ်းများကို တွေ့ရှိခဲ့သည်။
အရေးကြီးသည်မှာ၊ အမည်မသိ အားနည်းချက်တစ်ခုကို အသုံးချပြီး GitHub စနစ်ကိုယ်တိုင်ကို ဟက်ခ်လုပ်ခဲ့ခြင်းမဟုတ်ဘဲ ခိုးယူထားသော အကောင့်ဝင်အချက်အလက်များနှင့် ဝင်ရောက်ခွင့်တိုကင်များကို အသုံးပြုခဲ့ခြင်းဖြစ်သည်။
အခုဆိုရင် ဉာဏ်ရည်တုအတွက် လျှို့ဝှက်သော့တွေတောင် ကိုယ်ပိုင်ကာကွယ်မှု လိုအပ်လာပုံရပါတယ်။
💬 နောက်တစ်ကြိမ် ဘယ်သူတွေ ပစ်မှတ်ထားခံရမယ်လို့ ထင်ပါသလဲ — ခရစ်ပ်တိုငွေကြေးလဲလှယ်ရေးပလက်ဖောင်းတွေ၊ AI ကုမ္ပဏီတွေ ဒါမှမဟုတ် cloud ပလက်ဖောင်းတွေလား။
\u003ct-181/\u003e \u003ct-183/\u003e\u003cc-184/\u003e #Claude \u003ct-186/\u003e \u003ct-188/\u003e