
#passkey
passkey
ကြည့်ရှုမှု 7,095 ကြိမ်
23 ဦး ဆွေးနွေးနေသည်
ရေပန်းစားသော
နောက်ဆုံး
·
--
Article
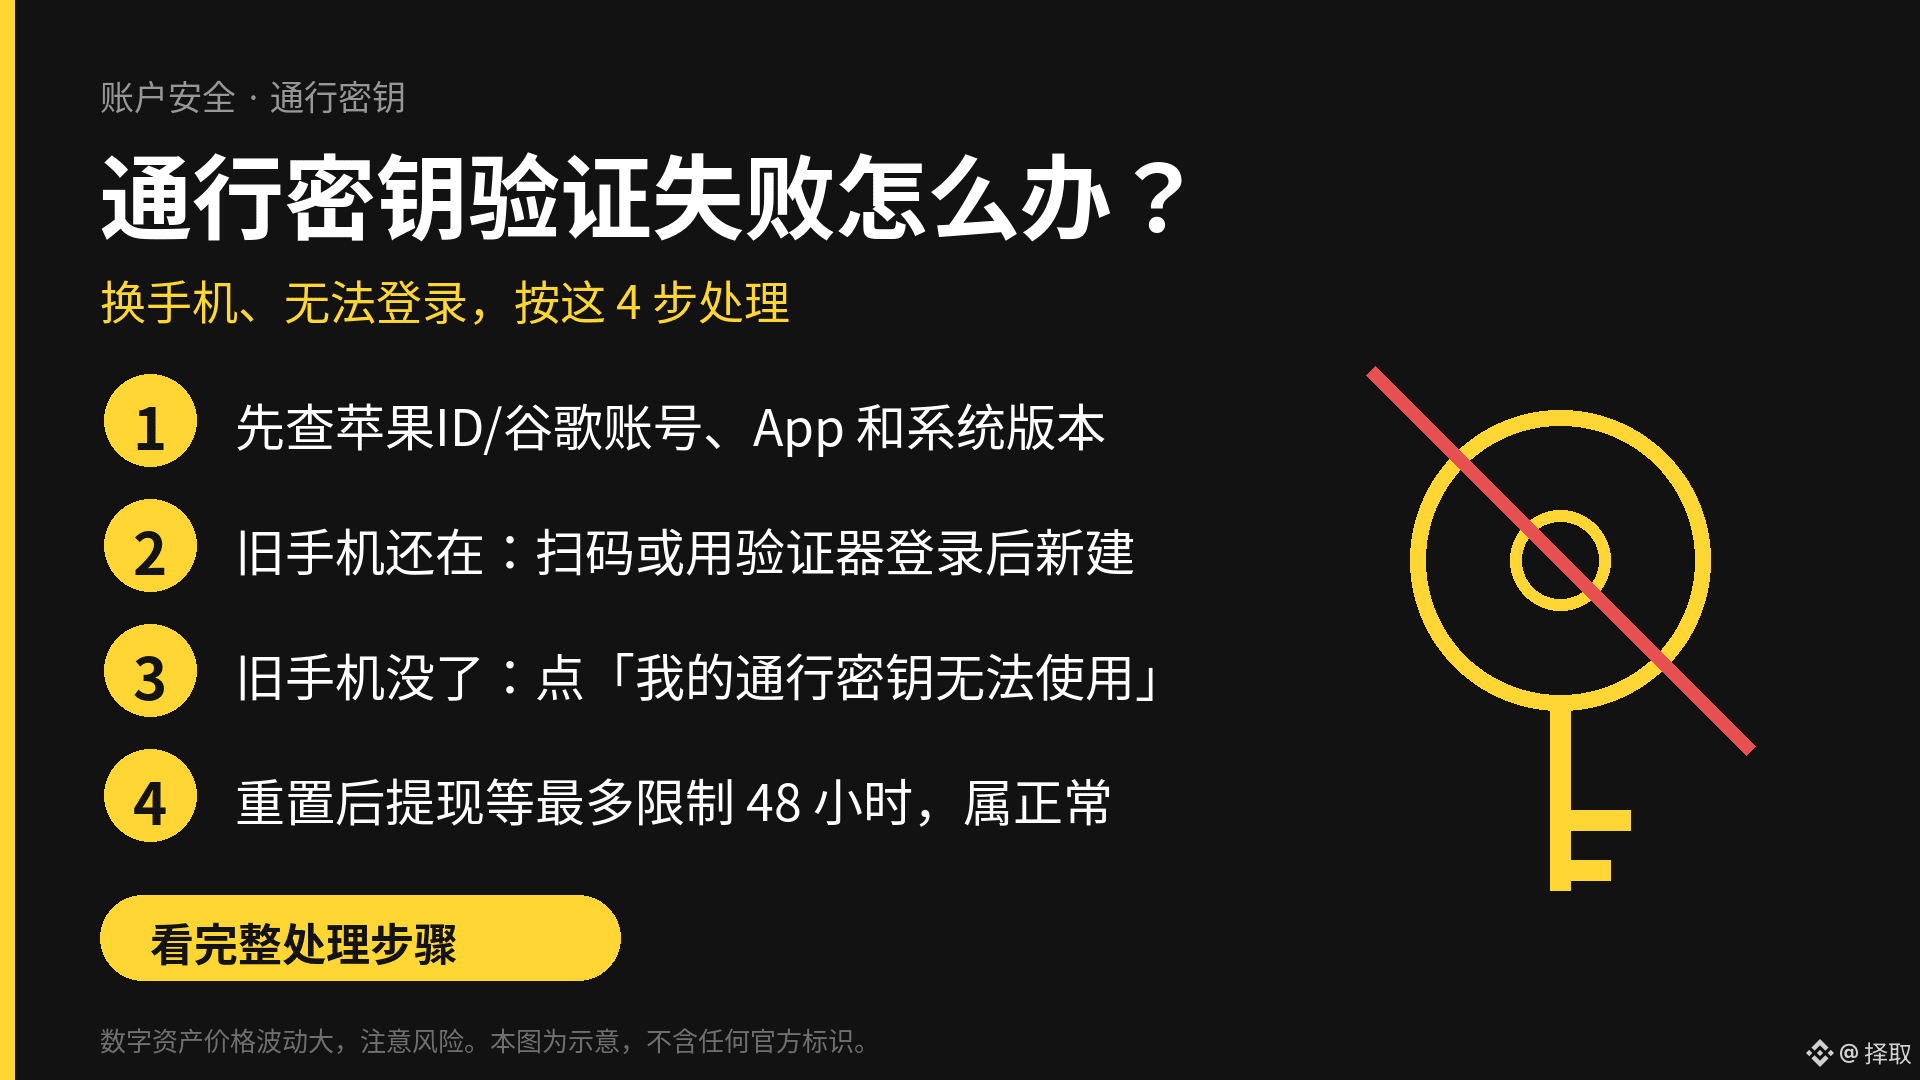
Binance Passkey အတည်ပြုခြင်း မအောင်မြင်ရင် ဘာလုပ်ရမလဲ။ ဖုန်းပြောင်းတဲ့အခါနဲ့ ဝင်လို့မရတဲ့အခါ ဖြေရှင်းနည်းများBinance Passkey အတည်ပြုခြင်း မအောင်မြင်ရင် ဖောက်သည်ဝန်ဆောင်မှုကို အလျင်စလို မဆက်သွယ်ပါနဲ့။ စက်ဟောင်းရှိသေးရင် ဖုန်းဟောင်းနဲ့ QR ကုဒ်ကို စကင်ဖတ်ပါ၊ ဒါမှမဟုတ် Google Authenticator၊ အီးမေးလ်၊ SMS စတဲ့ အခြားနည်းလမ်းတွေနဲ့ အရင်ဝင်ရောက်ပြီးနောက် စက်အသစ်မှာ Passkey ကို ပြန်ထည့်ပါ။ စက်ဟောင်းမရှိတော့ရင် ဝင်ရောက်ချိန်မှာ “ကျွန်ုပ်၏ Passkey ကို အသုံးမပြုနိုင်ပါ” ကိုနှိပ်ပါ။ စကားဝှက်ထည့်ပြီးနောက် “လုံခြုံရေးအတည်ပြုခြင်းကို ပြန်လည်သတ်မှတ်ရန်” သို့ဝင်ပါ။ Passkey ကို အမှန်ခြစ်ပြီး ပြန်လည်သတ်မှတ်မှုကို အတည်ပြုပါ။ ပြန်လည်သတ်မှတ်ပြီးနောက် ငွေထုတ်ခြင်း၊ C2C ရောင်းချခြင်း၊ အကောင့်အတွင်း ငွေလွှဲခြင်း စတဲ့ လုပ်ဆောင်ချက်တွေကို အများဆုံး ၄၈ နာရီအထိ ကန့်သတ်ထားနိုင်ပါတယ်။ ဒါဟာ ပုံမှန်လုံခြုံရေးကာကွယ်မှုတစ်ခုပါ။
၁။ Binance Passkey အတည်ပြုခြင်း မအောင်မြင်ရတဲ့ အကြောင်းရင်းတွေက ဘာတွေလဲ။
Binance Passkey အတည်ပြုခြင်း မအောင်မြင်ရင် ဘာလုပ်ရမလဲ။ ဖုန်းပြောင်းတဲ့အခါနဲ့ ဝင်လို့မရတဲ့အခါ ဖြေရှင်းနည်းများ
Binance Passkey အတည်ပြုခြင်း မအောင်မြင်ရင် ဖောက်သည်ဝန်ဆောင်မှုကို အလျင်စလို မဆက်သွယ်ပါနဲ့။ စက်ဟောင်းရှိသေးရင် ဖုန်းဟောင်းနဲ့ QR ကုဒ်ကို စကင်ဖတ်ပါ၊ ဒါမှမဟုတ် Google Authenticator၊ အီးမေးလ်၊ SMS စတဲ့ အခြားနည်းလမ်းတွေနဲ့ အရင်ဝင်ရောက်ပြီးနောက် စက်အသစ်မှာ Passkey ကို ပြန်ထည့်ပါ။ စက်ဟောင်းမရှိတော့ရင် ဝင်ရောက်ချိန်မှာ “ကျွန်ုပ်၏ Passkey ကို အသုံးမပြုနိုင်ပါ” ကိုနှိပ်ပါ။ စကားဝှက်ထည့်ပြီးနောက် “လုံခြုံရေးအတည်ပြုခြင်းကို ပြန်လည်သတ်မှတ်ရန်” သို့ဝင်ပါ။ Passkey ကို အမှန်ခြစ်ပြီး ပြန်လည်သတ်မှတ်မှုကို အတည်ပြုပါ။ ပြန်လည်သတ်မှတ်ပြီးနောက် ငွေထုတ်ခြင်း၊ C2C ရောင်းချခြင်း၊ အကောင့်အတွင်း ငွေလွှဲခြင်း စတဲ့ လုပ်ဆောင်ချက်တွေကို အများဆုံး ၄၈ နာရီအထိ ကန့်သတ်ထားနိုင်ပါတယ်။ ဒါဟာ ပုံမှန်လုံခြုံရေးကာကွယ်မှုတစ်ခုပါ။
၁။ Binance Passkey အတည်ပြုခြင်း မအောင်မြင်ရတဲ့ အကြောင်းရင်းတွေက ဘာတွေလဲ။
၁။ Binance Passkey အတည်ပြုခြင်း မအောင်မြင်ရတဲ့ အကြောင်းရင်းတွေက ဘာတွေလဲ။
158
·
--
Article
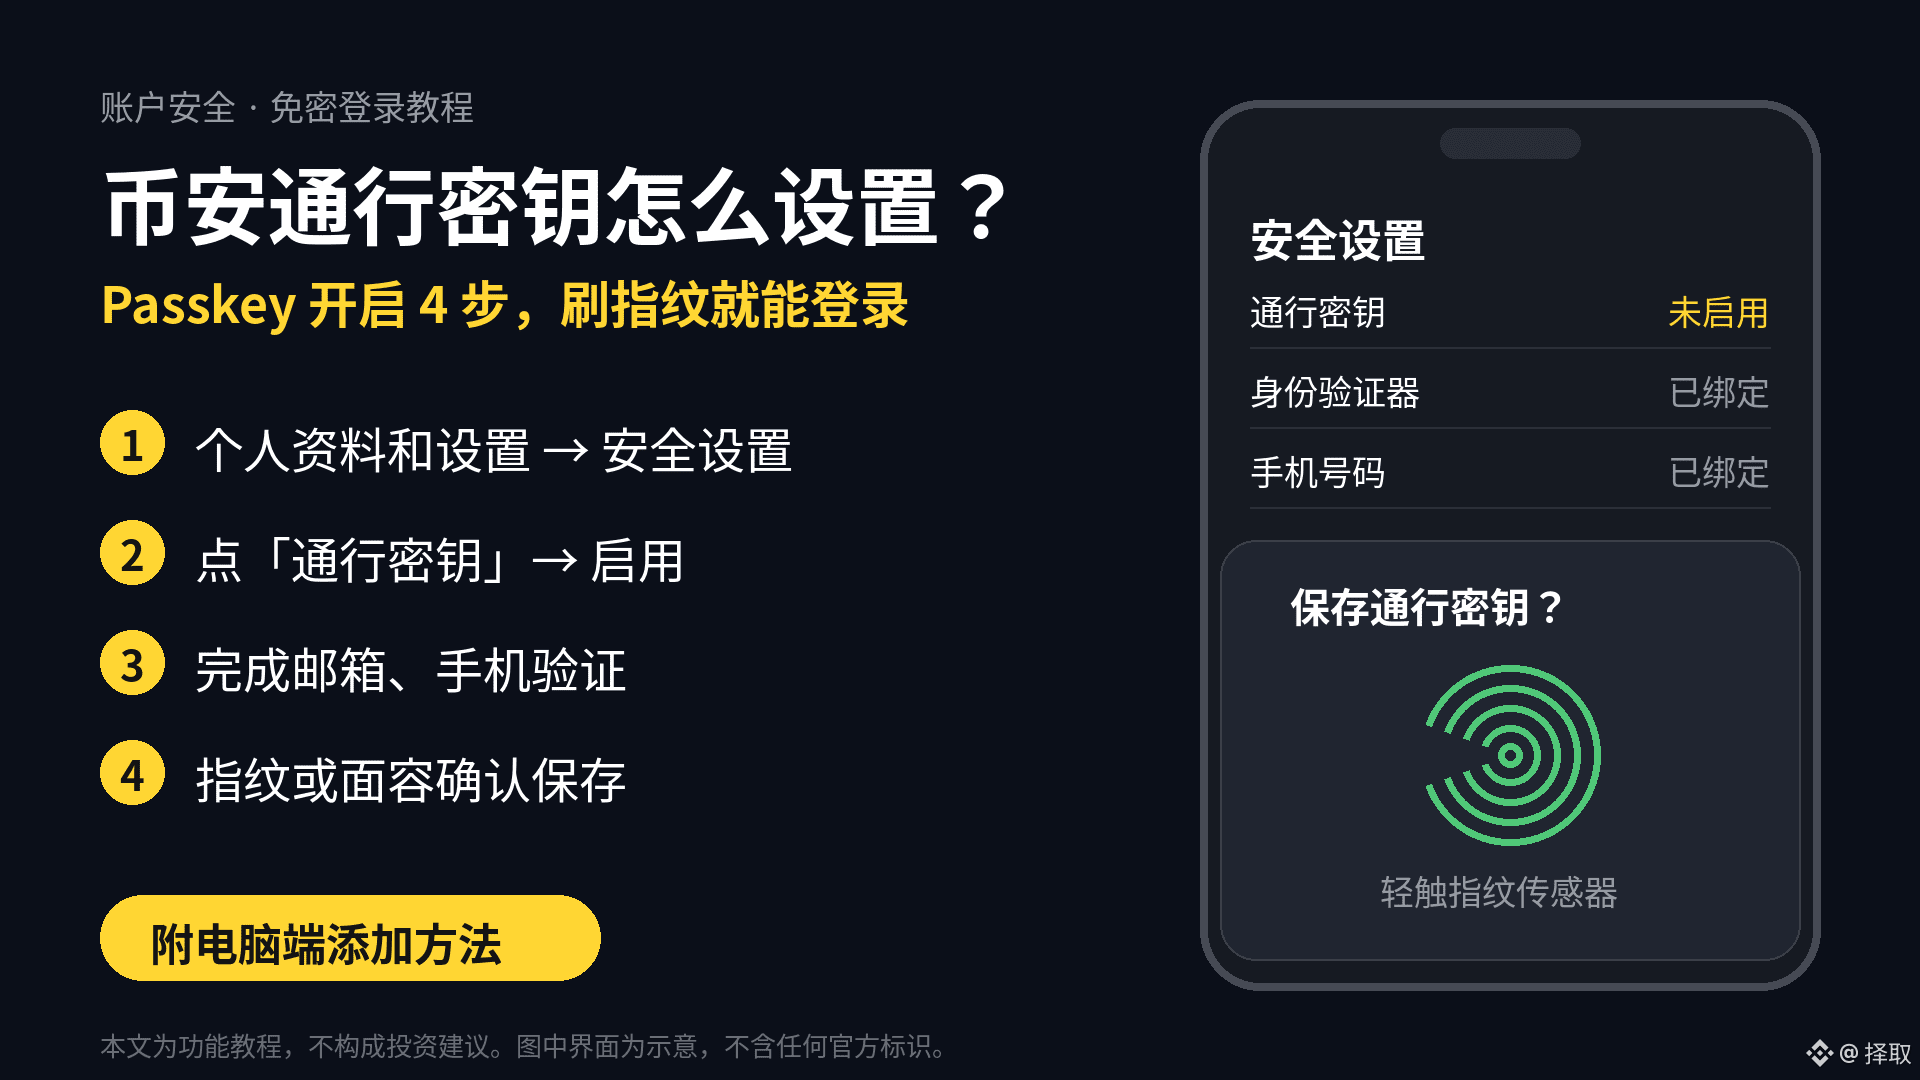
Binance Passkey ကို ဘယ်လိုသတ်မှတ်မလဲ။ စကားဝှက်မလိုဘဲ အကောင့်ဝင်နိုင်ရန် Passkey ဖွင့်သည့် အဆင့်ဆင့်လမ်းညွှန်Binance Passkey ကို ဘယ်လိုသတ်မှတ်မလဲ။ App ထဲမှာ「ကိုယ်ရေးအချက်အလက်နှင့် ဆက်တင်များ → လုံခြုံရေးဆက်တင်များ → Passkey」သို့ ဝင်ပြီး ဖွင့်ရန်ကို နှိပ်ပါ။ အီးမေးလ်၊ ဖုန်း စသည်တို့ဖြင့် အထောက်အထားစစ်ဆေးမှုကို ပြီးဆုံးပြီးနောက် လက်ဗွေ သို့မဟုတ် မျက်နှာဖြင့် အတည်ပြုပါက ဖန်တီးနိုင်ပါသည်။ ကွန်ပျူတာမှဆိုလျှင် တရားဝင်ဝက်ဘ်ဆိုက်ရှိ「လုံခြုံရေးစင်တာ → Passkey」တွင် ထည့်သွင်းနိုင်ပါသည်။ သတ်မှတ်ပြီးပါက အကောင့်ဝင်ခြင်းနှင့် အချို့လုပ်ဆောင်ချက်များအတွက် ဒုတိယအဆင့်အတည်ပြုမှုကို လက်ဗွေတစ်ချက်နှိပ်ရုံဖြင့် ပြုလုပ်နိုင်ပြီး SMS ကို စောင့်ရန်၊ အတည်ပြုကုဒ်ကို ကူးရေးရန် မလိုတော့ပါ။
၁။ Binance Passkey ဆိုတာ ဘာလဲ။ စကားဝှက်နဲ့ ဘာကွာသလဲ။
Passkey ဆိုသည်မှာ စကားဝှက်မလိုဘဲ အကောင့်ဝင်နိုင်သည့် နည်းလမ်းတစ်မျိုးဖြစ်ပြီး အများသုံးသော့ဖြင့် ကုဒ်ဝှက်ခြင်းကို အသုံးပြုပါသည်။ သီးသန့်သော့တစ်ခုကို သင့်ကိုယ်ပိုင်ဖုန်း သို့မဟုတ် ကွန်ပျူတာထဲတွင် လုံခြုံစွာသိမ်းဆည်းထားပြီး ပလက်ဖောင်းက သက်ဆိုင်ရာ အများသုံးသော့ကိုသာ သိမ်းဆည်းထားပါသည်။ အကောင့်ဝင်ချိန်တွင် စနစ်က လက်ဗွေဖတ်ရန်၊ မျက်နှာစစ်ဆေးရန် သို့မဟုတ် စက်၏မျက်နှာပြင်လော့ခ်စကားဝှက်ကို ထည့်ရန် ပေါ်လာပါမည်။ အတည်ပြုမှုကို စက်ပေါ်တွင်သာ ပြုလုပ်ပြီး သီးသန့်သော့ကို အင်တာနက်ပေါ်သို့ ပေးပို့ခြင်းမရှိသကဲ့သို့ ထုတ်ယူ၍လည်း မရနိုင်ပါ။
Binance Passkey ကို ဘယ်လိုသတ်မှတ်မလဲ။ စကားဝှက်မလိုဘဲ အကောင့်ဝင်နိုင်ရန် Passkey ဖွင့်သည့် အဆင့်ဆင့်လမ်းညွှန်
Binance Passkey ကို ဘယ်လိုသတ်မှတ်မလဲ။ App ထဲမှာ「ကိုယ်ရေးအချက်အလက်နှင့် ဆက်တင်များ → လုံခြုံရေးဆက်တင်များ → Passkey」သို့ ဝင်ပြီး ဖွင့်ရန်ကို နှိပ်ပါ။ အီးမေးလ်၊ ဖုန်း စသည်တို့ဖြင့် အထောက်အထားစစ်ဆေးမှုကို ပြီးဆုံးပြီးနောက် လက်ဗွေ သို့မဟုတ် မျက်နှာဖြင့် အတည်ပြုပါက ဖန်တီးနိုင်ပါသည်။ ကွန်ပျူတာမှဆိုလျှင် တရားဝင်ဝက်ဘ်ဆိုက်ရှိ「လုံခြုံရေးစင်တာ → Passkey」တွင် ထည့်သွင်းနိုင်ပါသည်။ သတ်မှတ်ပြီးပါက အကောင့်ဝင်ခြင်းနှင့် အချို့လုပ်ဆောင်ချက်များအတွက် ဒုတိယအဆင့်အတည်ပြုမှုကို လက်ဗွေတစ်ချက်နှိပ်ရုံဖြင့် ပြုလုပ်နိုင်ပြီး SMS ကို စောင့်ရန်၊ အတည်ပြုကုဒ်ကို ကူးရေးရန် မလိုတော့ပါ။
၁။ Binance Passkey ဆိုတာ ဘာလဲ။ စကားဝှက်နဲ့ ဘာကွာသလဲ။
Passkey ဆိုသည်မှာ စကားဝှက်မလိုဘဲ အကောင့်ဝင်နိုင်သည့် နည်းလမ်းတစ်မျိုးဖြစ်ပြီး အများသုံးသော့ဖြင့် ကုဒ်ဝှက်ခြင်းကို အသုံးပြုပါသည်။ သီးသန့်သော့တစ်ခုကို သင့်ကိုယ်ပိုင်ဖုန်း သို့မဟုတ် ကွန်ပျူတာထဲတွင် လုံခြုံစွာသိမ်းဆည်းထားပြီး ပလက်ဖောင်းက သက်ဆိုင်ရာ အများသုံးသော့ကိုသာ သိမ်းဆည်းထားပါသည်။ အကောင့်ဝင်ချိန်တွင် စနစ်က လက်ဗွေဖတ်ရန်၊ မျက်နှာစစ်ဆေးရန် သို့မဟုတ် စက်၏မျက်နှာပြင်လော့ခ်စကားဝှက်ကို ထည့်ရန် ပေါ်လာပါမည်။ အတည်ပြုမှုကို စက်ပေါ်တွင်သာ ပြုလုပ်ပြီး သီးသန့်သော့ကို အင်တာနက်ပေါ်သို့ ပေးပို့ခြင်းမရှိသကဲ့သို့ ထုတ်ယူ၍လည်း မရနိုင်ပါ။
၁။ Binance Passkey ဆိုတာ ဘာလဲ။ စကားဝှက်နဲ့ ဘာကွာသလဲ။
Passkey ဆိုသည်မှာ စကားဝှက်မလိုဘဲ အကောင့်ဝင်နိုင်သည့် နည်းလမ်းတစ်မျိုးဖြစ်ပြီး အများသုံးသော့ဖြင့် ကုဒ်ဝှက်ခြင်းကို အသုံးပြုပါသည်။ သီးသန့်သော့တစ်ခုကို သင့်ကိုယ်ပိုင်ဖုန်း သို့မဟုတ် ကွန်ပျူတာထဲတွင် လုံခြုံစွာသိမ်းဆည်းထားပြီး ပလက်ဖောင်းက သက်ဆိုင်ရာ အများသုံးသော့ကိုသာ သိမ်းဆည်းထားပါသည်။ အကောင့်ဝင်ချိန်တွင် စနစ်က လက်ဗွေဖတ်ရန်၊ မျက်နှာစစ်ဆေးရန် သို့မဟုတ် စက်၏မျက်နှာပြင်လော့ခ်စကားဝှက်ကို ထည့်ရန် ပေါ်လာပါမည်။ အတည်ပြုမှုကို စက်ပေါ်တွင်သာ ပြုလုပ်ပြီး သီးသန့်သော့ကို အင်တာနက်ပေါ်သို့ ပေးပို့ခြင်းမရှိသကဲ့သို့ ထုတ်ယူ၍လည်း မရနိုင်ပါ။
187

ဟောင်ကောင် ငွေချေးသက်သေခံလက်မှတ်နှင့် အနာဂတ်စာချုပ်များကော်မရှင်က အရေးယူလိုက်ပြီ—virtual asset trading platform အားလုံးနှင့် အင်တာနက်ပွဲစားလုပ်ငန်းများကို ဖောက်သည်များ အကောင့်ဝင်ခြင်းနှင့် စက်ပစ္စည်းချိတ်ဆက်ခြင်းအတွက် တစ်ကြိမ်သုံးစကားဝှက် (OTP) အသုံးပြုမှုကို ရပ်တန့်ရန်၊ ယင်းအစား Passkey သို့မဟုတ် စက်ပစ္စည်းချိတ်ဆက်မှုကဲ့သို့ phishing တိုက်ခိုက်မှုများကို ပိုမိုခံနိုင်ရည်ရှိသည့် အထောက်အထားစိစစ်နည်းများကို အသုံးပြုရန် တောင်းဆိုလိုက်သည်။
အကြီးစားပွဲစားလုပ်ငန်းများသည် ချက်ချင်းလိုက်နာရမည်ဖြစ်ပြီး အခြားအဖွဲ့အစည်းများအတွက် အကူးအပြောင်းကာလ အများဆုံး ၁၂ လ သတ်မှတ်ထားသည်။
ထို့အပြင် ပလက်ဖောင်းများသည် ပုံမှန်မဟုတ်သော အကောင့်ဝင်မှု၊ အရောင်းအဝယ်နှင့် ငွေထုတ်မှုများကို အချိန်နှင့်တစ်ပြေးညီ စောင့်ကြည့်ထောက်လှမ်းမှု ပိုမိုအားကောင်းစေရမည်ဖြစ်ပြီး သံသယဖြစ်ဖွယ်လုပ်ဆောင်မှုများကို အသုံးပြုသူများထံ အချိန်မီ အသိပေးကာ phishing နည်းလမ်းသစ်များအကြောင်း ဖောက်သည်များကို ပုံမှန်ကြိုတင်သတိပေးရမည်။
စည်းမျဉ်းထိန်းသိမ်းရေးဘက်မှ ပေးလိုက်သည့် သတင်းစကားမှာ ရှင်းလင်းသည်—OTP ခေတ် တရားဝင်အဆုံးသတ်သွားပြီ။ လက်လီရင်းနှီးမြှုပ်နှံသူများအတွက် ယင်းက အကောင့်လုံခြုံရေးအတွက် အနိမ့်ဆုံးစံနှုန်းကို မြှင့်တင်လိုက်ခြင်းဖြစ်သော်လည်း၊ hardware key နှင့် Passkey တို့ကို သုံးသင့်ပါက သုံးထားကြရန်လည်း သတိပေးနေသည်—phishing ခံရပြီးမှ နောင်တမရကြပါစေနှင့်။
စည်းမျဉ်းလိုက်နာမှု ပိုမိုတင်းကျပ်လာလေ၊ လိုင်စင်ရဈေးကွက်ထဲတွင် ဆက်လက်ရှိနေသော တရားဝင်လုပ်ငန်းများအတွက် ရေရှည်အကျိုးရှိလေဖြစ်သည်။
#香港加密监管 #账户安全 #Passkey
ဟောင်ကောင် ငွေချေးသက်သေခံလက်မှတ်နှင့် အနာဂတ်စာချုပ်များကော်မရှင်က အရေးယူလိုက်ပြီ—virtual asset trading platform အားလုံးနှင့် အင်တာနက်ပွဲစားလုပ်ငန်းများကို ဖောက်သည်များ အကောင့်ဝင်ခြင်းနှင့် စက်ပစ္စည်းချိတ်ဆက်ခြင်းအတွက် တစ်ကြိမ်သုံးစကားဝှက် (OTP) အသုံးပြုမှုကို ရပ်တန့်ရန်၊ ယင်းအစား Passkey သို့မဟုတ် စက်ပစ္စည်းချိတ်ဆက်မှုကဲ့သို့ phishing တိုက်ခိုက်မှုများကို ပိုမိုခံနိုင်ရည်ရှိသည့် အထောက်အထားစိစစ်နည်းများကို အသုံးပြုရန် တောင်းဆိုလိုက်သည်။
အကြီးစားပွဲစားလုပ်ငန်းများသည် ချက်ချင်းလိုက်နာရမည်ဖြစ်ပြီး အခြားအဖွဲ့အစည်းများအတွက် အကူးအပြောင်းကာလ အများဆုံး ၁၂ လ သတ်မှတ်ထားသည်။
ထို့အပြင် ပလက်ဖောင်းများသည် ပုံမှန်မဟုတ်သော အကောင့်ဝင်မှု၊ အရောင်းအဝယ်နှင့် ငွေထုတ်မှုများကို အချိန်နှင့်တစ်ပြေးညီ စောင့်ကြည့်ထောက်လှမ်းမှု ပိုမိုအားကောင်းစေရမည်ဖြစ်ပြီး သံသယဖြစ်ဖွယ်လုပ်ဆောင်မှုများကို အသုံးပြုသူများထံ အချိန်မီ အသိပေးကာ phishing နည်းလမ်းသစ်များအကြောင်း ဖောက်သည်များကို ပုံမှန်ကြိုတင်သတိပေးရမည်။
စည်းမျဉ်းထိန်းသိမ်းရေးဘက်မှ ပေးလိုက်သည့် သတင်းစကားမှာ ရှင်းလင်းသည်—OTP ခေတ် တရားဝင်အဆုံးသတ်သွားပြီ။ လက်လီရင်းနှီးမြှုပ်နှံသူများအတွက် ယင်းက အကောင့်လုံခြုံရေးအတွက် အနိမ့်ဆုံးစံနှုန်းကို မြှင့်တင်လိုက်ခြင်းဖြစ်သော်လည်း၊ hardware key နှင့် Passkey တို့ကို သုံးသင့်ပါက သုံးထားကြရန်လည်း သတိပေးနေသည်—phishing ခံရပြီးမှ နောင်တမရကြပါစေနှင့်။
စည်းမျဉ်းလိုက်နာမှု ပိုမိုတင်းကျပ်လာလေ၊ လိုင်စင်ရဈေးကွက်ထဲတွင် ဆက်လက်ရှိနေသော တရားဝင်လုပ်ငန်းများအတွက် ရေရှည်အကျိုးရှိလေဖြစ်သည်။
#香港加密监管 #账户安全 #Passkey
အကြီးစားပွဲစားလုပ်ငန်းများသည် ချက်ချင်းလိုက်နာရမည်ဖြစ်ပြီး အခြားအဖွဲ့အစည်းများအတွက် အကူးအပြောင်းကာလ အများဆုံး ၁၂ လ သတ်မှတ်ထားသည်။
ထို့အပြင် ပလက်ဖောင်းများသည် ပုံမှန်မဟုတ်သော အကောင့်ဝင်မှု၊ အရောင်းအဝယ်နှင့် ငွေထုတ်မှုများကို အချိန်နှင့်တစ်ပြေးညီ စောင့်ကြည့်ထောက်လှမ်းမှု ပိုမိုအားကောင်းစေရမည်ဖြစ်ပြီး သံသယဖြစ်ဖွယ်လုပ်ဆောင်မှုများကို အသုံးပြုသူများထံ အချိန်မီ အသိပေးကာ phishing နည်းလမ်းသစ်များအကြောင်း ဖောက်သည်များကို ပုံမှန်ကြိုတင်သတိပေးရမည်။
စည်းမျဉ်းထိန်းသိမ်းရေးဘက်မှ ပေးလိုက်သည့် သတင်းစကားမှာ ရှင်းလင်းသည်—OTP ခေတ် တရားဝင်အဆုံးသတ်သွားပြီ။ လက်လီရင်းနှီးမြှုပ်နှံသူများအတွက် ယင်းက အကောင့်လုံခြုံရေးအတွက် အနိမ့်ဆုံးစံနှုန်းကို မြှင့်တင်လိုက်ခြင်းဖြစ်သော်လည်း၊ hardware key နှင့် Passkey တို့ကို သုံးသင့်ပါက သုံးထားကြရန်လည်း သတိပေးနေသည်—phishing ခံရပြီးမှ နောင်တမရကြပါစေနှင့်။
စည်းမျဉ်းလိုက်နာမှု ပိုမိုတင်းကျပ်လာလေ၊ လိုင်စင်ရဈေးကွက်ထဲတွင် ဆက်လက်ရှိနေသော တရားဝင်လုပ်ငန်းများအတွက် ရေရှည်အကျိုးရှိလေဖြစ်သည်။
#香港加密监管 #账户安全 #Passkey
54
·
--
ဟောင်ကောင် SFC က အရေးယူလိုက်ပါပြီ။ virtual asset trading platform တွေနဲ့ အင်တာနက် brokerage တွေအတွက် စည်းမျဉ်းတင်းကျပ်လိုက်ပြီး လော့ဂ်အင်ဝင်ခြင်းနဲ့ စက်ပစ္စည်းချိတ်ဆက်ခြင်းတွေမှာ တစ်ကြိမ်သုံးစကားဝှက် (OTP) ကို အသုံးပြုခွင့်မပြုတော့ပါဘူး။ Passkey နဲ့ ချိတ်ဆက်ထားတဲ့စက်ပစ္စည်းလိုမျိုး အတုအယောင်ပြုလုပ်မှုနဲ့ phishing ကို ကာကွယ်နိုင်တဲ့ အထောက်အထားစိစစ်နည်းတွေကို မဖြစ်မနေ ပြောင်းသုံးရပါမယ်။
အကြီးစား brokerage တွေက ချက်ချင်း လိုက်နာရမှာဖြစ်ပြီး အခြားအဖွဲ့အစည်းတွေကတော့ ပြုပြင်ပြောင်းလဲမှုကို အများဆုံး 12 လအတွင်း အပြီးသတ်ရပါမယ်။ ဒါ့အပြင် သံသယဖြစ်ဖွယ် လော့ဂ်အင်ဝင်မှု၊ အရောင်းအဝယ်နဲ့ ငွေထုတ်ယူမှုတွေကို စောင့်ကြည့်သတိပေးမှု ပိုမိုအားကောင်းအောင် လုပ်ဆောင်ရပြီး ဖောက်သည်တွေကို အချိန်မီ အသိပေးကာ ဟက်ကာကျူးကျော်မှုတွေကိုလည်း တုံ့ပြန်ရပါမယ်။
ကျွန်တော့်အမြင်အရ OTP ခေတ်က တကယ်ပဲ နောက်မှာချန်ထားခဲ့သင့်ပါပြီ။ SIM ကတ်အပိုင်စီးမှုနဲ့ phishing ဝက်ဘ်ဆိုက်တွေကနေတစ်ဆင့် အတည်ပြုကုဒ်တွေကို ကြားဖြတ်ပေးပို့တဲ့ နည်းလမ်းဟောင်းတွေကြောင့် နှစ်စဉ်ဆုံးရှုံးရတဲ့ ပိုင်ဆိုင်မှုတွေက မနည်းပါဘူး။ Passkey က လျှို့ဝှက်သော့ကို စက်ပစ္စည်းရဲ့ လုံခြုံရေးချစ်ပ်ထဲမှာ ချိတ်ဆက်သိမ်းဆည်းထားတာကြောင့် phishing ဝက်ဘ်ဆိုက်တွေက ရယူလို့မရပါဘူး။ ဒါကပဲ ပြဿနာရင်းမြစ်ကို အမှန်တကယ် ဖြေရှင်းတဲ့နည်းလမ်းပါ။
လုပ်ငန်းကဏ္ဍအတွက် ပေးလိုက်တဲ့ သတင်းစကားကလည်း ရှင်းပါတယ်—စည်းမျဉ်းလိုက်နာမှုဆိုင်ရာ စံနှုန်းတွေ ပိုမိုမြင့်မားလာပြီး လုံခြုံရေးကုန်ကျစရိတ်တွေကို လုပ်ငန်းလည်ပတ်သူတွေဘက်ကို လွှဲပြောင်းသွားမှာဖြစ်လို့ ပလက်ဖောင်းအသေးစားတွေ ပိုမိုဖိအားကြုံရပါမယ်။ ဒါပေမဲ့ သုံးစွဲသူတွေအတွက်တော့ ကောင်းတဲ့အချက်ပါ။ အကောင့်ခိုးယူခံရနိုင်ခြေ သိသိသာသာ လျော့ကျသွားပါလိမ့်မယ်။
အခုအချိန်ထိ ငွေကြေးလဲလှယ်ရေးပလက်ဖောင်းကို ဝင်တဲ့အခါ SMS အတည်ပြုကုဒ်ကို သုံးနေတုန်းလား။ Passkey ဒါမှမဟုတ် hardware key ကို အမြန်ဆုံး ပြောင်းသုံးဖို့ အကြံပြုပါတယ်။
#香港加密监管 #账户安全 #Passkey
ဟောင်ကောင် SFC က အရေးယူလိုက်ပါပြီ။ virtual asset trading platform တွေနဲ့ အင်တာနက် brokerage တွေအတွက် စည်းမျဉ်းတင်းကျပ်လိုက်ပြီး လော့ဂ်အင်ဝင်ခြင်းနဲ့ စက်ပစ္စည်းချိတ်ဆက်ခြင်းတွေမှာ တစ်ကြိမ်သုံးစကားဝှက် (OTP) ကို အသုံးပြုခွင့်မပြုတော့ပါဘူး။ Passkey နဲ့ ချိတ်ဆက်ထားတဲ့စက်ပစ္စည်းလိုမျိုး အတုအယောင်ပြုလုပ်မှုနဲ့ phishing ကို ကာကွယ်နိုင်တဲ့ အထောက်အထားစိစစ်နည်းတွေကို မဖြစ်မနေ ပြောင်းသုံးရပါမယ်။
အကြီးစား brokerage တွေက ချက်ချင်း လိုက်နာရမှာဖြစ်ပြီး အခြားအဖွဲ့အစည်းတွေကတော့ ပြုပြင်ပြောင်းလဲမှုကို အများဆုံး 12 လအတွင်း အပြီးသတ်ရပါမယ်။ ဒါ့အပြင် သံသယဖြစ်ဖွယ် လော့ဂ်အင်ဝင်မှု၊ အရောင်းအဝယ်နဲ့ ငွေထုတ်ယူမှုတွေကို စောင့်ကြည့်သတိပေးမှု ပိုမိုအားကောင်းအောင် လုပ်ဆောင်ရပြီး ဖောက်သည်တွေကို အချိန်မီ အသိပေးကာ ဟက်ကာကျူးကျော်မှုတွေကိုလည်း တုံ့ပြန်ရပါမယ်။
ကျွန်တော့်အမြင်အရ OTP ခေတ်က တကယ်ပဲ နောက်မှာချန်ထားခဲ့သင့်ပါပြီ။ SIM ကတ်အပိုင်စီးမှုနဲ့ phishing ဝက်ဘ်ဆိုက်တွေကနေတစ်ဆင့် အတည်ပြုကုဒ်တွေကို ကြားဖြတ်ပေးပို့တဲ့ နည်းလမ်းဟောင်းတွေကြောင့် နှစ်စဉ်ဆုံးရှုံးရတဲ့ ပိုင်ဆိုင်မှုတွေက မနည်းပါဘူး။ Passkey က လျှို့ဝှက်သော့ကို စက်ပစ္စည်းရဲ့ လုံခြုံရေးချစ်ပ်ထဲမှာ ချိတ်ဆက်သိမ်းဆည်းထားတာကြောင့် phishing ဝက်ဘ်ဆိုက်တွေက ရယူလို့မရပါဘူး။ ဒါကပဲ ပြဿနာရင်းမြစ်ကို အမှန်တကယ် ဖြေရှင်းတဲ့နည်းလမ်းပါ။
လုပ်ငန်းကဏ္ဍအတွက် ပေးလိုက်တဲ့ သတင်းစကားကလည်း ရှင်းပါတယ်—စည်းမျဉ်းလိုက်နာမှုဆိုင်ရာ စံနှုန်းတွေ ပိုမိုမြင့်မားလာပြီး လုံခြုံရေးကုန်ကျစရိတ်တွေကို လုပ်ငန်းလည်ပတ်သူတွေဘက်ကို လွှဲပြောင်းသွားမှာဖြစ်လို့ ပလက်ဖောင်းအသေးစားတွေ ပိုမိုဖိအားကြုံရပါမယ်။ ဒါပေမဲ့ သုံးစွဲသူတွေအတွက်တော့ ကောင်းတဲ့အချက်ပါ။ အကောင့်ခိုးယူခံရနိုင်ခြေ သိသိသာသာ လျော့ကျသွားပါလိမ့်မယ်။
အခုအချိန်ထိ ငွေကြေးလဲလှယ်ရေးပလက်ဖောင်းကို ဝင်တဲ့အခါ SMS အတည်ပြုကုဒ်ကို သုံးနေတုန်းလား။ Passkey ဒါမှမဟုတ် hardware key ကို အမြန်ဆုံး ပြောင်းသုံးဖို့ အကြံပြုပါတယ်။
#香港加密监管 #账户安全 #Passkey
အကြီးစား brokerage တွေက ချက်ချင်း လိုက်နာရမှာဖြစ်ပြီး အခြားအဖွဲ့အစည်းတွေကတော့ ပြုပြင်ပြောင်းလဲမှုကို အများဆုံး 12 လအတွင်း အပြီးသတ်ရပါမယ်။ ဒါ့အပြင် သံသယဖြစ်ဖွယ် လော့ဂ်အင်ဝင်မှု၊ အရောင်းအဝယ်နဲ့ ငွေထုတ်ယူမှုတွေကို စောင့်ကြည့်သတိပေးမှု ပိုမိုအားကောင်းအောင် လုပ်ဆောင်ရပြီး ဖောက်သည်တွေကို အချိန်မီ အသိပေးကာ ဟက်ကာကျူးကျော်မှုတွေကိုလည်း တုံ့ပြန်ရပါမယ်။
ကျွန်တော့်အမြင်အရ OTP ခေတ်က တကယ်ပဲ နောက်မှာချန်ထားခဲ့သင့်ပါပြီ။ SIM ကတ်အပိုင်စီးမှုနဲ့ phishing ဝက်ဘ်ဆိုက်တွေကနေတစ်ဆင့် အတည်ပြုကုဒ်တွေကို ကြားဖြတ်ပေးပို့တဲ့ နည်းလမ်းဟောင်းတွေကြောင့် နှစ်စဉ်ဆုံးရှုံးရတဲ့ ပိုင်ဆိုင်မှုတွေက မနည်းပါဘူး။ Passkey က လျှို့ဝှက်သော့ကို စက်ပစ္စည်းရဲ့ လုံခြုံရေးချစ်ပ်ထဲမှာ ချိတ်ဆက်သိမ်းဆည်းထားတာကြောင့် phishing ဝက်ဘ်ဆိုက်တွေက ရယူလို့မရပါဘူး။ ဒါကပဲ ပြဿနာရင်းမြစ်ကို အမှန်တကယ် ဖြေရှင်းတဲ့နည်းလမ်းပါ။
လုပ်ငန်းကဏ္ဍအတွက် ပေးလိုက်တဲ့ သတင်းစကားကလည်း ရှင်းပါတယ်—စည်းမျဉ်းလိုက်နာမှုဆိုင်ရာ စံနှုန်းတွေ ပိုမိုမြင့်မားလာပြီး လုံခြုံရေးကုန်ကျစရိတ်တွေကို လုပ်ငန်းလည်ပတ်သူတွေဘက်ကို လွှဲပြောင်းသွားမှာဖြစ်လို့ ပလက်ဖောင်းအသေးစားတွေ ပိုမိုဖိအားကြုံရပါမယ်။ ဒါပေမဲ့ သုံးစွဲသူတွေအတွက်တော့ ကောင်းတဲ့အချက်ပါ။ အကောင့်ခိုးယူခံရနိုင်ခြေ သိသိသာသာ လျော့ကျသွားပါလိမ့်မယ်။
အခုအချိန်ထိ ငွေကြေးလဲလှယ်ရေးပလက်ဖောင်းကို ဝင်တဲ့အခါ SMS အတည်ပြုကုဒ်ကို သုံးနေတုန်းလား။ Passkey ဒါမှမဟုတ် hardware key ကို အမြန်ဆုံး ပြောင်းသုံးဖို့ အကြံပြုပါတယ်။
#香港加密监管 #账户安全 #Passkey
46
·
--
Article
ကျွန်တော့် Binance ရဲ့ "passkey error" ကို ၅ မိနစ်အတွင်း ဘယ်လိုဖြေရှင်းခဲ့လဲ။မနေ့ညက ကျွန်တော့် Binance အကောင့်ထဲ ဝင်လို့မရခဲ့ဘူး။
မျက်နှာပြင်မှာ "ဒီစက်မှာ အသုံးပြုနိုင်တဲ့ passkey မရှိပါ" နဲ့ "အတည်ပြုခြင်း မအောင်မြင်ပါ" လို့ပဲ ဆက်တိုက်ပြနေတယ်။
"ထပ်ကြိုးစားရန်" ကို ၅ ကြိမ်နှိပ်ခဲ့တယ်။ အမှားတူတူပဲ။ ခဏလောက်တော့ အကောင့် ဟက်ခံလိုက်ရပြီလို့ ထင်မိတယ်။
၁၀ မိနစ်လောက် ရှာဖွေပြီးနောက်မှာတော့ တစ်ချက်နှိပ်ရုံနဲ့ ပြင်ဆင်နိုင်တဲ့ ဆက်တင်ပြဿနာပဲဆိုတာ သိလိုက်တယ်။
သင်လည်း "Passkey" ဒါမှမဟုတ် "လုံခြုံရေးအတည်ပြုခြင်း မအောင်မြင်ပါ" ဆိုတဲ့ မျက်နှာပြင်မှာ ပိတ်မိနေတယ်ဆိုရင် ဒီပို့စ်က သင့်အတွက်ပါ။ ကျွန်တော့်အတွက် အဆင်ပြေခဲ့တဲ့ ဖြေရှင်းနည်းကို တိတိကျကျ ပြောပြပါမယ်။
Passkey အမှား ဘာကြောင့်ဖြစ်တာလဲ။
"Passkey" ဆိုတာ လက်ဗွေ ဒါမှမဟုတ် Face ID ကိုသုံးတဲ့ လော့ဂ်အင်နည်းလမ်းအသစ်ပါ။ Binance က passkey တောင်းတဲ့အခါ လက်ရှိဖုန်းမှာ passkey မဖန်တီးထားရင် ဒီအမှားဖြစ်တတ်ပါတယ်။
ကျွန်တော့် Binance ရဲ့ "passkey error" ကို ၅ မိနစ်အတွင်း ဘယ်လိုဖြေရှင်းခဲ့လဲ။
မနေ့ညက ကျွန်တော့် Binance အကောင့်ထဲ ဝင်လို့မရခဲ့ဘူး။
မျက်နှာပြင်မှာ "ဒီစက်မှာ အသုံးပြုနိုင်တဲ့ passkey မရှိပါ" နဲ့ "အတည်ပြုခြင်း မအောင်မြင်ပါ" လို့ပဲ ဆက်တိုက်ပြနေတယ်။
"ထပ်ကြိုးစားရန်" ကို ၅ ကြိမ်နှိပ်ခဲ့တယ်။ အမှားတူတူပဲ။ ခဏလောက်တော့ အကောင့် ဟက်ခံလိုက်ရပြီလို့ ထင်မိတယ်။
၁၀ မိနစ်လောက် ရှာဖွေပြီးနောက်မှာတော့ တစ်ချက်နှိပ်ရုံနဲ့ ပြင်ဆင်နိုင်တဲ့ ဆက်တင်ပြဿနာပဲဆိုတာ သိလိုက်တယ်။
သင်လည်း "Passkey" ဒါမှမဟုတ် "လုံခြုံရေးအတည်ပြုခြင်း မအောင်မြင်ပါ" ဆိုတဲ့ မျက်နှာပြင်မှာ ပိတ်မိနေတယ်ဆိုရင် ဒီပို့စ်က သင့်အတွက်ပါ။ ကျွန်တော့်အတွက် အဆင်ပြေခဲ့တဲ့ ဖြေရှင်းနည်းကို တိတိကျကျ ပြောပြပါမယ်။
Passkey အမှား ဘာကြောင့်ဖြစ်တာလဲ။
"Passkey" ဆိုတာ လက်ဗွေ ဒါမှမဟုတ် Face ID ကိုသုံးတဲ့ လော့ဂ်အင်နည်းလမ်းအသစ်ပါ။ Binance က passkey တောင်းတဲ့အခါ လက်ရှိဖုန်းမှာ passkey မဖန်တီးထားရင် ဒီအမှားဖြစ်တတ်ပါတယ်။
မျက်နှာပြင်မှာ "ဒီစက်မှာ အသုံးပြုနိုင်တဲ့ passkey မရှိပါ" နဲ့ "အတည်ပြုခြင်း မအောင်မြင်ပါ" လို့ပဲ ဆက်တိုက်ပြနေတယ်။
"ထပ်ကြိုးစားရန်" ကို ၅ ကြိမ်နှိပ်ခဲ့တယ်။ အမှားတူတူပဲ။ ခဏလောက်တော့ အကောင့် ဟက်ခံလိုက်ရပြီလို့ ထင်မိတယ်။
၁၀ မိနစ်လောက် ရှာဖွေပြီးနောက်မှာတော့ တစ်ချက်နှိပ်ရုံနဲ့ ပြင်ဆင်နိုင်တဲ့ ဆက်တင်ပြဿနာပဲဆိုတာ သိလိုက်တယ်။
သင်လည်း "Passkey" ဒါမှမဟုတ် "လုံခြုံရေးအတည်ပြုခြင်း မအောင်မြင်ပါ" ဆိုတဲ့ မျက်နှာပြင်မှာ ပိတ်မိနေတယ်ဆိုရင် ဒီပို့စ်က သင့်အတွက်ပါ။ ကျွန်တော့်အတွက် အဆင်ပြေခဲ့တဲ့ ဖြေရှင်းနည်းကို တိတိကျကျ ပြောပြပါမယ်။
Passkey အမှား ဘာကြောင့်ဖြစ်တာလဲ။
"Passkey" ဆိုတာ လက်ဗွေ ဒါမှမဟုတ် Face ID ကိုသုံးတဲ့ လော့ဂ်အင်နည်းလမ်းအသစ်ပါ။ Binance က passkey တောင်းတဲ့အခါ လက်ရှိဖုန်းမှာ passkey မဖန်တီးထားရင် ဒီအမှားဖြစ်တတ်ပါတယ်။
5
3
2.8k

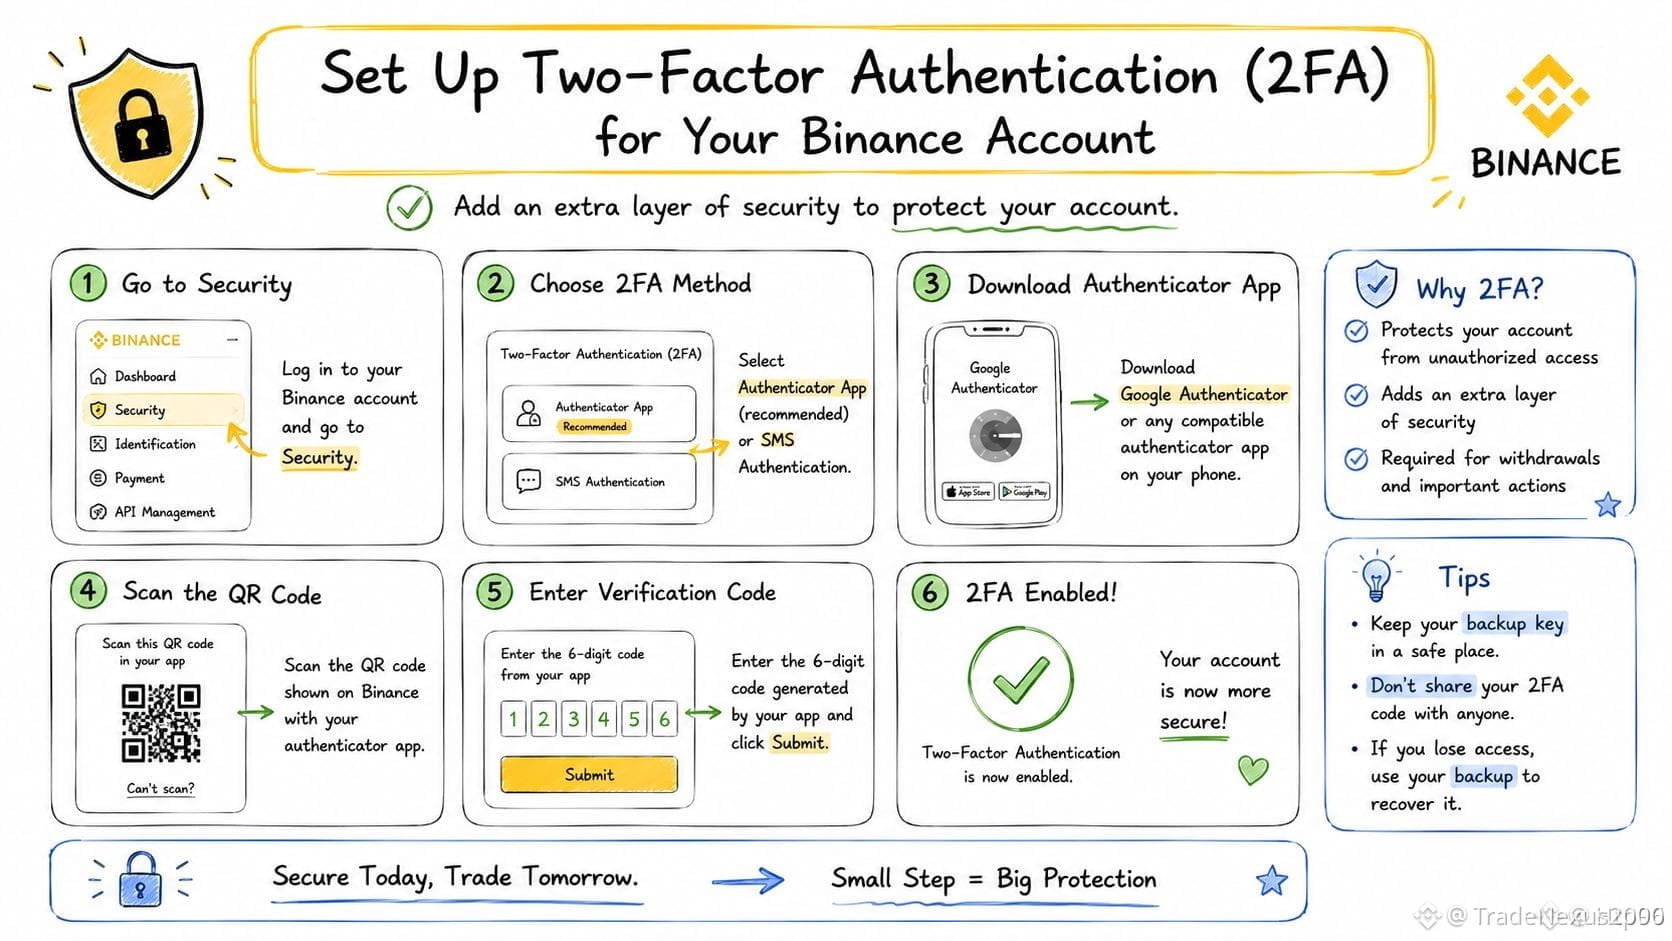
🛡️ $BNB SECURITY: MOST LOST ACCOUNTS AREN'T HACKED — THEY'RE SIM-SWAPPED! 💥
📊 Ang pinaka-mapanganib na kahinaan sa isang nangungunang palitan (exchange) ay hindi isang algorithm exploit — ito ay ang SMS 2FA. Tahimik na inaalis ng mga SIM swap attack ang mga account habang natutulog ang mga user. 🔍 Ang unang ayusin ay ang paglipat sa authenticator app: Account → Security → Enable Authenticator App. I-save offline ang 16-character na setup key bago kumpirmahin. Kapag nawala ito, haharap ka sa isang 1-7 araw na manual verification queue.
💡 Mas bagong mga passkey sa pamamagitan ng Face ID o fingerprint sa iCloud Keychain o Google Password Manager ay nagne-neutralize ng man-in-the-middle attacks na pinagdudusahan pa rin ng mga legacy authenticator. ⏱️ Panatilihin ang lumang 2FA mo nang hindi bababa sa 30 araw matapos i-enable ang passkeys kung sakaling mabigo ang bagong device mo. Para sa high-value na account, ang mga hardware key gaya ng YubiKey (25-70 USD) ay halos inaalis ang lahat ng remote phishing risk. 💬 Ilang layer ng proteksyon ang tumatakbo ngayon sa account mo? 👇
⚠️ Hindi ito financial advice. Laging pamahalaan ang iyong risk. 🛡️
🏷️ #BNB #Security #2FA #Passkey #Crypto
🛡️ 🔒
🛡️ $BNB SECURITY: MOST LOST ACCOUNTS AREN'T HACKED — THEY'RE SIM-SWAPPED! 💥
📊 Ang pinaka-mapanganib na kahinaan sa isang nangungunang palitan (exchange) ay hindi isang algorithm exploit — ito ay ang SMS 2FA. Tahimik na inaalis ng mga SIM swap attack ang mga account habang natutulog ang mga user. 🔍 Ang unang ayusin ay ang paglipat sa authenticator app: Account → Security → Enable Authenticator App. I-save offline ang 16-character na setup key bago kumpirmahin. Kapag nawala ito, haharap ka sa isang 1-7 araw na manual verification queue.
💡 Mas bagong mga passkey sa pamamagitan ng Face ID o fingerprint sa iCloud Keychain o Google Password Manager ay nagne-neutralize ng man-in-the-middle attacks na pinagdudusahan pa rin ng mga legacy authenticator. ⏱️ Panatilihin ang lumang 2FA mo nang hindi bababa sa 30 araw matapos i-enable ang passkeys kung sakaling mabigo ang bagong device mo. Para sa high-value na account, ang mga hardware key gaya ng YubiKey (25-70 USD) ay halos inaalis ang lahat ng remote phishing risk. 💬 Ilang layer ng proteksyon ang tumatakbo ngayon sa account mo? 👇
⚠️ Hindi ito financial advice. Laging pamahalaan ang iyong risk. 🛡️
🏷️ #BNB #Security #2FA #Passkey #Crypto
🛡️ 🔒
📊 Ang pinaka-mapanganib na kahinaan sa isang nangungunang palitan (exchange) ay hindi isang algorithm exploit — ito ay ang SMS 2FA. Tahimik na inaalis ng mga SIM swap attack ang mga account habang natutulog ang mga user. 🔍 Ang unang ayusin ay ang paglipat sa authenticator app: Account → Security → Enable Authenticator App. I-save offline ang 16-character na setup key bago kumpirmahin. Kapag nawala ito, haharap ka sa isang 1-7 araw na manual verification queue.
💡 Mas bagong mga passkey sa pamamagitan ng Face ID o fingerprint sa iCloud Keychain o Google Password Manager ay nagne-neutralize ng man-in-the-middle attacks na pinagdudusahan pa rin ng mga legacy authenticator. ⏱️ Panatilihin ang lumang 2FA mo nang hindi bababa sa 30 araw matapos i-enable ang passkeys kung sakaling mabigo ang bagong device mo. Para sa high-value na account, ang mga hardware key gaya ng YubiKey (25-70 USD) ay halos inaalis ang lahat ng remote phishing risk. 💬 Ilang layer ng proteksyon ang tumatakbo ngayon sa account mo? 👇
⚠️ Hindi ito financial advice. Laging pamahalaan ang iyong risk. 🛡️
🏷️ #BNB #Security #2FA #Passkey #Crypto
🛡️ 🔒
70

🔒 Passkey များဖြင့် သင့် Binance အကောင့်ကို လုံခြုံအောင် ကာကွယ်ပါ!
နောက်ဆုံးပေါ် Security Passkey လုပ်ဆောင်ချက်ကို အသုံးပြုပြီး သင့်ခရစ်ပ်တိုပိုင်ဆိုင်မှုများကို ကာကွယ်ပါ။ သင့်လက်ဗွေ သို့မဟုတ် မျက်နှာမှတ်သားမှုကို အသုံးပြုကာ ရိုးရာစကားဝှက်များ မလိုအပ်ဘဲ လွယ်ကူလုံခြုံစွာ အကောင့်ဝင်နိုင်ပါသည်။
💡 လုံခြုံရေးအကြံပြုချက် - သင့် Passkey၊ OTP သို့မဟုတ် အတည်ပြုကုဒ်များကို မည်သူ့ကိုမျှ မျှဝေပါနှင့်။ Binance ပံ့ပိုးရေးအဖွဲ့သည် သင့်လျှို့ဝှက်အချက်အလက်များကို မည်သည့်အခါမျှ တောင်းခံမည်မဟုတ်ပါ။ သတိရှိရှိနှင့် လုံခြုံစွာ အရောင်းအဝယ်ပြုလုပ်ပါ! 🚀
#Binance
#CryptoSecurity #Passkey
#CryptoSafety #tradesafely $GOOGL.US
🔒 Passkey များဖြင့် သင့် Binance အကောင့်ကို လုံခြုံအောင် ကာကွယ်ပါ!
နောက်ဆုံးပေါ် Security Passkey လုပ်ဆောင်ချက်ကို အသုံးပြုပြီး သင့်ခရစ်ပ်တိုပိုင်ဆိုင်မှုများကို ကာကွယ်ပါ။ သင့်လက်ဗွေ သို့မဟုတ် မျက်နှာမှတ်သားမှုကို အသုံးပြုကာ ရိုးရာစကားဝှက်များ မလိုအပ်ဘဲ လွယ်ကူလုံခြုံစွာ အကောင့်ဝင်နိုင်ပါသည်။
💡 လုံခြုံရေးအကြံပြုချက် - သင့် Passkey၊ OTP သို့မဟုတ် အတည်ပြုကုဒ်များကို မည်သူ့ကိုမျှ မျှဝေပါနှင့်။ Binance ပံ့ပိုးရေးအဖွဲ့သည် သင့်လျှို့ဝှက်အချက်အလက်များကို မည်သည့်အခါမျှ တောင်းခံမည်မဟုတ်ပါ။ သတိရှိရှိနှင့် လုံခြုံစွာ အရောင်းအဝယ်ပြုလုပ်ပါ! 🚀
#Binance
#CryptoSecurity #Passkey
#CryptoSafety #tradesafely $GOOGL.US
နောက်ဆုံးပေါ် Security Passkey လုပ်ဆောင်ချက်ကို အသုံးပြုပြီး သင့်ခရစ်ပ်တိုပိုင်ဆိုင်မှုများကို ကာကွယ်ပါ။ သင့်လက်ဗွေ သို့မဟုတ် မျက်နှာမှတ်သားမှုကို အသုံးပြုကာ ရိုးရာစကားဝှက်များ မလိုအပ်ဘဲ လွယ်ကူလုံခြုံစွာ အကောင့်ဝင်နိုင်ပါသည်။
💡 လုံခြုံရေးအကြံပြုချက် - သင့် Passkey၊ OTP သို့မဟုတ် အတည်ပြုကုဒ်များကို မည်သူ့ကိုမျှ မျှဝေပါနှင့်။ Binance ပံ့ပိုးရေးအဖွဲ့သည် သင့်လျှို့ဝှက်အချက်အလက်များကို မည်သည့်အခါမျှ တောင်းခံမည်မဟုတ်ပါ။ သတိရှိရှိနှင့် လုံခြုံစွာ အရောင်းအဝယ်ပြုလုပ်ပါ! 🚀
#Binance
#CryptoSecurity #Passkey
#CryptoSafety #tradesafely $GOOGL.US
GOOGLUS+၀.၃၆%
1
123
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
1
#BinanceReopensWithdrawalsForMoreAssets
ကြည့်ရှုမှု 42,202 ကြိမ်
919 ဦး ဆွေးနွေးနေသည်
2
#AppleReportsMixedResults
ကြည့်ရှုမှု 25,171 ကြိမ်
647 ဦး ဆွေးနွေးနေသည်
3
#BinanceHourlyDepositsExceedWithdrawals
ကြည့်ရှုမှု 11,752 ကြိမ်
302 ဦး ဆွေးနွေးနေသည်
4
#PalantirSlides3PercentOn$2BRevenue
ကြည့်ရှုမှု 775 ကြိမ်
18 ဦး ဆွေးနွေးနေသည်
5
#USMidtermElections
ကြည့်ရှုမှု 746,990 ကြိမ်
4,078 ဦး ဆွေးနွေးနေသည်
6
#ThailandSECProposesDerivativesLicensesForDigitalAssetOperators
ကြည့်ရှုမှု 39 ကြိမ်
5 ဦး ဆွေးနွေးနေသည်
7
#Nasdaq100EntersCorrection
ကြည့်ရှုမှု 1,637 ကြိမ်
56 ဦး ဆွေးနွေးနေသည်
8
#USOctoberNFP-AreRateCutsStillPossible
ကြည့်ရှုမှု 127,516 ကြိမ်
1,054 ဦး ဆွေးနွေးနေသည်
9
#Verify1to1BinanceReserves
ကြည့်ရှုမှု 119,283 ကြိမ်
780 ဦး ဆွေးနွေးနေသည်
10
#YuanbiTechnologyAnnouncesUSDollarRDUSDPlan
ကြည့်ရှုမှု 1,088 ကြိမ်
25 ဦး ဆွေးနွေးနေသည်