
#defihacks
defihacks
13,584 views
31 Discussing
ရေပန်းစားသော
နောက်ဆုံး
·
--
Déi 2. Grouss Krypto-Exploit haut! 🚨
Et ass eng brutal Moiesstonn fir d'Krypto-Sécherheet.
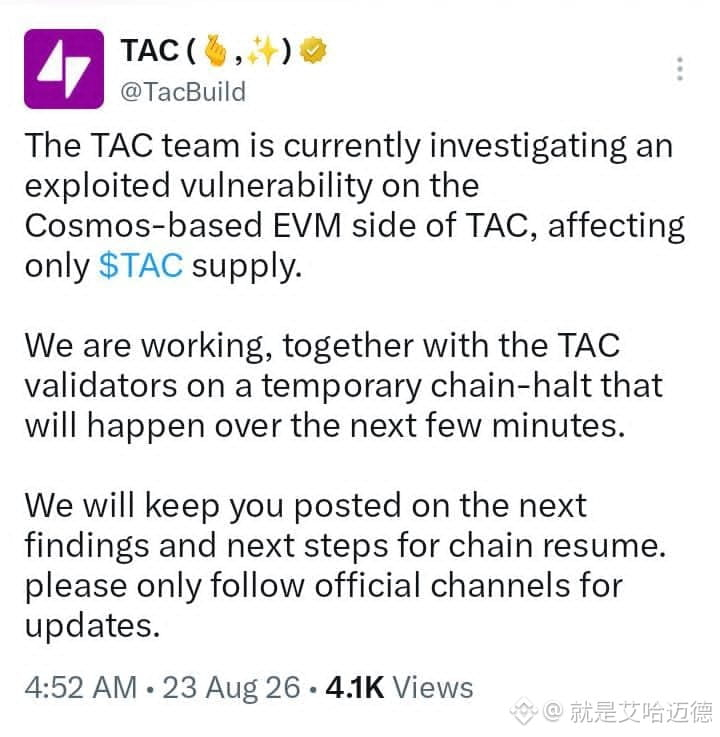
Just e puer Stonnen no dem KiiChain-Exploit huet TAC ($TAC ) offiziell ugekënnegt, datt si eng ausgenotzt Schwachstelle op hirer Cosmos-baséierter EVM-Säit ënnersichen.
Hei ass wat mir iwwer dës zweet Attack wëssen:
D'Ziel: Den Exploit trifft spezifesch d'Cosmos-baséiert EVM-Säit vun TAC.
D'Schied: No der Equipe beaflosst d'Schwachstelle aktuell nëmmen d'$TAC supply.
{alpha}(560x1219c409fabe2c27bd0d1a565daeed9bd9f271de)
D'Reaktioun: D'Equipe schafft mat TAC-Validatoren zesummen, fir eng temporär Kette-Stopp (chain-halt) unzestoussen, fir den Exploit ze stoppen.
Zwee EVM-bezunnen Sécherheets-Insiden, déi verschidde Netzwierker op der exakt selwechter Moiesstonn treffe, ass keng Zoufall—et weist op massiv, lafend Risiken an cross-chain- a EVM-kompatibler Infrastruktur hin.
Bleift sécher dobaussen, interagéiert net mat net verifizéierte Kontrakter, a befollegt nëmmen offiziell Kanäl fir Updates iwwert d'Resumé vun der Kette.
Ass de Maart haut ënner enger koordinéierter Infrastrukture-attack? Wat sinn Är Gedanken zu dësen direkten Exploits?
#TAC #CryptoSecurity #EVM #CryptoNews #DeFiHacks
Déi 2. Grouss Krypto-Exploit haut! 🚨
Et ass eng brutal Moiesstonn fir d'Krypto-Sécherheet.
Just e puer Stonnen no dem KiiChain-Exploit huet TAC ($TAC ) offiziell ugekënnegt, datt si eng ausgenotzt Schwachstelle op hirer Cosmos-baséierter EVM-Säit ënnersichen.
Hei ass wat mir iwwer dës zweet Attack wëssen:
D'Ziel: Den Exploit trifft spezifesch d'Cosmos-baséiert EVM-Säit vun TAC.
D'Schied: No der Equipe beaflosst d'Schwachstelle aktuell nëmmen d'$TAC supply.
D'Reaktioun: D'Equipe schafft mat TAC-Validatoren zesummen, fir eng temporär Kette-Stopp (chain-halt) unzestoussen, fir den Exploit ze stoppen.
Zwee EVM-bezunnen Sécherheets-Insiden, déi verschidde Netzwierker op der exakt selwechter Moiesstonn treffe, ass keng Zoufall—et weist op massiv, lafend Risiken an cross-chain- a EVM-kompatibler Infrastruktur hin.
Bleift sécher dobaussen, interagéiert net mat net verifizéierte Kontrakter, a befollegt nëmmen offiziell Kanäl fir Updates iwwert d'Resumé vun der Kette.
Ass de Maart haut ënner enger koordinéierter Infrastrukture-attack? Wat sinn Är Gedanken zu dësen direkten Exploits?
#TAC #CryptoSecurity #EVM #CryptoNews #DeFiHacks
Et ass eng brutal Moiesstonn fir d'Krypto-Sécherheet.
Just e puer Stonnen no dem KiiChain-Exploit huet TAC ($TAC ) offiziell ugekënnegt, datt si eng ausgenotzt Schwachstelle op hirer Cosmos-baséierter EVM-Säit ënnersichen.
Hei ass wat mir iwwer dës zweet Attack wëssen:
D'Ziel: Den Exploit trifft spezifesch d'Cosmos-baséiert EVM-Säit vun TAC.
D'Schied: No der Equipe beaflosst d'Schwachstelle aktuell nëmmen d'$TAC supply.
D'Reaktioun: D'Equipe schafft mat TAC-Validatoren zesummen, fir eng temporär Kette-Stopp (chain-halt) unzestoussen, fir den Exploit ze stoppen.
Zwee EVM-bezunnen Sécherheets-Insiden, déi verschidde Netzwierker op der exakt selwechter Moiesstonn treffe, ass keng Zoufall—et weist op massiv, lafend Risiken an cross-chain- a EVM-kompatibler Infrastruktur hin.
Bleift sécher dobaussen, interagéiert net mat net verifizéierte Kontrakter, a befollegt nëmmen offiziell Kanäl fir Updates iwwert d'Resumé vun der Kette.
Ass de Maart haut ënner enger koordinéierter Infrastrukture-attack? Wat sinn Är Gedanken zu dësen direkten Exploits?
#TAC #CryptoSecurity #EVM #CryptoNews #DeFiHacks
311
·
--
🤖 AI JIUST OBNAŽILA TAJNE KRYPTOA: Upozorenje o 50% brisanju ⚠️
Ako želite znati kakva je stvarna priča 2026. godine, to nije samo grafovi—to je brutalna utrka oružjem između umjetne inteligencije i open-source pametnih ugovora.
Nedavni katastrofalni pad Zcash-a za 50% ($ZEC ) poslao je šok-valove kroz cijeli sektor privatnosti i DeFi-ja. Više od četiri godine postojala je kritična ranjivost u kodu koja je napadaču omogućavala da krivotvori *neograničenu* količinu tokena iz ničega.
Luda stvar? Nije je pronašao ljudski revizor koda. Otkrio ju je istraživač sigurnosti s bijelim šeširom koristeći Anthropicov napredni Claude Opus 4.8 AI model. 🤯
📉 Posljedice na tržište:
• Šok za integritet mreže: Iako je zakrpljeno prije nego što je zlonamjerno iskorišteno, sama spoznaja da je neograničeno tiskanje bilo moguće godinama razbila je povjerenje ulagača.
• OG kitovi kapituliraju: Teške kripto figure poput Arthura Hayesa javno su potvrdile da su nakon objave prodali svoje kompletne pozicije u Zcash-u.
💡 Šira slika:
AI sažima mjesece složene kriptografske revizije u svega nekoliko sati. Alati koji štite naše mreže isti su oni koje hakeri koriste za skeniranje open-source protokola u potrazi za zero-day ranjivostima. High-beta protokoli privatnosti i Layer-1 protokoli su u visokoj pripravnosti.
Je li AI revizija koda masivan dugoročni bikovski katalizator za sigurnost Web3, ili je samo otključala trajnu petlju ranjivosti za hakere? Ostavite svoj stav. 🧵👇
#Zcash #ZEC #AICrypto #Web3Security #CryptoNews #DeFiHacks
🤖 AI JIUST OBNAŽILA TAJNE KRYPTOA: Upozorenje o 50% brisanju ⚠️
Ako želite znati kakva je stvarna priča 2026. godine, to nije samo grafovi—to je brutalna utrka oružjem između umjetne inteligencije i open-source pametnih ugovora.
Nedavni katastrofalni pad Zcash-a za 50% ($ZEC ) poslao je šok-valove kroz cijeli sektor privatnosti i DeFi-ja. Više od četiri godine postojala je kritična ranjivost u kodu koja je napadaču omogućavala da krivotvori *neograničenu* količinu tokena iz ničega.
Luda stvar? Nije je pronašao ljudski revizor koda. Otkrio ju je istraživač sigurnosti s bijelim šeširom koristeći Anthropicov napredni Claude Opus 4.8 AI model. 🤯
📉 Posljedice na tržište:
• Šok za integritet mreže: Iako je zakrpljeno prije nego što je zlonamjerno iskorišteno, sama spoznaja da je neograničeno tiskanje bilo moguće godinama razbila je povjerenje ulagača.
• OG kitovi kapituliraju: Teške kripto figure poput Arthura Hayesa javno su potvrdile da su nakon objave prodali svoje kompletne pozicije u Zcash-u.
💡 Šira slika:
AI sažima mjesece složene kriptografske revizije u svega nekoliko sati. Alati koji štite naše mreže isti su oni koje hakeri koriste za skeniranje open-source protokola u potrazi za zero-day ranjivostima. High-beta protokoli privatnosti i Layer-1 protokoli su u visokoj pripravnosti.
Je li AI revizija koda masivan dugoročni bikovski katalizator za sigurnost Web3, ili je samo otključala trajnu petlju ranjivosti za hakere? Ostavite svoj stav. 🧵👇
#Zcash #ZEC #AICrypto #Web3Security #CryptoNews #DeFiHacks
Ako želite znati kakva je stvarna priča 2026. godine, to nije samo grafovi—to je brutalna utrka oružjem između umjetne inteligencije i open-source pametnih ugovora.
Nedavni katastrofalni pad Zcash-a za 50% ($ZEC ) poslao je šok-valove kroz cijeli sektor privatnosti i DeFi-ja. Više od četiri godine postojala je kritična ranjivost u kodu koja je napadaču omogućavala da krivotvori *neograničenu* količinu tokena iz ničega.
Luda stvar? Nije je pronašao ljudski revizor koda. Otkrio ju je istraživač sigurnosti s bijelim šeširom koristeći Anthropicov napredni Claude Opus 4.8 AI model. 🤯
📉 Posljedice na tržište:
• Šok za integritet mreže: Iako je zakrpljeno prije nego što je zlonamjerno iskorišteno, sama spoznaja da je neograničeno tiskanje bilo moguće godinama razbila je povjerenje ulagača.
• OG kitovi kapituliraju: Teške kripto figure poput Arthura Hayesa javno su potvrdile da su nakon objave prodali svoje kompletne pozicije u Zcash-u.
💡 Šira slika:
AI sažima mjesece složene kriptografske revizije u svega nekoliko sati. Alati koji štite naše mreže isti su oni koje hakeri koriste za skeniranje open-source protokola u potrazi za zero-day ranjivostima. High-beta protokoli privatnosti i Layer-1 protokoli su u visokoj pripravnosti.
Je li AI revizija koda masivan dugoročni bikovski katalizator za sigurnost Web3, ili je samo otključala trajnu petlju ranjivosti za hakere? Ostavite svoj stav. 🧵👇
#Zcash #ZEC #AICrypto #Web3Security #CryptoNews #DeFiHacks
204
·
--
🚨 2026 में सबसे बड़ा रिप्ले हैक:
Kelp DAO के हैकर ने 220M$ धो डाले! 🐋
यह ऑन-चेन सीरियल है जो DeFi इकोसिस्टम को हिला रहा है।
Arkham और NS3.AI के डेटा के मुताबिक, Kelp DAO के बड़े पैमाने के एक्सप्लॉइट के पीछे का हमलावर पिछले 6 हफ्तों में करीब 220 मिलियन डॉलर चुराए गए फंड्स को सफलतापूर्वक मनी लॉन्डरिंग करने में कामयाब रहा—मुख्य रूप से THORChain और Umbra के जरिए ट्रांजिट करके।
3 प्रमुख बिंदुओं में एक सर्जिकल डकैती की कहानी :
1️⃣ हमला (18 अप्रैल 2026) :
हैकर (जोरदार शक है कि वह नॉर्थ कोरियन Lazarus समूह से जुड़ा है) Kelp DAO के LayerZero ब्रिज पर एक कॉन्फ़िगरेशन कमजोरी (1-of-1 DVN) का फायदा उठाता है। ईमानदार RPC नोड्स को पंगु बनाने के लिए DDoS अटैक को ऑर्केस्ट्रेट करके, वह एक फर्जी वैलिडेशन संदेश इंजेक्ट करता है और 116 500 rsETH अपने कब्जे में ले लेता है—यानी 293 मिलियन डॉलर का लूट का खजाना!
2️⃣ Arbitrum की पलटवार :
21 अप्रैल को Arbitrum का सेफ्टी काउंसिल इतिहासिक आपातकालीन कदम उठाते हुए एक्सप्लॉइट से जुड़े 71 मिलियन डॉलर (30 766 $ETH ETH) फ्रीज़ कर देता है। अगर इस कार्रवाई ने कुछ संपत्ति बचाई, तो उसने बहस भी भड़का दी: क्या DeFi वाकई विकेंद्रीकृत है, अगर कोई काउंसिल आपके फंड्स को रोक सकता है? फिलहाल इस पैसे का भविष्य टोकन धारकों की गवर्नेंस के हाथों में है: $ARB ।
3️⃣ कानूनी परिणति :
यह मामला रफ्तार पकड़ता है और ब्लॉकचेन से बाहर निकल जाता है। इस शुक्रवार न्यूयॉर्क में एक अहम सुनवाई की उम्मीद है, जिसमें Arbitrum पर फिलहाल फ्रीज़ किए गए फंड्स के मौजूदा दावों की संपत्ति (प्रॉपर्टी) संबंधी बातों पर फैसला होगा।
यह हैक एक बार फिर बेरहमी से याद दिलाता है कि किसी प्रोटोकॉल की सुरक्षा सिर्फ उसके स्मार्ट कॉन्ट्रैक्ट्स पर निर्भर नहीं होती, बल्कि इंफ्रास्ट्रक्चर लेयर्स और तीसरे पक्ष के वैलिडेटर्स पर भी निर्भर होती है।
क्या इस शुक्रवार की कानूनी कार्यवाही DeFi में चुराए गए फंड्स की रिकवरी के लिए एक मिसाल कायम करेगी?
कमेंट्स में अपना विचार बताएं! 👇
Disclaimer : वित्तीय सलाह नहीं है। DYOR.
$ARB #KelpDAO #LazarusGroup #DeFiHacks #Arbitrum #CryptoNews
{future}(ETHUSDT)
🚨 2026 में सबसे बड़ा रिप्ले हैक:
Kelp DAO के हैकर ने 220M$ धो डाले! 🐋
यह ऑन-चेन सीरियल है जो DeFi इकोसिस्टम को हिला रहा है।
Arkham और NS3.AI के डेटा के मुताबिक, Kelp DAO के बड़े पैमाने के एक्सप्लॉइट के पीछे का हमलावर पिछले 6 हफ्तों में करीब 220 मिलियन डॉलर चुराए गए फंड्स को सफलतापूर्वक मनी लॉन्डरिंग करने में कामयाब रहा—मुख्य रूप से THORChain और Umbra के जरिए ट्रांजिट करके।
3 प्रमुख बिंदुओं में एक सर्जिकल डकैती की कहानी :
1️⃣ हमला (18 अप्रैल 2026) :
हैकर (जोरदार शक है कि वह नॉर्थ कोरियन Lazarus समूह से जुड़ा है) Kelp DAO के LayerZero ब्रिज पर एक कॉन्फ़िगरेशन कमजोरी (1-of-1 DVN) का फायदा उठाता है। ईमानदार RPC नोड्स को पंगु बनाने के लिए DDoS अटैक को ऑर्केस्ट्रेट करके, वह एक फर्जी वैलिडेशन संदेश इंजेक्ट करता है और 116 500 rsETH अपने कब्जे में ले लेता है—यानी 293 मिलियन डॉलर का लूट का खजाना!
2️⃣ Arbitrum की पलटवार :
21 अप्रैल को Arbitrum का सेफ्टी काउंसिल इतिहासिक आपातकालीन कदम उठाते हुए एक्सप्लॉइट से जुड़े 71 मिलियन डॉलर (30 766 $ETH ETH) फ्रीज़ कर देता है। अगर इस कार्रवाई ने कुछ संपत्ति बचाई, तो उसने बहस भी भड़का दी: क्या DeFi वाकई विकेंद्रीकृत है, अगर कोई काउंसिल आपके फंड्स को रोक सकता है? फिलहाल इस पैसे का भविष्य टोकन धारकों की गवर्नेंस के हाथों में है: $ARB ।
3️⃣ कानूनी परिणति :
यह मामला रफ्तार पकड़ता है और ब्लॉकचेन से बाहर निकल जाता है। इस शुक्रवार न्यूयॉर्क में एक अहम सुनवाई की उम्मीद है, जिसमें Arbitrum पर फिलहाल फ्रीज़ किए गए फंड्स के मौजूदा दावों की संपत्ति (प्रॉपर्टी) संबंधी बातों पर फैसला होगा।
यह हैक एक बार फिर बेरहमी से याद दिलाता है कि किसी प्रोटोकॉल की सुरक्षा सिर्फ उसके स्मार्ट कॉन्ट्रैक्ट्स पर निर्भर नहीं होती, बल्कि इंफ्रास्ट्रक्चर लेयर्स और तीसरे पक्ष के वैलिडेटर्स पर भी निर्भर होती है।
क्या इस शुक्रवार की कानूनी कार्यवाही DeFi में चुराए गए फंड्स की रिकवरी के लिए एक मिसाल कायम करेगी?
कमेंट्स में अपना विचार बताएं! 👇
Disclaimer : वित्तीय सलाह नहीं है। DYOR.
$ARB #KelpDAO #LazarusGroup #DeFiHacks #Arbitrum #CryptoNews
Kelp DAO के हैकर ने 220M$ धो डाले! 🐋
यह ऑन-चेन सीरियल है जो DeFi इकोसिस्टम को हिला रहा है।
Arkham और NS3.AI के डेटा के मुताबिक, Kelp DAO के बड़े पैमाने के एक्सप्लॉइट के पीछे का हमलावर पिछले 6 हफ्तों में करीब 220 मिलियन डॉलर चुराए गए फंड्स को सफलतापूर्वक मनी लॉन्डरिंग करने में कामयाब रहा—मुख्य रूप से THORChain और Umbra के जरिए ट्रांजिट करके।
3 प्रमुख बिंदुओं में एक सर्जिकल डकैती की कहानी :
1️⃣ हमला (18 अप्रैल 2026) :
हैकर (जोरदार शक है कि वह नॉर्थ कोरियन Lazarus समूह से जुड़ा है) Kelp DAO के LayerZero ब्रिज पर एक कॉन्फ़िगरेशन कमजोरी (1-of-1 DVN) का फायदा उठाता है। ईमानदार RPC नोड्स को पंगु बनाने के लिए DDoS अटैक को ऑर्केस्ट्रेट करके, वह एक फर्जी वैलिडेशन संदेश इंजेक्ट करता है और 116 500 rsETH अपने कब्जे में ले लेता है—यानी 293 मिलियन डॉलर का लूट का खजाना!
2️⃣ Arbitrum की पलटवार :
21 अप्रैल को Arbitrum का सेफ्टी काउंसिल इतिहासिक आपातकालीन कदम उठाते हुए एक्सप्लॉइट से जुड़े 71 मिलियन डॉलर (30 766 $ETH ETH) फ्रीज़ कर देता है। अगर इस कार्रवाई ने कुछ संपत्ति बचाई, तो उसने बहस भी भड़का दी: क्या DeFi वाकई विकेंद्रीकृत है, अगर कोई काउंसिल आपके फंड्स को रोक सकता है? फिलहाल इस पैसे का भविष्य टोकन धारकों की गवर्नेंस के हाथों में है: $ARB ।
3️⃣ कानूनी परिणति :
यह मामला रफ्तार पकड़ता है और ब्लॉकचेन से बाहर निकल जाता है। इस शुक्रवार न्यूयॉर्क में एक अहम सुनवाई की उम्मीद है, जिसमें Arbitrum पर फिलहाल फ्रीज़ किए गए फंड्स के मौजूदा दावों की संपत्ति (प्रॉपर्टी) संबंधी बातों पर फैसला होगा।
यह हैक एक बार फिर बेरहमी से याद दिलाता है कि किसी प्रोटोकॉल की सुरक्षा सिर्फ उसके स्मार्ट कॉन्ट्रैक्ट्स पर निर्भर नहीं होती, बल्कि इंफ्रास्ट्रक्चर लेयर्स और तीसरे पक्ष के वैलिडेटर्स पर भी निर्भर होती है।
क्या इस शुक्रवार की कानूनी कार्यवाही DeFi में चुराए गए फंड्स की रिकवरी के लिए एक मिसाल कायम करेगी?
कमेंट्स में अपना विचार बताएं! 👇
Disclaimer : वित्तीय सलाह नहीं है। DYOR.
$ARB #KelpDAO #LazarusGroup #DeFiHacks #Arbitrum #CryptoNews
157

·
--
Ən bir gün, ən bir böyük kripto-hak dalğası. Bu dəfə Humanity Protocol-un $H token-i böyük zərbə alıb, bildirildiyinə görə 17-dən çox əlaqəli cüzdandan $19 milyondan çox vəsait boşaldılıb.
Dəqiq səbəb rəsmi olaraq 'müəyyən deyil' qalsa da, Specter-dən gələn on-çeyn məlumatlar və analitik hesabatlar ümumi bir xətti göstərir. Görünür, bu təhlükəyə məruz qalmış cüzdanlar Humanity Protocol ekosistemi ilə birbaşa bağlı eyni tip ekspozisiyanı paylaşırdılar.
Bu, sadəcə bir neçə təcrid olunmuş fişinq hadisəsi və ya şəxsi təhlükəsizlikdəki səhvlər deyil. Müəyyən bir protokolla qarşılıqlı əlaqədə olan çox sayda istifadəçi ciddi itkilərə məruz qalanda, əsas infrastrukturla bağlı və ya smart kontrakt zəiflikləri ilə bağlı ciddi suallar yaranır. Bu, bizi təkcə ayrı-ayrı istifadəçi səhvini deyil, layihənin özündəki sistem risklərini də nəzərdən keçirməyə məcbur edir.
$H or hətta sadəcə daha geniş $ETH space-i izləyənlər üçün bu, çətin bir dərsdir. Xüsusilə yenicə başlayan layihələr üçün ciddi təhlükəsizlik auditlərinin və möhkəm risk idarəetməsinin nə qədər kritik olduğunu vurğulayır. Ümid edirik, tam hekayə tezliklə üzə çıxacaq və nəticələrdən dərs alınacaq.
#CryptoSecurity #DeFiHacks #HumanityProtocol #Web3
Ən bir gün, ən bir böyük kripto-hak dalğası. Bu dəfə Humanity Protocol-un $H token-i böyük zərbə alıb, bildirildiyinə görə 17-dən çox əlaqəli cüzdandan $19 milyondan çox vəsait boşaldılıb.
Dəqiq səbəb rəsmi olaraq 'müəyyən deyil' qalsa da, Specter-dən gələn on-çeyn məlumatlar və analitik hesabatlar ümumi bir xətti göstərir. Görünür, bu təhlükəyə məruz qalmış cüzdanlar Humanity Protocol ekosistemi ilə birbaşa bağlı eyni tip ekspozisiyanı paylaşırdılar.
Bu, sadəcə bir neçə təcrid olunmuş fişinq hadisəsi və ya şəxsi təhlükəsizlikdəki səhvlər deyil. Müəyyən bir protokolla qarşılıqlı əlaqədə olan çox sayda istifadəçi ciddi itkilərə məruz qalanda, əsas infrastrukturla bağlı və ya smart kontrakt zəiflikləri ilə bağlı ciddi suallar yaranır. Bu, bizi təkcə ayrı-ayrı istifadəçi səhvini deyil, layihənin özündəki sistem risklərini də nəzərdən keçirməyə məcbur edir.
$H or hətta sadəcə daha geniş $ETH space-i izləyənlər üçün bu, çətin bir dərsdir. Xüsusilə yenicə başlayan layihələr üçün ciddi təhlükəsizlik auditlərinin və möhkəm risk idarəetməsinin nə qədər kritik olduğunu vurğulayır. Ümid edirik, tam hekayə tezliklə üzə çıxacaq və nəticələrdən dərs alınacaq.
#CryptoSecurity #DeFiHacks #HumanityProtocol #Web3
Dəqiq səbəb rəsmi olaraq 'müəyyən deyil' qalsa da, Specter-dən gələn on-çeyn məlumatlar və analitik hesabatlar ümumi bir xətti göstərir. Görünür, bu təhlükəyə məruz qalmış cüzdanlar Humanity Protocol ekosistemi ilə birbaşa bağlı eyni tip ekspozisiyanı paylaşırdılar.
Bu, sadəcə bir neçə təcrid olunmuş fişinq hadisəsi və ya şəxsi təhlükəsizlikdəki səhvlər deyil. Müəyyən bir protokolla qarşılıqlı əlaqədə olan çox sayda istifadəçi ciddi itkilərə məruz qalanda, əsas infrastrukturla bağlı və ya smart kontrakt zəiflikləri ilə bağlı ciddi suallar yaranır. Bu, bizi təkcə ayrı-ayrı istifadəçi səhvini deyil, layihənin özündəki sistem risklərini də nəzərdən keçirməyə məcbur edir.
$H or hətta sadəcə daha geniş $ETH space-i izləyənlər üçün bu, çətin bir dərsdir. Xüsusilə yenicə başlayan layihələr üçün ciddi təhlükəsizlik auditlərinin və möhkəm risk idarəetməsinin nə qədər kritik olduğunu vurğulayır. Ümid edirik, tam hekayə tezliklə üzə çıxacaq və nəticələrdən dərs alınacaq.
#CryptoSecurity #DeFiHacks #HumanityProtocol #Web3
25
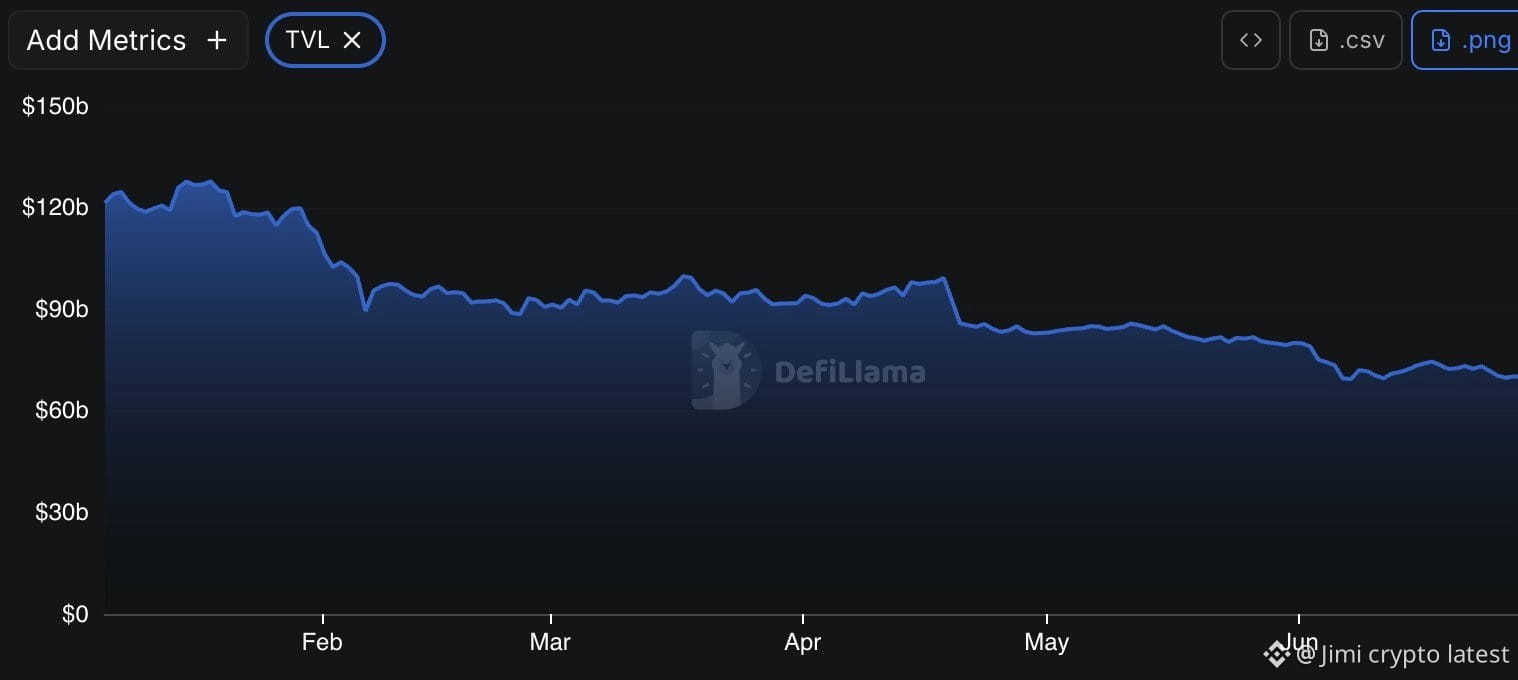
🚨DEFI ह्याकहरू $942 मिलियनमा पुग्यो, TVL घट्दै गयो
CryptoRank का अनुसार यस वर्ष DeFi प्लेटफर्महरूमा 121 वटा ह्याक भएको छ, जसबाट करिब $942 मिलियन चोरी भएको छ।
Q2 मा मात्र 85 वटा exploit र $775 मिलियन नोक्सानी देखियो—क्रिप्टो ह्याकका लागि अहिलेसम्मकै सबैभन्दा सक्रिय त्रैमासिक।
यसबीचमा, DeFi TVL जनवरीको $115B बाट जुनको अन्त्यतिर $70B मा झरेको छ।
#DeFiHacks
{future}(BTCUSDT)
🚨DEFI ह्याकहरू $942 मिलियनमा पुग्यो, TVL घट्दै गयो
CryptoRank का अनुसार यस वर्ष DeFi प्लेटफर्महरूमा 121 वटा ह्याक भएको छ, जसबाट करिब $942 मिलियन चोरी भएको छ।
Q2 मा मात्र 85 वटा exploit र $775 मिलियन नोक्सानी देखियो—क्रिप्टो ह्याकका लागि अहिलेसम्मकै सबैभन्दा सक्रिय त्रैमासिक।
यसबीचमा, DeFi TVL जनवरीको $115B बाट जुनको अन्त्यतिर $70B मा झरेको छ।
#DeFiHacks
CryptoRank का अनुसार यस वर्ष DeFi प्लेटफर्महरूमा 121 वटा ह्याक भएको छ, जसबाट करिब $942 मिलियन चोरी भएको छ।
Q2 मा मात्र 85 वटा exploit र $775 मिलियन नोक्सानी देखियो—क्रिप्टो ह्याकका लागि अहिलेसम्मकै सबैभन्दा सक्रिय त्रैमासिक।
यसबीचमा, DeFi TVL जनवरीको $115B बाट जुनको अन्त्यतिर $70B मा झरेको छ।
#DeFiHacks
86

·
--
Billion-доларлық хакерлер ғаламат жылдамдыққа көшкелі тұр: DeFi үшін және Binance әмияныңыз үшін апатқа әкелуі мүмкін озық киберқұралдармен. Көп трейдерлер бағаға қарайды, ал ақылды қаражат ірі DeFi протоколдарының ончейн белсенділігін бақылайды.
# СИГНАЛ:
Anthropic-тің Claude Fable 5 платформасы іске қосылды, енді хакерлер осалдықтарды найзағай жылдамдықпен пайдалана бастауға дайын—негізгі нысана ретінде DeFi тұр (#DefiHacks #Cybersecurity).
# ТАЛҚЫЛАУ:
Осы жылы саналып келе жатқан DeFi хактерінен түскен 840 миллион доллар шығын бар—бұл біздің әмияндарымыз үшін дабыл қаққызады. Хакерлер жетілген сайын, шабуыл жылдамдығы артқан сайын, DeFi протоколдарының осал болып, пайдаланылып кету қаупі өседі.
# БАКЫЛАУ ТІЗІМІ:
DeFi алыптарының бірі Aave бойынша ончейн белсенділікті қадағалаңыз және Binance-тағы кез келген әдеттен тыс шешімдер мен қаражат қозғалысын бақылаңыз. Егер Aave пайдаланушылардың активтерін қатырып тастаса немесе шешімдер күрт көбейсе, бұл хактың алғышарты болуы ықтимал. #AaveWithdrawalsBinance хэшті бақылаңыз.
Тағы бір DeFi доминосы құлай ма, әлде Binance-тің мықты қауіпсіздік шаралары активтерімізді аман сақтай ма? Трейдерлер, сергек болыңдар да, сақтық танытыңдар.
Billion-доларлық хакерлер ғаламат жылдамдыққа көшкелі тұр: DeFi үшін және Binance әмияныңыз үшін апатқа әкелуі мүмкін озық киберқұралдармен. Көп трейдерлер бағаға қарайды, ал ақылды қаражат ірі DeFi протоколдарының ончейн белсенділігін бақылайды.
# СИГНАЛ:
Anthropic-тің Claude Fable 5 платформасы іске қосылды, енді хакерлер осалдықтарды найзағай жылдамдықпен пайдалана бастауға дайын—негізгі нысана ретінде DeFi тұр (#DefiHacks #Cybersecurity).
# ТАЛҚЫЛАУ:
Осы жылы саналып келе жатқан DeFi хактерінен түскен 840 миллион доллар шығын бар—бұл біздің әмияндарымыз үшін дабыл қаққызады. Хакерлер жетілген сайын, шабуыл жылдамдығы артқан сайын, DeFi протоколдарының осал болып, пайдаланылып кету қаупі өседі.
# БАКЫЛАУ ТІЗІМІ:
DeFi алыптарының бірі Aave бойынша ончейн белсенділікті қадағалаңыз және Binance-тағы кез келген әдеттен тыс шешімдер мен қаражат қозғалысын бақылаңыз. Егер Aave пайдаланушылардың активтерін қатырып тастаса немесе шешімдер күрт көбейсе, бұл хактың алғышарты болуы ықтимал. #AaveWithdrawalsBinance хэшті бақылаңыз.
Тағы бір DeFi доминосы құлай ма, әлде Binance-тің мықты қауіпсіздік шаралары активтерімізді аман сақтай ма? Трейдерлер, сергек болыңдар да, сақтық танытыңдар.
# СИГНАЛ:
Anthropic-тің Claude Fable 5 платформасы іске қосылды, енді хакерлер осалдықтарды найзағай жылдамдықпен пайдалана бастауға дайын—негізгі нысана ретінде DeFi тұр (#DefiHacks #Cybersecurity).
# ТАЛҚЫЛАУ:
Осы жылы саналып келе жатқан DeFi хактерінен түскен 840 миллион доллар шығын бар—бұл біздің әмияндарымыз үшін дабыл қаққызады. Хакерлер жетілген сайын, шабуыл жылдамдығы артқан сайын, DeFi протоколдарының осал болып, пайдаланылып кету қаупі өседі.
# БАКЫЛАУ ТІЗІМІ:
DeFi алыптарының бірі Aave бойынша ончейн белсенділікті қадағалаңыз және Binance-тағы кез келген әдеттен тыс шешімдер мен қаражат қозғалысын бақылаңыз. Егер Aave пайдаланушылардың активтерін қатырып тастаса немесе шешімдер күрт көбейсе, бұл хактың алғышарты болуы ықтимал. #AaveWithdrawalsBinance хэшті бақылаңыз.
Тағы бір DeFi доминосы құлай ма, әлде Binance-тің мықты қауіпсіздік шаралары активтерімізді аман сақтай ма? Трейдерлер, сергек болыңдар да, сақтық танытыңдар.
24

$BTC TRAPPED BETWEEN DXY STRENGTH AND DEFI HACK WAVE 🔥
Ummi crypto cap sank ti $4.7T dugi $2.05T nalika DXY pecah ing ndhuwur 100 kanggo pisanan wiwit Q2 2025. Flight-to-safety nguras aset sing duwe risiko.
DeFi ngalami 121 peretasan taun iki, mung Q2 wae ilang $775M—TVL mudhun saka $115B dadi $70B. Kanthi kasempatan 30% kanggo kenaikan suku bunga Fed lan BTC wis mudhun 22% ing Q1, 11% ing Q2, isih ana kemungkinan mudhun liyane.
Apa kowe pindhah menyang stablecoin utawa tuku ing titik mudhun (dip)?
Ora minangka saran finansial. Tansah ngatur risikomu.
#BTC #MacroAnalysis #DeFiHacks #BearMarket
⚡
$BTC TRAPPED BETWEEN DXY STRENGTH AND DEFI HACK WAVE 🔥
Ummi crypto cap sank ti $4.7T dugi $2.05T nalika DXY pecah ing ndhuwur 100 kanggo pisanan wiwit Q2 2025. Flight-to-safety nguras aset sing duwe risiko.
DeFi ngalami 121 peretasan taun iki, mung Q2 wae ilang $775M—TVL mudhun saka $115B dadi $70B. Kanthi kasempatan 30% kanggo kenaikan suku bunga Fed lan BTC wis mudhun 22% ing Q1, 11% ing Q2, isih ana kemungkinan mudhun liyane.
Apa kowe pindhah menyang stablecoin utawa tuku ing titik mudhun (dip)?
Ora minangka saran finansial. Tansah ngatur risikomu.
#BTC #MacroAnalysis #DeFiHacks #BearMarket
⚡
Ummi crypto cap sank ti $4.7T dugi $2.05T nalika DXY pecah ing ndhuwur 100 kanggo pisanan wiwit Q2 2025. Flight-to-safety nguras aset sing duwe risiko.
DeFi ngalami 121 peretasan taun iki, mung Q2 wae ilang $775M—TVL mudhun saka $115B dadi $70B. Kanthi kasempatan 30% kanggo kenaikan suku bunga Fed lan BTC wis mudhun 22% ing Q1, 11% ing Q2, isih ana kemungkinan mudhun liyane.
Apa kowe pindhah menyang stablecoin utawa tuku ing titik mudhun (dip)?
Ora minangka saran finansial. Tansah ngatur risikomu.
#BTC #MacroAnalysis #DeFiHacks #BearMarket
⚡
38
·
--
🚨 3 HACKS ІN 12 HOURS: Is Crypto Infrastructure Under Coordinated Attack?
І heute stellt sich als ein schwarzer Sonntag für die Sicherheit über mehrere Ketten hinweg heraus.
In weniger als 12 Stunden wurden drei große Protokolle von verheerenden Smart-Contract- und Bridge-Exploits getroffen:
1️⃣ TAC ($TAC ): Stoppte seine Blockchain, nachdem ein kritischer Exploit einen Cosmos-basierten EVM-Side gezielt angegriffen hatte und direkt die Token-Zirkulation verfälschte.
{future}(TACUSDT)
2️⃣ KiiChain ($KII ): In einen vollständigen Netzshutdown gezwungen. Eine Schwachstelle in seinem EVM-Modul ermöglichte Angreifern, Gelder über Hyperlane nach BSC abzufließen.
{alpha}(560xeec6574eabba52bac3f0277f2cd5ac7e67197886)
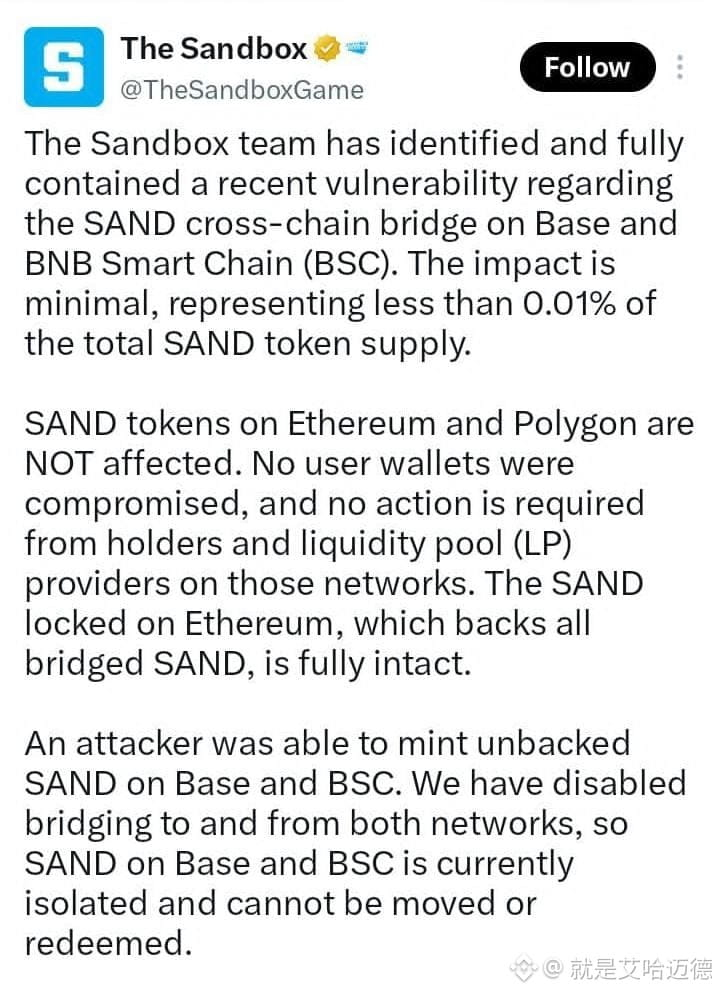
3️⃣ The Sandbox ($SAND ): Fror gerade seine Bridges ein, nachdem ein Angreifer die Minting-Berechtigungen kompromittiert hatte und 14,9 Milliarden unbesicherte SAND auf Base und BSC hervorbrachte.
{spot}(SANDUSDT)
⚠️ KRITISCHE WARNUNG: KAUF ODER HANDELE KEIN SAND AUF BASE ODER BSC.
Die Liquidität dort ist vollständig kompromittiert, und diese unbesicherten Tokens sind isoliert.
Meine Sicht: Das ist kein Zufall.
Der gemeinsame Nenner ist eindeutig – EVM-Kompatibilitäts-„Schichten“ und Cross-Chain-Bridges bleiben die anfälligsten Honigfallen in Web3.
Wahrscheinlich haben wir es mit einer hochspezialisierten, koordinierten Exploit-Welle zu tun.
Sind deine Gelder sicher? Glaubst du, dass eine einzelne Hackergruppe dahintersteckt?
#CryptoSecurity #DeFiHacks #TheSandbox #KiiChain #TAC
🚨 3 HACKS ІN 12 HOURS: Is Crypto Infrastructure Under Coordinated Attack?
І heute stellt sich als ein schwarzer Sonntag für die Sicherheit über mehrere Ketten hinweg heraus.
In weniger als 12 Stunden wurden drei große Protokolle von verheerenden Smart-Contract- und Bridge-Exploits getroffen:
1️⃣ TAC ($TAC ): Stoppte seine Blockchain, nachdem ein kritischer Exploit einen Cosmos-basierten EVM-Side gezielt angegriffen hatte und direkt die Token-Zirkulation verfälschte.
2️⃣ KiiChain ($KII ): In einen vollständigen Netzshutdown gezwungen. Eine Schwachstelle in seinem EVM-Modul ermöglichte Angreifern, Gelder über Hyperlane nach BSC abzufließen.
3️⃣ The Sandbox ($SAND ): Fror gerade seine Bridges ein, nachdem ein Angreifer die Minting-Berechtigungen kompromittiert hatte und 14,9 Milliarden unbesicherte SAND auf Base und BSC hervorbrachte.
⚠️ KRITISCHE WARNUNG: KAUF ODER HANDELE KEIN SAND AUF BASE ODER BSC.
Die Liquidität dort ist vollständig kompromittiert, und diese unbesicherten Tokens sind isoliert.
Meine Sicht: Das ist kein Zufall.
Der gemeinsame Nenner ist eindeutig – EVM-Kompatibilitäts-„Schichten“ und Cross-Chain-Bridges bleiben die anfälligsten Honigfallen in Web3.
Wahrscheinlich haben wir es mit einer hochspezialisierten, koordinierten Exploit-Welle zu tun.
Sind deine Gelder sicher? Glaubst du, dass eine einzelne Hackergruppe dahintersteckt?
#CryptoSecurity #DeFiHacks #TheSandbox #KiiChain #TAC
І heute stellt sich als ein schwarzer Sonntag für die Sicherheit über mehrere Ketten hinweg heraus.
In weniger als 12 Stunden wurden drei große Protokolle von verheerenden Smart-Contract- und Bridge-Exploits getroffen:
1️⃣ TAC ($TAC ): Stoppte seine Blockchain, nachdem ein kritischer Exploit einen Cosmos-basierten EVM-Side gezielt angegriffen hatte und direkt die Token-Zirkulation verfälschte.
2️⃣ KiiChain ($KII ): In einen vollständigen Netzshutdown gezwungen. Eine Schwachstelle in seinem EVM-Modul ermöglichte Angreifern, Gelder über Hyperlane nach BSC abzufließen.
3️⃣ The Sandbox ($SAND ): Fror gerade seine Bridges ein, nachdem ein Angreifer die Minting-Berechtigungen kompromittiert hatte und 14,9 Milliarden unbesicherte SAND auf Base und BSC hervorbrachte.
⚠️ KRITISCHE WARNUNG: KAUF ODER HANDELE KEIN SAND AUF BASE ODER BSC.
Die Liquidität dort ist vollständig kompromittiert, und diese unbesicherten Tokens sind isoliert.
Meine Sicht: Das ist kein Zufall.
Der gemeinsame Nenner ist eindeutig – EVM-Kompatibilitäts-„Schichten“ und Cross-Chain-Bridges bleiben die anfälligsten Honigfallen in Web3.
Wahrscheinlich haben wir es mit einer hochspezialisierten, koordinierten Exploit-Welle zu tun.
Sind deine Gelder sicher? Glaubst du, dass eine einzelne Hackergruppe dahintersteckt?
#CryptoSecurity #DeFiHacks #TheSandbox #KiiChain #TAC
589
·
--
DeFi “Siyah Nisan”: Volo Sui’da $600M+ Silindi, En Son Mağdur 🚨📉
Şu anda DeFi’de fonlarınızın güvende olduğunu düşünüyorsanız, tekrar düşünün. Sui ağındaki Volo likit stake platformu, tam olarak 3,5 milyon dolarlık bir saldırıyla suistimal edildi. Bu, Nisan 2026’yı tanımlayan acımasız bir saldırı listesine daha eklendi.
Volo’nun Dağılımı:
Saldırganlar üç belirli kasayı—WBTC, XAUm ve USDC—boşaltmayı başardı ve birkaç dakika içinde 3,5 milyon doları silip süpürdü. Sui Vakfı ve ekosistem ortakları yaklaşık 500 bin doları dondurmayı başarsa da, zarar verilmiş durumda. Bu sadece izole bir olay değil; bu, sistematik bir “güvenlik kışı”nın parçası.
Nisan’ın Utanç Listesi (Toplam Kayıplar: $600M+):
Drift Protocol (Solana): $285M (1 Nisan)
Kelp DAO (L2): $292M (19 Nisan)
Rhea Finance (NEAR): $18,4M (16 Nisan)
Grinex Exchange: $15M
Volo (Sui): $3,5M (Bugün)
Benim Notum: AI Destekli Avcı
Her şeyin bir anda neden oluyor olması? Sektörün önde gelenleri korkutucu yeni bir gerçeğe dikkat çekiyor: Yapay zekâ destekli saldırılar. Saldırganlar artık akıllı sözleşmeleri güvenlik açıkları için taramak üzere özel LLM’ler kullanıyor; bu hız, insan denetçilerin yetişemeyeceği düzeyde. “AI Güvenlik” yetişene kadar beklerken bile, saldırganlar otomatik istismar kitlerini çoktan devreye almış durumda.
Kişisel Strateji: Büyük DeFi Geri Çekilişi
Burada acı şekilde dürüst olayım: “yüksek getirili” DeFi protokollerindeki likiditemin %90’ını çekiyorum. Bu kadar “karanlık” bir piyasada protokoller güvenlik denetimleri için maliyeti kısıyor ve dürüst olalım—bazı “hacks”ler, istismar maskesi takmış “Çıkış Dolandırıcılığı” gibi görünüyor. TVL düştüğünde ve proje kârlı değilken, “kendini-hackleme” dürtüsü her zamankinden yüksek.
Sonuç:
Eğer varlıklarınızı şu an bir donanım cüzdanında ya da büyük bir sigorta fonu olan Tier-1 merkezi borsada tutmuyorsanız, kumar oynuyorsunuz demektir. Kovaladığınız %10 APY, anaparada %100 kayıp etmeye değmez.
AI-güvenlik yetişene kadar DeFi’den vazgeçme zamanı mı, yoksa bu sonraki boğa koşusu için sadece bir “stres testi” mi? Orada güvende kalın! 👇
#DeFiHacks #SuiNetwork #CryptoSecurity #KelpDAO #MarketAlert
$SUI $SOL $NEAR
DeFi “Siyah Nisan”: Volo Sui’da $600M+ Silindi, En Son Mağdur 🚨📉
Şu anda DeFi’de fonlarınızın güvende olduğunu düşünüyorsanız, tekrar düşünün. Sui ağındaki Volo likit stake platformu, tam olarak 3,5 milyon dolarlık bir saldırıyla suistimal edildi. Bu, Nisan 2026’yı tanımlayan acımasız bir saldırı listesine daha eklendi.
Volo’nun Dağılımı:
Saldırganlar üç belirli kasayı—WBTC, XAUm ve USDC—boşaltmayı başardı ve birkaç dakika içinde 3,5 milyon doları silip süpürdü. Sui Vakfı ve ekosistem ortakları yaklaşık 500 bin doları dondurmayı başarsa da, zarar verilmiş durumda. Bu sadece izole bir olay değil; bu, sistematik bir “güvenlik kışı”nın parçası.
Nisan’ın Utanç Listesi (Toplam Kayıplar: $600M+):
Drift Protocol (Solana): $285M (1 Nisan)
Kelp DAO (L2): $292M (19 Nisan)
Rhea Finance (NEAR): $18,4M (16 Nisan)
Grinex Exchange: $15M
Volo (Sui): $3,5M (Bugün)
Benim Notum: AI Destekli Avcı
Her şeyin bir anda neden oluyor olması? Sektörün önde gelenleri korkutucu yeni bir gerçeğe dikkat çekiyor: Yapay zekâ destekli saldırılar. Saldırganlar artık akıllı sözleşmeleri güvenlik açıkları için taramak üzere özel LLM’ler kullanıyor; bu hız, insan denetçilerin yetişemeyeceği düzeyde. “AI Güvenlik” yetişene kadar beklerken bile, saldırganlar otomatik istismar kitlerini çoktan devreye almış durumda.
Kişisel Strateji: Büyük DeFi Geri Çekilişi
Burada acı şekilde dürüst olayım: “yüksek getirili” DeFi protokollerindeki likiditemin %90’ını çekiyorum. Bu kadar “karanlık” bir piyasada protokoller güvenlik denetimleri için maliyeti kısıyor ve dürüst olalım—bazı “hacks”ler, istismar maskesi takmış “Çıkış Dolandırıcılığı” gibi görünüyor. TVL düştüğünde ve proje kârlı değilken, “kendini-hackleme” dürtüsü her zamankinden yüksek.
Sonuç:
Eğer varlıklarınızı şu an bir donanım cüzdanında ya da büyük bir sigorta fonu olan Tier-1 merkezi borsada tutmuyorsanız, kumar oynuyorsunuz demektir. Kovaladığınız %10 APY, anaparada %100 kayıp etmeye değmez.
AI-güvenlik yetişene kadar DeFi’den vazgeçme zamanı mı, yoksa bu sonraki boğa koşusu için sadece bir “stres testi” mi? Orada güvende kalın! 👇
#DeFiHacks #SuiNetwork #CryptoSecurity #KelpDAO #MarketAlert
$SUI $SOL $NEAR
Şu anda DeFi’de fonlarınızın güvende olduğunu düşünüyorsanız, tekrar düşünün. Sui ağındaki Volo likit stake platformu, tam olarak 3,5 milyon dolarlık bir saldırıyla suistimal edildi. Bu, Nisan 2026’yı tanımlayan acımasız bir saldırı listesine daha eklendi.
Volo’nun Dağılımı:
Saldırganlar üç belirli kasayı—WBTC, XAUm ve USDC—boşaltmayı başardı ve birkaç dakika içinde 3,5 milyon doları silip süpürdü. Sui Vakfı ve ekosistem ortakları yaklaşık 500 bin doları dondurmayı başarsa da, zarar verilmiş durumda. Bu sadece izole bir olay değil; bu, sistematik bir “güvenlik kışı”nın parçası.
Nisan’ın Utanç Listesi (Toplam Kayıplar: $600M+):
Drift Protocol (Solana): $285M (1 Nisan)
Kelp DAO (L2): $292M (19 Nisan)
Rhea Finance (NEAR): $18,4M (16 Nisan)
Grinex Exchange: $15M
Volo (Sui): $3,5M (Bugün)
Benim Notum: AI Destekli Avcı
Her şeyin bir anda neden oluyor olması? Sektörün önde gelenleri korkutucu yeni bir gerçeğe dikkat çekiyor: Yapay zekâ destekli saldırılar. Saldırganlar artık akıllı sözleşmeleri güvenlik açıkları için taramak üzere özel LLM’ler kullanıyor; bu hız, insan denetçilerin yetişemeyeceği düzeyde. “AI Güvenlik” yetişene kadar beklerken bile, saldırganlar otomatik istismar kitlerini çoktan devreye almış durumda.
Kişisel Strateji: Büyük DeFi Geri Çekilişi
Burada acı şekilde dürüst olayım: “yüksek getirili” DeFi protokollerindeki likiditemin %90’ını çekiyorum. Bu kadar “karanlık” bir piyasada protokoller güvenlik denetimleri için maliyeti kısıyor ve dürüst olalım—bazı “hacks”ler, istismar maskesi takmış “Çıkış Dolandırıcılığı” gibi görünüyor. TVL düştüğünde ve proje kârlı değilken, “kendini-hackleme” dürtüsü her zamankinden yüksek.
Sonuç:
Eğer varlıklarınızı şu an bir donanım cüzdanında ya da büyük bir sigorta fonu olan Tier-1 merkezi borsada tutmuyorsanız, kumar oynuyorsunuz demektir. Kovaladığınız %10 APY, anaparada %100 kayıp etmeye değmez.
AI-güvenlik yetişene kadar DeFi’den vazgeçme zamanı mı, yoksa bu sonraki boğa koşusu için sadece bir “stres testi” mi? Orada güvende kalın! 👇
#DeFiHacks #SuiNetwork #CryptoSecurity #KelpDAO #MarketAlert
$SUI $SOL $NEAR
1
188
Article
2026 मधील क्रिप्टो सुरक्षा तुटली आहे — आणि डेटा दाखवतो की आता उद्योगाला बदल करावा लागेल2026 मधील क्रिप्टो सुरक्षा तुटली आहे — आणि डेटा दाखवतो की आता उद्योगाला बदल करावा लागेल
फक्त पाच महिन्यांत 840 दशलक्ष डॉलर्सपेक्षा जास्त चोरी. हल्लेखोर फक्त अधिक हुशार होत नाहीत — त्यांना राज्याकडून निधी, AI साधने आणि अमर्याद संयम मिळत आहे.
◆ संकटाच्या प्रमाणाचा स्केल: मे 2026 च्या अखेरीस, DeFi शोषणांमधून झालेल्या एकत्रित तोट्यांनी आधीच फक्त पाच महिन्यांत 50 हून अधिक घटनांमध्ये 840 दशलक्ष डॉलर्सपेक्षा जास्त गाठले होते — 2025 मधील त्याच कालावधीच्या तुलनेत वर्षानुवर्ष 70% वाढ. (Finextra)
2026 मधील क्रिप्टो सुरक्षा तुटली आहे — आणि डेटा दाखवतो की आता उद्योगाला बदल करावा लागेल
2026 मधील क्रिप्टो सुरक्षा तुटली आहे — आणि डेटा दाखवतो की आता उद्योगाला बदल करावा लागेल
फक्त पाच महिन्यांत 840 दशलक्ष डॉलर्सपेक्षा जास्त चोरी. हल्लेखोर फक्त अधिक हुशार होत नाहीत — त्यांना राज्याकडून निधी, AI साधने आणि अमर्याद संयम मिळत आहे.
◆ संकटाच्या प्रमाणाचा स्केल: मे 2026 च्या अखेरीस, DeFi शोषणांमधून झालेल्या एकत्रित तोट्यांनी आधीच फक्त पाच महिन्यांत 50 हून अधिक घटनांमध्ये 840 दशलक्ष डॉलर्सपेक्षा जास्त गाठले होते — 2025 मधील त्याच कालावधीच्या तुलनेत वर्षानुवर्ष 70% वाढ. (Finextra)
फक्त पाच महिन्यांत 840 दशलक्ष डॉलर्सपेक्षा जास्त चोरी. हल्लेखोर फक्त अधिक हुशार होत नाहीत — त्यांना राज्याकडून निधी, AI साधने आणि अमर्याद संयम मिळत आहे.
◆ संकटाच्या प्रमाणाचा स्केल: मे 2026 च्या अखेरीस, DeFi शोषणांमधून झालेल्या एकत्रित तोट्यांनी आधीच फक्त पाच महिन्यांत 50 हून अधिक घटनांमध्ये 840 दशलक्ष डॉलर्सपेक्षा जास्त गाठले होते — 2025 मधील त्याच कालावधीच्या तुलनेत वर्षानुवर्ष 70% वाढ. (Finextra)
58
Article
Nord-Korea stjal 76% av all krypto-hackverdi i 2026 — med bare to angrepNord-Korea stjal 76% av all krypto-hackverdi i 2026 — med bare to angrep
Et statsstøttet hackingprogram, bygget inne i en sanksjonert regjering, kjørte 12 minutter med kode og gikk derfra med 577 millioner dollar. Dette er ikke nettkriminalitet. Det er statsstyrt finansiell krigføring — og kryptobransjen er dens viktigste slagmark.
📊 Q2 2026 — Det mest angrepne kvartalet i kryptohistorien
◆ Hakkerer gjennomførte 83 hendelser i Q2 2026 — kvartalet med flest utnyttelser noensinne registrert i kryptobransjens historie; de totale tapene for kvartalet nådde 755,3 millioner dollar (Crypto Economy)
Nord-Korea stjal 76% av all krypto-hackverdi i 2026 — med bare to angrep
Nord-Korea stjal 76% av all krypto-hackverdi i 2026 — med bare to angrep
Et statsstøttet hackingprogram, bygget inne i en sanksjonert regjering, kjørte 12 minutter med kode og gikk derfra med 577 millioner dollar. Dette er ikke nettkriminalitet. Det er statsstyrt finansiell krigføring — og kryptobransjen er dens viktigste slagmark.
📊 Q2 2026 — Det mest angrepne kvartalet i kryptohistorien
◆ Hakkerer gjennomførte 83 hendelser i Q2 2026 — kvartalet med flest utnyttelser noensinne registrert i kryptobransjens historie; de totale tapene for kvartalet nådde 755,3 millioner dollar (Crypto Economy)
Et statsstøttet hackingprogram, bygget inne i en sanksjonert regjering, kjørte 12 minutter med kode og gikk derfra med 577 millioner dollar. Dette er ikke nettkriminalitet. Det er statsstyrt finansiell krigføring — og kryptobransjen er dens viktigste slagmark.
📊 Q2 2026 — Det mest angrepne kvartalet i kryptohistorien
◆ Hakkerer gjennomførte 83 hendelser i Q2 2026 — kvartalet med flest utnyttelser noensinne registrert i kryptobransjens historie; de totale tapene for kvartalet nådde 755,3 millioner dollar (Crypto Economy)
81

Article
КОШМАР КРИПТОСУММЫ $840 МИЛЛИОНОВ: КРИЗИС ХАКИНГА, РАЗРУШАЮЩИЙ DEFI В 2026 ГОДУКОШМАР КРИПТОСУММЫ $840 МИЛЛИОНОВ: КРИЗИС ХАКИНГА, РАЗРУШАЮЩИЙ DEFI В 2026 ГОДУ
Пока миллиарды вливаются в регулируемые криптопродукты, параллельно на блокчейне идет война — и прямо сейчас атакующие побеждают.
Агентство: Утечка ВторогоФи — 24 июня 2026
◆ Проект SecondFi в экосистеме Cardano был атакован крупным эксплойтом 24 июня — он был прослежен до критической уязвимости в его проприетарном ПО для генерации кошельков, что давало злоумышленникам прямой доступ к средствам пользователей (Bitcoin Foundation)
◆ Аналитики SlowMist оценивают потери свыше 129 миллионов ADA плюс дополнительные токены — в сумме более $20 миллионов. Собственная внутренняя оценка SecondFi составляет 16 миллионов ADA, а расхождение объясняется взломанными кошельками, в которых хранились несколько типов токенов (Bitcoin Foundation)
КОШМАР КРИПТОСУММЫ $840 МИЛЛИОНОВ: КРИЗИС ХАКИНГА, РАЗРУШАЮЩИЙ DEFI В 2026 ГОДУ
КОШМАР КРИПТОСУММЫ $840 МИЛЛИОНОВ: КРИЗИС ХАКИНГА, РАЗРУШАЮЩИЙ DEFI В 2026 ГОДУ
Пока миллиарды вливаются в регулируемые криптопродукты, параллельно на блокчейне идет война — и прямо сейчас атакующие побеждают.
Агентство: Утечка ВторогоФи — 24 июня 2026
◆ Проект SecondFi в экосистеме Cardano был атакован крупным эксплойтом 24 июня — он был прослежен до критической уязвимости в его проприетарном ПО для генерации кошельков, что давало злоумышленникам прямой доступ к средствам пользователей (Bitcoin Foundation)
◆ Аналитики SlowMist оценивают потери свыше 129 миллионов ADA плюс дополнительные токены — в сумме более $20 миллионов. Собственная внутренняя оценка SecondFi составляет 16 миллионов ADA, а расхождение объясняется взломанными кошельками, в которых хранились несколько типов токенов (Bitcoin Foundation)
Пока миллиарды вливаются в регулируемые криптопродукты, параллельно на блокчейне идет война — и прямо сейчас атакующие побеждают.
Агентство: Утечка ВторогоФи — 24 июня 2026
◆ Проект SecondFi в экосистеме Cardano был атакован крупным эксплойтом 24 июня — он был прослежен до критической уязвимости в его проприетарном ПО для генерации кошельков, что давало злоумышленникам прямой доступ к средствам пользователей (Bitcoin Foundation)
◆ Аналитики SlowMist оценивают потери свыше 129 миллионов ADA плюс дополнительные токены — в сумме более $20 миллионов. Собственная внутренняя оценка SecondFi составляет 16 миллионов ADA, а расхождение объясняется взломанными кошельками, в которых хранились несколько типов токенов (Bitcoin Foundation)
92
Article
Khủng Hoảng An Ninh Crypto: Riêng Q2 2026 Đã Bị Cướp 755 Triệu USD — Và Các Cuộc Tấn Công Ngày Càng Thông Minh HơnHackers нь sadece deze crypto không ngừng bẻ khóa trong quý này— họ đã thiết kế cuộc tấn công tinh vi nhất trong lịch sử blockchain.
◆ Quý Kỷ Lục: Q2 năm 2026 đã trở thành quý bị tấn công nhiều nhất theo ghi nhận, tính theo số vụ, với 83 lỗ hổng nhắm vào các giao thức tiền mã hóa — dẫn đến tổng thiệt hại 755,3 triệu USD, theo dữ liệu của DefiLlama. (Cointelegraph)
◆ Hai Cuộc Tấn Công, Mất Nửa Tỷ: Vụ hack 293 triệu USD của KelpDAO và vụ khai thác 280 triệu USD của Drift Protocol là hai sự cố lớn nhất trong quý — cùng chiếm hơn 73% tổng thiệt hại Q2. (Cointelegraph)
Khủng Hoảng An Ninh Crypto: Riêng Q2 2026 Đã Bị Cướp 755 Triệu USD — Và Các Cuộc Tấn Công Ngày Càng Thông Minh Hơn
Hackers нь sadece deze crypto không ngừng bẻ khóa trong quý này— họ đã thiết kế cuộc tấn công tinh vi nhất trong lịch sử blockchain.
◆ Quý Kỷ Lục: Q2 năm 2026 đã trở thành quý bị tấn công nhiều nhất theo ghi nhận, tính theo số vụ, với 83 lỗ hổng nhắm vào các giao thức tiền mã hóa — dẫn đến tổng thiệt hại 755,3 triệu USD, theo dữ liệu của DefiLlama. (Cointelegraph)
◆ Hai Cuộc Tấn Công, Mất Nửa Tỷ: Vụ hack 293 triệu USD của KelpDAO và vụ khai thác 280 triệu USD của Drift Protocol là hai sự cố lớn nhất trong quý — cùng chiếm hơn 73% tổng thiệt hại Q2. (Cointelegraph)
◆ Quý Kỷ Lục: Q2 năm 2026 đã trở thành quý bị tấn công nhiều nhất theo ghi nhận, tính theo số vụ, với 83 lỗ hổng nhắm vào các giao thức tiền mã hóa — dẫn đến tổng thiệt hại 755,3 triệu USD, theo dữ liệu của DefiLlama. (Cointelegraph)
◆ Hai Cuộc Tấn Công, Mất Nửa Tỷ: Vụ hack 293 triệu USD của KelpDAO và vụ khai thác 280 triệu USD của Drift Protocol là hai sự cố lớn nhất trong quý — cùng chiếm hơn 73% tổng thiệt hại Q2. (Cointelegraph)
44

Article
83 哈克行动。7.75 亿美元消失。四分之一。没人想谈的加密安全危机83 哈克行动。7.75 亿美元消失。四分之一。没人想谈的加密安全危机
2026 年第二季度刚刚成为整个加密货币历史上被黑次数最多的季度——不是按金额计算,而是按原始频次计算。平均而言,该行业几乎每天都遭到一次“被利用”。
这不是错误。这是结构性故障——数据会告诉你系统在哪儿开始崩坏。
2026 年第二季度数据——已验证并确认
2026 年第二季度创纪录地发生了 83 起加密黑客事件,导致 7.553 亿美元损失——从事件数量来看,这是行业历史上被黑最多的季度,尽管在金融损失方面仍落后于 2020 年第四季度的 35.6 亿美元。 (区块链新闻)
83 哈克行动。7.75 亿美元消失。四分之一。没人想谈的加密安全危机
83 哈克行动。7.75 亿美元消失。四分之一。没人想谈的加密安全危机
2026 年第二季度刚刚成为整个加密货币历史上被黑次数最多的季度——不是按金额计算,而是按原始频次计算。平均而言,该行业几乎每天都遭到一次“被利用”。
这不是错误。这是结构性故障——数据会告诉你系统在哪儿开始崩坏。
2026 年第二季度数据——已验证并确认
2026 年第二季度创纪录地发生了 83 起加密黑客事件,导致 7.553 亿美元损失——从事件数量来看,这是行业历史上被黑最多的季度,尽管在金融损失方面仍落后于 2020 年第四季度的 35.6 亿美元。 (区块链新闻)
2026 年第二季度刚刚成为整个加密货币历史上被黑次数最多的季度——不是按金额计算,而是按原始频次计算。平均而言,该行业几乎每天都遭到一次“被利用”。
这不是错误。这是结构性故障——数据会告诉你系统在哪儿开始崩坏。
2026 年第二季度数据——已验证并确认
2026 年第二季度创纪录地发生了 83 起加密黑客事件,导致 7.553 亿美元损失——从事件数量来看,这是行业历史上被黑最多的季度,尽管在金融损失方面仍落后于 2020 年第四季度的 35.6 亿美元。 (区块链新闻)
50

$BTC DXY жоғарыда 100 – MACRO ЖӘНЕ СЕНІМ ДАҒДАРЫСЫ ҚАҚТЫҒЫП ТҰР 💀
Жалпы нарықтық капиталдандыру бірден $4.7T-ден $2.05T-ға дейін құлады. DXY айлар бойы консолидациядан кейін алғаш рет 100-ден жоғары серпілді — бұл тарихи тұрғыда тәуекел активтері үшін өлім айқасы. Сонымен қатар, DeFi хакерлері алты айдың ішінде рекордтық 121 инцидентке жетіп, пайдаланушылар қаражатынан $942M күйдірді. Сенім тез буланып бара жатыр.
Деректер анық: институттар облигациялар мен қолма-қол ақшаға қашып жатыр. Bitcoin Q1-де 22%, Q2-де 11% түзетілді. Q3 келесі аптадағы CPI мен жұмыс деректері долларды қолдаса, тағы бір төмендеу толқынын әкелуі мүмкін.
Сіз stables-ке (стейблдерге) тұрақтап отырсыз ба, әлде терең жеңілдіктерді таңдап сатып алып жатырсыз ба?
Қаржылық кеңес емес. Әрқашан тәуекеліңізді басқарыңыз.
#BTC #MacroCrash #Bearish #RiskOff #DeFiHacks
🔥
$BTC DXY жоғарыда 100 – MACRO ЖӘНЕ СЕНІМ ДАҒДАРЫСЫ ҚАҚТЫҒЫП ТҰР 💀
Жалпы нарықтық капиталдандыру бірден $4.7T-ден $2.05T-ға дейін құлады. DXY айлар бойы консолидациядан кейін алғаш рет 100-ден жоғары серпілді — бұл тарихи тұрғыда тәуекел активтері үшін өлім айқасы. Сонымен қатар, DeFi хакерлері алты айдың ішінде рекордтық 121 инцидентке жетіп, пайдаланушылар қаражатынан $942M күйдірді. Сенім тез буланып бара жатыр.
Деректер анық: институттар облигациялар мен қолма-қол ақшаға қашып жатыр. Bitcoin Q1-де 22%, Q2-де 11% түзетілді. Q3 келесі аптадағы CPI мен жұмыс деректері долларды қолдаса, тағы бір төмендеу толқынын әкелуі мүмкін.
Сіз stables-ке (стейблдерге) тұрақтап отырсыз ба, әлде терең жеңілдіктерді таңдап сатып алып жатырсыз ба?
Қаржылық кеңес емес. Әрқашан тәуекеліңізді басқарыңыз.
#BTC #MacroCrash #Bearish #RiskOff #DeFiHacks
🔥
Жалпы нарықтық капиталдандыру бірден $4.7T-ден $2.05T-ға дейін құлады. DXY айлар бойы консолидациядан кейін алғаш рет 100-ден жоғары серпілді — бұл тарихи тұрғыда тәуекел активтері үшін өлім айқасы. Сонымен қатар, DeFi хакерлері алты айдың ішінде рекордтық 121 инцидентке жетіп, пайдаланушылар қаражатынан $942M күйдірді. Сенім тез буланып бара жатыр.
Деректер анық: институттар облигациялар мен қолма-қол ақшаға қашып жатыр. Bitcoin Q1-де 22%, Q2-де 11% түзетілді. Q3 келесі аптадағы CPI мен жұмыс деректері долларды қолдаса, тағы бір төмендеу толқынын әкелуі мүмкін.
Сіз stables-ке (стейблдерге) тұрақтап отырсыз ба, әлде терең жеңілдіктерді таңдап сатып алып жатырсыз ба?
Қаржылық кеңес емес. Әрқашан тәуекеліңізді басқарыңыз.
#BTC #MacroCrash #Bearish #RiskOff #DeFiHacks
🔥
38
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
1
#BitcoinHoldsAbove$77000
4,535 views
137 Discussing
2
#FedHikeOddsRiseTo89%
23,268 views
601 Discussing
3
#BitcoinCrosses$78000
7,499 views
185 Discussing
4
#RLUSDSupplyHitsRecord$2.442B
885 views
25 Discussing
5
#AvalancheIntegratesIntoUAEPassDigitalVault
34,411 views
725 Discussing
6
#UKSeeksViewsOnTokenizingGold
24,472 views
520 Discussing
7
#AnthropicCEOCallsForAISlowdown
193,351 views
3,001 Discussing
8
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
3,552 views
78 Discussing
9
#BrazilCentralBankRaisesVASPCapitalRequirements
27,203 views
666 Discussing
10
#BitcoinThirdSingleBlockReorgInFourWeeks
70,234 views
1,446 Discussing