

#mpc
mpc
ကြည့်ရှုမှု 18,396 ကြိမ်
159 ဦး ဆွေးနွေးနေသည်
ရေပန်းစားသော
နောက်ဆုံး

·
--
Google Cloud ကိုတွေ့လိုက်တယ်—နယူးယောက်က ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုဆိုင်ရာ ဆွေးနွေးပွဲမှာ ဘဏ်တွေနဲ့ အဖွဲ့အစည်းတွေအတွက် Multi-Party Compute (MPC) အခြေပြု ထိန်းသိမ်းပေးတဲ့ လက်မှတ်ထိုးသော့ဝန်ဆောင်မှုကို မိတ်ဆက်ခဲ့တယ်။ ကုဒ်ဝှက်ရေး သီးသန့်သော့ကို အပိုင်းများစွာခွဲပြီး ပတ်ဝန်းကျင်အမျိုးမျိုးမှာ သီးခြားစီ သိမ်းဆည်းပေးတာပါ။
အဓိကအချက်က ဘဏ်တွေက အပိုင်းတစ်ခုကို ကိုယ့်ရဲ့စက်ပစ္စည်းမှာ၊ တစ်ခုကို Google Cloud မှာ၊ နောက်တစ်ခုကို အခြား cloud တစ်ခုမှာ ကိုယ်တိုင်သိမ်းထားနိုင်တာပါ။ ဘယ်သူတစ်ဦးတစ်ယောက်ကမှ သီးသန့်သော့အပြည့်အစုံကို တစ်ဦးတည်း ကိုင်ထားမှာမဟုတ်ဘူး။ လက်မှတ်မထိုးခင်မှာလည်း မူဝါဒစစ်ဆေးရေးစနစ်က စစ်ဆေးပေးတယ် (ကန့်သတ်ပမာဏ၊ ခွင့်ပြုစာရင်းဝင် လိပ်စာများ၊ လူအများရဲ့ အတည်ပြုချက် စသည်)။ လောလောဆယ် သီးသန့်အစမ်းသုံးအဆင့်ဖြစ်ပြီး 2027 အစောပိုင်းမှာ စီးပွားဖြစ်စတင်ဖို့ ရည်မှန်းထားတယ်။ ဘဏ္ဍာရေးအဖွဲ့အစည်းကြီးအများအပြားက စမ်းသပ်နေပြီ။ Alphabet ကိုယ်တိုင်လည်း Ethereum နဲ့ Solana ပေါ်က သူ့ရဲ့ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုတွေကို ကာကွယ်ဖို့ ဒီစနစ်ကို သုံးနေတယ်။ ECDSA (BTC/ETH) ကို အသုံးပြုနိုင်ပြီး Ed25519/Solana အတွက် စာရွက်စာတမ်းမှာ “မကြာမီလာမည်” လို့ ဖော်ပြထားကာ စီးပွားဖြစ်စတင်ချိန်မှာ ပံ့ပိုးပေးဖို့ စီစဉ်ထားတယ်။
နည်းပညာကုမ္ပဏီကြီးတွေက အဖွဲ့အစည်းတွေအတွက် သီးသန့်သော့ထိန်းသိမ်းရေးကို အရေးပါတဲ့ အခြေခံအဆောက်အအုံတစ်ခုအနေနဲ့ စတင်ရောင်းချလာပြီ—“သီးသန့်သော့တစ်ခုလုံးကို တစ်နေရာတည်းမှာ ထိန်းသိမ်းထားတာ” နဲ့ နှိုင်းယှဉ်ရင် လုံခြုံရေးအဆင့်က သိသိသာသာ ကွာခြားတယ်။
#托管 #MPC #GoogleCloud #အဖွဲ့အစည်း
GOOGUS-၀.၈၆%
·
--
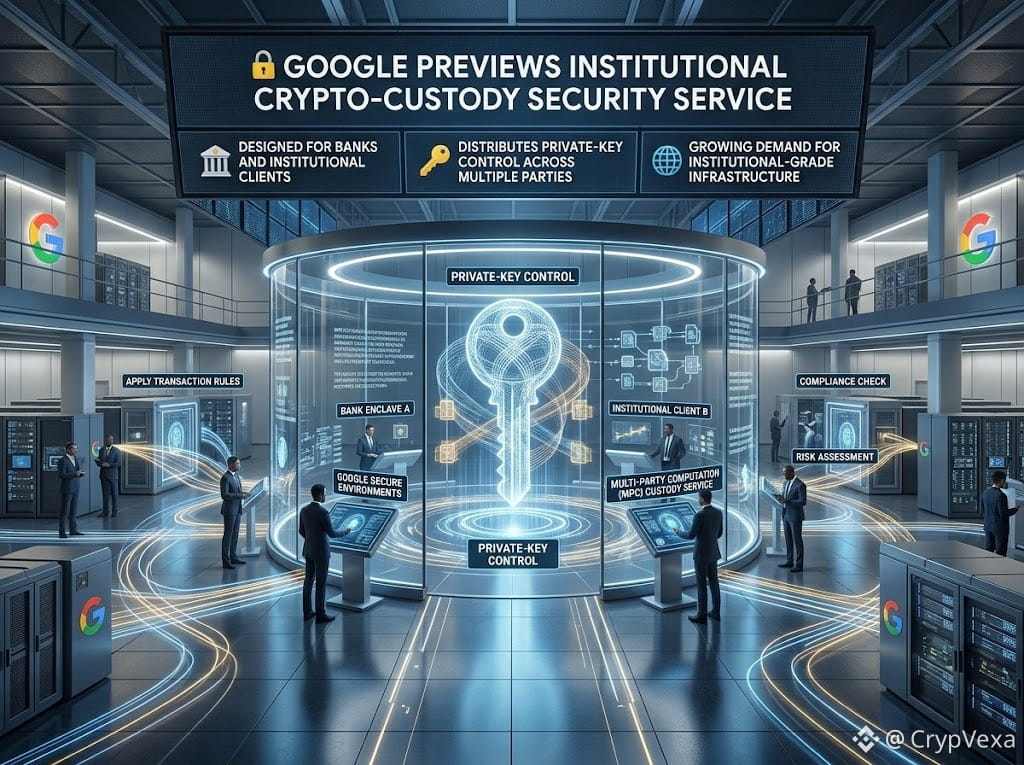
🔐 Google က အဖွဲ့အစည်းများအတွက် Crypto ပိုင်ဆိုင်မှု ထိန်းသိမ်းရေး လုံခြုံရေးဝန်ဆောင်မှုကို ကြိုတင်မိတ်ဆက်ပြသ
🏦 Google သည် ဘဏ်များနှင့် အဖွဲ့အစည်းဆိုင်ရာ ဖောက်သည်များအတွက် ဒီဇိုင်းထုတ်ထားသော ပါတီစုံတွက်ချက်မှု (MPC) အခြေပြု ထိန်းသိမ်းရေးဝန်ဆောင်မှုကို ပြသရန် စီစဉ်ထားသည်။
🔑 ဤပုံစံတွင် ကိုယ်ပိုင်သော့ကို ထိန်းချုပ်ခွင့်အား ပါတီအများအပြားအကြား ခွဲဝေပေးပြီး မတူညီသော ပတ်ဝန်းကျင်များတွင် ငွေလွှဲလုပ်ငန်းဆိုင်ရာ စည်းမျဉ်းများကို အသုံးပြုသည်။
🌐 ဤခြေလှမ်းက အဖွဲ့အစည်းအဆင့်မီ Crypto ပိုင်ဆိုင်မှု ထိန်းသိမ်းရေးနှင့် လုံခြုံရေးအခြေခံအဆောက်အအုံများအပေါ် ဝယ်လိုအား တိုးလာနေကြောင်း မီးမောင်းထိုးပြသည်။
👀 Google ၏ ဝင်ရောက်လာမှုက Crypto ပိုင်ဆိုင်မှု ထိန်းသိမ်းရေးအပေါ် အဖွဲ့အစည်းများ၏ ယုံကြည်မှုကို ပိုမိုခိုင်မာစေနိုင်မလား။
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS-၀.၈၆%
GOOGLB+၁.၁၂%
2
282

🔐 Google က အဖွဲ့အစည်းများအတွက် ကိုယ်ပိုင်သော့များကို ထိန်းသိမ်းပေးတော့မည်လား။ ကုမ္ပဏီကြီးများက ခရစ်ပတို ထိန်းသိမ်းရေးကဏ္ဍကို ပြောင်းလဲရေးသားနိုင်မလား?
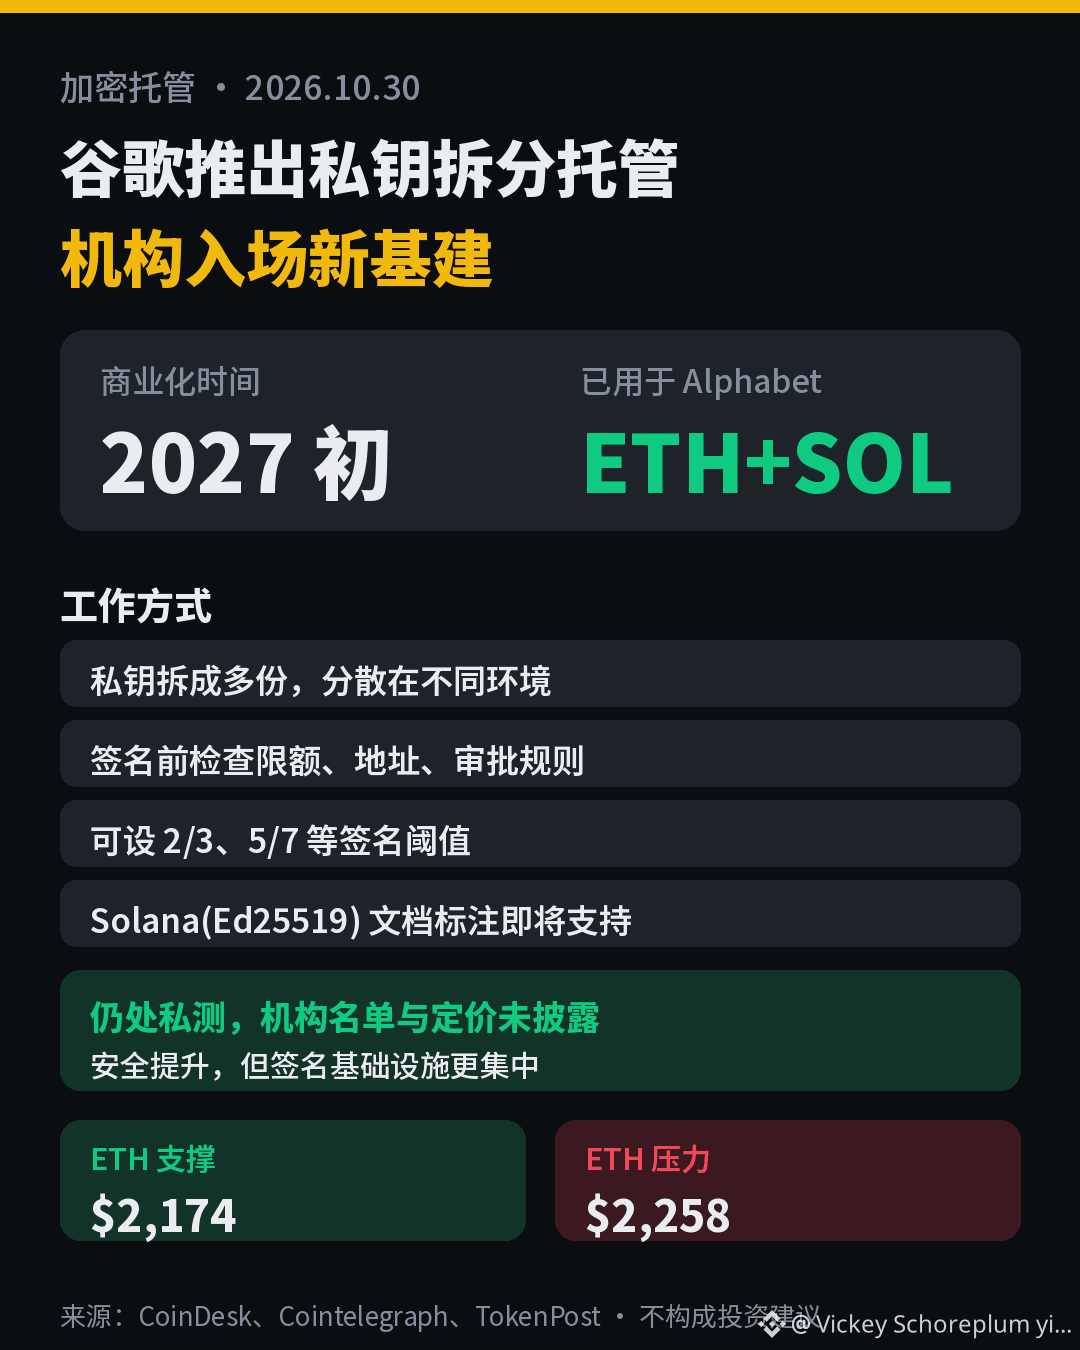
CoinDesk အပါအဝင် မီဒီယာများ၏ အောက်တိုဘာ 28 ရက် သတင်းအရ Google Cloud ၏ Multi-Party Compute (MPC) ထိန်းသိမ်းရေးလုံခြုံရေးဝန်ဆောင်မှုသည် ပိတ်ထားသော စမ်းသပ်မှုအဆင့်သို့ ရောက်ရှိနေပြီဖြစ်ပြီး၊ အကြီးစားဘဏ္ဍာရေးအဖွဲ့အစည်းများနှင့် ဒီဇိုင်းရေးဆွဲရာတွင် ပူးပေါင်းလုပ်ဆောင်သည့် မိတ်ဖက်များက စမ်းသပ်လျက်ရှိသည်။ 2027 ခုနှစ်အစောပိုင်းတွင် စီးပွားဖြစ်ဝန်ဆောင်မှုအဖြစ် စတင်ရန် စီစဉ်ထားသည်။ မိခင်ကုမ္ပဏီ Alphabet သည်လည်း Ethereum နှင့် Solana ပေါ်ရှိ ၎င်း၏ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများကို ကာကွယ်ရန် ယင်းဝန်ဆောင်မှုကို အသုံးပြုနေသည်။
📊 အဓိကအချက်များ
• လုပ်ဆောင်ပုံ:လက်မှတ်ရေးထိုးရန်သော့ကို အစိတ်အပိုင်းများစွာအဖြစ် ခွဲကာ Google Cloud၊ အဖွဲ့အစည်း၏ ကိုယ်ပိုင်ဟာ့ဒ်ဝဲနှင့် အခြား cloud ပတ်ဝန်းကျင်များတွင် ဖြန့်ဝေထားသဖြင့် မည်သူမျှ ကိုယ်ပိုင်သော့အပြည့်အစုံကို ရယူနိုင်မည်မဟုတ်ပါ
• အန္တရာယ်ထိန်းချုပ်မှု:လွှဲပြောင်းမှုမပြုမီ လွှဲပြောင်းပမာဏကန့်သတ်ချက်၊ လက်ခံမည့်လိပ်စာခွင့်ပြုစာရင်းနှင့် ဌာနများစွာ၏ အတည်ပြုချက်တို့ကို စစ်ဆေးနိုင်ပြီး 2/3၊ 5/7 စသည့် သတ်မှတ်အဆင့်များကိုလည်း ပြင်ဆင်နိုင်သည်
• ဘလော့ခ်ချိန်းပံ့ပိုးမှု:ECDSA (Bitcoin၊ Ethereum နှင့် EVM ကွင်းဆက်များ) ကို ဦးစွာပံ့ပိုးမည်ဖြစ်ပြီး Solana အတွက် လိုအပ်သော Ed25519 ကို “မကြာမီ ပံ့ပိုးမည်” ဟု စာရွက်စာတမ်းတွင် ဖော်ပြထားသည်
• မထုတ်ဖော်ထားသည့်အချက်များ:စမ်းသပ်နေသည့် အဖွဲ့အစည်းများ၏စာရင်း၊ Alphabet ပိုင်ဆိုင်ထားသည့် ပိုင်ဆိုင်မှုများနှင့် ပမာဏ၊ ဈေးနှုန်းနှင့် ဝန်ဆောင်မှုစတင်မည့် ရက်အတိအကျ
📈 ဈေးကွက်အပေါ် သက်ရောက်မှု
ယင်းသည် အဖွဲ့အစည်းအဆင့် ထိန်းသိမ်းရေးဝန်ဆောင်မှုအတွက် အပြုသဘောဆောင်သော သတင်းဖြစ်သော်လည်း ရေတိုတွင် ဝယ်လိုအားတက်လာမည်ဟု မဆိုလိုပါ။ လက်ရှိ ETH သည် 2191 USDT ဝန်းကျင်ရှိပြီး 24 နာရီအတွင်း 5.4% ခန့် ကျဆင်းခဲ့သည်။ ယနေ့ အနိမ့်ဆုံးမှာ 2174 ဝန်းကျင်၊ မနေ့က အနိမ့်ဆုံးမှာ 2233 ဝန်းကျင်ဖြစ်သည်။ ပြန်တက်လာပါက 2258 ဝန်းကျင်ရှိ ခုခံမှုကို ဦးစွာစောင့်ကြည့်ပါ။ 2174 အောက်သို့ ကျဆင်းပါက ထပ်မံအနိမ့်သို့ စမ်းသပ်နိုင်ခြေကို သတိပြုရန်လိုသည်။
💬 အငြင်းပွားစရာအချက်:လုံခြုံရေး ပိုကောင်းလာသော်လည်း အရေးအကြီးဆုံး လက်မှတ်ရေးထိုးမှုအခြေခံအဆောက်အအုံကို cloud ဝန်ဆောင်မှုပေးသည့် ကုမ္ပဏီကြီးများထံ အပ်နှံလိုက်ပါက ဗဟိုချုပ်ကိုင်မှုလျှော့ချရေးမှာ ဘယ်လောက်ကျန်တော့မလဲ။ သင်ဘယ်လိုမြင်ပါသလဲ?
👉 ETH အရောင်းအဝယ်လုပ်ရန်:https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #ခရစ်ပတိုထိန်းသိမ်းရေး
⚠️ အထက်ပါအချက်အလက်များသည် ရင်းနှီးမြှုပ်နှံမှုအကြံဉာဏ် မဟုတ်ပါ။ အန္တရာယ်များကို သတိပြုပါ။
527
·
--
ကမ္ဘာ့အကြီးဆုံး cloud အခြေခံအဆောက်အအုံကုမ္ပဏီများထဲမှ တစ်ခုသည် ယခုအခါ crypto ပိုင်ဆိုင်မှုများကို ထိန်းသိမ်းဝန်ဆောင်မှုပေးရန် အလေးအနက်လုပ်ဆောင်နေပါပြီ။ Alphabet ၏ ကိုယ်ပိုင်ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများသည် private key ကို အပိုင်းများစွာခွဲထားပြီး မည်သည့်တစ်နေရာတည်းကမှ သော့အပြည့်အစုံကို မရနိုင်သည့်စနစ်ကို အသုံးပြုကာ Ethereum နှင့် Solana ပေါ်တွင် လုပ်ဆောင်နေပြီဖြစ်သည်။ ကြီးမားသော ဘဏ္ဍာရေးအဖွဲ့အစည်းများစွာသည် လက်ရှိတွင် စမ်းသပ်အသုံးပြုနေပြီး စီးပွားဖြစ်ဝန်ဆောင်မှုကို ၂၀၂၇ ခုနှစ်အစောပိုင်းတွင်မှ စတင်နိုင်မည်ဖြစ်သည်။ အဖွဲ့အစည်းများက ပိုင်ဆိုင်မှုများကို blockchain ပေါ်သို့ ရွှေ့ပြောင်းလာသည်နှင့်အမျှ ဤလမ်းကြောင်းသည် ပိုမိုခိုင်မာလာနေသည်။$SOL $ETH #机构托管 #MPC
ကမ္ဘာ့အကြီးဆုံး cloud အခြေခံအဆောက်အအုံကုမ္ပဏီများထဲမှ တစ်ခုသည် ယခုအခါ crypto ပိုင်ဆိုင်မှုများကို ထိန်းသိမ်းဝန်ဆောင်မှုပေးရန် အလေးအနက်လုပ်ဆောင်နေပါပြီ။ Alphabet ၏ ကိုယ်ပိုင်ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများသည် private key ကို အပိုင်းများစွာခွဲထားပြီး မည်သည့်တစ်နေရာတည်းကမှ သော့အပြည့်အစုံကို မရနိုင်သည့်စနစ်ကို အသုံးပြုကာ Ethereum နှင့် Solana ပေါ်တွင် လုပ်ဆောင်နေပြီဖြစ်သည်။ ကြီးမားသော ဘဏ္ဍာရေးအဖွဲ့အစည်းများစွာသည် လက်ရှိတွင် စမ်းသပ်အသုံးပြုနေပြီး စီးပွားဖြစ်ဝန်ဆောင်မှုကို ၂၀၂၇ ခုနှစ်အစောပိုင်းတွင်မှ စတင်နိုင်မည်ဖြစ်သည်။ အဖွဲ့အစည်းများက ပိုင်ဆိုင်မှုများကို blockchain ပေါ်သို့ ရွှေ့ပြောင်းလာသည်နှင့်အမျှ ဤလမ်းကြောင်းသည် ပိုမိုခိုင်မာလာနေသည်။$SOL $ETH #机构托管 #MPC
530

Google က ဘဏ်တွေသုံးဖို့ MPC ထိန်းသိမ်းဝန်ဆောင်မှုတစ်ခု လုပ်လိုက်တယ်ဆိုတော့ အကောင့်တစ်သိုက်က “ကြီးမားတဲ့သတင်း”၊ “Google ဝင်လာပြီ” လို့ အော်နေကြတယ်။
စိတ်အေးအေးထားပါ။ ဒီဟာက ဘာလဲဆိုတာ အရင်ကြည့်ရအောင်။ Google Multi-Party Compute ဆိုတာ private key ကို သီးခြားခွဲထားတဲ့ ပတ်ဝန်းကျင်အများအပြားမှာ ခွဲသိမ်းထားပြီး လက်မှတ်မထိုးခင် ဘဏ်ရဲ့ ကိုယ်ပိုင်စည်းမျဉ်းတွေကို ထပ်စစ်ဆေးပေးတာပါ။ လက်ရှိမှာ ကန့်သတ်အစမ်းသုံးအဆင့်ပဲ ရှိသေးတယ်၊ စမ်းသပ်နေတဲ့ဘဏ်တွေကို အမည်မဖော်ပြထားဘူး၊ ဈေးနှုန်းလည်း မသတ်မှတ်ရသေးဘူး၊ စီးပွားဖြစ်အသုံးပြုနိုင်ဖို့က 2027 အစောပိုင်းအထိ စောင့်ရဦးမယ်။ Alphabet ကိုယ်တိုင်ကတော့ ETH နဲ့ SOL ပိုင်ဆိုင်မှုတွေကို စီမံဖို့ ဒီဝန်ဆောင်မှုကို သုံးနေတယ်။ လက်ရှိမှာ လက်တွေ့အသုံးပြုနေတဲ့ တစ်ဦးတည်းသော သုံးစွဲသူလည်း ဒါပဲ။
MPC ကိုယ်တိုင်က အသစ်အဆန်းမဟုတ်ဘူး။ အဖွဲ့အစည်းတွေအတွက် ထိန်းသိမ်းဝန်ဆောင်မှုလုပ်ငန်းမှာ ဒီလမ်းကြောင်းကို လူတွေ လုပ်လာတာ နှစ်အတော်ကြာပြီ။ Google ရောင်းနေတာက နည်းပညာအောင်မြင်မှုအသစ် မဟုတ်ဘူး။ “Google” ဆိုတဲ့နာမည်က ဘဏ်ရဲ့ စည်းမျဉ်းလိုက်နာရေးဌာနကို ပေးတဲ့ လုံခြုံစိတ်ချမှုပါပဲ။ ရိုးရိုးပြောရရင် cloud ဝန်ဆောင်မှုမှာ SKU တစ်မျိုး ထပ်တိုးလာတာ၊ ဘဏ်တွေဆီက စာရင်းသွင်းကြေးရတာပါ။ မင်းလက်ထဲက coin ဈေးနှုန်းနဲ့တော့ သိပ်မဆိုင်ဘူး။
ပိုပြီး အဓိပ္ပာယ်မရှိတာက ပြန်လည်ဖြန့်ဝေတဲ့ဂေဟစနစ်ပါ။ အကောင့်တစ်ခုက “Google is building crypto custody for banks” ဆိုတဲ့ စာသားတစ်ပိုဒ်တည်းကို 25 စက္ကန့်အတွင်း 6 ကြိမ် ဆက်တိုက်တင်ခဲ့တယ်။ တစ်ခုချင်းစီ ကြည့်ရှုသူက ဆယ်ယောက်တောင် မပြည့်ဘူး။ ဒီလို ကူးပြီးကပ်ထားတဲ့ “သတင်းကောင်း” ကို တကယ်ပဲ ဝယ်ဖို့အကြောင်းပြချက်အဖြစ် ယူမှာလား။
Private key ခိုးယူခံရတာက တကယ်ပဲ အဓိကပြဿနာတစ်ခုပါ။ (X သတင်းမှာ ကိုးကားထားတဲ့ အချက်အလက်အရ 2024 ခုနှစ်အတွင်း ခိုးယူမှုဖြစ်ရပ်တွေထဲက 43.8% ဟာ private key ပေါက်ကြားမှုနဲ့ ဆက်နွှယ်နေတယ်။) အဖွဲ့အစည်းတွေက ပိုကောင်းတဲ့ ထိန်းသိမ်းဝန်ဆောင်မှု သုံးတာက ကောင်းပါတယ်။ ဒါပေမဲ့ “ကောင်းတဲ့ကိစ္စ” နဲ့ “ဈေးချက်ချင်းတက်မယ်” ဆိုတာ တစ်ခြားစီပါ။ ကြားထဲမှာ တစ်နှစ်ကျော်နဲ့ မထုတ်ပြန်ရသေးတဲ့ အသေးစိတ်အချက်အလက်တွေ အများကြီး ရှိနေတယ်။
#谷歌 #MPC
GOOGUS-၀.၈၆%
3

·
--
ကျရိပ်ရှိသည်
Google Multi-Party Compute ကို အဖွဲ့အစည်းများက လျှို့ဝှက်စမ်းသပ်လျက်ရှိသည်။ လျှို့ဝှက်သော့ကို အပိုင်းများစွာခွဲကာ မတူညီသောပတ်ဝန်းကျင်များတွင် ဖြန့်ဝေထားခြင်းဖြင့် လျှို့ဝှက်သော့တစ်ခုတည်း ခိုးယူခံရနိုင်သည့် အန္တရာယ်ကို လျှော့ချပေးသည်။ Alphabet ကလည်း Ethereum နှင့် Solana ပေါ်ရှိ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများကို ကာကွယ်ရန် ၎င်းကို အတွင်းပိုင်းတွင် အသုံးပြုနေပြီး 2027 ခုနှစ်အစောပိုင်းတွင် စီးပွားဖြစ်အသုံးပြုနိုင်မည်ဟု မျှော်မှန်းထားသည်။
နည်းပညာပိုင်းအရ Google သည် လျှို့ဝှက်သော့အပြည့်အစုံကို တိုက်ရိုက်ရယူနိုင်ခြင်းမရှိပါ။ သို့သော် ပိုမိုကြီးမားသော အငြင်းပွားစရာမှာ—ဗဟိုချုပ်ကိုင်မှုရှိသော အဖွဲ့အစည်းများထံမှ လွတ်မြောက်ရန် ရည်ရွယ်ခဲ့သည့် ကရစ်ပ်တိုလုပ်ငန်းသည် ယခုအခါ အဖွဲ့အစည်းများ ဝင်ရောက်လာပြီးနောက် အရေးအကြီးဆုံးဖြစ်သော လက်မှတ်ရေးထိုးမှု အခြေခံအဆောက်အအုံကို ကမ္ဘာ့အကြီးဆုံး cloud ဝန်ဆောင်မှုပေးသူများထဲမှ တစ်ခုထံ အပ်နှံလိုက်ခြင်းပင်ဖြစ်သည်။ လုံခြုံရေး ပိုကောင်းလာပြီ၊ ဗဟိုချုပ်ကိုင်မှုလျှော့ချရေးကတော့ ဘယ်လောက်ကျန်သေးသလဲ။
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Google Multi-Party Compute ကို အဖွဲ့အစည်းများက လျှို့ဝှက်စမ်းသပ်လျက်ရှိသည်။ လျှို့ဝှက်သော့ကို အပိုင်းများစွာခွဲကာ မတူညီသောပတ်ဝန်းကျင်များတွင် ဖြန့်ဝေထားခြင်းဖြင့် လျှို့ဝှက်သော့တစ်ခုတည်း ခိုးယူခံရနိုင်သည့် အန္တရာယ်ကို လျှော့ချပေးသည်။ Alphabet ကလည်း Ethereum နှင့် Solana ပေါ်ရှိ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများကို ကာကွယ်ရန် ၎င်းကို အတွင်းပိုင်းတွင် အသုံးပြုနေပြီး 2027 ခုနှစ်အစောပိုင်းတွင် စီးပွားဖြစ်အသုံးပြုနိုင်မည်ဟု မျှော်မှန်းထားသည်။
နည်းပညာပိုင်းအရ Google သည် လျှို့ဝှက်သော့အပြည့်အစုံကို တိုက်ရိုက်ရယူနိုင်ခြင်းမရှိပါ။ သို့သော် ပိုမိုကြီးမားသော အငြင်းပွားစရာမှာ—ဗဟိုချုပ်ကိုင်မှုရှိသော အဖွဲ့အစည်းများထံမှ လွတ်မြောက်ရန် ရည်ရွယ်ခဲ့သည့် ကရစ်ပ်တိုလုပ်ငန်းသည် ယခုအခါ အဖွဲ့အစည်းများ ဝင်ရောက်လာပြီးနောက် အရေးအကြီးဆုံးဖြစ်သော လက်မှတ်ရေးထိုးမှု အခြေခံအဆောက်အအုံကို ကမ္ဘာ့အကြီးဆုံး cloud ဝန်ဆောင်မှုပေးသူများထဲမှ တစ်ခုထံ အပ်နှံလိုက်ခြင်းပင်ဖြစ်သည်။ လုံခြုံရေး ပိုကောင်းလာပြီ၊ ဗဟိုချုပ်ကိုင်မှုလျှော့ချရေးကတော့ ဘယ်လောက်ကျန်သေးသလဲ။
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k

·
--
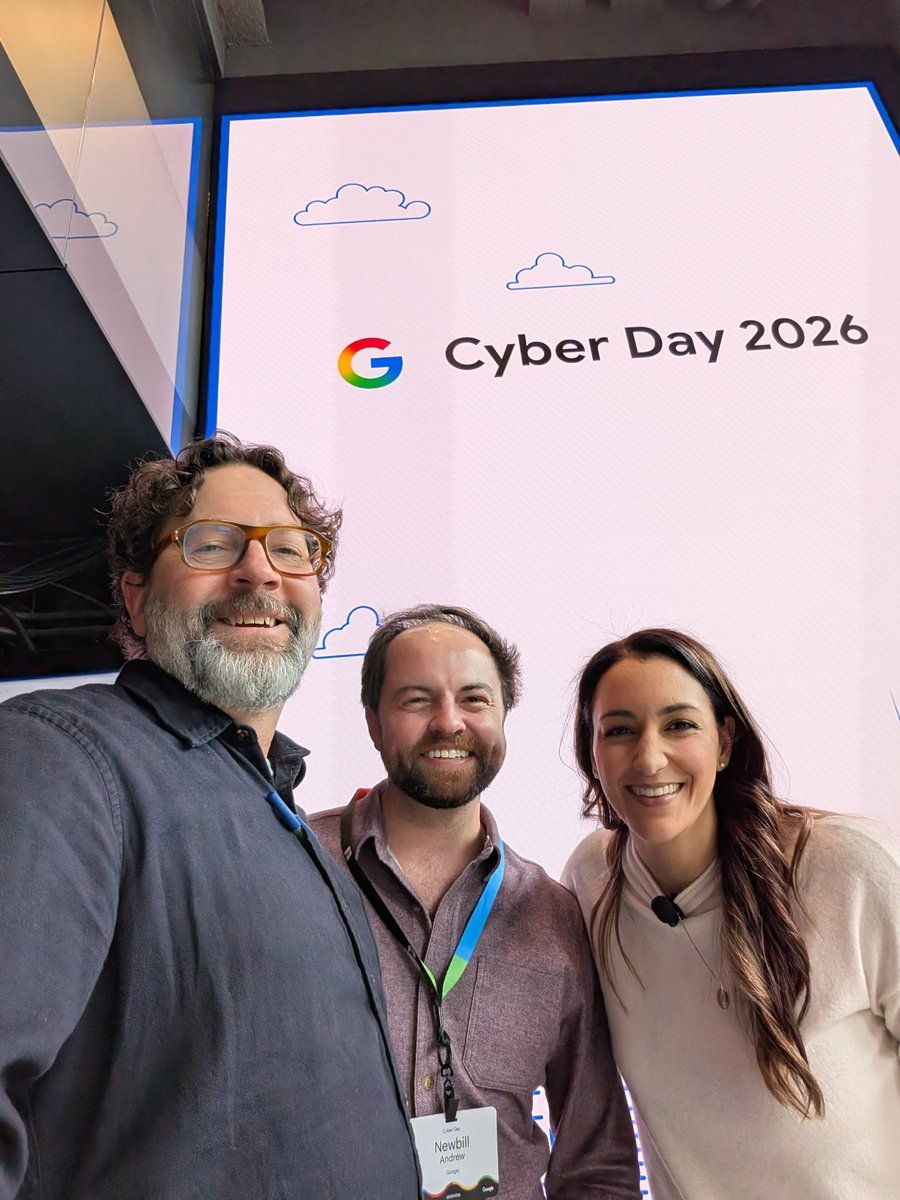
Google သည် အဖွဲ့အစည်းများအတွက် crypto ထိန်းသိမ်းစောင့်ရှောက်ရေးဝန်ဆောင်မှုကို သီးသန့်အစမ်းသုံးအဆင့်သို့ စတင်ပို့ဆောင်လိုက်ပြီ — ဘဏ်များအတွက် MPC သော့ခွဲဝေမှုဖြစ်ပြီး စီးပွားဖြစ်စတင်မည့်ကာလကို 2027 ခုနှစ်အစောပိုင်းအတွက် ရည်မှန်းထားသည်။
2026 ခုနှစ် အောက်တိုဘာ 28 ရက်တွင် Google Cloud သည် နယူးယောက်မြို့၌ ကျင်းပသော ၎င်း၏ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုဆိုင်ရာ ဆွေးနွေးပွဲတွင် Google Multi-Party Compute ကို ပြသခဲ့သည်။ ဤဝန်ဆောင်မှုသည် သီးသန့်သော့၏ အစိတ်အပိုင်းများကို သီးခြားပတ်ဝန်းကျင်များတွင် ထားရှိပြီး၊ Confidential Space အတွင်း ငွေလွှဲမှုဆိုင်ရာ မူဝါဒစစ်ဆေးမှုများကို လုပ်ဆောင်ကာ၊ သော့အပြည့်အစုံကို တစ်နေရာတည်းတွင် မည်သည့်အခါမျှ သိမ်းဆည်းမထားပါ။ Alphabet သည် Ethereum နှင့် Solana ပေါ်ရှိ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများကို လုံခြုံစေရန် ၎င်းကို အသုံးပြုနေပြီဖြစ်ပြီး၊ ဒီဇိုင်းမိတ်ဖက်များနှင့် အဓိကဘဏ္ဍာရေးအဖွဲ့အစည်းများကလည်း crypto နှင့် token ပြုလုပ်ထားသော ပိုင်ဆိုင်မှုများအတွက် စမ်းသပ်နေကြသည်။
Google သည် အစမ်းသုံးအစီအစဉ်တွင် ပါဝင်သော ဘဏ်များ၏ အမည်များကို ထုတ်ဖော်ပြောကြားခြင်းမရှိသေးသလို ဈေးနှုန်းကိုလည်း မဖော်ပြသေးပါ။ စီးပွားဖြစ်အသုံးပြုနိုင်မည့်အချိန်ကို 2027 ခုနှစ်အစောပိုင်းတွင် စီစဉ်ထားသည်။ Blockchain ပေါ်သို့ ကူးပြောင်းနေသော အဖွဲ့အစည်းများအတွက် ဤထုတ်ကုန်သည် MPC လက်မှတ်ရေးထိုးမှု၊ မူဝါဒကန့်သတ်ချက်များနှင့် သော့ပြန်လည်ရယူမှုတို့ကို DIY စနစ်တစ်ခုအဖြစ် ကိုယ်တိုင်တည်ဆောက်ရမည့်အစား ထုတ်ကုန်တစ်ခုတည်းအဖြစ် စုစည်းပေးထားသည် — အစမ်းသုံးအဆင့်သာရှိသေးပြီး ကြီးမားသည့်အတိုင်းအတာတွင် သက်သေပြနိုင်ခြင်းမရှိသေးသော်လည်း၊ စည်းမျဉ်းကြီးကြပ်မှုအောက်ရှိ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုထိန်းသိမ်းစောင့်ရှောက်ရေးကဏ္ဍတွင် နည်းပညာကုမ္ပဏီကြီးများက ပါဝင်ခွင့်ရလိုကြောင်း ထင်ရှားသော အချက်ပြမှုတစ်ခုဖြစ်သည်။
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
ကိုယ်တိုင်လေ့လာစုံစမ်းပါ။ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံပေးချက် မဟုတ်ပါ။
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
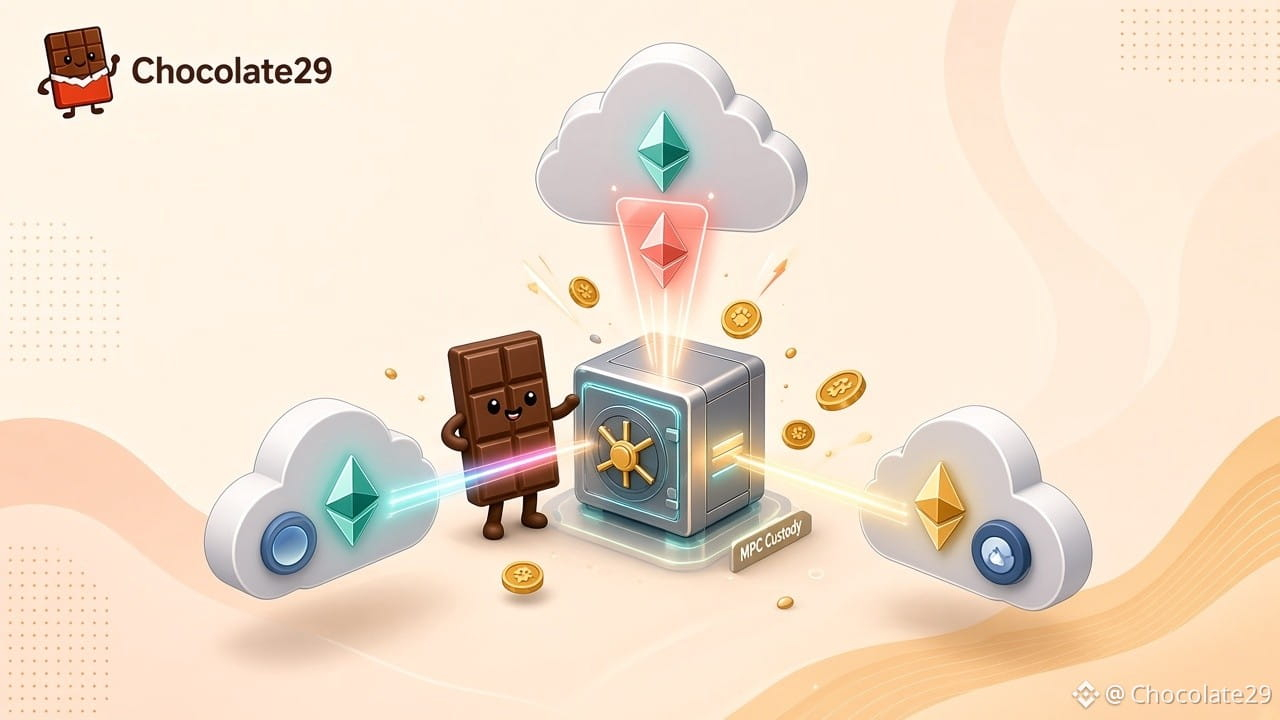
Google သည် အဖွဲ့အစည်းများအတွက် crypto ထိန်းသိမ်းစောင့်ရှောက်ရေးဝန်ဆောင်မှုကို သီးသန့်အစမ်းသုံးအဆင့်သို့ စတင်ပို့ဆောင်လိုက်ပြီ — ဘဏ်များအတွက် MPC သော့ခွဲဝေမှုဖြစ်ပြီး စီးပွားဖြစ်စတင်မည့်ကာလကို 2027 ခုနှစ်အစောပိုင်းအတွက် ရည်မှန်းထားသည်။
2026 ခုနှစ် အောက်တိုဘာ 28 ရက်တွင် Google Cloud သည် နယူးယောက်မြို့၌ ကျင်းပသော ၎င်း၏ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုဆိုင်ရာ ဆွေးနွေးပွဲတွင် Google Multi-Party Compute ကို ပြသခဲ့သည်။ ဤဝန်ဆောင်မှုသည် သီးသန့်သော့၏ အစိတ်အပိုင်းများကို သီးခြားပတ်ဝန်းကျင်များတွင် ထားရှိပြီး၊ Confidential Space အတွင်း ငွေလွှဲမှုဆိုင်ရာ မူဝါဒစစ်ဆေးမှုများကို လုပ်ဆောင်ကာ၊ သော့အပြည့်အစုံကို တစ်နေရာတည်းတွင် မည်သည့်အခါမျှ သိမ်းဆည်းမထားပါ။ Alphabet သည် Ethereum နှင့် Solana ပေါ်ရှိ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများကို လုံခြုံစေရန် ၎င်းကို အသုံးပြုနေပြီဖြစ်ပြီး၊ ဒီဇိုင်းမိတ်ဖက်များနှင့် အဓိကဘဏ္ဍာရေးအဖွဲ့အစည်းများကလည်း crypto နှင့် token ပြုလုပ်ထားသော ပိုင်ဆိုင်မှုများအတွက် စမ်းသပ်နေကြသည်။
Google သည် အစမ်းသုံးအစီအစဉ်တွင် ပါဝင်သော ဘဏ်များ၏ အမည်များကို ထုတ်ဖော်ပြောကြားခြင်းမရှိသေးသလို ဈေးနှုန်းကိုလည်း မဖော်ပြသေးပါ။ စီးပွားဖြစ်အသုံးပြုနိုင်မည့်အချိန်ကို 2027 ခုနှစ်အစောပိုင်းတွင် စီစဉ်ထားသည်။ Blockchain ပေါ်သို့ ကူးပြောင်းနေသော အဖွဲ့အစည်းများအတွက် ဤထုတ်ကုန်သည် MPC လက်မှတ်ရေးထိုးမှု၊ မူဝါဒကန့်သတ်ချက်များနှင့် သော့ပြန်လည်ရယူမှုတို့ကို DIY စနစ်တစ်ခုအဖြစ် ကိုယ်တိုင်တည်ဆောက်ရမည့်အစား ထုတ်ကုန်တစ်ခုတည်းအဖြစ် စုစည်းပေးထားသည် — အစမ်းသုံးအဆင့်သာရှိသေးပြီး ကြီးမားသည့်အတိုင်းအတာတွင် သက်သေပြနိုင်ခြင်းမရှိသေးသော်လည်း၊ စည်းမျဉ်းကြီးကြပ်မှုအောက်ရှိ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုထိန်းသိမ်းစောင့်ရှောက်ရေးကဏ္ဍတွင် နည်းပညာကုမ္ပဏီကြီးများက ပါဝင်ခွင့်ရလိုကြောင်း ထင်ရှားသော အချက်ပြမှုတစ်ခုဖြစ်သည်။
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
ကိုယ်တိုင်လေ့လာစုံစမ်းပါ။ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံပေးချက် မဟုတ်ပါ။
75
·
--
Article
Google က ဘဏ်တွေအတွက် crypto လုံခြုံရေးစနစ်ကို ဘာကြောင့် အခုလုပ်တာလဲ?၂၀၂၆ ခုနှစ် ပထမနှစ်ဝက်အတွင်း ဆုံးရှုံးမှု ၇၆% သည် $BTC အခြေခံအဆောက်အအုံနှင့် လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ အားနည်းချက်များကြောင့် ဖြစ်ခဲ့သည်—လျှို့ဝှက်သော့များနှင့် ပြန်လည်ရယူရေးစကားစုများ ခိုးယူခံရခြင်းဖြစ်ပြီး ဈေးကွက်အခြေအနေကြောင့် မဟုတ်ဘဲ ပိုင်ဆိုင်မှုထိန်းသိမ်းမှုဆိုင်ရာ ပြဿနာဖြစ်သည်။ Google ၏ အဖြေမှာ MPC ကို အသုံးပြုပြီး ပိုက်ဆံအိတ်သော့ကို သီးခြားပတ်ဝန်းကျင်များစွာတွင် အပိုင်းပိုင်းခွဲသိမ်းဆည်းရန်ဖြစ်သည်—တစ်ပိုင်းကို Google Cloud တွင်၊ တစ်ပိုင်းကို ဘဏ်၏ကိုယ်ပိုင် ဟာ့ဒ်ဝဲတွင်၊ နောက်တစ်ပိုင်းကို အခြား cloud တစ်ခုတွင် သိမ်းဆည်းသည်။ လက်မှတ်မထိုးမီ ငွေလွှဲပမာဏကန့်သတ်ချက်၊ လက်ခံမည့်ပိုက်ဆံအိတ်များကို ကြိုတင်ခွင့်ပြုသည့်စာရင်းနှင့် အဖွဲ့ဝင်အများအပြား၏ အတည်ပြုချက်တို့ကိုလည်း သတ်မှတ်နိုင်သည်။ လျှို့ဝှက်သော့အပြည့်အစုံကို တစ်နေရာတည်းတွင် ဘယ်တော့မှ မသိမ်းဆည်းသောကြောင့် စက်တစ်လုံးကို ဖောက်ထွင်းနိုင်ရုံဖြင့် ပိုင်ဆိုင်မှုများကို လွှဲပြောင်းရန် မလုံလောက်ပါ။ Alpha ကို ၎င်း၏ ETH နှင့် Solana ပိုင်ဆိုင်မှုများကို ကာကွယ်ရန် အသုံးပြုထားပြီး စီးပွားဖြစ်စတင်မိတ်ဆက်ရန်ကို ၂၀၂၇ ခုနှစ်အစောပိုင်းတွင် စီစဉ်ထားသည်။ အနာဂတ်တွင် ကွမ်တမ်ခေတ်လွန် ကုဒ်ဝှက်စနစ်ကိုလည်း ထည့်သွင်းလာနိုင်သည်။
Google က ဘဏ်တွေအတွက် crypto လုံခြုံရေးစနစ်ကို ဘာကြောင့် အခုလုပ်တာလဲ?
၂၀၂၆ ခုနှစ် ပထမနှစ်ဝက်အတွင်း ဆုံးရှုံးမှု ၇၆% သည် $BTC အခြေခံအဆောက်အအုံနှင့် လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ အားနည်းချက်များကြောင့် ဖြစ်ခဲ့သည်—လျှို့ဝှက်သော့များနှင့် ပြန်လည်ရယူရေးစကားစုများ ခိုးယူခံရခြင်းဖြစ်ပြီး ဈေးကွက်အခြေအနေကြောင့် မဟုတ်ဘဲ ပိုင်ဆိုင်မှုထိန်းသိမ်းမှုဆိုင်ရာ ပြဿနာဖြစ်သည်။ Google ၏ အဖြေမှာ MPC ကို အသုံးပြုပြီး ပိုက်ဆံအိတ်သော့ကို သီးခြားပတ်ဝန်းကျင်များစွာတွင် အပိုင်းပိုင်းခွဲသိမ်းဆည်းရန်ဖြစ်သည်—တစ်ပိုင်းကို Google Cloud တွင်၊ တစ်ပိုင်းကို ဘဏ်၏ကိုယ်ပိုင် ဟာ့ဒ်ဝဲတွင်၊ နောက်တစ်ပိုင်းကို အခြား cloud တစ်ခုတွင် သိမ်းဆည်းသည်။ လက်မှတ်မထိုးမီ ငွေလွှဲပမာဏကန့်သတ်ချက်၊ လက်ခံမည့်ပိုက်ဆံအိတ်များကို ကြိုတင်ခွင့်ပြုသည့်စာရင်းနှင့် အဖွဲ့ဝင်အများအပြား၏ အတည်ပြုချက်တို့ကိုလည်း သတ်မှတ်နိုင်သည်။ လျှို့ဝှက်သော့အပြည့်အစုံကို တစ်နေရာတည်းတွင် ဘယ်တော့မှ မသိမ်းဆည်းသောကြောင့် စက်တစ်လုံးကို ဖောက်ထွင်းနိုင်ရုံဖြင့် ပိုင်ဆိုင်မှုများကို လွှဲပြောင်းရန် မလုံလောက်ပါ။ Alpha ကို ၎င်း၏ ETH နှင့် Solana ပိုင်ဆိုင်မှုများကို ကာကွယ်ရန် အသုံးပြုထားပြီး စီးပွားဖြစ်စတင်မိတ်ဆက်ရန်ကို ၂၀၂၇ ခုနှစ်အစောပိုင်းတွင် စီစဉ်ထားသည်။ အနာဂတ်တွင် ကွမ်တမ်ခေတ်လွန် ကုဒ်ဝှက်စနစ်ကိုလည်း ထည့်သွင်းလာနိုင်သည်။
1
419

·
--
Article
Google က ဘဏ်တွေအတွက် ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုတွေကို ထိန်းသိမ်းပေးတော့မယ်—လျှို့ဝှက်သော့ကို ကွန်ပျူတာတစ်လုံးတည်းမှာ သိမ်းထားတော့မှာ မဟုတ်ပါဘူးဘဏ်တွေ အကြောက်ဆုံးကိစ္စတစ်ခုကို Google က တာဝန်ယူဖြေရှင်းပေးတော့မယ်—လျှို့ဝှက်သော့ကို ကွန်ပျူတာတစ်လုံးတည်းထဲမှာ အပြည့်အစုံ သိမ်းထားတော့မှာ မဟုတ်ပါဘူး။
Google ဟာ ငွေကြေးအဖွဲ့အစည်းကြီးတွေနဲ့အတူ ပါတီအများအပြားပူးပေါင်းတွက်ချက်မှု (Multi-Party Compute) ထိန်းသိမ်းစနစ် Google Multi-Party Compute ကို စမ်းသပ်နေပါတယ်။ အောက်တိုဘာ ၂၈ ရက်မှာ နယူးယောက်မြို့က ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုလုံခြုံရေးဆိုင်ရာ ဆွေးနွေးပွဲမှာ မိတ်ဆက်ခဲ့ပြီး ၂၀၂၇ ခုနှစ်အစောပိုင်းမှာ စီးပွားဖြစ်အသုံးပြုနိုင်ဖို့ စီစဉ်ထားပါတယ်။ ပါဝင်တဲ့အဖွဲ့အစည်းတွေရဲ့ အမည်တွေ၊ ဈေးနှုန်းနဲ့ အနာဂတ်ဖောက်သည်စာရင်းတွေကိုတော့ ထုတ်ပြန်ခြင်း မရှိသေးပါဘူး။
ဒီစနစ်ရဲ့ အဓိကအချက်ကတော့ လျှို့ဝှက်သော့ကို အပိုင်းပိုင်းခွဲပြီး စီမံခန့်ခွဲတာပါပဲ။ လျှို့ဝှက်သော့တစ်ခုကို အပိုင်းများစွာခွဲပြီး ဘဏ်ရဲ့ကိုယ်ပိုင်စက်ပစ္စည်းတွေ၊ Google Cloud နဲ့ အခြားဝန်ဆောင်မှုပေးသူတစ်ဦးဆီမှာ အသီးသီးထားရှိပါတယ်။ ငွေလွှဲဖို့ဆိုရင် သက်ဆိုင်သူအဖွဲ့အားလုံး သဘောတူမှသာ ဆောင်ရွက်နိုင်ပါတယ်။ ပိုအရေးကြီးတာက ဖောက်သည်က ကိုယ့်သော့အပိုင်းကို ကိုယ်တိုင်ထိန်းချုပ်ထားပြီး Google Cloud ပေါ်မှာ သိမ်းထားတဲ့ အပိုင်းကိုတောင် ချွင်းချက်မရှိ ထိန်းချုပ်နိုင်တာပါ။ ငွေလွှဲမှုတိုင်းကိုလည်း အဖွဲ့အစည်းက ကိုယ်တိုင်သတ်မှတ်ထားတဲ့ စည်းမျဉ်းတွေနဲ့ အရင်စစ်ဆေးပြီး စည်းမျဉ်းနဲ့မကိုက်ညီရင် ခွင့်ပြုမှာ မဟုတ်ပါဘူး။
Google က ဘဏ်တွေအတွက် ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုတွေကို ထိန်းသိမ်းပေးတော့မယ်—လျှို့ဝှက်သော့ကို ကွန်ပျူတာတစ်လုံးတည်းမှာ သိမ်းထားတော့မှာ မဟုတ်ပါဘူး
ဘဏ်တွေ အကြောက်ဆုံးကိစ္စတစ်ခုကို Google က တာဝန်ယူဖြေရှင်းပေးတော့မယ်—လျှို့ဝှက်သော့ကို ကွန်ပျူတာတစ်လုံးတည်းထဲမှာ အပြည့်အစုံ သိမ်းထားတော့မှာ မဟုတ်ပါဘူး။
Google ဟာ ငွေကြေးအဖွဲ့အစည်းကြီးတွေနဲ့အတူ ပါတီအများအပြားပူးပေါင်းတွက်ချက်မှု (Multi-Party Compute) ထိန်းသိမ်းစနစ် Google Multi-Party Compute ကို စမ်းသပ်နေပါတယ်။ အောက်တိုဘာ ၂၈ ရက်မှာ နယူးယောက်မြို့က ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုလုံခြုံရေးဆိုင်ရာ ဆွေးနွေးပွဲမှာ မိတ်ဆက်ခဲ့ပြီး ၂၀၂၇ ခုနှစ်အစောပိုင်းမှာ စီးပွားဖြစ်အသုံးပြုနိုင်ဖို့ စီစဉ်ထားပါတယ်။ ပါဝင်တဲ့အဖွဲ့အစည်းတွေရဲ့ အမည်တွေ၊ ဈေးနှုန်းနဲ့ အနာဂတ်ဖောက်သည်စာရင်းတွေကိုတော့ ထုတ်ပြန်ခြင်း မရှိသေးပါဘူး။
ဒီစနစ်ရဲ့ အဓိကအချက်ကတော့ လျှို့ဝှက်သော့ကို အပိုင်းပိုင်းခွဲပြီး စီမံခန့်ခွဲတာပါပဲ။ လျှို့ဝှက်သော့တစ်ခုကို အပိုင်းများစွာခွဲပြီး ဘဏ်ရဲ့ကိုယ်ပိုင်စက်ပစ္စည်းတွေ၊ Google Cloud နဲ့ အခြားဝန်ဆောင်မှုပေးသူတစ်ဦးဆီမှာ အသီးသီးထားရှိပါတယ်။ ငွေလွှဲဖို့ဆိုရင် သက်ဆိုင်သူအဖွဲ့အားလုံး သဘောတူမှသာ ဆောင်ရွက်နိုင်ပါတယ်။ ပိုအရေးကြီးတာက ဖောက်သည်က ကိုယ့်သော့အပိုင်းကို ကိုယ်တိုင်ထိန်းချုပ်ထားပြီး Google Cloud ပေါ်မှာ သိမ်းထားတဲ့ အပိုင်းကိုတောင် ချွင်းချက်မရှိ ထိန်းချုပ်နိုင်တာပါ။ ငွေလွှဲမှုတိုင်းကိုလည်း အဖွဲ့အစည်းက ကိုယ်တိုင်သတ်မှတ်ထားတဲ့ စည်းမျဉ်းတွေနဲ့ အရင်စစ်ဆေးပြီး စည်းမျဉ်းနဲ့မကိုက်ညီရင် ခွင့်ပြုမှာ မဟုတ်ပါဘူး။
6

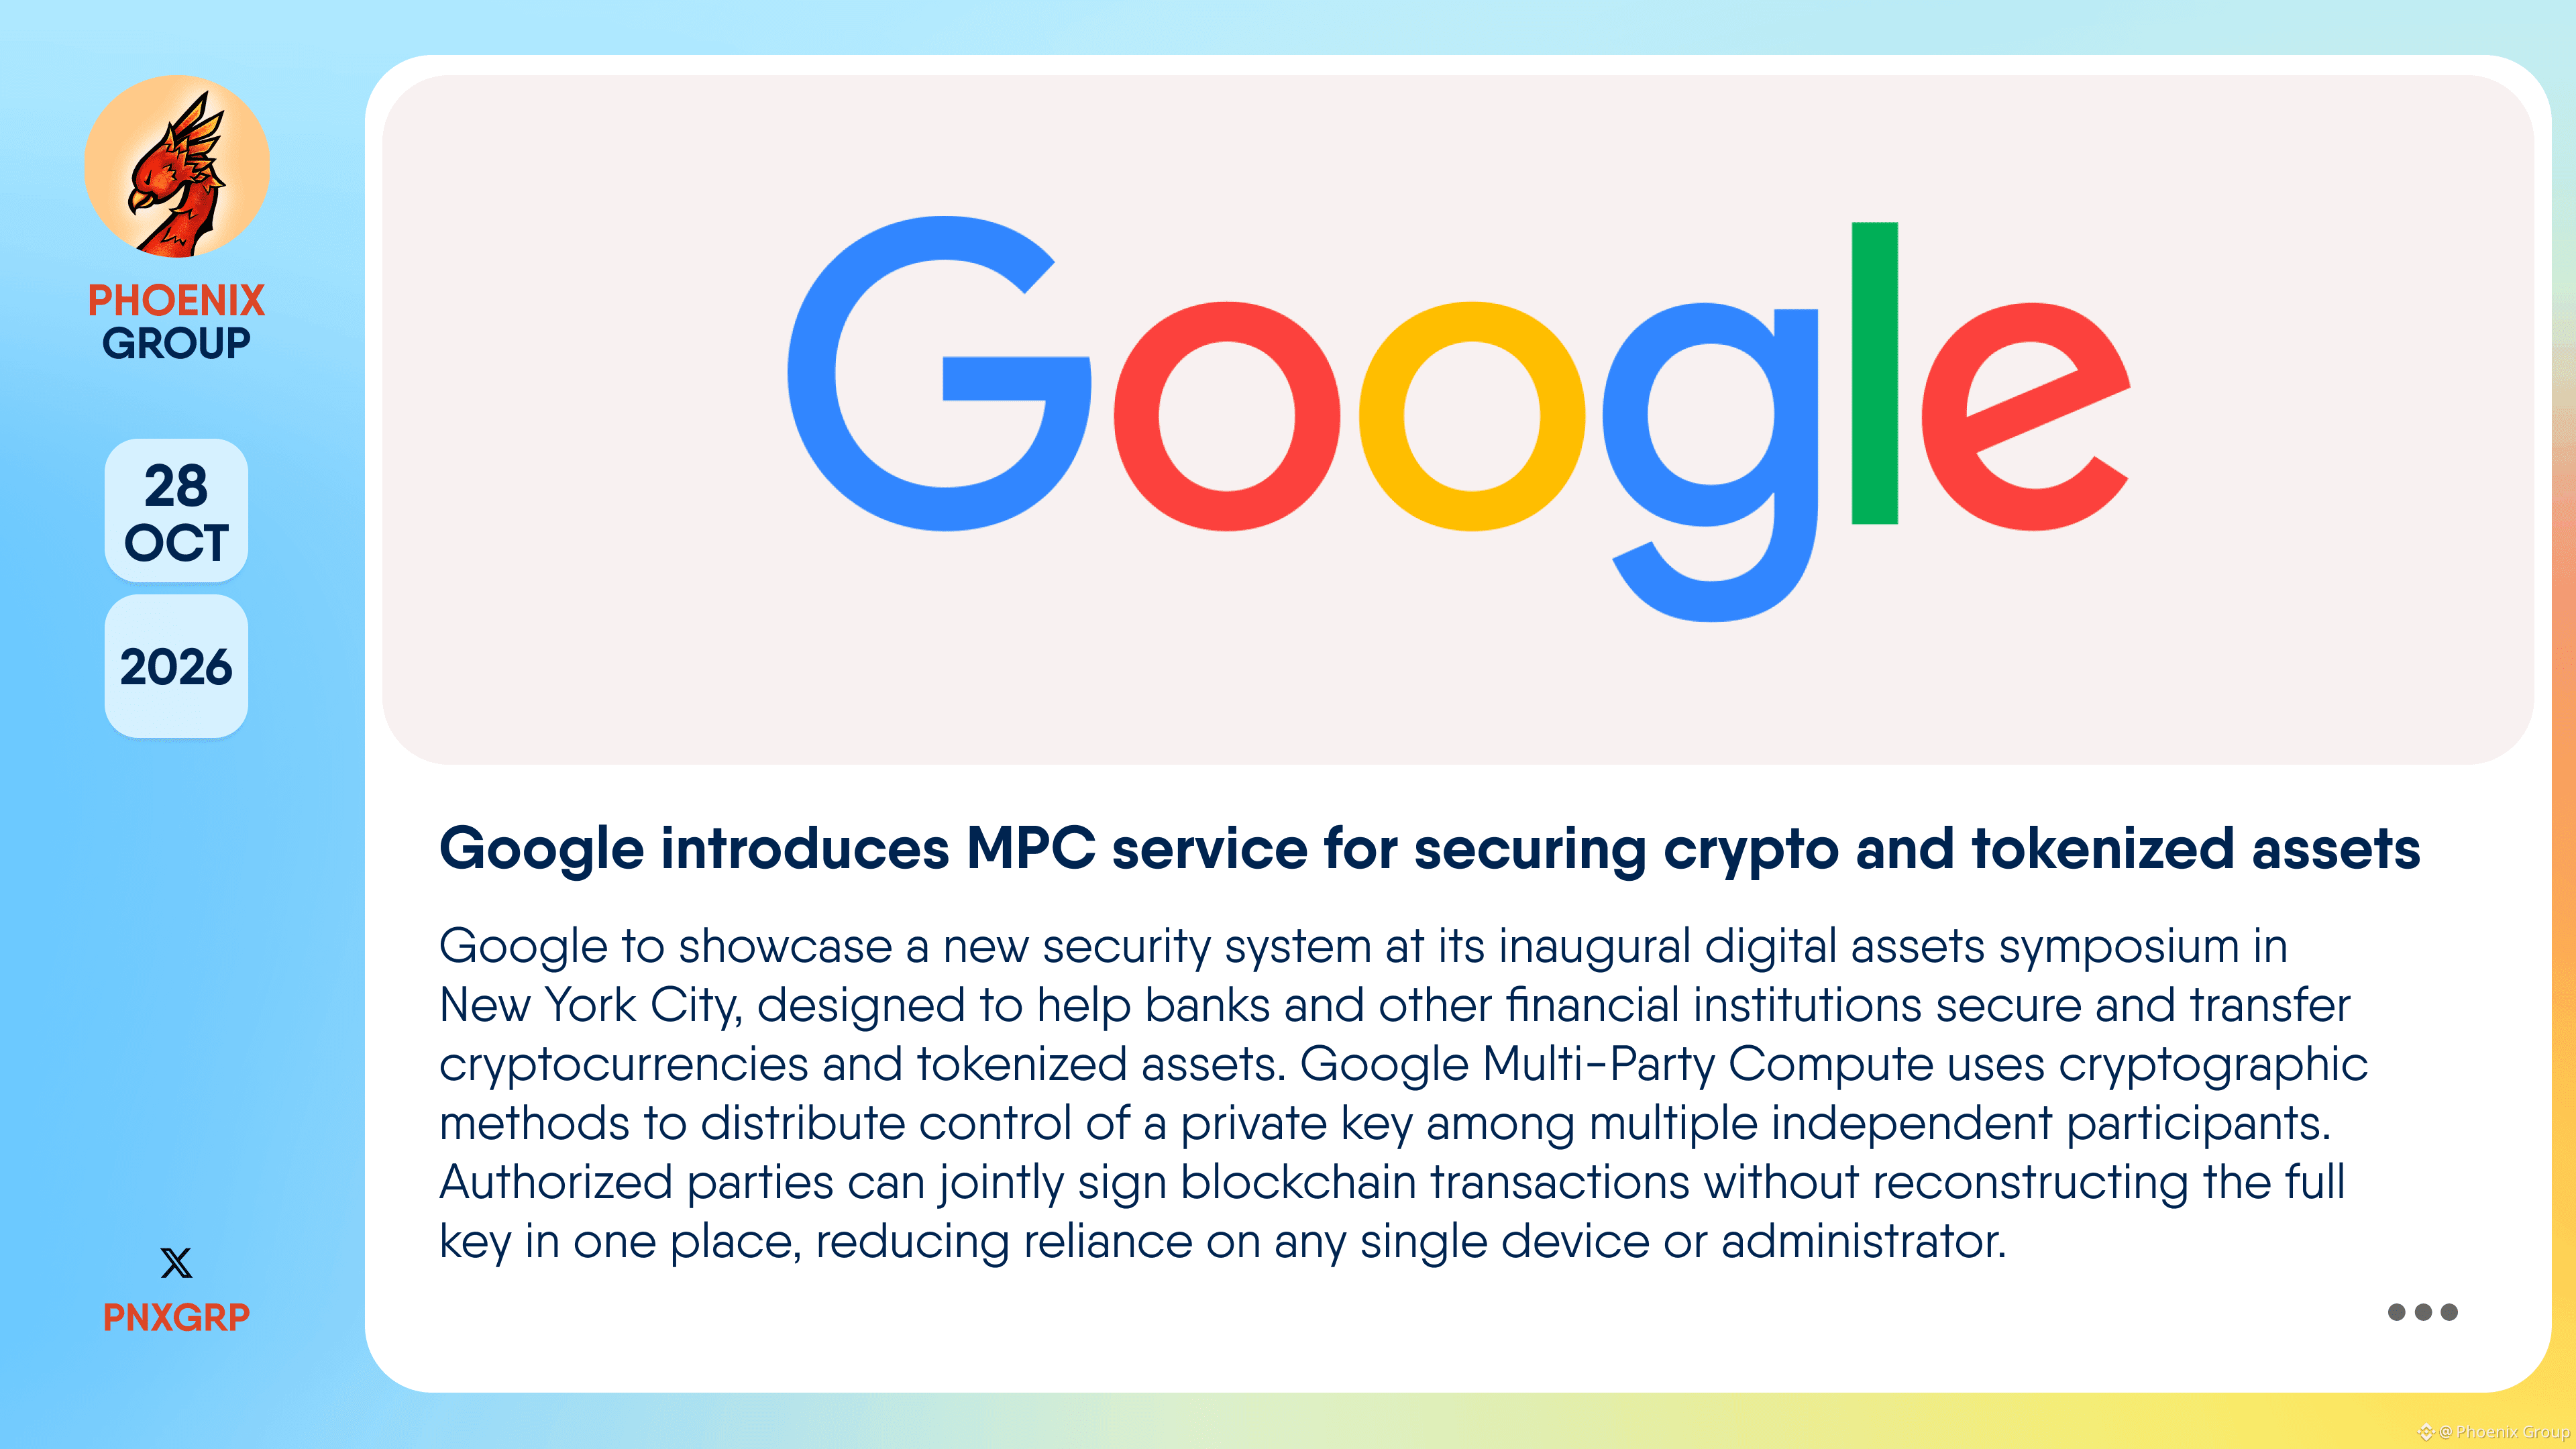
Google သည် crypto နှင့် tokenized ပိုင်ဆိုင်မှုများကို လုံခြုံစေရန် MPC ဝန်ဆောင်မှုကို မိတ်ဆက်
#Google နယူးယောက်မြို့တွင် ကျင်းပသည့် ၎င်း၏ ပထမဆုံး ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုဆိုင်ရာ စာတမ်းဖတ်ပွဲ၌ ဘဏ်များနှင့် အခြားဘဏ္ဍာရေးအဖွဲ့အစည်းများအား cryptocurrency နှင့် tokenized ပိုင်ဆိုင်မှုများကို လုံခြုံစွာ ထိန်းသိမ်းပြီး လွှဲပြောင်းနိုင်ရန် ကူညီပေးမည့် လုံခြုံရေးစနစ်သစ်ကို ပြသရန် စီစဉ်ထားသည်။ Google Multi-Party Compute #MPC သည် လျှို့ဝှက်သော့တစ်ခုကို လွတ်လပ်သော ပါဝင်သူအများအပြားအကြား ထိန်းချုပ်ခွင့် ခွဲဝေပေးရန် လျှို့ဝှက်စာဝှက်နည်းလမ်းများကို အသုံးပြုသည်။ ခွင့်ပြုချက်ရထားသူများသည် သော့အပြည့်အစုံကို တစ်နေရာတည်းတွင် ပြန်လည်တည်ဆောက်စရာမလိုဘဲ blockchain ငွေပေးငွေယူများကို ပူးတွဲလက်မှတ်ရေးထိုးနိုင်သည်။ ထို့ကြောင့် စက်တစ်လုံးတည်း သို့မဟုတ် စီမံခန့်ခွဲသူတစ်ဦးတည်းအပေါ် မှီခိုရမှု လျော့နည်းစေသည်။
Google Multi-Party Compute ကို လက်ရှိတွင် သီးသန့်အစမ်းသုံးအဆင့်ဖြင့်သာ အသုံးပြုနိုင်ပြီး အများပြည်သူအတွက် တရားဝင်မရရှိသေးပါ။ ဝန်ဆောင်မှုကို စမ်းသပ်နေသည့် အဖွဲ့အစည်းများ၏ အမည်များကို Google က ထုတ်ဖော်ပြောကြားခြင်းမရှိသလို Alphabet က မည်သည့်ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများကို လုံခြုံစေရန် ဆောင်ရွက်နေကြောင်းကိုလည်း သတ်မှတ်ပြောကြားခြင်းမရှိပါ။ ကုမ္ပဏီသည် Google Multi-Party Compute ကို 2027 ခုနှစ်အစောပိုင်းတွင် စီးပွားဖြစ်စတင်မည်ဟု မျှော်လင့်ထားသော်လည်း ဈေးနှုန်းအသေးစိတ်ကို မထုတ်ပြန်သေးပါ။
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
114

·
--
ဂူဂဲလ်က ကုဒ်ဝှက်ပိုင်ဆိုင်မှု ထိန်းသိမ်းရေးအတွက် ကိရိယာသစ်ကို အကြိုပြသမည် — MPC ပါတီစုံတွက်ချက်မှု၊ Alphabet က ETH/SOL တွင် ကိုယ်တိုင်အသုံးပြုနေ
CoinDesk ၏ 10/28 သတင်းအရ ဂူဂဲလ်သည် နယူးယောက်မြို့ရှိ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုဆိုင်ရာ ဆွေးနွေးပွဲတွင် Google Multi-Party Compute (MPC) ကိုယ်ပိုင်သော့ ထိန်းသိမ်းရေးအစီအစဉ်ကို ပြသမည်ဖြစ်သည်။ လက်ရှိတွင် private preview အဆင့်၌ရှိပြီး ဘဏ္ဍာရေးအဖွဲ့အစည်းအများအပြားက စမ်းသပ်နေကြသည်။ မိခင်ကုမ္ပဏီ Alphabet သည် ၎င်း၏ Ethereum နှင့် Solana ကွန်ရက်ပေါ်ရှိ ပိုင်ဆိုင်မှုများကို ကာကွယ်ရန် ယင်းကို အသုံးပြုနေပြီဖြစ်ပြီး 2027 အစောပိုင်းတွင် စီးပွားဖြစ်စတင်ရန် စီစဉ်ထားသည်။
အဓိကလုပ်ဆောင်ပုံမှာ ကိုယ်ပိုင်သော့ကို သီးခြားခွဲထားသော ပတ်ဝန်းကျင်များစွာတွင် အပိုင်းခွဲဖြန့်ဝေထားပြီး ငွေလွှဲလက်မှတ်မထိုးမီ အဖွဲ့အစည်း၏ စည်းမျဉ်းအင်ဂျင်ဖြင့် စစ်ဆေးခြင်းဖြစ်သည်။ ကိုယ်ပိုင်သော့အပြည့်အစုံကို ကွန်ပျူတာတစ်လုံးတည်းတွင် မသိမ်းဆည်းထားဘဲ၊ ဖောက်သည်များ၏ သော့ဆိုင်ရာအချက်အလက်များကို စာဝှက်မထားသောပုံစံဖြင့် ဝင်ရောက်ကြည့်ရှုနိုင်ခြင်းမရှိဟု ဂူဂဲလ်က ဆိုသည်။ Chainalysis ၏အဆိုအရ 2024 ခုနှစ်တွင် ခိုးယူခံရသော ကုဒ်ဝှက်ပိုင်ဆိုင်မှုများအနက် 43.8% ခန့်သည် ကိုယ်ပိုင်သော့ပေါက်ကြားမှုနှင့် ဆက်စပ်နေသည်။ DeFiLlama ၏ အချက်အလက်အရ ယခုနှစ် 6 လအထိ ဟက်ကာတိုက်ခိုက်မှုကြောင့် စုစုပေါင်း ဆုံးရှုံးမှုမှာ ဒေါ်လာ 166.9 ဘီလီယံခန့်ရှိပြီး 40% ခန့်မှာ ကိုယ်ပိုင်သော့ကြောင့်ဖြစ်သည်။
【အမြင်】မိုးတိမ်ဝန်ဆောင်မှုလုပ်ငန်းကြီးက အဖွဲ့အစည်းများအတွက် ပိုင်ဆိုင်မှုထိန်းသိမ်းရေးဈေးကွက်သို့ တရားဝင်ဝင်ရောက်လာပြီး Fireblocks၊ BitGo ကဲ့သို့သော အထူးပြုကုမ္ပဏီများနှင့် တိုက်ရိုက်ယှဉ်ပြိုင်မည်ဖြစ်သည်။ ဘဏ်များသည် ဖောက်သည်များနှင့် စီးပွားရေးယှဉ်ပြိုင်သည့် ထိန်းသိမ်းရေးဝန်ဆောင်မှုပေးသူထက် “ကြားနေအခြေခံအဆောက်အအုံ” ကို ပိုအလေးထားကြသည် — ဂူဂဲလ်က အားထားနေသည့်အချက်မှာလည်း ယင်းပင်ဖြစ်သည်။ ယနေ့ညတွင် FOMC အစည်းအဝေးနှင့် Microsoft/Alphabet ၏ ဘဏ္ဍာရေးရလဒ်များလည်း ရှိနေသဖြင့် မိုးတိမ်နှင့် လုံခြုံရေးဆိုင်ရာဇာတ်ကြောင်းများ ထပ်ဆင့်ပေါင်းစပ်ကာ အန္တရာယ်ရှိပိုင်ဆိုင်မှုများအပေါ် စိတ်ခံစားချက်ကို ပိုမိုပြင်းထန်စေနိုင်သည်။
【အခွင့်အလမ်း/အန္တရာယ်】အဖွဲ့အစည်းများ၏ ရင်းနှီးမြှုပ်နှံငွေဝင်ရောက်မှုနှင့် တိုကင်ပြုလုပ်ထားသော ငွေရှင်းစနစ်အခြေခံအဆောက်အအုံဆိုင်ရာ ဇာတ်ကြောင်းများအတွက် အကျိုးရှိနိုင်ပြီး $ETH/$BTC ဆိုင်ရာ ထိန်းသိမ်းရေးလိုအပ်ချက်များကို ဈေးကွက်က ပြန်လည်သတ်မှတ်နိုင်သည်။ သို့သော် ထုတ်ကုန်ကို 2027 ခုနှစ်မှသာ စီးပွားဖြစ်အသုံးပြုနိုင်မည်ဖြစ်၍ ရေတိုတွင် ငွေကြေးစီးဆင်းမှုအခြေအနေကို ပြောင်းလဲရန် ခက်ခဲသည်။ ကိုယ်ပိုင်သော့ကို အပိုင်းခွဲထားခြင်းသည် အဖွဲ့အစည်းများက ခွင့်ပြုချက်ဆိုင်ရာ စည်းမျဉ်းများကို မည်သို့သတ်မှတ်သည်ဆိုသည့်အပေါ် မူတည်နေဆဲဖြစ်ပြီး လိမ်လည်လှည့်ဖြား၍ ခွင့်ပြုချက်ရယူသည့် အန္တရာယ်လည်း မပျောက်ကွယ်သေးပါ။ စောင့်ကြည့်ရန် — စမ်းသပ်နေသည့် အဖွဲ့အစည်းများစာရင်း၊ ဈေးနှုန်းသတ်မှတ်ချက်နှင့် လက်ရှိ KMS/HSM စနစ်များနှင့် ယှဉ်ပြိုင်မှု သို့မဟုတ် ပူးပေါင်းဆောင်ရွက်မှု။
သင်ဘယ်လိုထင်ပါသလဲ — ဘဏ်ကြီးတွေက ဂူဂဲလ်ကလောက် MPC ကို ပိုယုံကြည်လာမလား၊ ဒါမှမဟုတ် Fireblocks လို အထူးပြုဖြေရှင်းချက်တွေကိုပဲ ဆက်လက်ရွေးချယ်ကြမလား။
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
ကိုးကားရန်အတွက်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံမှုအကြံပြုချက် မဟုတ်ပါ။
ဂူဂဲလ်က ကုဒ်ဝှက်ပိုင်ဆိုင်မှု ထိန်းသိမ်းရေးအတွက် ကိရိယာသစ်ကို အကြိုပြသမည် — MPC ပါတီစုံတွက်ချက်မှု၊ Alphabet က ETH/SOL တွင် ကိုယ်တိုင်အသုံးပြုနေ
CoinDesk ၏ 10/28 သတင်းအရ ဂူဂဲလ်သည် နယူးယောက်မြို့ရှိ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုဆိုင်ရာ ဆွေးနွေးပွဲတွင် Google Multi-Party Compute (MPC) ကိုယ်ပိုင်သော့ ထိန်းသိမ်းရေးအစီအစဉ်ကို ပြသမည်ဖြစ်သည်။ လက်ရှိတွင် private preview အဆင့်၌ရှိပြီး ဘဏ္ဍာရေးအဖွဲ့အစည်းအများအပြားက စမ်းသပ်နေကြသည်။ မိခင်ကုမ္ပဏီ Alphabet သည် ၎င်း၏ Ethereum နှင့် Solana ကွန်ရက်ပေါ်ရှိ ပိုင်ဆိုင်မှုများကို ကာကွယ်ရန် ယင်းကို အသုံးပြုနေပြီဖြစ်ပြီး 2027 အစောပိုင်းတွင် စီးပွားဖြစ်စတင်ရန် စီစဉ်ထားသည်။
အဓိကလုပ်ဆောင်ပုံမှာ ကိုယ်ပိုင်သော့ကို သီးခြားခွဲထားသော ပတ်ဝန်းကျင်များစွာတွင် အပိုင်းခွဲဖြန့်ဝေထားပြီး ငွေလွှဲလက်မှတ်မထိုးမီ အဖွဲ့အစည်း၏ စည်းမျဉ်းအင်ဂျင်ဖြင့် စစ်ဆေးခြင်းဖြစ်သည်။ ကိုယ်ပိုင်သော့အပြည့်အစုံကို ကွန်ပျူတာတစ်လုံးတည်းတွင် မသိမ်းဆည်းထားဘဲ၊ ဖောက်သည်များ၏ သော့ဆိုင်ရာအချက်အလက်များကို စာဝှက်မထားသောပုံစံဖြင့် ဝင်ရောက်ကြည့်ရှုနိုင်ခြင်းမရှိဟု ဂူဂဲလ်က ဆိုသည်။ Chainalysis ၏အဆိုအရ 2024 ခုနှစ်တွင် ခိုးယူခံရသော ကုဒ်ဝှက်ပိုင်ဆိုင်မှုများအနက် 43.8% ခန့်သည် ကိုယ်ပိုင်သော့ပေါက်ကြားမှုနှင့် ဆက်စပ်နေသည်။ DeFiLlama ၏ အချက်အလက်အရ ယခုနှစ် 6 လအထိ ဟက်ကာတိုက်ခိုက်မှုကြောင့် စုစုပေါင်း ဆုံးရှုံးမှုမှာ ဒေါ်လာ 166.9 ဘီလီယံခန့်ရှိပြီး 40% ခန့်မှာ ကိုယ်ပိုင်သော့ကြောင့်ဖြစ်သည်။
【အမြင်】မိုးတိမ်ဝန်ဆောင်မှုလုပ်ငန်းကြီးက အဖွဲ့အစည်းများအတွက် ပိုင်ဆိုင်မှုထိန်းသိမ်းရေးဈေးကွက်သို့ တရားဝင်ဝင်ရောက်လာပြီး Fireblocks၊ BitGo ကဲ့သို့သော အထူးပြုကုမ္ပဏီများနှင့် တိုက်ရိုက်ယှဉ်ပြိုင်မည်ဖြစ်သည်။ ဘဏ်များသည် ဖောက်သည်များနှင့် စီးပွားရေးယှဉ်ပြိုင်သည့် ထိန်းသိမ်းရေးဝန်ဆောင်မှုပေးသူထက် “ကြားနေအခြေခံအဆောက်အအုံ” ကို ပိုအလေးထားကြသည် — ဂူဂဲလ်က အားထားနေသည့်အချက်မှာလည်း ယင်းပင်ဖြစ်သည်။ ယနေ့ညတွင် FOMC အစည်းအဝေးနှင့် Microsoft/Alphabet ၏ ဘဏ္ဍာရေးရလဒ်များလည်း ရှိနေသဖြင့် မိုးတိမ်နှင့် လုံခြုံရေးဆိုင်ရာဇာတ်ကြောင်းများ ထပ်ဆင့်ပေါင်းစပ်ကာ အန္တရာယ်ရှိပိုင်ဆိုင်မှုများအပေါ် စိတ်ခံစားချက်ကို ပိုမိုပြင်းထန်စေနိုင်သည်။
【အခွင့်အလမ်း/အန္တရာယ်】အဖွဲ့အစည်းများ၏ ရင်းနှီးမြှုပ်နှံငွေဝင်ရောက်မှုနှင့် တိုကင်ပြုလုပ်ထားသော ငွေရှင်းစနစ်အခြေခံအဆောက်အအုံဆိုင်ရာ ဇာတ်ကြောင်းများအတွက် အကျိုးရှိနိုင်ပြီး $ETH /$BTC ဆိုင်ရာ ထိန်းသိမ်းရေးလိုအပ်ချက်များကို ဈေးကွက်က ပြန်လည်သတ်မှတ်နိုင်သည်။ သို့သော် ထုတ်ကုန်ကို 2027 ခုနှစ်မှသာ စီးပွားဖြစ်အသုံးပြုနိုင်မည်ဖြစ်၍ ရေတိုတွင် ငွေကြေးစီးဆင်းမှုအခြေအနေကို ပြောင်းလဲရန် ခက်ခဲသည်။ ကိုယ်ပိုင်သော့ကို အပိုင်းခွဲထားခြင်းသည် အဖွဲ့အစည်းများက ခွင့်ပြုချက်ဆိုင်ရာ စည်းမျဉ်းများကို မည်သို့သတ်မှတ်သည်ဆိုသည့်အပေါ် မူတည်နေဆဲဖြစ်ပြီး လိမ်လည်လှည့်ဖြား၍ ခွင့်ပြုချက်ရယူသည့် အန္တရာယ်လည်း မပျောက်ကွယ်သေးပါ။ စောင့်ကြည့်ရန် — စမ်းသပ်နေသည့် အဖွဲ့အစည်းများစာရင်း၊ ဈေးနှုန်းသတ်မှတ်ချက်နှင့် လက်ရှိ KMS/HSM စနစ်များနှင့် ယှဉ်ပြိုင်မှု သို့မဟုတ် ပူးပေါင်းဆောင်ရွက်မှု။
သင်ဘယ်လိုထင်ပါသလဲ — ဘဏ်ကြီးတွေက ဂူဂဲလ်ကလောက် MPC ကို ပိုယုံကြည်လာမလား၊ ဒါမှမဟုတ် Fireblocks လို အထူးပြုဖြေရှင်းချက်တွေကိုပဲ ဆက်လက်ရွေးချယ်ကြမလား။
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
ကိုးကားရန်အတွက်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံမှုအကြံပြုချက် မဟုတ်ပါ။
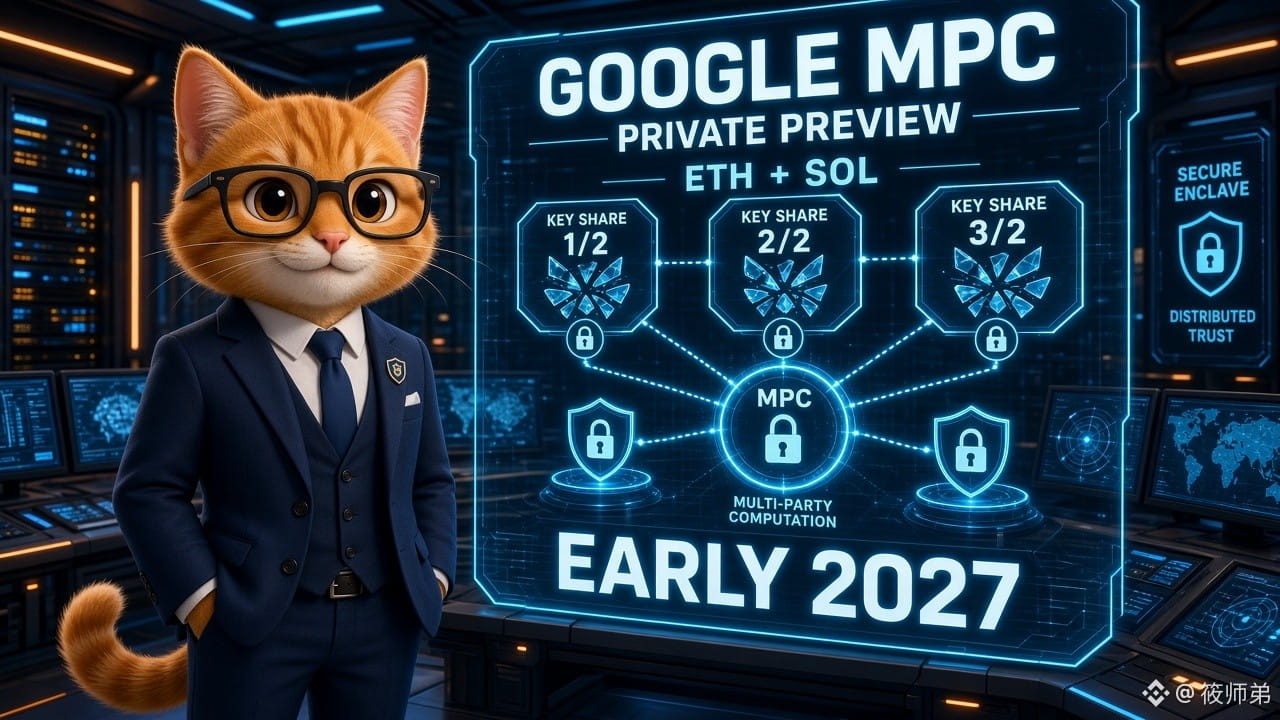
204

·
--
Web3 အဖွဲ့အစည်းကြီးတွေနဲ့ အဖွဲ့အစည်းဆိုင်ရာ ဘဏ္ဍာတိုက်တွေက လူတစ်ဦးတည်းရဲ့ private key ကို အားကိုးစရာမလိုဘဲ ဒေါ်လာသန်းပေါင်းများစွာကို ဘယ်လိုလုံခြုံအောင် ထိန်းသိမ်းကြသလဲဆိုတာ သိချင်ဖူးပါသလား။ Multi-Sig နဲ့ MPC ကို မိတ်ဆက်ပေးပါရစေ 🔐🛡️
#BinanceAcademy မှ အခြေခံသင်ခန်းစာတွေကို အခြေခံပြီး OPSEC အကြောင်း အကျဉ်းချုပ်ကို ဖော်ပြပေးလိုက်ပါတယ်။
1️⃣ ပျက်ကွက်မှုတစ်ခုတည်းကြောင့် အားလုံးဆုံးရှုံးနိုင်ခြင်း:
• သမားရိုးကျ wallet များ (EOA) သည် private key တစ်ခုတည်းကို အားကိုးသည်။ ထို key ပေါက်ကြားသွားပါက ရန်ပုံငွေအားလုံးကို အပြီးတိုင် ဆုံးရှုံးနိုင်သည်။
2️⃣ Multi-Signature (Multi-Sig) Smart Contract များ:
• ငွေလွှဲမှုတစ်ခုကို အတည်ပြုရန် သီးခြားလွတ်လပ်သော လက်မှတ်များစွာ (ဥပမာ၊ သက်ဆိုင်သူ ၅ ဦးအနက် ၃ ဦး၏ လက်မှတ်) လိုအပ်သည်။ ယင်းက ယုံကြည်မှုကို အဖွဲ့တစ်ဖွဲ့ သို့မဟုတ် စက်ပစ္စည်းအများအပြားအကြား ခွဲဝေပေးသည်။
3️⃣ Multi-Party Computation (MPC):
• private key တစ်ခုကို သင်္ချာနည်းဖြင့် “အပိုင်းအစများ” အဖြစ် ခွဲပြီး မတူညီသော server များ သို့မဟုတ် စက်ပစ္စည်းများတွင် ဖြန့်ဝေထားသည်။ key အပြည့်အစုံကို တစ်နေရာတည်းတွင် စုစည်းခြင်းမရှိဘဲ ထိုအပိုင်းအစများက ပူးပေါင်းကာ လက်မှတ်ကို တွက်ချက်ပေးသည်။
📖 Binance Academy တွင် ပိုမိုလေ့လာရန်: https://www.binance.com/en/academy/glossary/multisignature
နည်းပညာဆိုင်ရာ အသိပညာကို တိုးမြှင့်ပြီး လုပ်ငန်းလည်ပတ်မှုဆိုင်ရာ လုံခြုံရေးကို အဆင့်မြှင့်တင်လိုက်ပါ 🛡️
Crypto တွင် အန္တရာယ်ရှိပါသည်။ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။ ကိုယ်တိုင် အမြဲလေ့လာစုံစမ်းပါ 💡
#MultiSig #MPC #CryptoEducation
နောက်ထပ်အကြောင်းအရာများအတွက် ကျွန်ုပ်ကို Follow လုပ်ထားပါ 💛
Noobie Trader:
Binance Wallet is MCP wallet
1
4
96
·
--
$MPC.US က ၂၄ နာရီအတွင်း အတက်အပြင်းဆုံးစာရင်းဝင်လာတာကြောင့် ဒီနေ့ ကုန်သည်တွေရဲ့ အာရုံစိုက်မှုကို ရရှိခဲ့ပါတယ်။ ဒီလို တိုကင်အသေးစားတစ်ခု ဈေးထိုးတက်လာတဲ့အခါ ဘာမှမလုပ်ခင် အရောင်းအဝယ်ပမာဏ၊ ငွေဖြစ်လွယ်မှုနဲ့ ပရောဂျက်ရဲ့ မကြာသေးမီက အပ်ဒိတ်တွေကို စစ်ဆေးပါ။
ဈေးအမြန်တက်နေတဲ့ တိုကင်တစ်ခုကို မဝယ်ခင် သင်အရင်ဆုံး ဘာကို စစ်ဆေးပါသလဲ။
ဤသည်မှာ ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။ ခရစ်ပတိုငွေကြေးဈေးကွက်သည် အတက်အကျများသောကြောင့် ကိုယ်တိုင်အမြဲတမ်း သုတေသနပြုပြီး ဆုံးရှုံးနိုင်သည့် ပမာဏကိုသာ ရင်းနှီးမြှုပ်နှံပါ။
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US က ၂၄ နာရီအတွင်း အတက်အပြင်းဆုံးစာရင်းဝင်လာတာကြောင့် ဒီနေ့ ကုန်သည်တွေရဲ့ အာရုံစိုက်မှုကို ရရှိခဲ့ပါတယ်။ ဒီလို တိုကင်အသေးစားတစ်ခု ဈေးထိုးတက်လာတဲ့အခါ ဘာမှမလုပ်ခင် အရောင်းအဝယ်ပမာဏ၊ ငွေဖြစ်လွယ်မှုနဲ့ ပရောဂျက်ရဲ့ မကြာသေးမီက အပ်ဒိတ်တွေကို စစ်ဆေးပါ။
ဈေးအမြန်တက်နေတဲ့ တိုကင်တစ်ခုကို မဝယ်ခင် သင်အရင်ဆုံး ဘာကို စစ်ဆေးပါသလဲ။
ဤသည်မှာ ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။ ခရစ်ပတိုငွေကြေးဈေးကွက်သည် အတက်အကျများသောကြောင့် ကိုယ်တိုင်အမြဲတမ်း သုတေသနပြုပြီး ဆုံးရှုံးနိုင်သည့် ပမာဏကိုသာ ရင်းနှီးမြှုပ်နှံပါ။
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS+၂.၈၀%
54

Sui 生态隐私层再升级:Seal MPC 正式登陆主网。
Seal 定位为面向数据、AI 与数字资产的可编程访问层,这次更新最大的看点是部署方式的灵活性——开发者可以自由选择独立密钥服务器、MPC 委员会,或者把两者混合使用,从而构建出更强的信任假设。
首个主网 MPC 委员会采用 5-of-8 门限方案,由 Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol 共 8 家节点运营商组成,签名安全和抗合谋能力都有了明显提升。
我的看法:在 AI Agent 和链上数据授权场景日益升温的当下,谁能解决"细粒度访问控制+去信任化"这道题,谁就握住了下一轮叙事的钥匙。Seal 把 MPC 做成可插拔模块,而不是单一固定方案,这种工程思路对真实业务方更友好。
值得关注 Sui 生态后续是否会有更多 AI、RWA 项目接入 Seal 来做密钥托管和数据授权。
#Sui #Seal #MPC $SUI
225

·
--
Sui 主网迎来一项关键基础设施升级——Seal MPC 正式上线。
作为面向数据、AI 与数字资产的可编程访问层,Seal 这次给开发者抛出了三种选择:独立密钥服务器、MPC 委员会,或两者混合部署。灵活性的背后,是更强的信任假设——你可以根据应用场景自己定义安全边界。
首个主网 MPC 委员会采用 5-of-8 阈值方案,节点运营商阵容也颇有看点:Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol。八方分权,任何三方串谋都无法解锁密钥。
为什么这件事值得关注?
随着链上 AI、隐私计算、机密资产托管等场景升温,单点密钥管理早已不够看。MPC 委员会模式把信任分散到多个独立运营商,而混合部署又让项目方能在去中心化与性能之间找平衡点。
对 $SUI 生态而言,这是从「可编程资产」迈向「可编程访问控制」的一步。访问层做厚了,上面能长出的应用边界自然就更宽。
接下来值得观察:有多少新项目会基于 Seal 构建,以及委员会节点是否会进一步扩容。
#Sui #Seal #MPC
228

·
--
Qrup hədd (threshold) idarəçiliyi artıq on-chain aktivlərdən onlayn ödəniş infrastrukturuna doğru keçir2026-08-23
Keçən həftənin dərsi belədir: açarın təhlükəsizliyini yalnız bir dəfə yaradılması və ya bir dəfə yenilənməsi ilə ölçmək olmaz; bu günün mesajı fərqli bir qatdır: qrup hədd imzası daha mürəkkəb və davamlı onlayn ödəniş protokollarına daxil edilir və protokolun özünün təhlükəsizlik sərhədləri də birlikdə yenidən qurulmalıdır.
Muən ədəbiyyatına görə IACR ePrint-də bildirildiyi kimi, Lightning-in mövcud məhdudiyyətlərindən çıxış edən yeni bir məqalə var: kanalın uç nöqtəsi tək bir onlayn açara əsaslanır və mövcud on-chain Bitcoin üzrə qrup hədd imzası təcrübəsi Lightning-in mesaj axını problemini birbaşa həll etmir. Məqalə, Iceberg quruluşu nümunəsində, çox qatlı (nested) qrup hədd çox imzasını təklif edir və Lightning tərəfinin qrup hədd rejimində işləməsinə, qarşı tərəfə isə bunun hələ də standart MuSig2 iştirakçısı kimi görünməsinə imkan verir.
Qrup hədd (threshold) idarəçiliyi artıq on-chain aktivlərdən onlayn ödəniş infrastrukturuna doğru keçir
2026-08-23
Keçən həftənin dərsi belədir: açarın təhlükəsizliyini yalnız bir dəfə yaradılması və ya bir dəfə yenilənməsi ilə ölçmək olmaz; bu günün mesajı fərqli bir qatdır: qrup hədd imzası daha mürəkkəb və davamlı onlayn ödəniş protokollarına daxil edilir və protokolun özünün təhlükəsizlik sərhədləri də birlikdə yenidən qurulmalıdır.
Muən ədəbiyyatına görə IACR ePrint-də bildirildiyi kimi, Lightning-in mövcud məhdudiyyətlərindən çıxış edən yeni bir məqalə var: kanalın uç nöqtəsi tək bir onlayn açara əsaslanır və mövcud on-chain Bitcoin üzrə qrup hədd imzası təcrübəsi Lightning-in mesaj axını problemini birbaşa həll etmir. Məqalə, Iceberg quruluşu nümunəsində, çox qatlı (nested) qrup hədd çox imzasını təklif edir və Lightning tərəfinin qrup hədd rejimində işləməsinə, qarşı tərəfə isə bunun hələ də standart MuSig2 iştirakçısı kimi görünməsinə imkan verir.
146

🔐 Multi-Party Computation (MPC) Wallets: crypto security evolution
Multi-party computation (MPC) wallets are gaining growing interest as a potential alternative to traditional phrases in storing cryptocurrency. This technology aims to enhance security by splitting the private key into multiple parts and distributing them, reducing single points of failure and hacking risks.
━━━━━━━━━━━━━━
📊 Impact: 📈 High
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Source: bitcoinfoundation.org
39
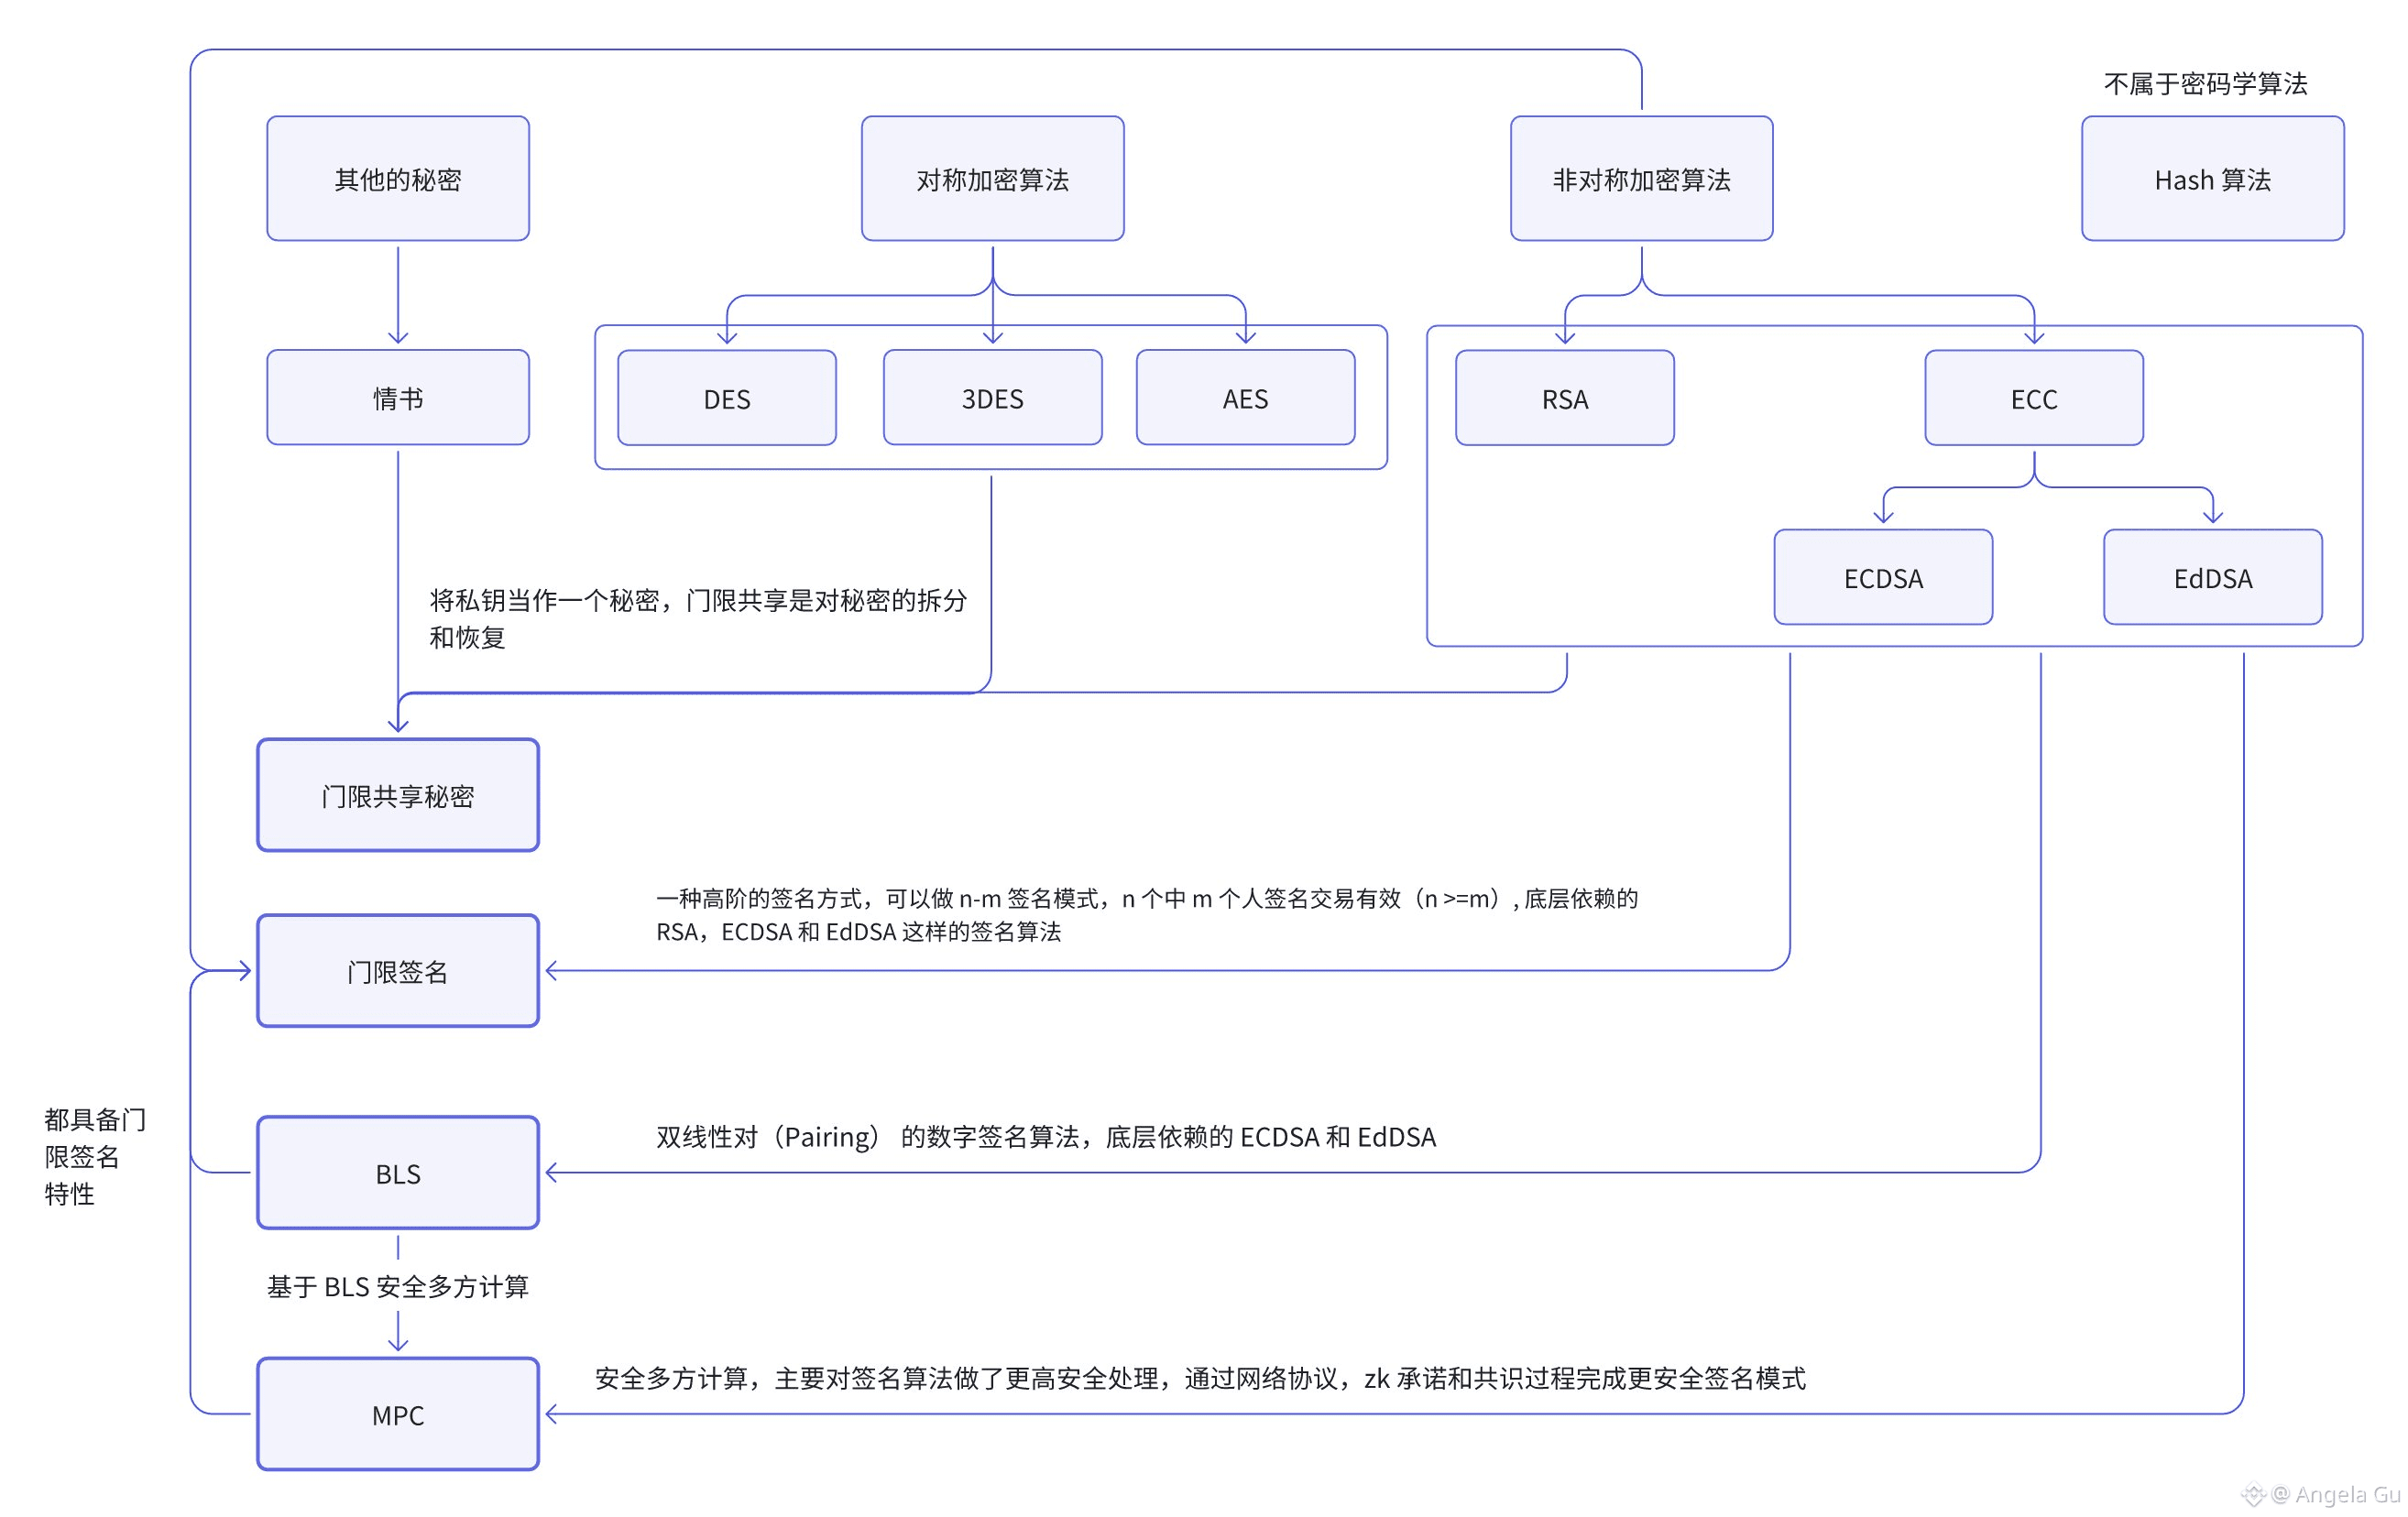
多くの人が暗号学のアルゴリズムを「知識ポイント」として捉えがちですが、Web3ではそれらは実は能力体系の一つです:
対称暗号(AES)
👉「速さ」を担う
非対称暗号(RSA / ECC)
👉「身元」を担う
Hash
👉「改ざん不可能」を担う
しかし、ブロックチェーンの安全性の上限を本当に支えているのは、次の進化の連なりです:
秘密鍵 → 閾値秘密分散 → 閾値署名 → BLS → MPC
これは「単独のコントロール」から「集団としての合意の安全」へ向かう道筋です。
閾値秘密分散は、秘密鍵を n 份に分け、任意の k 份でのみ復元できます。
👉解決するのは:秘密鍵がもはや一人の手に握られないこと
閾値署名(Threshold Signature):n人のうち k 人が共同で1回の署名を完成させても、チェーン上では依然として「1つの署名」に見えます。
👉安全性が「単点」から「組織レベル」へ
BLS署名:二線形写像(Pairing)に基づき、署名の集約と閾値特性を生来でサポートしており、PoS、公チェーンのコンセンサス、DA、Rollup検証者(バリデータ)体系の中核となる基盤インフラです。
MPC(多者安全計算):新しい署名アルゴリズムというわけではなく、
完全な秘密鍵を復元せずに署名計算を行います。
ネットワークプロトコル、ZK、コンセンサスメカニズムと組み合わせて、「署名権」を「協調プロセス」に変えます。
結論は一言で:
ECDSA / EdDSA は「私が署名できる」
閾値署名は「私たちが一緒に署名する」
BLSは「多人数で署名しても非常に効率的」
MPCは「皆が署名するが、誰も本当の完全な秘密鍵を手にしていない」
これが、なぜ今、取引所、カストディ(委託管理)、L2、バリデータ、Rollup Sequencer が「秘密鍵」時代から、Threshold + BLS + MPC の安全アーキテクチャへ移行している理由です。
暗号学は単なるアルゴリズムではなく、組織の安全な構造設計でもあります。#密码学 #安全 #MPC
180
·
--
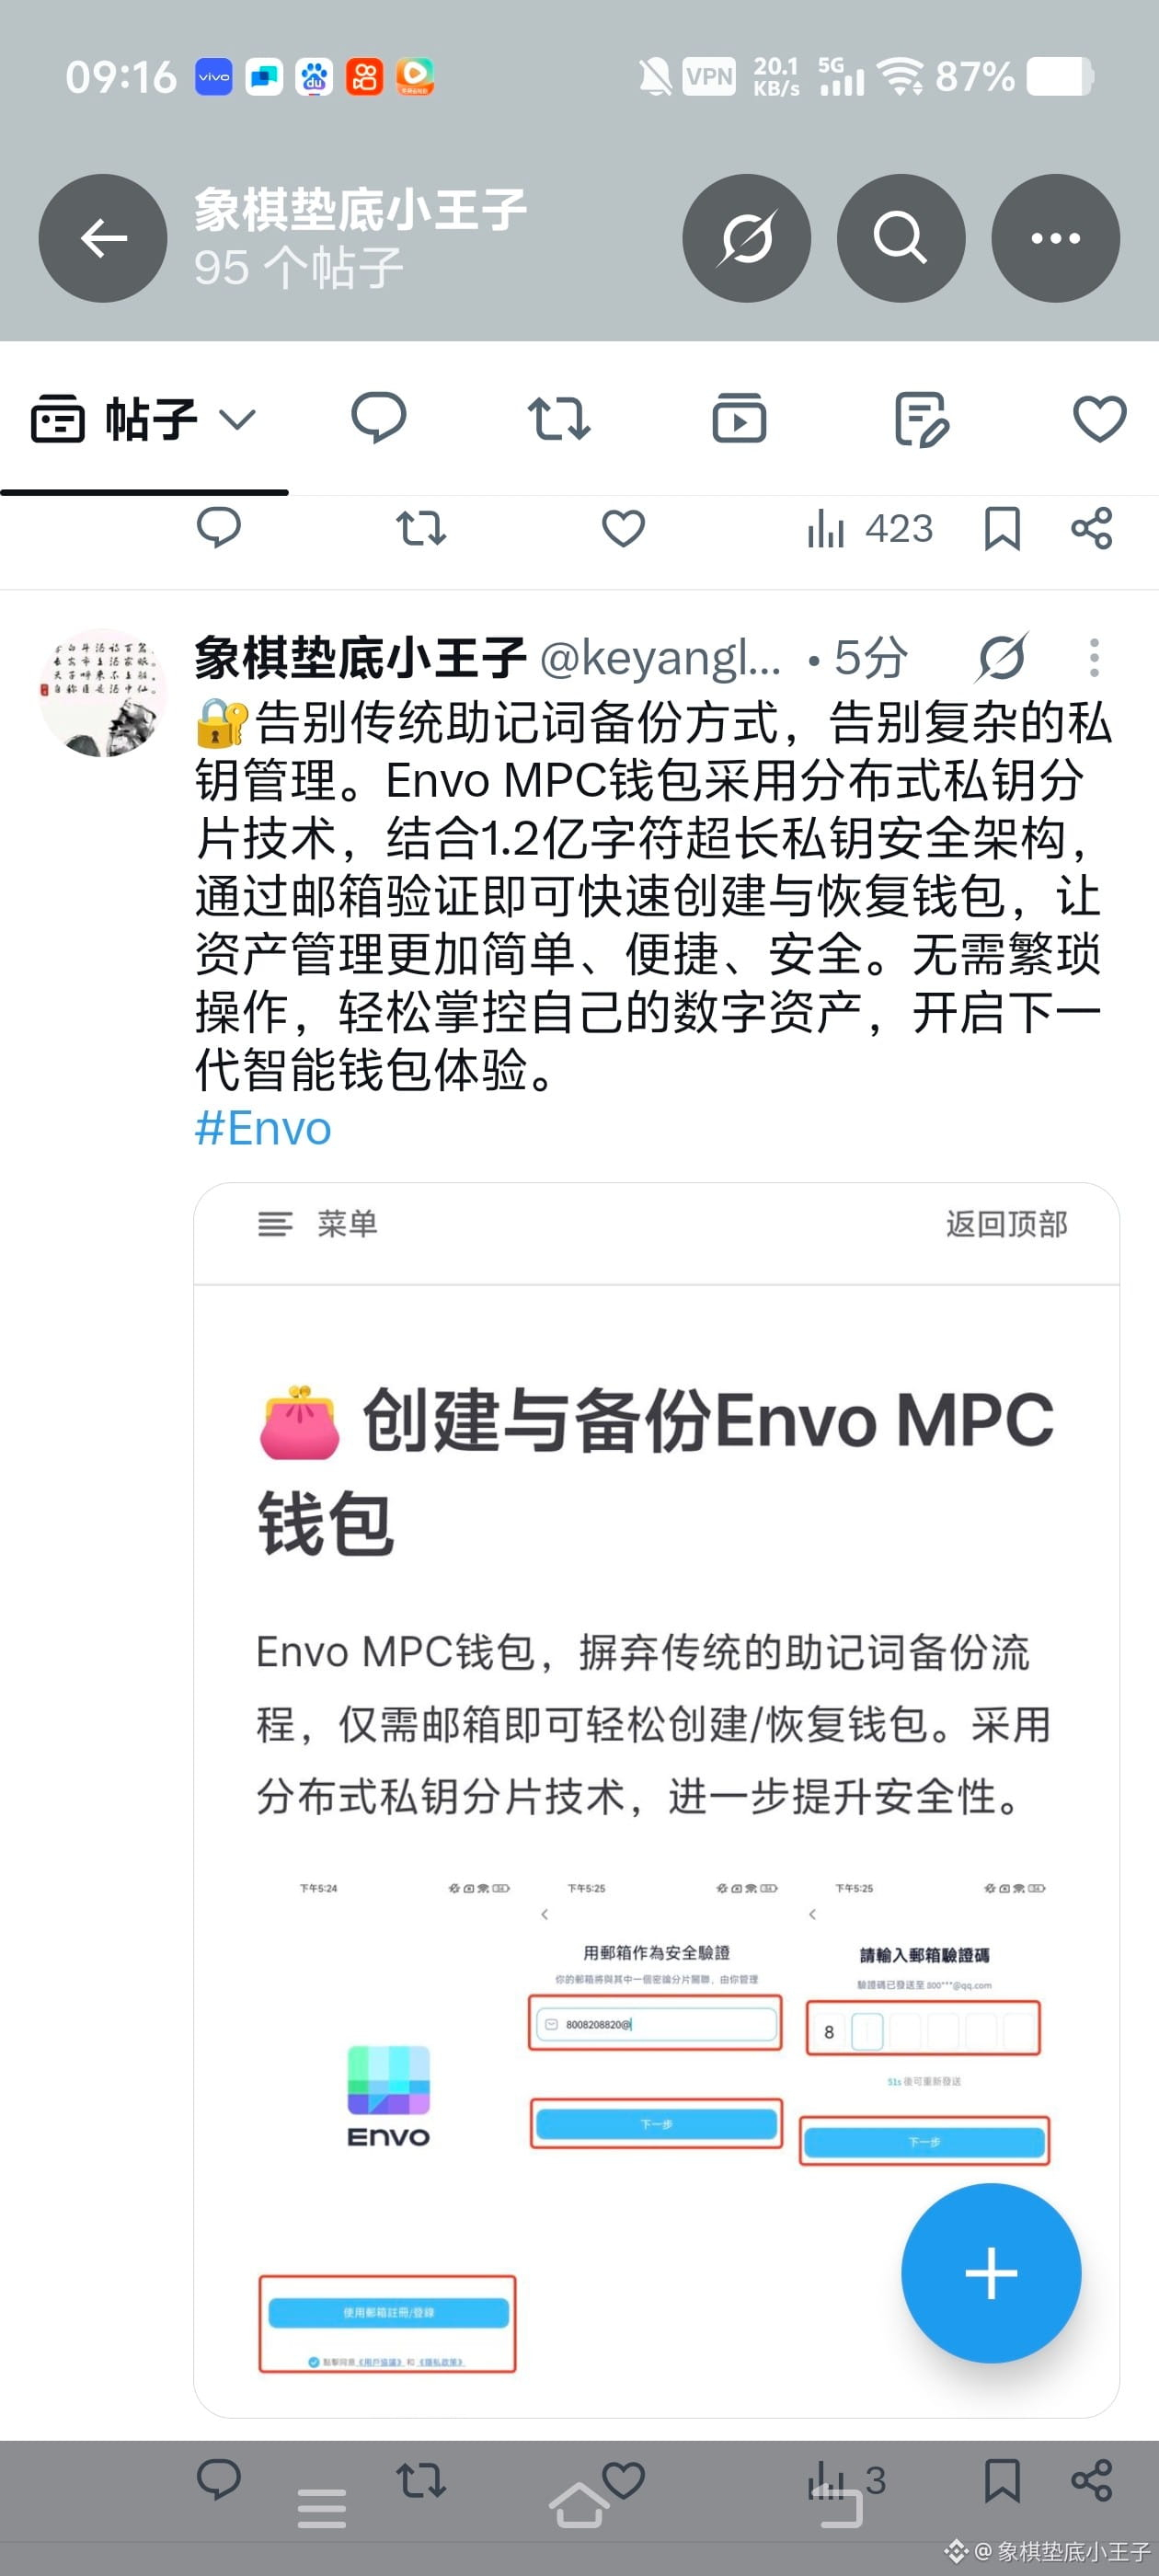
Your assets need a stronger guardian.🛡️
Envo MPC wallet breaks through the limitations of traditional wallets, using MPC technology and a 1.2 billion-character ultra-long private key system to provide a safer and smarter asset protection solution. With simple backups and secure storage, make every on-chain operation more at ease.
#Envo #MPC
1
83
·
--
RFI 与 Safeheron 本周启动后量子数字资产试点,参与机构将在 NEAR 测试网上测试钱包生成和链上转账。其签名层采用 NIST FIPS 204 标准中的 ML-DSA-65,并与多方计算流程结合。
这项测试的技术重点不是证明量子计算已经能破解现有钱包,而是验证钱包能否在不重建全部托管体系的情况下更换密码算法。
传统钱包通常把地址、私钥格式、交易编码和验签规则绑定在同一套椭圆曲线体系上。迁移到 ML-DSA 后,公钥和签名尺寸会明显增大,硬件安全模块、MPC 节点、交易解析器和链上验证逻辑都要同步适配。只替换客户端里的签名函数并不能完成迁移。
MPC 也不会自动带来量子安全。它解决的是私钥不在单点完整出现的问题;如果各方共同执行的仍是传统签名算法,底层数学假设并没有改变。
此次试点把后量子签名直接纳入分布式生成与签署流程,测试的是完整密钥生命周期,包括密钥生成、分片保管、联合签名和链上验证。
后量子钱包需要具备“密码敏捷性”:账户可以升级签名方案,旧资产可以迁移,新旧算法能够在过渡期共存,同时保持恢复和审计流程有效。
真正的工程挑战不是生成一把新钥匙,而是让整条授权链安全地换钥匙。
#钱包技术 #后量子密码 #MPC
206
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
1
#BinanceSAFUFundTransferCompleted7499BTC
ကြည့်ရှုမှု 1,064 ကြိမ်
140 ဦး ဆွေးနွေးနေသည်
2
#BinanceRecovery90% of stolen assets
ကြည့်ရှုမှု 33,142 ကြိမ်
90 ဦး ဆွေးနွေးနေသည်
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
ကြည့်ရှုမှု 68,319 ကြိမ်
350 ဦး ဆွေးနွေးနေသည်
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
ကြည့်ရှုမှု 5,189 ကြိမ်
202 ဦး ဆွေးနွေးနေသည်
5
#CZSaysCompensationIsinPlaceUsersAreProtected
ကြည့်ရှုမှု 78,564 ကြိမ်
1,049 ဦး ဆွေးနွေးနေသည်
6
#IntelHasItsWorstDaySince1974
ကြည့်ရှုမှု 21,982 ကြိမ်
477 ဦး ဆွေးနွေးနေသည်
7
#TRMCambodianCasinosReceived$1.07BInCrypto
ကြည့်ရှုမှု 5,184 ကြိမ်
57 ဦး ဆွေးနွေးနေသည်
8
#USDCCirculationFallsAbout800MInSevenDays
ကြည့်ရှုမှု 41,874 ကြိမ်
603 ဦး ဆွေးနွေးနေသည်
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
ကြည့်ရှုမှု 11,343 ကြိမ်
81 ဦး ဆွေးနွေးနေသည်
10
#OpenAICutsFundraisingTargetBy$10B
ကြည့်ရှုမှု 2,588 ကြိမ်
65 ဦး ဆွေးနွေးနေသည်