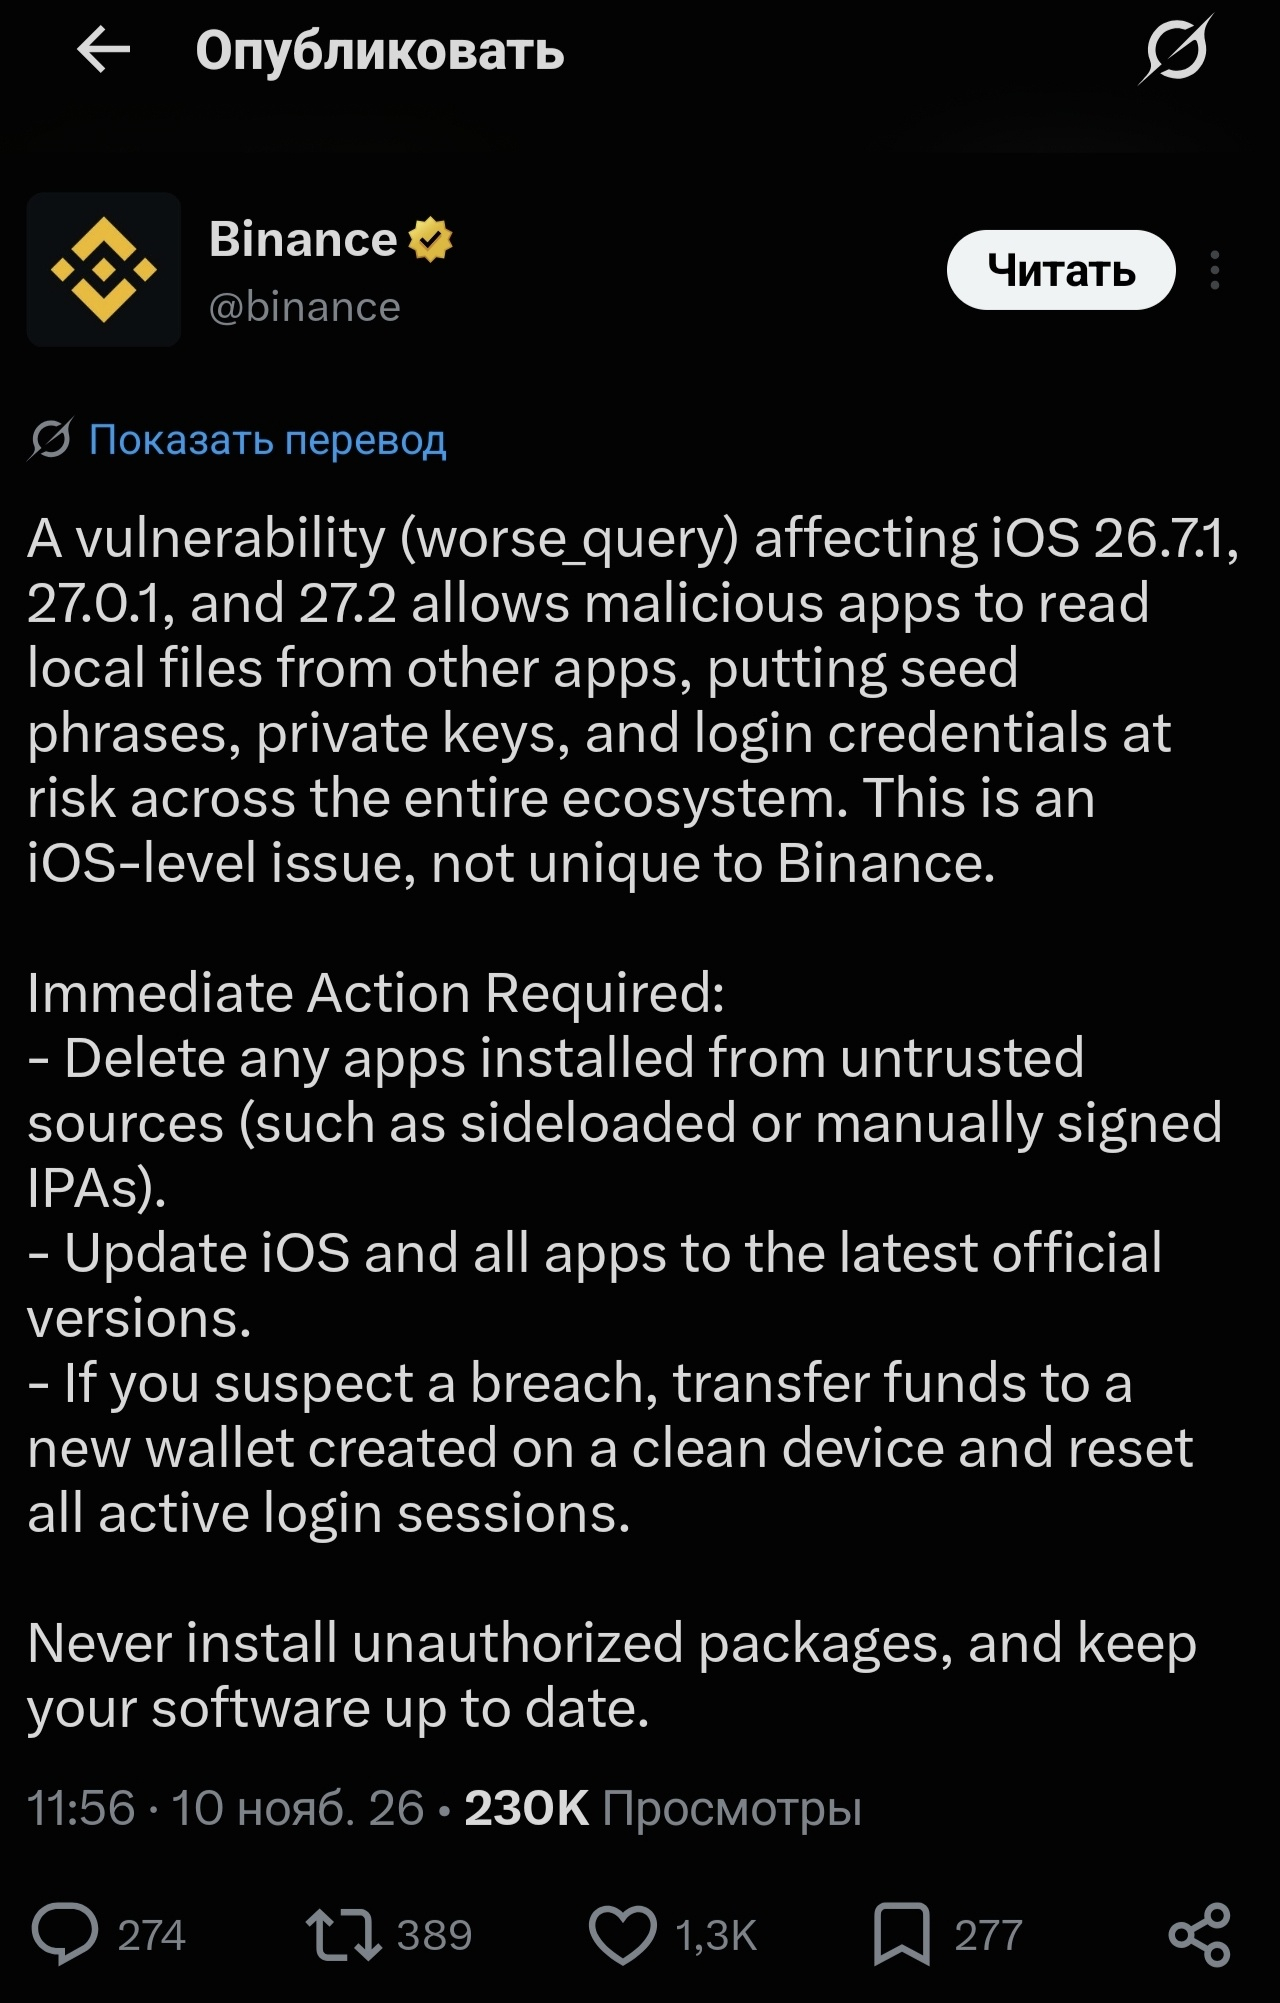
Специалисты по кибербезопасности из SlowMist (в частности, директор по безопасности 23pds) подтвердили технические детали этой уязвимости:
В чём суть проблемы?
Это побег из песочницы (Sandbox Escape): В iOS приложения изолированы друг от друга и не могут заглядывать в чужие папки. Уязвимость под кодовым названием worse_query ломает эту изоляцию.
Как работает атака: Если на устройство попадает вредоносная программа, она может обойти защиту ОС и напрямую прочитать локальные файлы (контейнеры) других приложений.
Что под угрозой: Если кошельки или криптоприложения хранят ваши сид-фразы, приватные ключи, логины или WebView-кэш в открытом (незашифрованном) виде локально на устройстве, вредоносное приложение сможет их скопировать.
Главное: автоматического взлома нет
Сама по себе уязвимость не крадет деньги. Чтобы триггер сработал, пользователь должен самостоятельно установить вредоносное приложение. Чаще всего под видом неофициальных игр, взломанного софта или через установку сторонних IPA-файлов в обход App Store (Sideloading).