开发者工具被盯上,这次连正常拉依赖都可能中招。
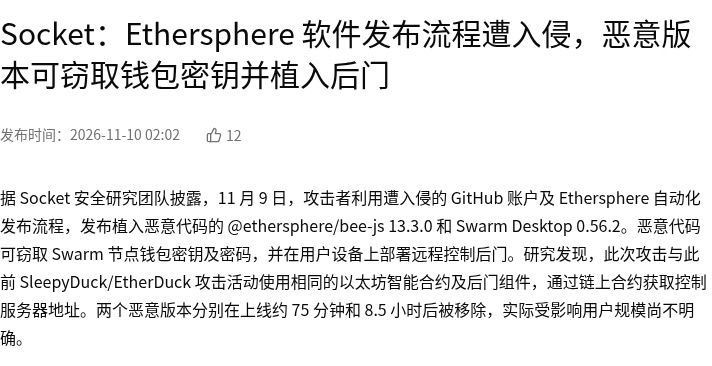
Socket 安全团队披露,11 月 9 日攻击者入侵 Ethersphere 的 GitHub 账户及自动化发布流程,在 npm 上发布植入恶意代码的 @ethersphere/bee-js 13.x 版本。恶意包会在安装或运行时窃取开发者本地的钱包私钥、助记词及环境变量中的敏感凭证,并植入后门。bee-js 是 Swarm/Bee 生态的核心 SDK,被大量 dApp 与节点工具依赖。
据吴说报道,攻击者选择入侵发布流程而非正面钓鱼,即便正常拉取依赖也可能中招。方向上偏利空,但冲击集中在开发者工作流与软件供应链安全层面,短期不构成 BZZ 的直接价格催化。
观察情景一:若开发者本地私钥已被窃,资金可能毫无预警地被划走。观察情景二:若 CI 自动发布链路未排查,风险可能继续扩散。
你会先回退锁定 bee-js 版本,还是先轮换钱包私钥与交易所 API key?
配图1:Ethersphere 发布流程被入侵,bee-js 恶意版本窃取钱包密钥 · 来源页面截图
图片来源:https://www.wublock123.com/news/socket-ethersphere-software-supply-chain-compromise-steals-wallet-keys-71620
Socket 安全团队披露,11 月 9 日攻击者入侵 Ethersphere 的 GitHub 账户及自动化发布流程,在 npm 上发布植入恶意代码的 @ethersphere/bee-js 13.x 版本。恶意包会在安装或运行时窃取开发者本地的钱包私钥、助记词及环境变量中的敏感凭证,并植入后门。bee-js 是 Swarm/Bee 生态的核心 SDK,被大量 dApp 与节点工具依赖。
据吴说报道,攻击者选择入侵发布流程而非正面钓鱼,即便正常拉取依赖也可能中招。方向上偏利空,但冲击集中在开发者工作流与软件供应链安全层面,短期不构成 BZZ 的直接价格催化。
观察情景一:若开发者本地私钥已被窃,资金可能毫无预警地被划走。观察情景二:若 CI 自动发布链路未排查,风险可能继续扩散。
你会先回退锁定 bee-js 版本,还是先轮换钱包私钥与交易所 API key?
配图1:Ethersphere 发布流程被入侵,bee-js 恶意版本窃取钱包密钥 · 来源页面截图
图片来源:https://www.wublock123.com/news/socket-ethersphere-software-supply-chain-compromise-steals-wallet-keys-71620