#electrum钱包漏洞致资金被盗
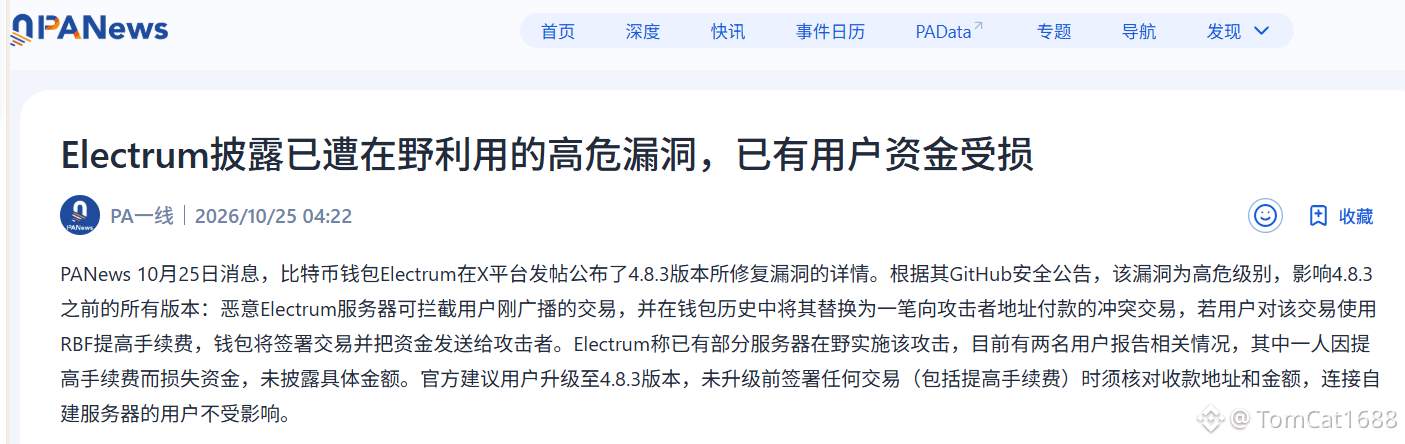
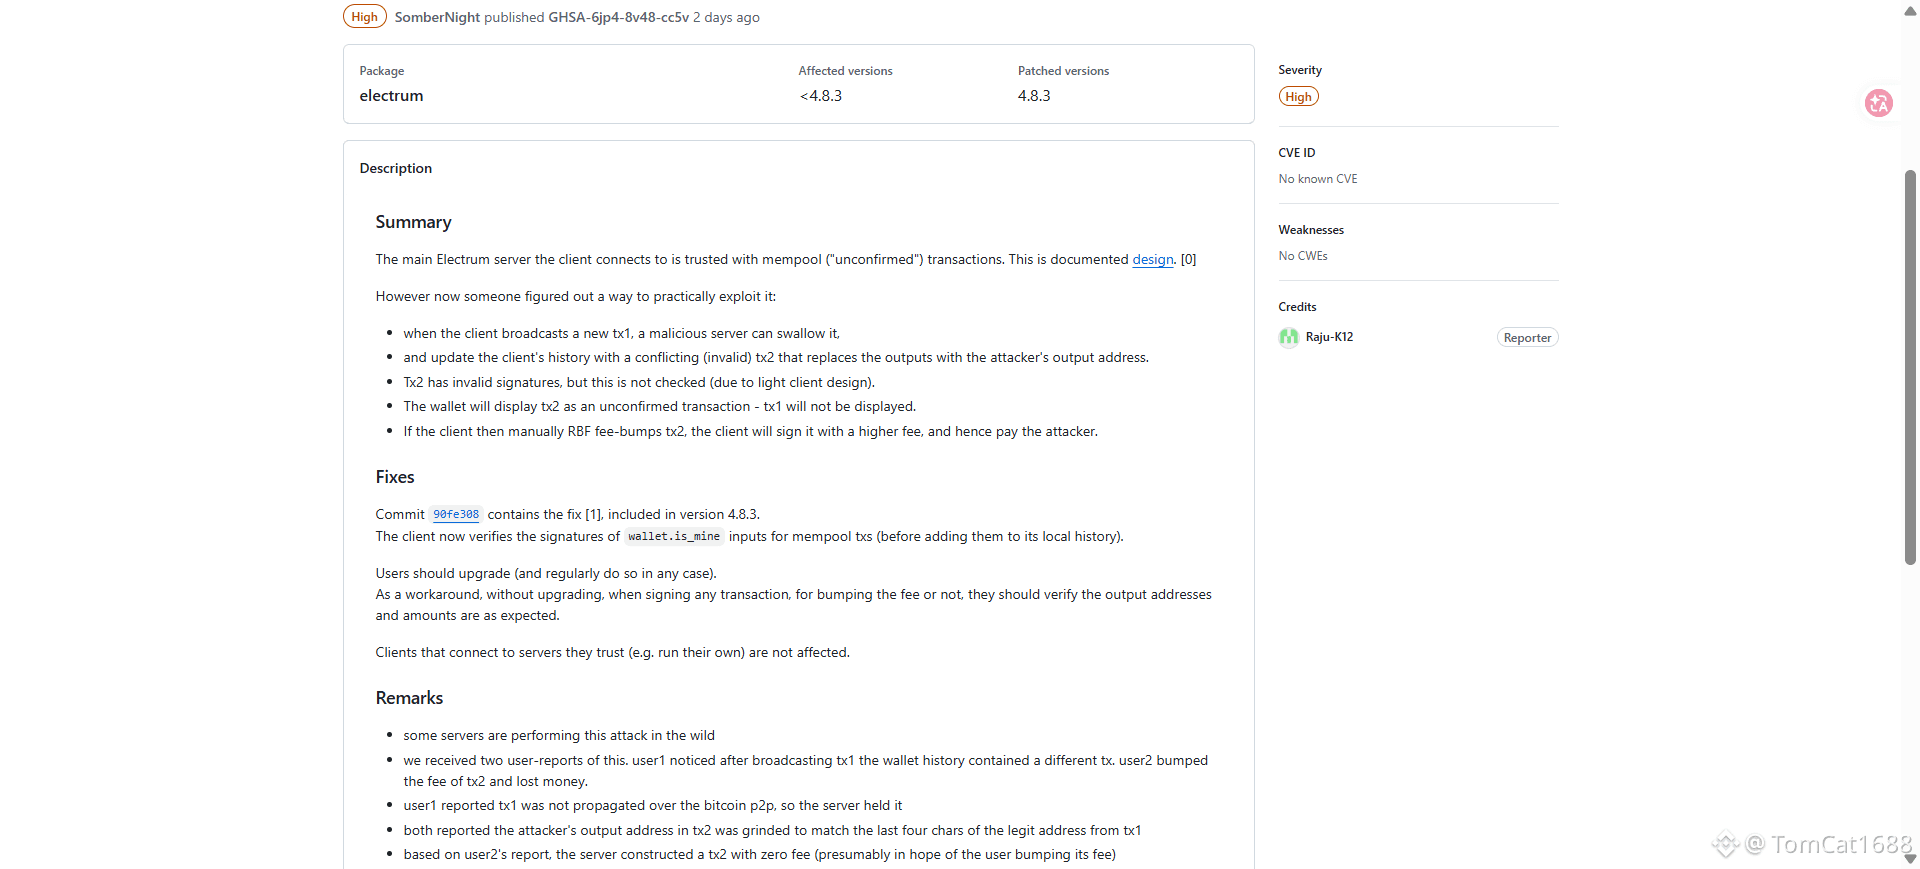
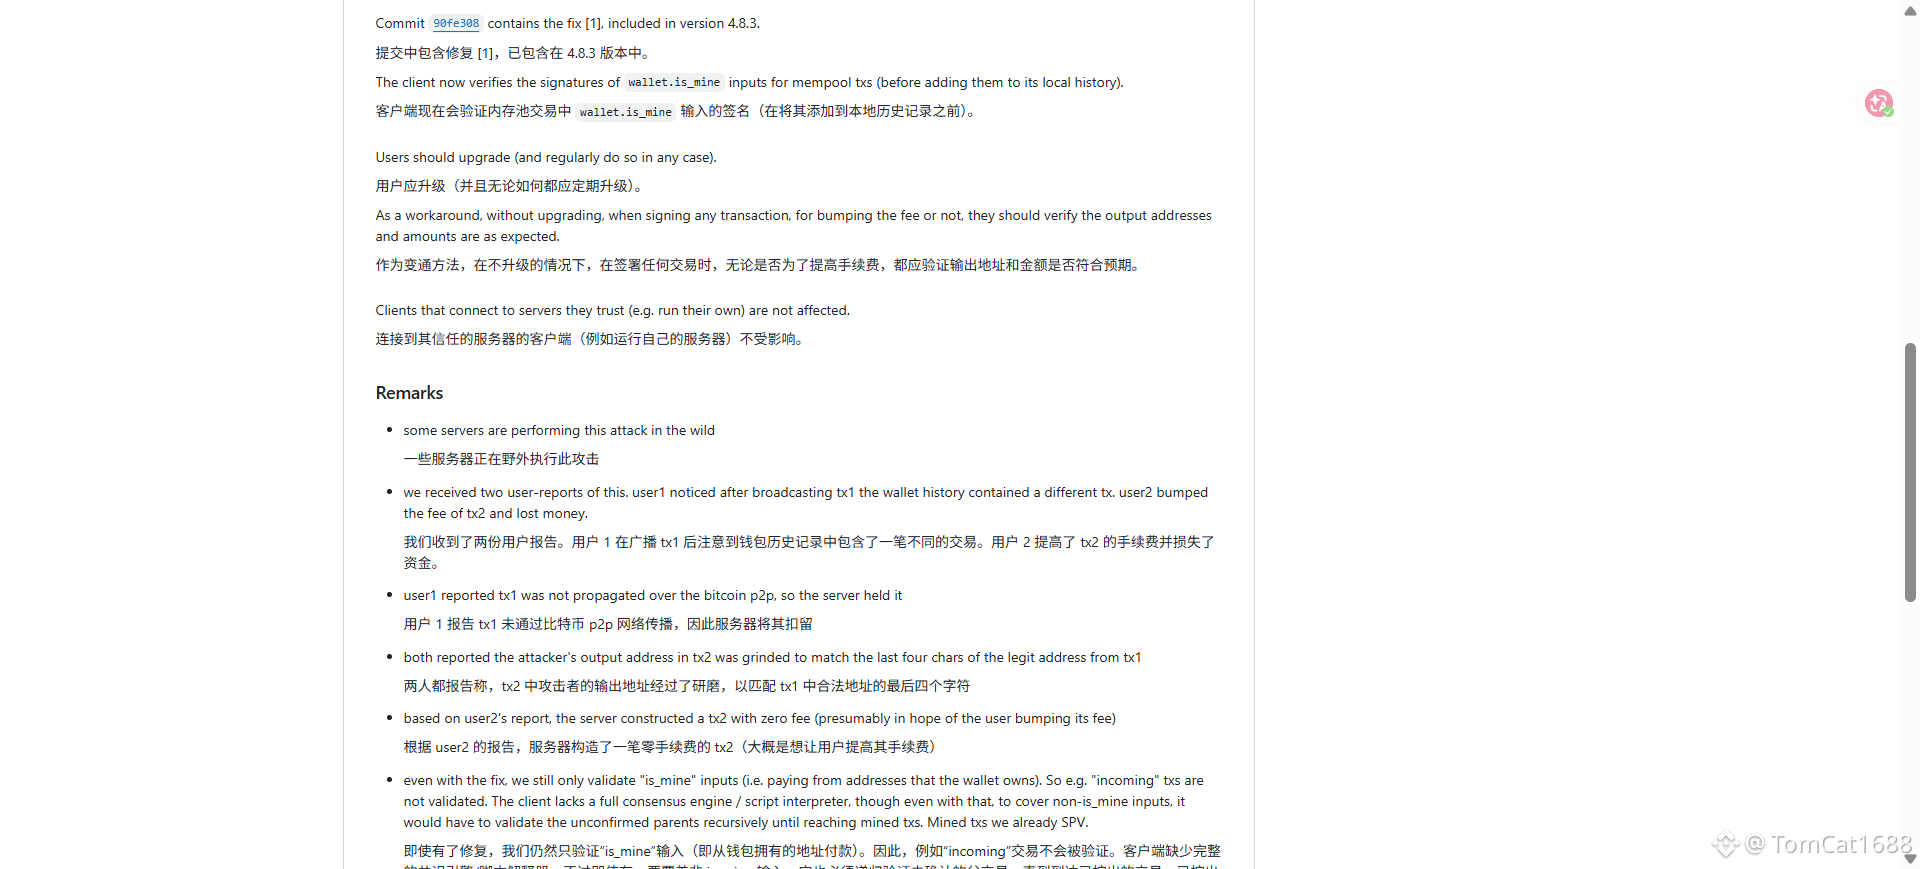
Electrum钱包再一次用血淋淋的事实撕开了“自我托管”的体面外衣。一个被在野利用的高危漏洞,让恶意服务器可以拦截用户刚广播的交易,替换成一笔指向攻击者地址的“假待处理交易”,再静静等待用户亲手按下那个致命的按钮——提高手续费。RBF本是比特币的正常功能,此刻却成了签名送钱的刑具。私钥没泄露,助记词没被钓,用户只是做了一件再正常不过的事,钱就没了。Electrum官方确认至少两起报告,一人资金受损,金额讳莫如深。
这已经不是Electrum第一次用用户的损失来教育市场了。2019到2020年,伪造更新弹窗的钓鱼攻击席卷Electrum生态,累计超过2200万美元、1980枚比特币被窃,其中一名用户在更新钱包后单笔丢失1400枚比特币,当时价值约1580万美元。从钓鱼弹窗到RBF劫持,攻击面在变,底层剧本从未变过:Electrum作为轻钱包,把未确认交易的“叙事权”交给了外部服务器,而任何人都有权架设一个Electrum服务器。你信任的不是数学,是一个陌生人的诚实。
“掌控私钥就掌控一切”是一句被重复了太多次的麻醉剂。Electrum的漏洞史冷酷地证明:私钥在你设备上,不等于交易的最终去向在你掌控中。当钱包界面展示的“待确认交易”都可以被服务器单方面篡改,而旧版本连签名都不验证就将其呈现为用户资产时,自托管的神话就在屏幕与链之间的那道缝隙里碎得干干净净。你防住了交易所跑路,防住了钓鱼网站,却可能栽在钱包本身递给你的那把“加速”的刀上。
升级4.8.3是必须的,但升级解决不了一个根本问题:你有多久没有认真怀疑过,钱包里显示的那笔交易,真的是你签名的那一笔?下一次手续费卡住的时候,你会不会毫不犹豫地再按一次“加速”——而你确定,你签的到底是谁的交易?