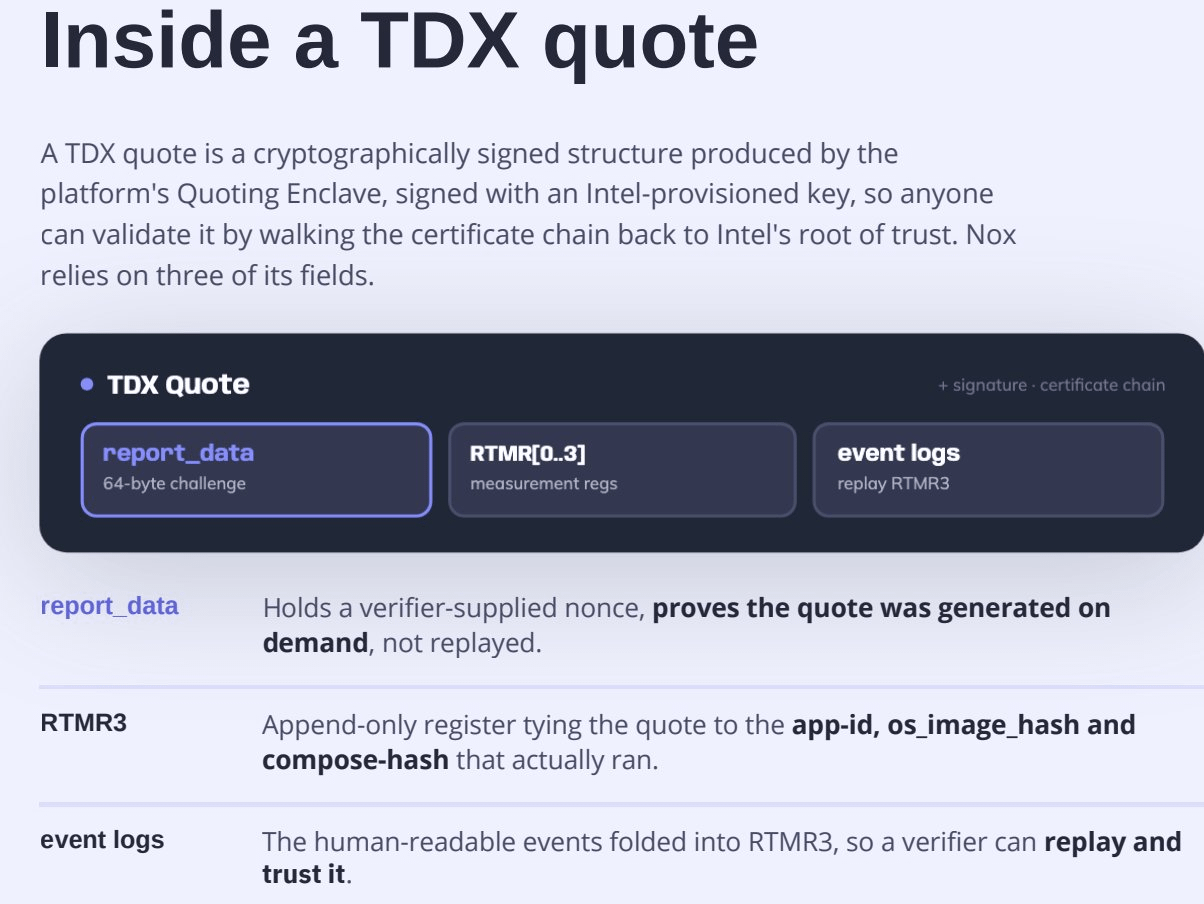

ເຫດການລະບັນທຶກ (event logs) ເຮັດໃຫ້ RTMR3 ສາມາດຕີຄວາມໄດ້.
ຜູ້ຢັ້ງຢືນ (verifier) ຈະຫຼີ້ນຄືນ (replays) ບັນທຶກເຫດການ (event log) ແລະ ປຽບທຽບມັນກັບ RTMR3 ທີ່ຖືກລົງນາມ (signed). ຖ້າກົງກັນ, ຮູບ OS ແລະ hash ຂອງ docker-compose ສາມາດເຊື່ອຖືໄດ້ວ່າເປັນຕົວແທນສິ່ງທີ່ເຮັດແທ້ໆ.
ສາມສ່ວນ. ເປັນຫຼັກຖານພາກສ່ວນດຽວ👇
https://trust.noxprotocol.io/
ຜູ້ຢັ້ງຢືນ (verifier) ຈະຫຼີ້ນຄືນ (replays) ບັນທຶກເຫດການ (event log) ແລະ ປຽບທຽບມັນກັບ RTMR3 ທີ່ຖືກລົງນາມ (signed). ຖ້າກົງກັນ, ຮູບ OS ແລະ hash ຂອງ docker-compose ສາມາດເຊື່ອຖືໄດ້ວ່າເປັນຕົວແທນສິ່ງທີ່ເຮັດແທ້ໆ.
ສາມສ່ວນ. ເປັນຫຼັກຖານພາກສ່ວນດຽວ👇
https://trust.noxprotocol.io/