关于Dusk的Citadel,我其实琢磨了好一阵子。
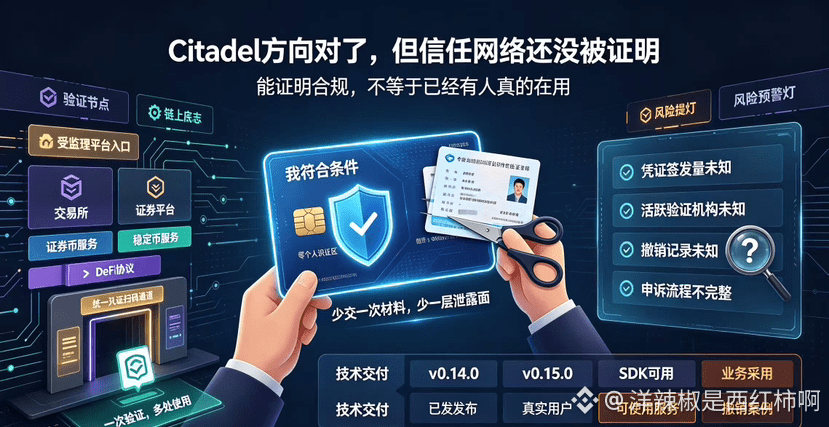
它想做的事我挺认可的——用户做一次合规验证,拿到一张凭证,以后去不同平台只需要证明“我符合条件”,不用反复交身份证和住址证明。每次少交一次材料,泄露面就少一层。从用户角度确实舒服很多。
Dusk 2023年的公告说Citadel已经“发布了”。2024年8月还发了v0.14.0,2025年也有v0.15.0的更新。从代码存在的角度看,它确实一直在迭代。
但我一直没搞明白一件事:发布三年了,到底有多少人在用?不是问代码有没有,是问有没有真实用户拿着Citadel的凭证,进入了哪个真实的受监管市场?凭证签发量、活跃验证机构、撤销记录这些数据,公开资料里找不到。技术交付和业务采用是两码事,不能混着说。
还有一个让我不太踏实的地方。零知识证明能证明凭证满足条件,但如果签发机构录错了资料,或者凭证需要撤销,用户怎么申诉?其他平台还会继续认吗?一张凭证可以跨平台用,效率高了,但签发机构的错误会被放大到更多地方。这个机制的容错和更新流程,目前我没看到完整的描述。
我不是说Citadel没价值。把“我符合条件”和“我的全部资料”拆开,确实是合规隐私该走的方向。但论文和SDK齐全,只能证明工具有了,不能证明信任网络已经形成了。
等Dusk公开首批凭证发行方、可使用服务、撤销和申诉记录,我才能判断它到底是护城河还是另一个没跑通的协议。在那之前,先打个问号。
#dusk $DUSK @Dusk
它想做的事我挺认可的——用户做一次合规验证,拿到一张凭证,以后去不同平台只需要证明“我符合条件”,不用反复交身份证和住址证明。每次少交一次材料,泄露面就少一层。从用户角度确实舒服很多。
Dusk 2023年的公告说Citadel已经“发布了”。2024年8月还发了v0.14.0,2025年也有v0.15.0的更新。从代码存在的角度看,它确实一直在迭代。
但我一直没搞明白一件事:发布三年了,到底有多少人在用?不是问代码有没有,是问有没有真实用户拿着Citadel的凭证,进入了哪个真实的受监管市场?凭证签发量、活跃验证机构、撤销记录这些数据,公开资料里找不到。技术交付和业务采用是两码事,不能混着说。
还有一个让我不太踏实的地方。零知识证明能证明凭证满足条件,但如果签发机构录错了资料,或者凭证需要撤销,用户怎么申诉?其他平台还会继续认吗?一张凭证可以跨平台用,效率高了,但签发机构的错误会被放大到更多地方。这个机制的容错和更新流程,目前我没看到完整的描述。
我不是说Citadel没价值。把“我符合条件”和“我的全部资料”拆开,确实是合规隐私该走的方向。但论文和SDK齐全,只能证明工具有了,不能证明信任网络已经形成了。
等Dusk公开首批凭证发行方、可使用服务、撤销和申诉记录,我才能判断它到底是护城河还是另一个没跑通的协议。在那之前,先打个问号。
#dusk $DUSK @Dusk