
#passkeys
passkeys
11,826 views
45 ກຳລັງສົນທະນາ
ມາແຮງ
ຫຼ້າສຸດ

·
--
🔑 ប៉ាសឃីស (Passkeys): អនាគតនៃការផ្ទៀងផ្ទាត់ដែលការពារការបន្លំ (Phishing)
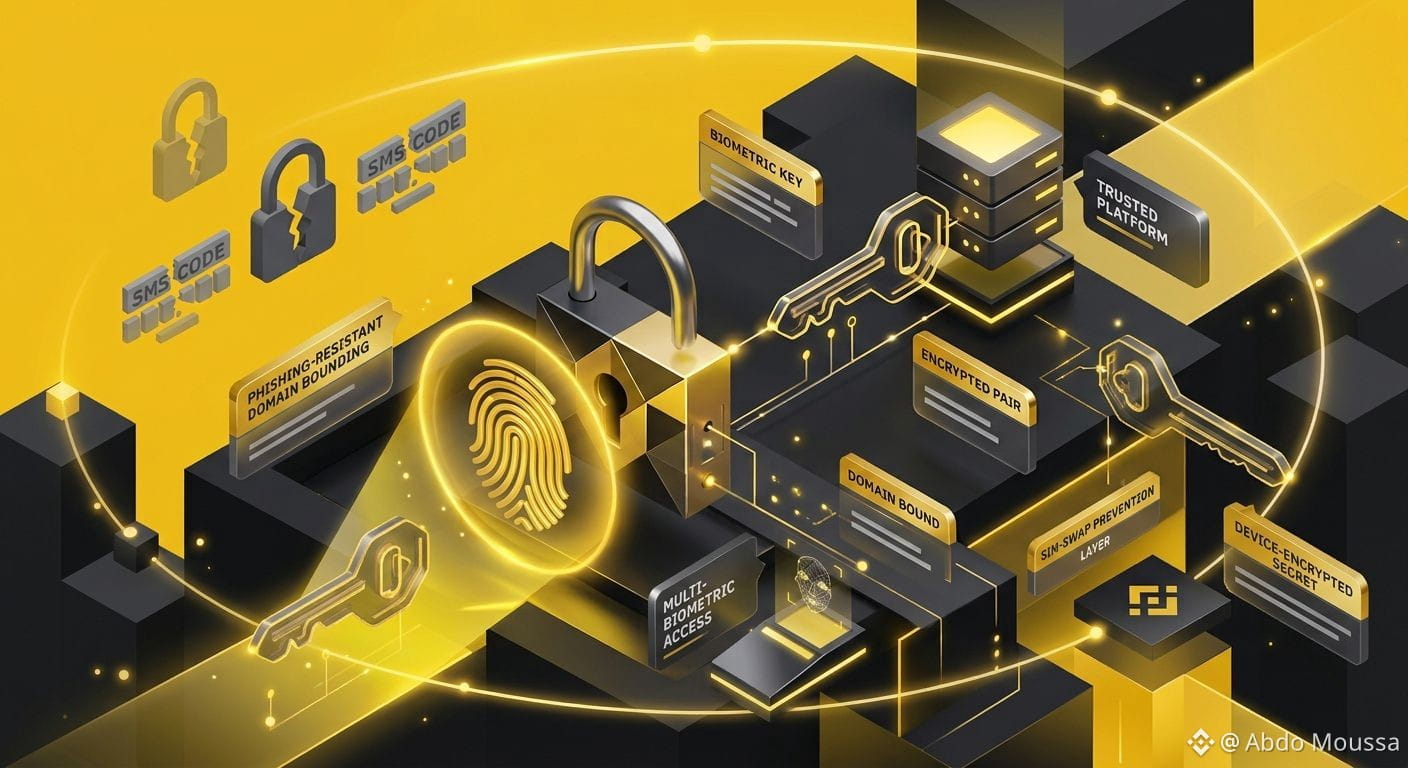
ពាក្យសម្ងាត់ប្រពៃណី និងការផ្ទៀងផ្ទាត់ពីរជំហានតាម SMS (2FA) នៅតែមានភាពងាយរងគ្រោះចំពោះការវាយប្រហារបន្លំ (phishing) និងការកេងចំណេញដោយការផ្លាស់ស៊ីម (SIM-swapping)។ ស្តង់ដារសន្តិសុខទំនើបកំពុងផ្លាស់ប្ដូរឆ្ពោះទៅរក Passkeys ដែលជាយន្តការផ្ទៀងផ្ទាត់តាមគ្រីបតូ (cryptographic authentication) សម្រាប់ការពារគណនីឲ្យបានខ្ពស់បំផុត។
💡 តើ Passkeys ដំណើរការយ៉ាងដូចម្តេច
Passkeys ជំនួសស្រ្ទីងពាក្យសម្ងាត់ប្រពៃណី ដោយប្រើគ្រីបតូសាធារណៈ-ឯកជន (public-key cryptography)។ ពេលរៀបចំ Passkey នឹងបង្កើតគូសោតែមួយគត់ (unique key pair)៖ សោសាធារណៈ (public key) ត្រូវបានចុះឈ្មោះជាមួយវេទិកា ខណៈដែលសោឯកជន (private key) ត្រូវបានរក្សាទុកជាការអ៊ិនគ្រីបតែប៉ុណ្ណោះនៅលើឧបករណ៍របស់អ្នក ដោយដោះសោតាមការផ្ទៀងផ្ទាត់ជីវមាត្រ (biometric authentication) (ឧ. Face ID ឬស្នាមម្រាមដៃ) ។
🔑 គុណសម្បត្តិខាងសន្តិសុខលើការផ្ទៀងផ្ទាត់បែបចាស់
ភាពធន់នឹងការបន្លំ (Phishing Immunity): Passkeys ត្រូវបានភ្ជាប់ជាគ្រីបតូទៅឈ្មោះដែន (domain name) ជាក់លាក់របស់វេទិកា ដោយរារាំងអ្នកប្រើពីការចូលដោយអចេតនាទៅកាន់គេហទំព័រក្លែងបន្លំ ឬគេហទំព័រដែលបន្លំ (spoofed/phishing) ។
ការការពារការផ្លាស់ស៊ីម (SIM-Swap Protection): មិនពឹងផ្អែកលើបណ្តាញទូរគមនាគមន៍ទូរស័ព្ទ ឬលេខកូដ SMS ដែលអាចត្រូវបានឆក់/រំខានតាមរយៈការកេងចំណេញរបស់ប្រតិបត្តិករ។
បទពិសោធន៍អ្នកប្រើដែលរលូន (Seamless User Experience): អនុញ្ញាតឲ្យមានការផ្ទៀងផ្ទាត់យ៉ាងឆាប់រហ័ស និងមានសុវត្ថិភាព ដោយប្រើជីវមាត្រដែលមាននៅក្នុងឧបករណ៍ ដោយមិនចាំបាច់ចងចាំលំនាំតួអក្សរដ៏ស្មុគស្មាញ។
⚠️ សេចក្តីជូនដំណឹងខាងអប់រំ (Educational Disclaimer)
ការគាំទ្រ Passkey និងការកំណត់រចនាសម្ព័ន្ធ multi-factor authentication អាស្រ័យលើភាពឆបគ្នានៃប្រព័ន្ធប្រតិបត្តិការឧបករណ៍ និងការអនុវត្តជាក់លាក់របស់វេទិកា។
មាតិកានេះផ្តល់ជូនសម្រាប់គោលបំណងអប់រំ និងព័ត៌មានផ្នែកបច្ចេកទេសតែប៉ុណ្ណោះ ហើយមិនមែនជាការធានាអំពីសន្តិសុខ ឬជាដំបូន្មានសម្រាប់ការប្រើប្រាស់ជាក់ស្តែងនោះទេ។
ស្វែងយល់បន្ថែមអំពីគន្លឹះសន្តិសុខ Web3 ល្អៗ នៅ Binance Academy។
[https://www.binance.com/en/blog/security/96068512972399427](https://www.binance.com/en/blog/security/96068512972399427)
ពង្រឹងស្ថានភាពសន្តិសុខរបស់អ្នក សូមរក្សាការយល់ដឹងឲ្យបានជាប់រហ័ស ហើយចាំបាច់ DYOR (Do Your Own Research) 💡
#Binance #BinanceAcademy #Passkeys #dyor #LearnWithBinance
🔑 ប៉ាសឃីស (Passkeys): អនាគតនៃការផ្ទៀងផ្ទាត់ដែលការពារការបន្លំ (Phishing)
ពាក្យសម្ងាត់ប្រពៃណី និងការផ្ទៀងផ្ទាត់ពីរជំហានតាម SMS (2FA) នៅតែមានភាពងាយរងគ្រោះចំពោះការវាយប្រហារបន្លំ (phishing) និងការកេងចំណេញដោយការផ្លាស់ស៊ីម (SIM-swapping)។ ស្តង់ដារសន្តិសុខទំនើបកំពុងផ្លាស់ប្ដូរឆ្ពោះទៅរក Passkeys ដែលជាយន្តការផ្ទៀងផ្ទាត់តាមគ្រីបតូ (cryptographic authentication) សម្រាប់ការពារគណនីឲ្យបានខ្ពស់បំផុត។
💡 តើ Passkeys ដំណើរការយ៉ាងដូចម្តេច
Passkeys ជំនួសស្រ្ទីងពាក្យសម្ងាត់ប្រពៃណី ដោយប្រើគ្រីបតូសាធារណៈ-ឯកជន (public-key cryptography)។ ពេលរៀបចំ Passkey នឹងបង្កើតគូសោតែមួយគត់ (unique key pair)៖ សោសាធារណៈ (public key) ត្រូវបានចុះឈ្មោះជាមួយវេទិកា ខណៈដែលសោឯកជន (private key) ត្រូវបានរក្សាទុកជាការអ៊ិនគ្រីបតែប៉ុណ្ណោះនៅលើឧបករណ៍របស់អ្នក ដោយដោះសោតាមការផ្ទៀងផ្ទាត់ជីវមាត្រ (biometric authentication) (ឧ. Face ID ឬស្នាមម្រាមដៃ) ។
🔑 គុណសម្បត្តិខាងសន្តិសុខលើការផ្ទៀងផ្ទាត់បែបចាស់
ភាពធន់នឹងការបន្លំ (Phishing Immunity): Passkeys ត្រូវបានភ្ជាប់ជាគ្រីបតូទៅឈ្មោះដែន (domain name) ជាក់លាក់របស់វេទិកា ដោយរារាំងអ្នកប្រើពីការចូលដោយអចេតនាទៅកាន់គេហទំព័រក្លែងបន្លំ ឬគេហទំព័រដែលបន្លំ (spoofed/phishing) ។
ការការពារការផ្លាស់ស៊ីម (SIM-Swap Protection): មិនពឹងផ្អែកលើបណ្តាញទូរគមនាគមន៍ទូរស័ព្ទ ឬលេខកូដ SMS ដែលអាចត្រូវបានឆក់/រំខានតាមរយៈការកេងចំណេញរបស់ប្រតិបត្តិករ។
បទពិសោធន៍អ្នកប្រើដែលរលូន (Seamless User Experience): អនុញ្ញាតឲ្យមានការផ្ទៀងផ្ទាត់យ៉ាងឆាប់រហ័ស និងមានសុវត្ថិភាព ដោយប្រើជីវមាត្រដែលមាននៅក្នុងឧបករណ៍ ដោយមិនចាំបាច់ចងចាំលំនាំតួអក្សរដ៏ស្មុគស្មាញ។
⚠️ សេចក្តីជូនដំណឹងខាងអប់រំ (Educational Disclaimer)
ការគាំទ្រ Passkey និងការកំណត់រចនាសម្ព័ន្ធ multi-factor authentication អាស្រ័យលើភាពឆបគ្នានៃប្រព័ន្ធប្រតិបត្តិការឧបករណ៍ និងការអនុវត្តជាក់លាក់របស់វេទិកា។
មាតិកានេះផ្តល់ជូនសម្រាប់គោលបំណងអប់រំ និងព័ត៌មានផ្នែកបច្ចេកទេសតែប៉ុណ្ណោះ ហើយមិនមែនជាការធានាអំពីសន្តិសុខ ឬជាដំបូន្មានសម្រាប់ការប្រើប្រាស់ជាក់ស្តែងនោះទេ។
ស្វែងយល់បន្ថែមអំពីគន្លឹះសន្តិសុខ Web3 ល្អៗ នៅ Binance Academy។
https://www.binance.com/en/blog/security/96068512972399427
ពង្រឹងស្ថានភាពសន្តិសុខរបស់អ្នក សូមរក្សាការយល់ដឹងឲ្យបានជាប់រហ័ស ហើយចាំបាច់ DYOR (Do Your Own Research) 💡
#Binance #BinanceAcademy #Passkeys #dyor #LearnWithBinance
ពាក្យសម្ងាត់ប្រពៃណី និងការផ្ទៀងផ្ទាត់ពីរជំហានតាម SMS (2FA) នៅតែមានភាពងាយរងគ្រោះចំពោះការវាយប្រហារបន្លំ (phishing) និងការកេងចំណេញដោយការផ្លាស់ស៊ីម (SIM-swapping)។ ស្តង់ដារសន្តិសុខទំនើបកំពុងផ្លាស់ប្ដូរឆ្ពោះទៅរក Passkeys ដែលជាយន្តការផ្ទៀងផ្ទាត់តាមគ្រីបតូ (cryptographic authentication) សម្រាប់ការពារគណនីឲ្យបានខ្ពស់បំផុត។
💡 តើ Passkeys ដំណើរការយ៉ាងដូចម្តេច
Passkeys ជំនួសស្រ្ទីងពាក្យសម្ងាត់ប្រពៃណី ដោយប្រើគ្រីបតូសាធារណៈ-ឯកជន (public-key cryptography)។ ពេលរៀបចំ Passkey នឹងបង្កើតគូសោតែមួយគត់ (unique key pair)៖ សោសាធារណៈ (public key) ត្រូវបានចុះឈ្មោះជាមួយវេទិកា ខណៈដែលសោឯកជន (private key) ត្រូវបានរក្សាទុកជាការអ៊ិនគ្រីបតែប៉ុណ្ណោះនៅលើឧបករណ៍របស់អ្នក ដោយដោះសោតាមការផ្ទៀងផ្ទាត់ជីវមាត្រ (biometric authentication) (ឧ. Face ID ឬស្នាមម្រាមដៃ) ។
🔑 គុណសម្បត្តិខាងសន្តិសុខលើការផ្ទៀងផ្ទាត់បែបចាស់
ភាពធន់នឹងការបន្លំ (Phishing Immunity): Passkeys ត្រូវបានភ្ជាប់ជាគ្រីបតូទៅឈ្មោះដែន (domain name) ជាក់លាក់របស់វេទិកា ដោយរារាំងអ្នកប្រើពីការចូលដោយអចេតនាទៅកាន់គេហទំព័រក្លែងបន្លំ ឬគេហទំព័រដែលបន្លំ (spoofed/phishing) ។
ការការពារការផ្លាស់ស៊ីម (SIM-Swap Protection): មិនពឹងផ្អែកលើបណ្តាញទូរគមនាគមន៍ទូរស័ព្ទ ឬលេខកូដ SMS ដែលអាចត្រូវបានឆក់/រំខានតាមរយៈការកេងចំណេញរបស់ប្រតិបត្តិករ។
បទពិសោធន៍អ្នកប្រើដែលរលូន (Seamless User Experience): អនុញ្ញាតឲ្យមានការផ្ទៀងផ្ទាត់យ៉ាងឆាប់រហ័ស និងមានសុវត្ថិភាព ដោយប្រើជីវមាត្រដែលមាននៅក្នុងឧបករណ៍ ដោយមិនចាំបាច់ចងចាំលំនាំតួអក្សរដ៏ស្មុគស្មាញ។
⚠️ សេចក្តីជូនដំណឹងខាងអប់រំ (Educational Disclaimer)
ការគាំទ្រ Passkey និងការកំណត់រចនាសម្ព័ន្ធ multi-factor authentication អាស្រ័យលើភាពឆបគ្នានៃប្រព័ន្ធប្រតិបត្តិការឧបករណ៍ និងការអនុវត្តជាក់លាក់របស់វេទិកា។
មាតិកានេះផ្តល់ជូនសម្រាប់គោលបំណងអប់រំ និងព័ត៌មានផ្នែកបច្ចេកទេសតែប៉ុណ្ណោះ ហើយមិនមែនជាការធានាអំពីសន្តិសុខ ឬជាដំបូន្មានសម្រាប់ការប្រើប្រាស់ជាក់ស្តែងនោះទេ។
ស្វែងយល់បន្ថែមអំពីគន្លឹះសន្តិសុខ Web3 ល្អៗ នៅ Binance Academy។
https://www.binance.com/en/blog/security/96068512972399427
ពង្រឹងស្ថានភាពសន្តិសុខរបស់អ្នក សូមរក្សាការយល់ដឹងឲ្យបានជាប់រហ័ស ហើយចាំបាច់ DYOR (Do Your Own Research) 💡
#Binance #BinanceAcademy #Passkeys #dyor #LearnWithBinance
4
111
·
--
ຂ້ອຍໄດ້ສູນເສຍກະແຈແບບພາສຄີ້ (passkey) ແຕ່ຂ້ອຍມີບັນຊີ Gmail ແລະທັງໝົດຢູ່. ກະລຸນາ
#helpmeplease
#Passkeys
#BinanceSquareFamily
ຂ້ອຍໄດ້ສູນເສຍກະແຈແບບພາສຄີ້ (passkey) ແຕ່ຂ້ອຍມີບັນຊີ Gmail ແລະທັງໝົດຢູ່. ກະລຸນາ
#helpmeplease
#Passkeys
#BinanceSquareFamily
#helpmeplease
#Passkeys
#BinanceSquareFamily
1
1
518
·
--
ສັນຍານກະທິງ
🔐 ຄວາມປອດໄພບໍ່ແມ່ນ “ຂະໜາດດຽວໃຊ້ໄດ້ທຸກຄົນ”.
ການຫຼອກລວງອອນໄລນ໌ກຳລັງເພີ່ມຂຶ້ນ, ດັ່ງນັ້ນ Binance ກຳລັງຍົກຄວາມປອດໄພຂຶ້ນໄປອີກຂັ້ນ:
✔ 2FA ທີ່ປັບແຕ່ງໄດ້ – ເລືອກໄດ້ວ່າ ແລະ ເມື່ອໃດ ການຢືນຢັນພິເສດຈະນຳໃຊ້: ເຂົ້าสູ່ລະບົບ, ການຖອນເງິນ, ການຊື້-ຂາຍ & ອື່ນໆ.
✔ Passkeys – ການເຂົ້າລະບົບແບບບໍ່ໃຊ້ລະຫັດຜ່ານ, ປ້ອງກັນການຖືກຫລອກດ້ວຍ phishing ໄດ້ດີສຸດ.
ຄວາມປອດໄພທີ່ເໝາະກັບທ່ານ. ປະສົບການທີ່ລຽບງ່າຍ. ບັນຊີຂອງທ່ານ, ກົດຂອງທ່ານ.
➡ ສຳຫຼວດ [Account] → [Security] ໃນມື້ນີ້.
#Binance #Web3Security #Passkeys #2FA $PARTI $
🔐 ຄວາມປອດໄພບໍ່ແມ່ນ “ຂະໜາດດຽວໃຊ້ໄດ້ທຸກຄົນ”.
ການຫຼອກລວງອອນໄລນ໌ກຳລັງເພີ່ມຂຶ້ນ, ດັ່ງນັ້ນ Binance ກຳລັງຍົກຄວາມປອດໄພຂຶ້ນໄປອີກຂັ້ນ:
✔ 2FA ທີ່ປັບແຕ່ງໄດ້ – ເລືອກໄດ້ວ່າ ແລະ ເມື່ອໃດ ການຢືນຢັນພິເສດຈະນຳໃຊ້: ເຂົ້าสູ່ລະບົບ, ການຖອນເງິນ, ການຊື້-ຂາຍ & ອື່ນໆ.
✔ Passkeys – ການເຂົ້າລະບົບແບບບໍ່ໃຊ້ລະຫັດຜ່ານ, ປ້ອງກັນການຖືກຫລອກດ້ວຍ phishing ໄດ້ດີສຸດ.
ຄວາມປອດໄພທີ່ເໝາະກັບທ່ານ. ປະສົບການທີ່ລຽບງ່າຍ. ບັນຊີຂອງທ່ານ, ກົດຂອງທ່ານ.
➡ ສຳຫຼວດ [Account] → [Security] ໃນມື້ນີ້.
#Binance #Web3Security #Passkeys #2FA $PARTI $
ການຫຼອກລວງອອນໄລນ໌ກຳລັງເພີ່ມຂຶ້ນ, ດັ່ງນັ້ນ Binance ກຳລັງຍົກຄວາມປອດໄພຂຶ້ນໄປອີກຂັ້ນ:
✔ 2FA ທີ່ປັບແຕ່ງໄດ້ – ເລືອກໄດ້ວ່າ ແລະ ເມື່ອໃດ ການຢືນຢັນພິເສດຈະນຳໃຊ້: ເຂົ້าสູ່ລະບົບ, ການຖອນເງິນ, ການຊື້-ຂາຍ & ອື່ນໆ.
✔ Passkeys – ການເຂົ້າລະບົບແບບບໍ່ໃຊ້ລະຫັດຜ່ານ, ປ້ອງກັນການຖືກຫລອກດ້ວຍ phishing ໄດ້ດີສຸດ.
ຄວາມປອດໄພທີ່ເໝາະກັບທ່ານ. ປະສົບການທີ່ລຽບງ່າຍ. ບັນຊີຂອງທ່ານ, ກົດຂອງທ່ານ.
➡ ສຳຫຼວດ [Account] → [Security] ໃນມື້ນີ້.
#Binance #Web3Security #Passkeys #2FA $PARTI $
4
4
26
1.5k

·
--

ບົດຄວາມ
Pagseguro sa Imo Binance Account kag mga AssetFa salawe na ika-apat nga adlaw sang aton sunod-sunod nga serye sa edukasyon nga nagalayon nga buligan ka nga makabalo kag makasuperar sa digital asset landscape sa luwas. Karun nagatuon kita sa pinakasubong nga importante nga hilis sa bisan ano nga mamumuhunan: ang pagpanalipod sang imo account kontra sa digital threats. Samtang nagatrayd kag nagakab-ot sang rewards mapanubok ang tuyo kag kahinam, ang una nga kinahanglan sa imo adlaw-adlaw nga focus ay seguridad, kay ang pagpreserba sang imo kapital amo ang tinuod nga pundasyon sang malawig nga tagumpay. Pinaagi sa pagpatuman sang lig-on nga mga hakbang sa seguridad, masiguro nga ang ginpundar kag gin-angat mo nga mga asset magapabilin gid sa imo lang nga kontrol kag wala sing maabot sa mga malisyosong indibidwal.
Pagseguro sa Imo Binance Account kag mga Asset
Fa salawe na ika-apat nga adlaw sang aton sunod-sunod nga serye sa edukasyon nga nagalayon nga buligan ka nga makabalo kag makasuperar sa digital asset landscape sa luwas. Karun nagatuon kita sa pinakasubong nga importante nga hilis sa bisan ano nga mamumuhunan: ang pagpanalipod sang imo account kontra sa digital threats. Samtang nagatrayd kag nagakab-ot sang rewards mapanubok ang tuyo kag kahinam, ang una nga kinahanglan sa imo adlaw-adlaw nga focus ay seguridad, kay ang pagpreserba sang imo kapital amo ang tinuod nga pundasyon sang malawig nga tagumpay. Pinaagi sa pagpatuman sang lig-on nga mga hakbang sa seguridad, masiguro nga ang ginpundar kag gin-angat mo nga mga asset magapabilin gid sa imo lang nga kontrol kag wala sing maabot sa mga malisyosong indibidwal.
8
6
1.4k
ເຂົ້າສູ່ລະບົບເພື່ອສຳຫຼວດເນື້ອຫາເພີ່ມເຕີມ
ເຂົ້າຮ່ວມກຸ່ມຜູ້ໃຊ້ຄຣິບໂຕທົ່ວໂລກໃນ Binance Square.
⚡️ ໄດ້ຮັບຂໍ້ມູນຫຼ້າສຸດ ແລະ ທີ່ມີປະໂຫຍດກ່ຽວກັບຄຣິບໂຕ.
💬 ໄດ້ຮັບຄວາມໄວ້ວາງໃຈຈາກຕະຫຼາດແລກປ່ຽນຄຣິບໂຕທີ່ໃຫຍ່ທີ່ສຸດໃນໂລກ.
👍 ຄົ້ນຫາຂໍ້ມູນເຊີງເລິກທີ່ແທ້ຈາກນັກສ້າງທີ່ໄດ້ຮັບການຢືນຢັນ.
ອີເມວ / ເບີໂທລະສັບ
ຫົວຂໍ້ທີ່ກໍາລັງນິຍົມ
1
#AnthropicCEOCallsForAISlowdown
48,290 views
639 ກຳລັງສົນທະນາ
2
#AnthropicChoosesNasdaqForPotentialIPO
20,414 views
250 ກຳລັງສົນທະນາ
3
#SECReceivesGrayscaleLitecoinTrustETFFiling
176,261 views
2,019 ກຳລັງສົນທະນາ
4
#ClarityActFacesProceduralVoteSept15
335,678 views
2,904 ກຳລັງສົນທະນາ
5
#US10YearTreasuryYieldNears5%
125,878 views
1,630 ກຳລັງສົນທະນາ
6
#CryptoLiquidations$674MIn24H
30,782 views
240 ກຳລັງສົນທະນາ
7
#TokenizedStockHoldersUp619.1%
89,969 views
1,303 ກຳລັງສົນທະນາ
8
#RevolutConfirmsFakeGovEmailDataBreach
135,969 views
1,585 ກຳລັງສົນທະນາ
9
#CanadaOSFISaysTokenizedDepositsEqualTraditionalDeposits
6,792 views
131 ກຳລັງສົນທະນາ
10
#USBankCompletesCrossBorderPaymentPilotOnStellar
100,543 views
1,358 ກຳລັງສົນທະນາ