

#electrum
electrum
10,427 ຄັ້ງທີ່ເບິ່ງ
73 ກຳລັງສົນທະນາ
ມາແຮງ
ຫຼ້າສຸດ

🔐 用 Electrum 加速交易,可能是在给黑客转账?
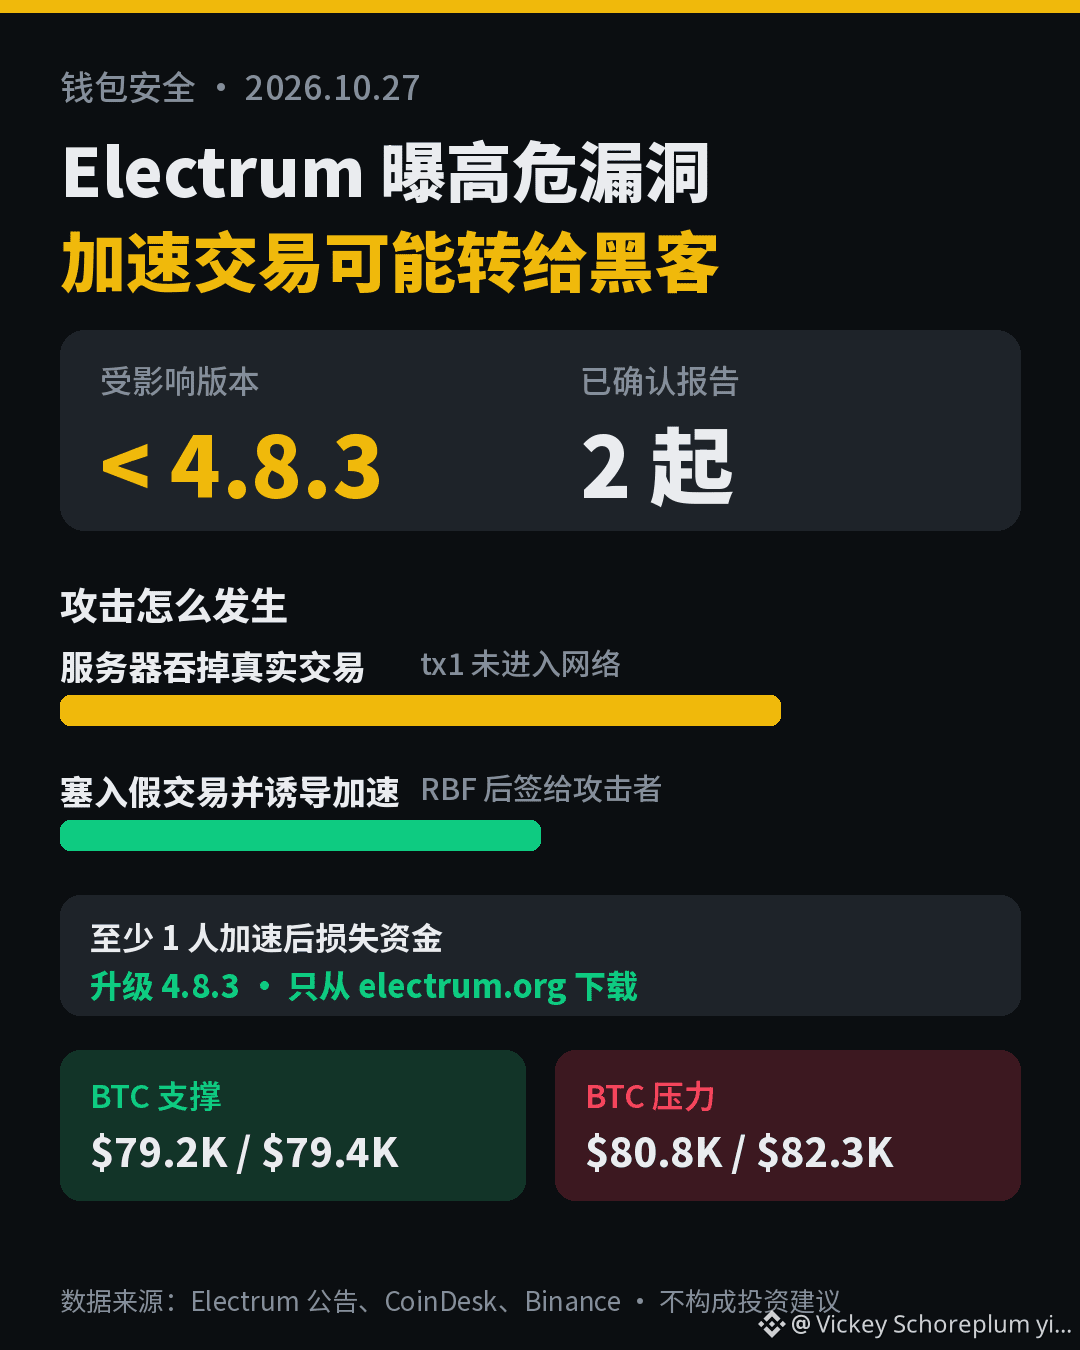
比特币老牌钱包 Electrum 10 月 24 日发布 4.8.3 安全更新,修复一个高危漏洞:恶意服务器可以"吞掉"你刚广播的交易,在钱包里显示一笔收款地址被替换的假交易。如果你点 RBF 加速,钱包就会签出一笔真正付给攻击者的交易。
📋 攻击是怎么发生的
• 你广播 tx1,恶意服务器不转发,真实交易根本没进比特币网络
• 服务器给钱包塞一笔冲突的 tx2:收款地址换成攻击者的,签名无效但旧版本不检查
• 假交易手续费为 0,看起来"卡住了",诱导你加速
• 你一加速,Electrum 就签出有效交易,资金转给攻击者
⚠️ 已经有人中招
开发者收到 2 起用户报告(10 月 11 日、10 月 18 日),其中 1 人加速假交易后损失了资金。攻击者的地址末 4 位还和真实地址一致,只看头尾很难发现。损失总额未披露。
🛡️ 怎么做
• 所有 4.8.3 之前的版本都受影响,请升级到 4.8.3,且只从 electrum.org 下载
• 加速(RBF)前完整核对每个输出地址和金额
• 只连自己信任的服务器(比如自建节点)的用户不受影响
📊 对市场的影响
这是钱包软件问题,不是比特币协议漏洞,对 BTC 本身影响有限。BTC 目前约 $79,800,24h 跌约 0.5%。关键位:支撑 $79,200–79,400(近几日低点),压力 $80,800 / $82,300。
你加速交易前会完整核对地址吗?评论区聊聊 👇
👉 交易 BTC:https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ 以上不构成投资建议,请注意风险。
90

·
--
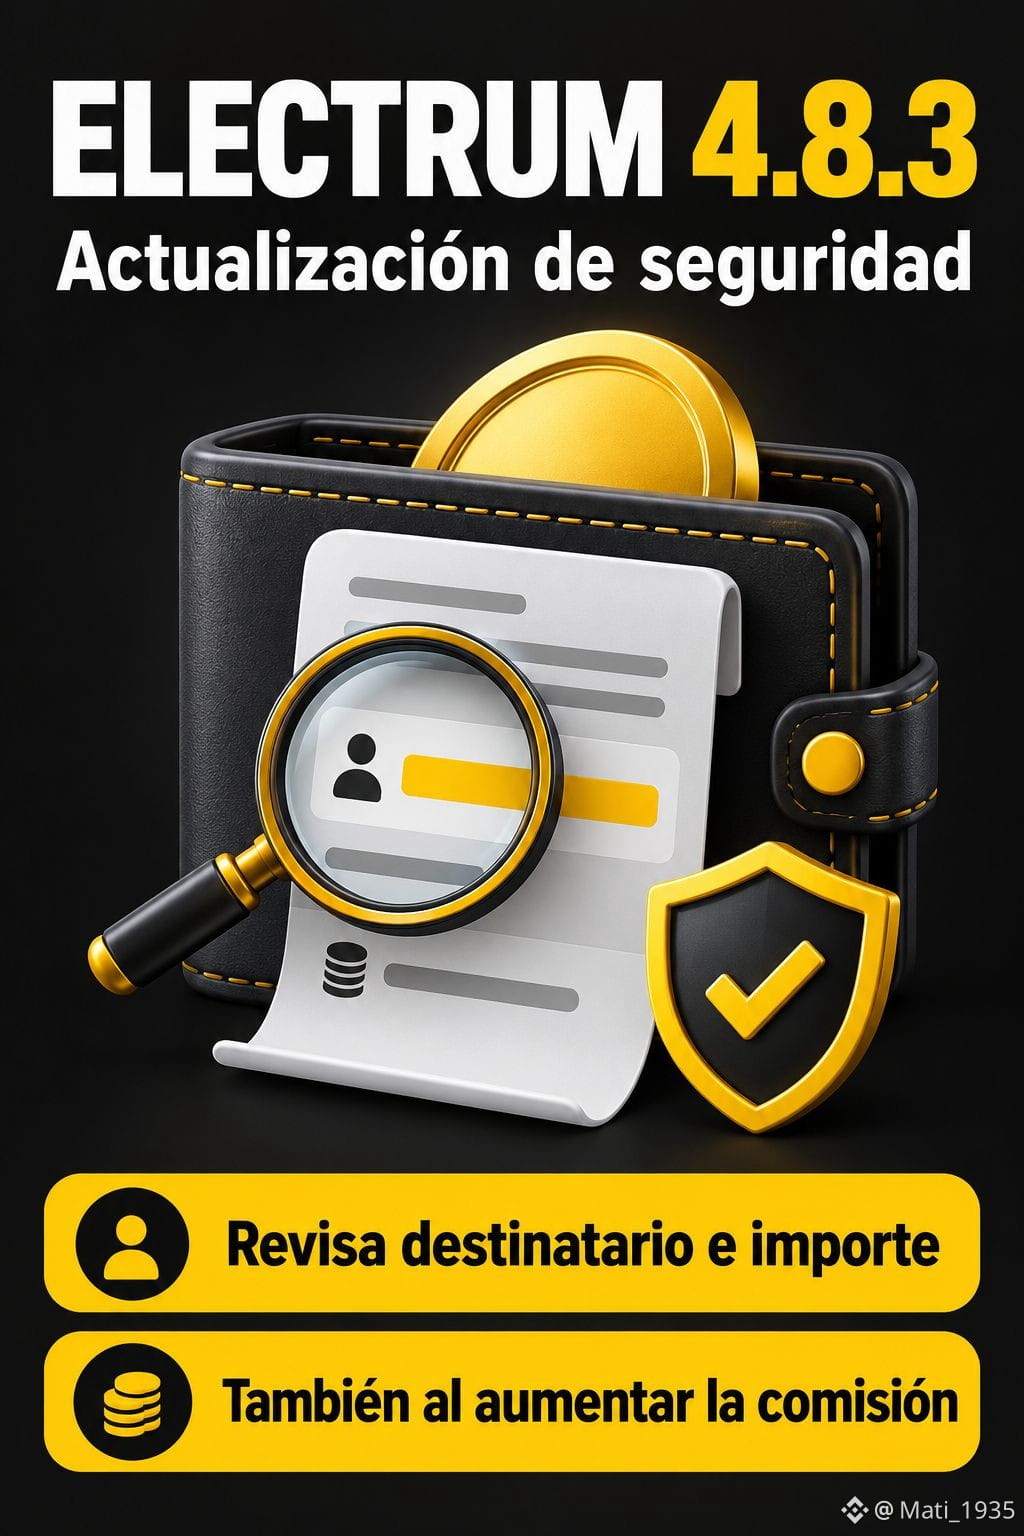
Electrum 4.8.3 corrige un fallo al aumentar comisiones
El 24 de octubre se publicaron el aviso de seguridad y los instaladores corregidos. Afecta a versiones anteriores a 4.8.3 conectadas a servidores maliciosos.
Un servidor podía mostrar un pago pendiente con el destinatario alterado. Al aumentar manualmente la comisión mediante RBF y firmar, el usuario podía autorizar ese destino. Los desarrolladores recibieron dos reportes; uno incluyó pérdida de fondos, sin monto divulgado.
El parche comprueba firmas de las entradas pertenecientes a la billetera en transacciones sin confirmar. No convierte el cliente en un nodo completo. Según el aviso, quienes usan servidores de confianza no están afectados por este ataque.
La recomendación es actualizar desde electrum.org, verificar la firma del instalador y revisar destinatario e importe antes de firmar, incluso al modificar una comisión.
Binance Spot, 26 de octubre, 19:53 UTC: BTC cotiza a 80.006,85 USDT (-0,736% en 24h) y 79.909,19 USDC (-0,749%). Son dos mercados con distintas monedas de cotización.
Lectura de mercado: estas variaciones no prueban una reacción al incidente. La seguridad de la billetera y la volatilidad son riesgos distintos. El parche reduce una exposición concreta; no garantiza conservar el valor de BTC ni elimina todos los riesgos de autocustodia.
$BTC $USDT $USDC
Contenido Educativo. No asesoramiento financiero.
#Bitcoin #Electrum #Seguridad #Autocustodia #Billeteras
27

·
--
想加速转账结果转给黑客了:Electrum修了个坑轻钱包图省事,连错服务器再点一下「加手续费」,$BTC就可能滑到别人地址里。
老牌比特币钱包Electrum官方披露:恶意服务器会吞掉你刚广播的交易,再塞一笔假的未确认记录——输出地址被磨成和原地址后四位一样,签名当时还不验。你以为在做常规RBF加速,一点就等于亲手签给攻击方。10月有两起用户报告,其中一人确实丢了币;官方称野外已有服务器在干这事。金额未公开。
补丁是4.8.3(约10月23–24日放出):对本钱包输入的未确认交易先验签再写进本地历史。自建/可信服务器不受影响;旧版连陌生节点仍危险。升级只认electrum.org,签名前把收款地址和金额整段核对,别只看后四位。
今天硬件店物流、官方域名钓鱼、交易机器人已经轮番上过了——这次是软件钱包的「加速」环节。链上安全这周不缺素材,只筛选,不教育。
不构成投资建议。
#$BTC #Electrum #钱包安全 #Web3
想加速转账结果转给黑客了:Electrum修了个坑
轻钱包图省事,连错服务器再点一下「加手续费」,$BTC 就可能滑到别人地址里。
老牌比特币钱包Electrum官方披露:恶意服务器会吞掉你刚广播的交易,再塞一笔假的未确认记录——输出地址被磨成和原地址后四位一样,签名当时还不验。你以为在做常规RBF加速,一点就等于亲手签给攻击方。10月有两起用户报告,其中一人确实丢了币;官方称野外已有服务器在干这事。金额未公开。
补丁是4.8.3(约10月23–24日放出):对本钱包输入的未确认交易先验签再写进本地历史。自建/可信服务器不受影响;旧版连陌生节点仍危险。升级只认electrum.org,签名前把收款地址和金额整段核对,别只看后四位。
今天硬件店物流、官方域名钓鱼、交易机器人已经轮番上过了——这次是软件钱包的「加速」环节。链上安全这周不缺素材,只筛选,不教育。
不构成投资建议。
#$BTC #Electrum #钱包安全 #Web3
171

·
--
Electrum 4.8.3 patches a high-severity malicious-server fee-bump trap disclosed on October 24, 2026.
On October 24, 2026, Electrum released 4.8.3 (advisory GHSA-6jp4-8v48-cc5v). A malicious Electrum server can swallow a just-broadcast $BTC tx and show a conflicting fake unconfirmed payment to the attacker — older clients did not check those invalid signatures. If the user RBF fee-bumps the fake tx, they sign a real payment to the attacker. Some servers were already exploiting this; two users reported it and one lost funds. Attackers also ground the last four characters of the destination address to look similar.
Upgrade to 4.8.3 or newer — all older versions are affected. The fix verifies signatures on wallet-owned inputs for mempool txs before adding them to history. Download only from electrum.org and verify signatures. Until upgraded, check the full destination address and amount before any fee bump. Trusted or self-run server users are less exposed; incoming unconfirmed txs are still not fully validated.
#Bitcoin #Electrum #CryptoSecurity #Wallet
DYOR. Not financial advice.
{spot}(BTCUSDT)
Electrum 4.8.3 patches a high-severity malicious-server fee-bump trap disclosed on October 24, 2026.
On October 24, 2026, Electrum released 4.8.3 (advisory GHSA-6jp4-8v48-cc5v). A malicious Electrum server can swallow a just-broadcast $BTC tx and show a conflicting fake unconfirmed payment to the attacker — older clients did not check those invalid signatures. If the user RBF fee-bumps the fake tx, they sign a real payment to the attacker. Some servers were already exploiting this; two users reported it and one lost funds. Attackers also ground the last four characters of the destination address to look similar.
Upgrade to 4.8.3 or newer — all older versions are affected. The fix verifies signatures on wallet-owned inputs for mempool txs before adding them to history. Download only from electrum.org and verify signatures. Until upgraded, check the full destination address and amount before any fee bump. Trusted or self-run server users are less exposed; incoming unconfirmed txs are still not fully validated.
#Bitcoin #Electrum #CryptoSecurity #Wallet
DYOR. Not financial advice.

35

·
--
钱包历史里那笔"你刚发出的转账",可能根本不是你发的。
10 月 24 日,老牌比特币桌面钱包 Electrum 发布 4.8.3,修复一个已被实际利用的严重漏洞:4.8.3 之前的版本连接到恶意服务器时,服务器可以把你刚广播的交易替换成一笔冲突的假交易,收款地址末四位和你的真实收款方一模一样。用户看到交易迟迟不确认,点了"加速手续费"(RBF),钱包就照着这笔假交易重新签名,币直接打给攻击者。已有用户报告资金损失。
工程师视角:
· 轻钱包自己不存全链数据,交易历史、未确认交易都是服务器"告诉"它的;
· 旧版本对未确认交易不验签名,服务器给什么就显示什么;
· RBF 是在"现有交易"基础上重签,前提一旦是假的,签出来的就是攻击者想要的那笔;
· 4.8.3 的修法就是补上这一步:未确认交易先验签,再信。
散户四条:
1)用 Electrum 的先升级 4.8.3,只从官网下载,并核对签名;
2)核对地址看全串,"首尾各四位"在定向攻击面前不够用;
3)交易卡住先去区块浏览器查真实状态,别只看钱包里那一条;
4)资金量大就自己跑节点,公共服务器给你看的数据,最终是它说了算。
我平时对漂亮姑娘的"历史记录"都不太追问,对钱包的历史记录倒是每一笔都要验签😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.8k

·
--
ບົດຄວາມ
补丁已放两天,未升4.8.3加费却仍可能失窃?官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
补丁已放两天,未升4.8.3加费却仍可能失窃?
官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
91

·
--
ສັນຍານກະທິງ
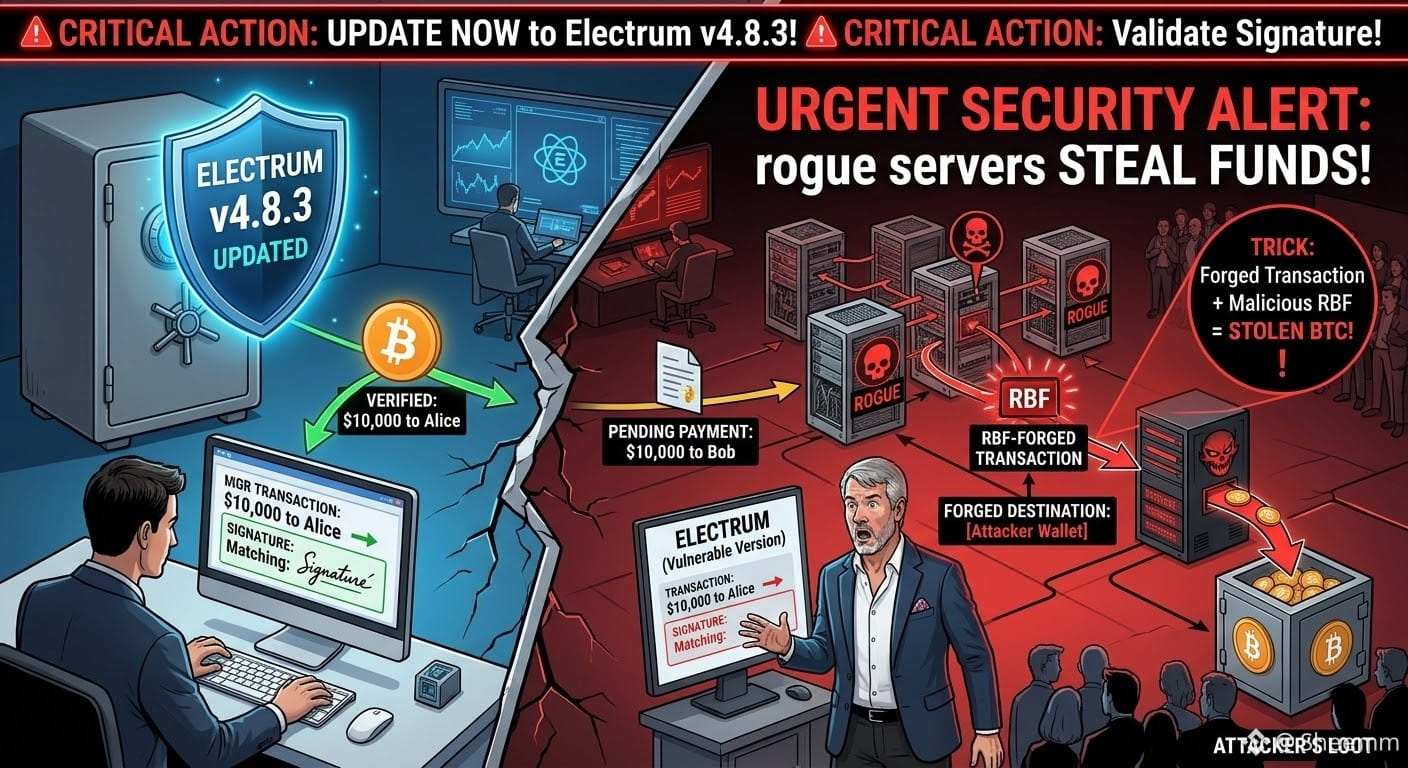
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Urgent Security Alert for Electrum Wallet Users!
A severe vulnerability in older Electrum versions allows rogue servers to exploit Replace-by-Fee (RBF) features. When users try to speed up a pending payment, malicious nodes can substitute forged transactions, tricking victims into authorizing payments to attackers.
⚡️ Action Required:
Update your app to v4.8.3 immediately! The patch adds critical signature validation to unconfirmed transactions. Double-check recipient addresses before broadcasting transactions!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Urgent Security Alert for Electrum Wallet Users!
A severe vulnerability in older Electrum versions allows rogue servers to exploit Replace-by-Fee (RBF) features. When users try to speed up a pending payment, malicious nodes can substitute forged transactions, tricking victims into authorizing payments to attackers.
⚡️ Action Required:
Update your app to v4.8.3 immediately! The patch adds critical signature validation to unconfirmed transactions. Double-check recipient addresses before broadcasting transactions!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
636


刚刷到 CoinDesk 今天的报道,吓出一身冷汗:比特币老钱包 Electrum 的 4.8.3 漏洞,细节终于公布了——原来偷币不用撬你的私钥,只要你点一下“加速”。
套路是这样的:恶意服务器先把你还没确认的交易偷换成假的,假交易零手续费、看起来就是卡住了;你一点加速,钱包就把这笔假交易签成真的,币直接进了黑客口袋。更阴的是,黑客地址后 4 位跟真地址一模一样,扫一眼根本看不出来。
10 月已经有两起报告:11 号那例没丢币,18 号那例真丢了,金额官方没公布。还没升 4.8.3 的、还在连陌生服务器的,自己对号入座。
评论区二选一:A 早升了根本不慌,B 刚知道现在就去升——你在车上还是在坑里?
$BTC $ETH $SOL #Electrum #比特币 #钱包安全
套路是这样的:恶意服务器先把你还没确认的交易偷换成假的,假交易零手续费、看起来就是卡住了;你一点加速,钱包就把这笔假交易签成真的,币直接进了黑客口袋。更阴的是,黑客地址后 4 位跟真地址一模一样,扫一眼根本看不出来。
10 月已经有两起报告:11 号那例没丢币,18 号那例真丢了,金额官方没公布。还没升 4.8.3 的、还在连陌生服务器的,自己对号入座。
评论区二选一:A 早升了根本不慌,B 刚知道现在就去升——你在车上还是在坑里?
$BTC $ETH $SOL #Electrum #比特币 #钱包安全
5
·
--
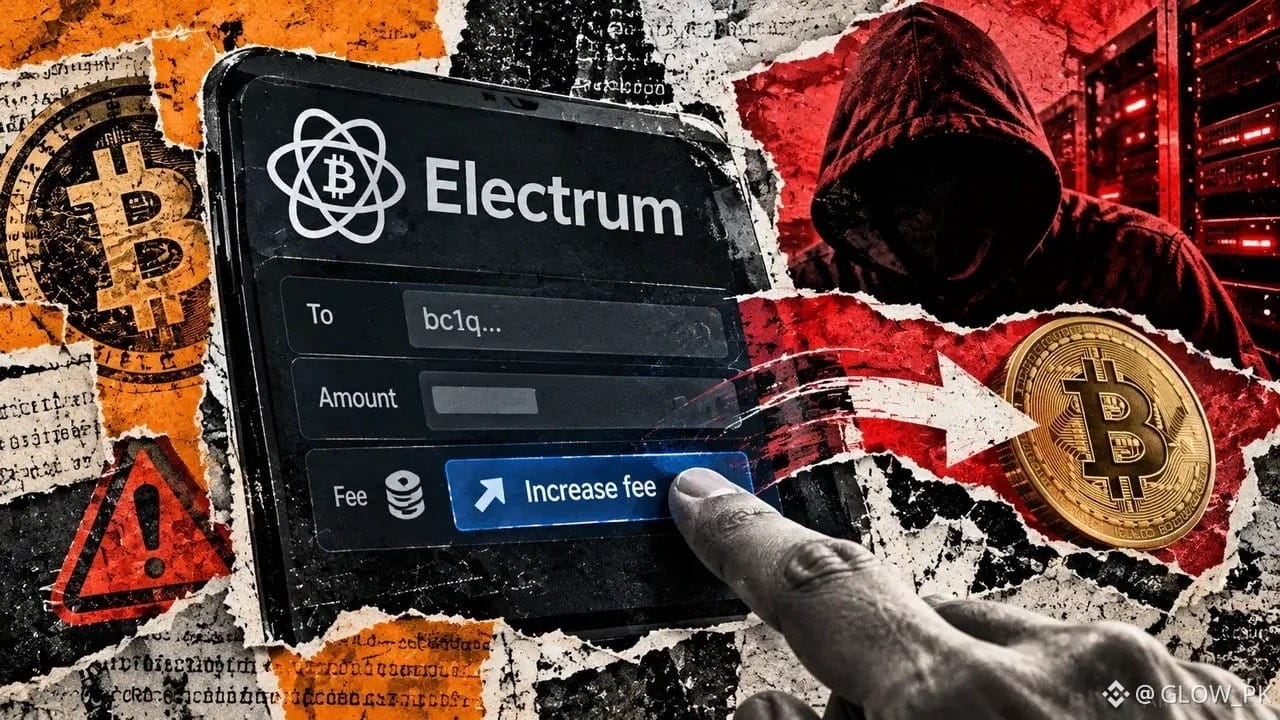
🚨 Bitcoin Security Alert: Electrum Fixes a Critical Wallet Vulnerability!
A recent Electrum wallet vulnerability is a serious reminder that crypto security goes beyond protecting private keys.
Attackers exploited a flaw that allowed malicious servers to redirect Bitcoin payments when users manually increased transaction fees. At least one user reportedly lost funds.
Electrum has addressed the issue in version 4.8.3, which verifies signatures on wallet-owned inputs to prevent this type of manipulation.
💡 My takeaway: Never assume your funds are completely safe just because your private keys remain secure. Wallet software, transaction verification, and timely updates matter just as much.
If you're using Electrum, update to version 4.8.3 and verify your transactions carefully before confirming them.
In crypto, one small security mistake can cost you real money. Protect your assets before something goes wrong. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
5
523

·
--
转大饼的时候加了个手续费想快点到账,结果钱直接转到了黑客手里。
Electrum是最老牌的大饼钱包之一。这次出事,不是私钥被偷,是被一个"加速"按钮坑了。
它是轻钱包,自己不存整条链的数据,靠连外面的公共节点查交易。问题就出在这里。旧版本对还没确认的交易不验签名,节点给它看什么,它就信什么。
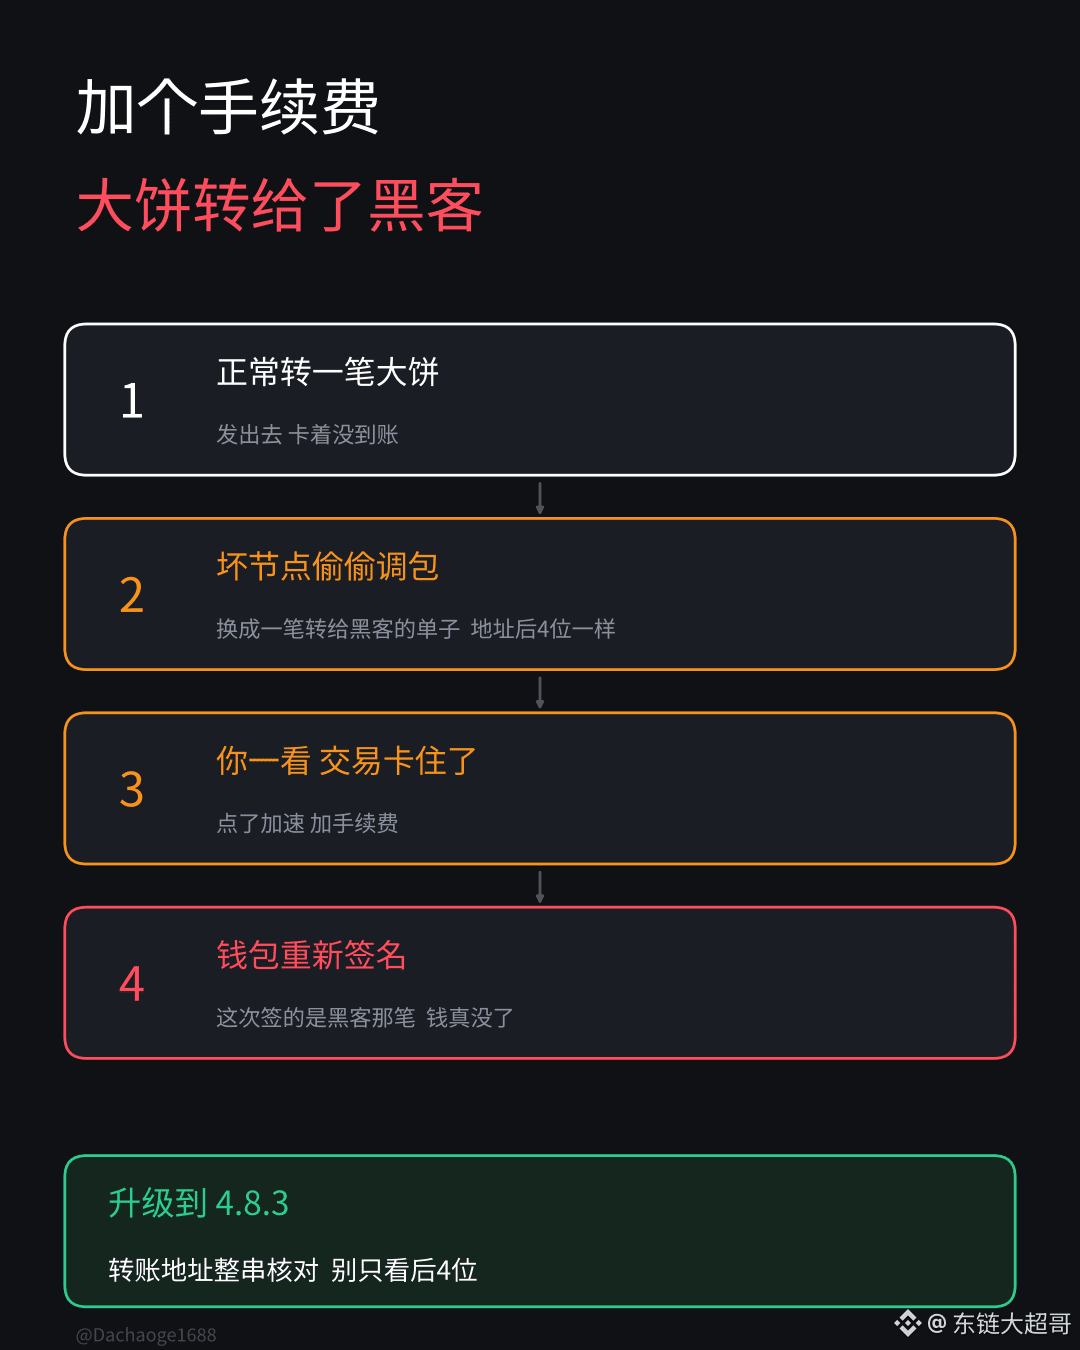
黑客自己架了坏节点,等你转账的时候偷偷调包。你那笔真交易被他压着不广播,钱包里显示的变成一笔转给他的假交易。收款地址最后4位跟你要转的一模一样,还故意设成0手续费,让它看起来卡住了。
你一看交易卡住了,点加速,加手续费。钱包重新签一次名,这次签的就是黑客那笔,钱真的没了。
10月11号就有人报告交易被调包,18号确认有人加完手续费钱没了。24号官方才出了4.8.3修复,前后拖了将近两周。
用Electrum的兄弟赶紧升级到4.8.3,只从官网下载。转账地址要整串核对,别只看最后几位。
这事对大饼价格没什么影响,大饼现在7.95w左右。被盗的金额官方也没公布,目前确认的受害者只有一个。但它说明一件事:钱包越老,越不能默认它是安全的。 #Electrum $BTC 钱包漏洞致资金被盗
203

·
--
Electrum 这个漏洞最狠的地方,是它利用你的谨慎
10月24日Electrum发布高危漏洞公告,影响4.8.3之前的所有版本。官方说已经有服务器在真实环境下这么干,确认两起报告,其中一人丢了钱
攻击流程不复杂:你广播一笔转账,恶意服务器不转发,直接吞掉,然后在钱包历史里塞一笔假交易——用同样的输入,把几乎全部资金转到攻击者地址,手续费显示为0
你看到转账卡着、手续费是0,正常反应是什么?手动提高手续费,也就是RBF
这时候Electrum会给那笔假交易签名,钱就进了攻击者的口袋
更阴的一点:攻击者地址的末四位,和你本来要转的地址一样
这件事给所有自托管的人两个提醒
一,核对地址不是看前后几位,是看完整地址,能扫码就别手输
二,转账卡住了别在钱包里直接RBF,去mempool.space用txid查真实状态,确认链上真有这笔交易再动手
更新到4.8.3是底线,不是全部
钱包安全不是装了就好,是每一步都别偷懒👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
ສັນຍານກະທິງ
#ElectrumWalletBugLetRogueServersStealFunds
🚨 URGENT SECURITY ALERT: #ElectrumWalletBug 🚨
A critical security flaw associated with #ElectrumWalletBugLetRogueServersStealFunds has been highlighted. Malicious or rogue Electrum servers can exploit communication vulnerabilities to manipulate transaction prompts and potentially drain user funds!
If you are using the Electrum Bitcoin wallet, protect your assets by following these steps immediately:
⚠️ WHAT YOU NEED TO DO NOW:
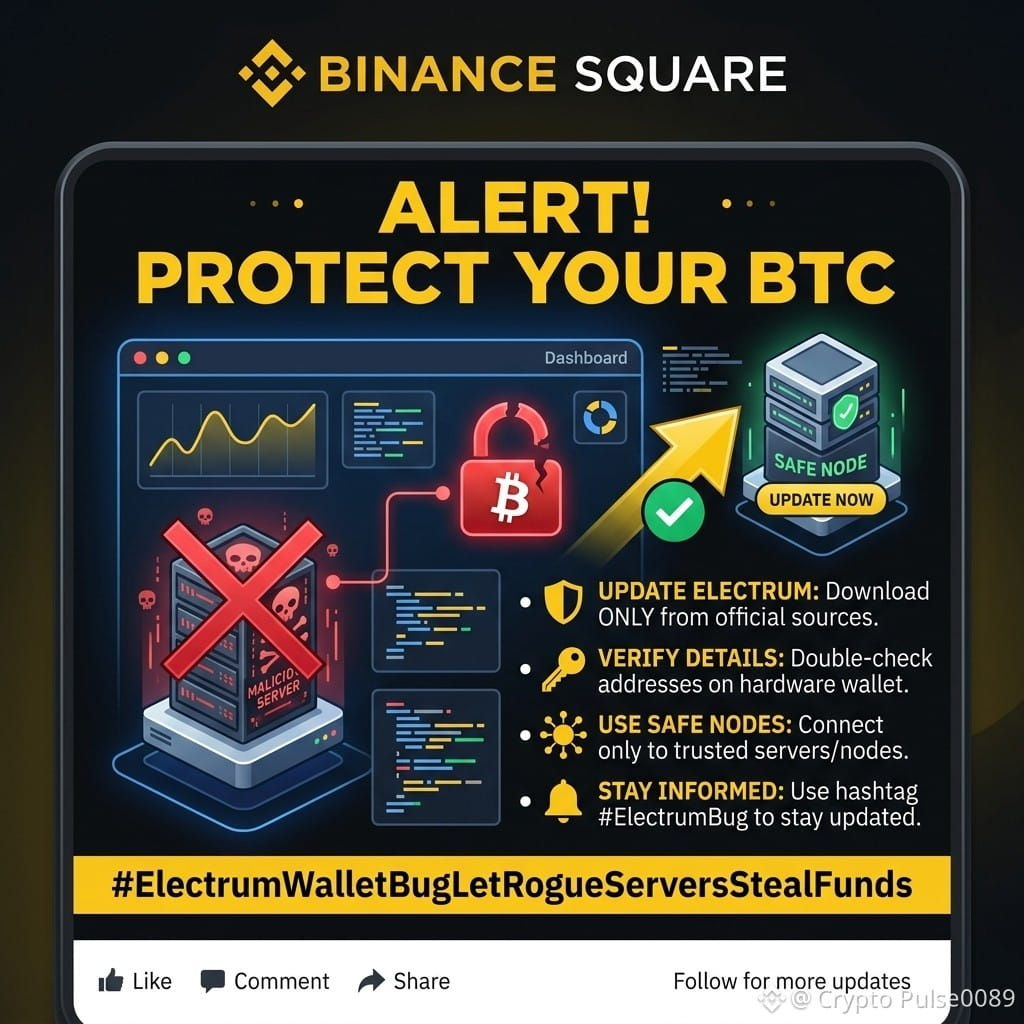
Update Your Wallet: Ensure you are using the latest official version of Electrum downloaded strictly from the official site (electrum.org).
Avoid Unknown Servers: Do not connect to unverified public servers.
Run Your Own Node/Server: If possible, connect Electrum to your own private backend (like Electrum Personal Server or ElectrumX).
Verify on Hardware: Always double-check recipient addresses on your hardware wallet screen before confirming any transaction.
Spread Awareness: Share this alert to protect the community!
🛡️ Stay safe, stay secure, and double-check your connections!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
⚠️ BREAKING: Electrum Wallet Bug - BTC Stolen!
Electrum wallet me bada flaw mila hai!
Hackers fake Bitcoin payment dikha ke users ke funds chura rahe hain jab user Replace-by-Fee se fee badhata hai.
🔴 At least 1 confirmed theft ho chuka hai
✅ Fix: Version 4.8.3 on Oct 24 ko release ho gaya hai
⚠️ Purane versions abhi bhi hack ho sakte hain
SOLUTION: Foran electrum.org se v4.8.3 update karo aur address double check karo signing se pehle!
Aap kaunsa wallet use karte ho? Safe ho?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
ບົດຄວາມ
零手续费假单末四位相同,加费却把币签给黑客想加速到账去加手续费,结果把币签给了黑客。
Electrum 官方披露:4.8.3 之前的版本,恶意服务器能截住你刚广播的交易,在钱包历史里塞进指向攻击者地址的冲突单;你一点 RBF 加费,旧版就可能给假单签成真转账。更阴的是收款地址末四位常被磨成和正主一样,零手续费假单还会故意卡着,诱你主动加费。
时间线很硬:10月11日有人先发现历史被掉包、钱还在;10月18日第二起确认加费后资金被盗,金额至今没公布;补丁 4.8.3 要到 10月24 日才放出。官方称已有服务器在野利用。自建或只连可信节点的不受影响;未升级前,凡签名(含加费)先核完整收款地址和金额,安装包只认官网并验 GPG。
大盘只作背景:币安BTC约80082、OKX约80083,24小时约跌0.6%。本稿钉的是钱包签名陷阱,不是行情涨跌。
#Electrum钱包漏洞致资金被盗 #Electrum #钱包安全 #BTC
11号只发现掉包、18号加费才丢币——你用的还是 4.8.3 之前的版本吗?
实时查看:https://www.coinboss.com/currencies/BTC
零手续费假单末四位相同,加费却把币签给黑客
想加速到账去加手续费,结果把币签给了黑客。
Electrum 官方披露:4.8.3 之前的版本,恶意服务器能截住你刚广播的交易,在钱包历史里塞进指向攻击者地址的冲突单;你一点 RBF 加费,旧版就可能给假单签成真转账。更阴的是收款地址末四位常被磨成和正主一样,零手续费假单还会故意卡着,诱你主动加费。
时间线很硬:10月11日有人先发现历史被掉包、钱还在;10月18日第二起确认加费后资金被盗,金额至今没公布;补丁 4.8.3 要到 10月24 日才放出。官方称已有服务器在野利用。自建或只连可信节点的不受影响;未升级前,凡签名(含加费)先核完整收款地址和金额,安装包只认官网并验 GPG。
大盘只作背景:币安BTC约80082、OKX约80083,24小时约跌0.6%。本稿钉的是钱包签名陷阱,不是行情涨跌。
#Electrum钱包漏洞致资金被盗 #Electrum #钱包安全 #BTC
11号只发现掉包、18号加费才丢币——你用的还是 4.8.3 之前的版本吗?
实时查看:https://www.coinboss.com/currencies/BTC
76
·
--
🚨 用 Electrum 的注意:加急手续费(RBF)这一步,可能把你的币送给黑客!
Electrum 官方披露高危漏洞:恶意服务器可伪造交易历史,在你"加速交易"时把收款地址换掉,已有2名用户损失大额 BTC(来源:Electrum披露 / SecurityOnline,10/26)。
⚠️ 套路:
• 新地址和原地址开头、结尾几位相似,肉眼一扫就过
• 你以为在加手续费,其实是在重发给攻击者
✅ 怎么防:
1️⃣ 立刻升级到 4.8.3(旧版全部受影响)
2️⃣ 签名前完整核对收款地址,别只看头尾
3️⃣ 大额资金用自己的 Electrum 服务器,或硬件钱包确认屏逐位核对
大行情在跌(BTC 在8万附近),但钱包安全永远比价格重要:自托管 = 自己负责。
你的 BTC 放在哪?交易所、硬件钱包还是 Electrum?评论区聊聊👇
$BTC #Electrum #比特币安全 #加密科普
仅为个人观点,不构成投资建议
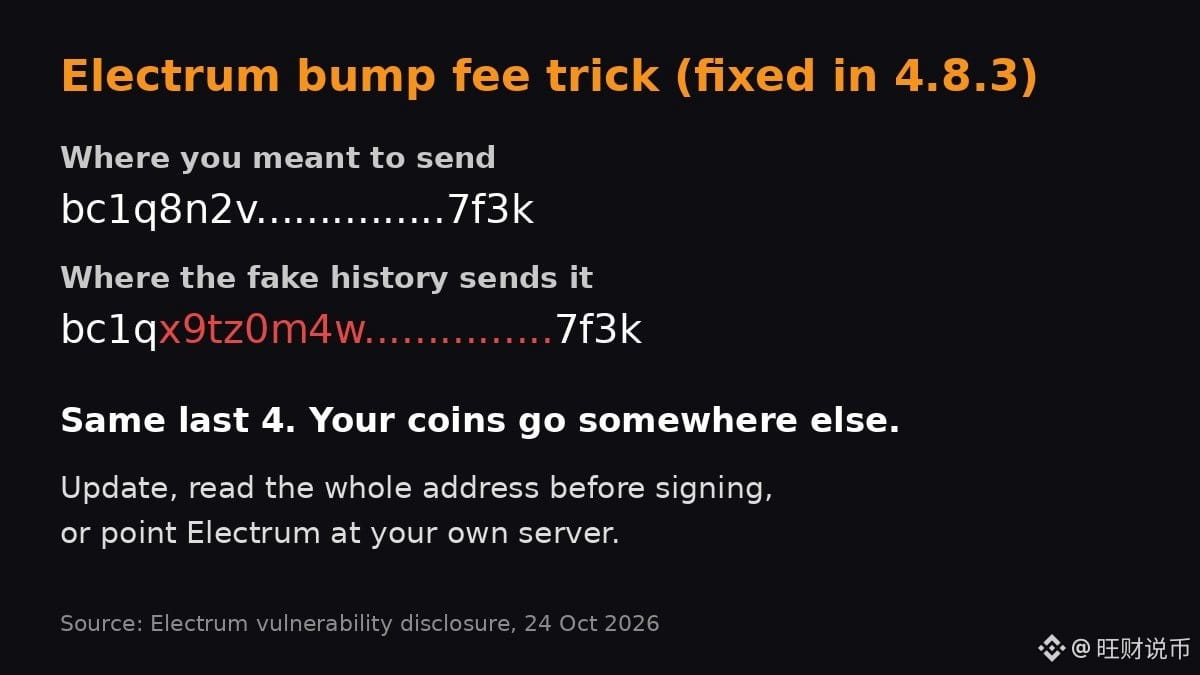

Vulnerabilities are everywhere😧
A vulnerability in the #Electrum #Bitcoin wallet allowed rogue servers to steal funds when users tried to speed up stuck payments.😕
Older versions accepted certain pending transactions from public servers without fully verifying signatures. Attackers could insert look-alike transactions, and when users applied a fee bump (Replace-by-Fee), they risked signing a payment to the attacker instead. The issue was confirmed in at least two real cases.
Electrum has released version 4.8.3 to close the flaw. Users should update promptly and avoid relying on untrusted servers for critical operations.
Security risks and weaknesses permeate every aspect of the ecosystem.
Check This Related Information:-
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
Vulnerabilities are everywhere😧
A vulnerability in the #Electrum #Bitcoin wallet allowed rogue servers to steal funds when users tried to speed up stuck payments.😕
Older versions accepted certain pending transactions from public servers without fully verifying signatures. Attackers could insert look-alike transactions, and when users applied a fee bump (Replace-by-Fee), they risked signing a payment to the attacker instead. The issue was confirmed in at least two real cases.
Electrum has released version 4.8.3 to close the flaw. Users should update promptly and avoid relying on untrusted servers for critical operations.
Security risks and weaknesses permeate every aspect of the ecosystem.
Check This Related Information:-
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
{future}(BTCUSDT)
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
138

·
--
ສັນຍານໝີ
Electrum官方披露,4.8.3以前的版本存在高危漏洞。恶意服务器可以拦截用户刚广播的交易,并在钱包中显示一笔收款地址已被替换的冲突交易。
如果用户没有重新核对地址便执行RBF加速,就可能亲手签署攻击者构造的交易。官方表示攻击已经在现实中发生,并收到用户损失资金的报告。使用者应升级至4.8.3或以上版本,而且只能从electrum.org下载。你每次加速交易前会重新核对地址吗?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum官方披露,4.8.3以前的版本存在高危漏洞。恶意服务器可以拦截用户刚广播的交易,并在钱包中显示一笔收款地址已被替换的冲突交易。
如果用户没有重新核对地址便执行RBF加速,就可能亲手签署攻击者构造的交易。官方表示攻击已经在现实中发生,并收到用户损失资金的报告。使用者应升级至4.8.3或以上版本,而且只能从electrum.org下载。你每次加速交易前会重新核对地址吗?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
如果用户没有重新核对地址便执行RBF加速,就可能亲手签署攻击者构造的交易。官方表示攻击已经在现实中发生,并收到用户损失资金的报告。使用者应升级至4.8.3或以上版本,而且只能从electrum.org下载。你每次加速交易前会重新核对地址吗?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
ເຂົ້າສູ່ລະບົບເພື່ອສຳຫຼວດເນື້ອຫາເພີ່ມເຕີມ
ເຂົ້າຮ່ວມກຸ່ມຜູ້ໃຊ້ຄຣິບໂຕທົ່ວໂລກໃນ Binance Square.
⚡️ ໄດ້ຮັບຂໍ້ມູນຫຼ້າສຸດ ແລະ ທີ່ມີປະໂຫຍດກ່ຽວກັບຄຣິບໂຕ.
💬 ໄດ້ຮັບຄວາມໄວ້ວາງໃຈຈາກຕະຫຼາດແລກປ່ຽນຄຣິບໂຕທີ່ໃຫຍ່ທີ່ສຸດໃນໂລກ.
👍 ຄົ້ນຫາຂໍ້ມູນເຊີງເລິກທີ່ແທ້ຈາກນັກສ້າງທີ່ໄດ້ຮັບການຢືນຢັນ.
ອີເມວ / ເບີໂທລະສັບ
ຫົວຂໍ້ທີ່ກໍາລັງນິຍົມ
1
#CanMicrosoftDeliverOnAI
214,106 ຄັ້ງທີ່ເບິ່ງ
1,816 ກຳລັງສົນທະນາ
2
#CanGoogleDefindItsCore
118,960 ຄັ້ງທີ່ເບິ່ງ
1,328 ກຳລັງສົນທະນາ
3
#EarningsSeason
5.8M ຄັ້ງທີ່ເບິ່ງ
27,776 ກຳລັງສົນທະນາ
4
#DatavaultAICantWithdrawBitcoinFromBiconomy
170 ຄັ້ງທີ່ເບິ່ງ
26 ກຳລັງສົນທະນາ
5
#FOMCWatch
9.2M ຄັ້ງທີ່ເບິ່ງ
29,028 ກຳລັງສົນທະນາ
6
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
427 ຄັ້ງທີ່ເບິ່ງ
24 ກຳລັງສົນທະນາ
7
#USGovSellsFTXLinkedAnthropicSharesFor$627M
701 ຄັ້ງທີ່ເບິ່ງ
27 ກຳລັງສົນທະນາ
8
#MoodysAssignsRLUSDA2LongTermDepositRating
5,031 ຄັ້ງທີ່ເບິ່ງ
191 ກຳລັງສົນທະນາ
9
#SKHynixUnveils$45BShareholderReturns
1,002 ຄັ້ງທີ່ເບິ່ງ
24 ກຳລັງສົນທະນາ
10
#OSMOPlansToBurn100MTokensFromCommunityPool
13,123 ຄັ້ງທີ່ເບິ່ງ
366 ກຳລັງສົນທະນາ