币安10/29事件报告出来了:63亿美元的口子,是从一次“求职面试”开始的?
币安北京时间11月3日22:33在官方X发了10/29安全事件的初查报告。最让人意外的不是金额,而是起点。
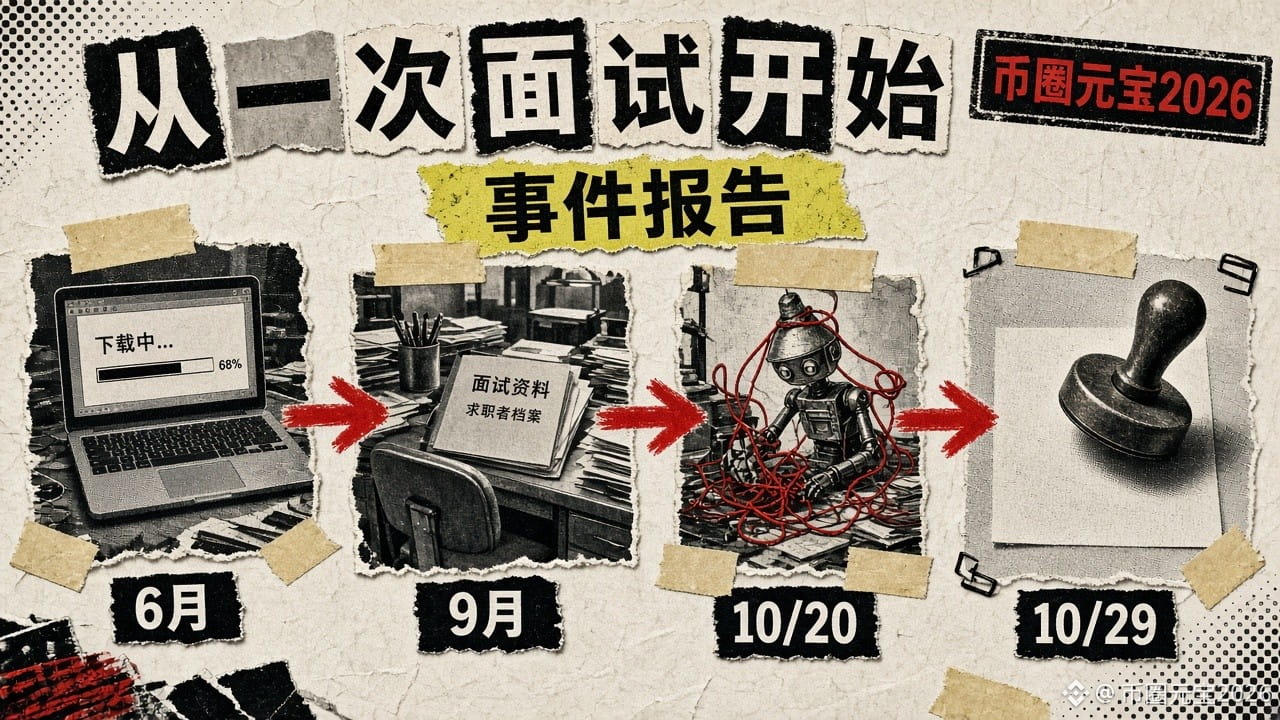
按报告原文,时间线大概是这样:
1. 6月:钱包运维工程师A想装一个热门AI编程工具,在搜索引擎上搜到并下载了被篡改的Homebrew安装包。安全团队当时发现异常、换了设备、轮换了凭据,但A和同组同事的身份已经暴露给攻击者。
2. 9月:工程师B在一个正规求职平台上,被冒充“项目总监”的人约面试。一面是视频面试,对方还拿社交账号里的私人照片视频来建立信任;二面在聊天软件里,最后让B把一份“作业”代码仓库下载到工作电脑上。代码在安装过程中就开始执行。
3. 10月20日:攻击者借B被控的电脑,利用一个内部AI工具,进一步控制了A和另一名工程师C的电脑,并发现A电脑上有容器部署权限令牌。
4. 10月29日:攻击者登录C的电脑,用从A那里偷来的凭据部署容器、触发恶意脚本,绕过正常提现流程调用钱包签名服务转出资产。
报告给的数字:约63.4亿美元资产受影响,约28.5亿美元已冻结或拦截;截至10月31日,98%受影响代币已补足,可在储备证明页核对。报告还说,2026年币安已拦下57起疑似朝鲜关联的攻击,并称FBI最新信息指向朝鲜。
几个值得记住的点:
· 黑客没去撬“保险柜”,先撬的是人:一个搜索结果、一份面试作业。
· 换了电脑、换了密码,不代表攻击者忘了你是谁。
· 内部工具越方便,被拿来当跳板时也越方便。
说句扎心的:几十亿的系统,入口可能只是一句“麻烦把这个作业下载下来跑一下”。
你收到过陌生公司发来的“面试作业”吗?
#币安 #安全 #网络安全 $BNB
币安北京时间11月3日22:33在官方X发了10/29安全事件的初查报告。最让人意外的不是金额,而是起点。
按报告原文,时间线大概是这样:
1. 6月:钱包运维工程师A想装一个热门AI编程工具,在搜索引擎上搜到并下载了被篡改的Homebrew安装包。安全团队当时发现异常、换了设备、轮换了凭据,但A和同组同事的身份已经暴露给攻击者。
2. 9月:工程师B在一个正规求职平台上,被冒充“项目总监”的人约面试。一面是视频面试,对方还拿社交账号里的私人照片视频来建立信任;二面在聊天软件里,最后让B把一份“作业”代码仓库下载到工作电脑上。代码在安装过程中就开始执行。
3. 10月20日:攻击者借B被控的电脑,利用一个内部AI工具,进一步控制了A和另一名工程师C的电脑,并发现A电脑上有容器部署权限令牌。
4. 10月29日:攻击者登录C的电脑,用从A那里偷来的凭据部署容器、触发恶意脚本,绕过正常提现流程调用钱包签名服务转出资产。
报告给的数字:约63.4亿美元资产受影响,约28.5亿美元已冻结或拦截;截至10月31日,98%受影响代币已补足,可在储备证明页核对。报告还说,2026年币安已拦下57起疑似朝鲜关联的攻击,并称FBI最新信息指向朝鲜。
几个值得记住的点:
· 黑客没去撬“保险柜”,先撬的是人:一个搜索结果、一份面试作业。
· 换了电脑、换了密码,不代表攻击者忘了你是谁。
· 内部工具越方便,被拿来当跳板时也越方便。
说句扎心的:几十亿的系统,入口可能只是一句“麻烦把这个作业下载下来跑一下”。
你收到过陌生公司发来的“面试作业”吗?
#币安 #安全 #网络安全 $BNB