


今日は、昨日立ち上げられた第二層のビットコインのエースプロジェクトであるマーリンチェーンについて話します。実際にそのステーキングアクティビティについては以前に話しました。そのため、昨日タスクを実行した友人もエアドロップを受け取りました。なぜなら、それはまだ非常にやりがいのあるものだったからです。なぜなら、Merlin は現在 30 億米ドルの TVL ボリュームを持っており、これは他のビットコイン レイヤー 2 プロジェクトよりもはるかに多いため、今日は Merlin の技術的強みがどこにあるのか、そしてどの価格がより適切なのかを見ていきます。
概要
Merin チェーンは、Bitmap Jech (旧名 Recursiverse) のチームによって開発されたビットコイン レイヤー 2 ソリューションです。統合された ZK-Rollup ネットワーク、分散型 Oracle ネットワーク、データ可用性、およびオンチェーン BTC 不正防止モジュール。 Merlin Chain は、第 2 層ネットワークを通じてビットコインのネイティブ資産、プロトコル、製品を強化することに取り組んでおり、BRC-20、BRC-420、Atomics、Pipe などのさまざまなビットコイン プロトコルをサポートしています。 Merin Chain は EVM にも対応しており、低料金かつ高い拡張性で動作します。
Merlin Chain は、コミットメント検証のためにビットコインに送信されたゼロ知識証明を使用し、ビットコイン ネットワークのサポートを強化します。これにより、挑戦者は、ビットコインの堅牢なコンセンサスメカニズムを活用して、物議を醸す問題について詐欺の証拠を提示して、マーリンチェーンネットワークのセキュリティを確保することができます。これにより、エコシステム内のユーザーにとって、安全で実用的、包括的かつコスト効率の高いネットワーク環境が確保されます。
建築
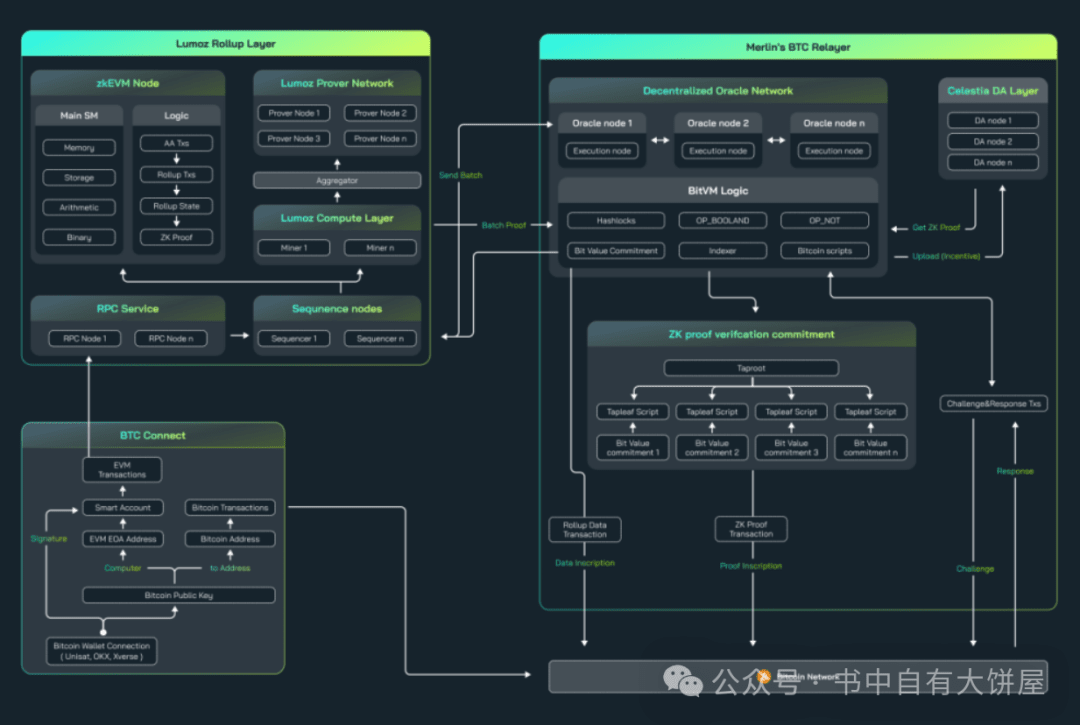
Merlin Chain のインフラストラクチャは Polygon の ZK テクノロジーに基づいて構築されており、データ可用性のために Celestia を介して分散型 Oracle ネットワークを提供します。また、そのコンピューティング能力は、ゼロ知識証明計算のために Lumoz の分散型 ZK コンピューティング パワー ネットワークによってサポートされています。
Merlin Chain は、ビットコインの最先端のゼロ知識 (ZK) スケーリング ソリューションを提供しており、これには次の利点があります。
- セキュリティ: ビットコインのセキュリティを継承しながら、L2 バッチのスケーラビリティにおける追加の利点を提供します。
- EVM 互換性: ほとんどの既存のスマート コントラクト、開発者ツール、ウォレットをサポートし、シームレスな相互運用性を保証します。
- 低コスト: ZK プルーフと zkSNARK を組み合わせて使用することで、L1 のスペース消費を削減し、ユーザーのトランザクション コストを最適化します。
- ハイパフォーマンス: 頻繁な妥当性証明による高速ネットワーク決定論と、再帰的な STARK による究極のスケーラビリティ。
ゼロ知識証明の生成とコミットメントの検証
Merlin Chain の ZK-L2 は Polygon CDK テクノロジーを利用しており、ゼロ知識証明は Lumoz の分散型 ZK コンピューティング パワー ネットワークによって強化されています。
プルーフの生成
他の Polygon CDK チェーンと同様に、Merlin チェーンは、ゼロ知識証明ジェネレーターである zkProver と呼ばれるコンポーネントを通じて証明の生成とトランザクションの検証を処理します。有効なトランザクションのすべてのルールは zkProver に実装され、強制されます。
zkProver は、多項式とアセンブリ言語の形式で複雑な数学的計算を実行し、スマート コントラクト上で検証されます。これらのルールは、状態ツリーまたは出口ツリーを変更するためにトランザクションが従わなければならない制約と考えることができます。
ノードやデータベース(DB)との連携
zkProver は主に 2 つのコンポーネント、つまりノードとデータベースと対話します。以下は、このプロセスを明確に説明するフローチャートです。
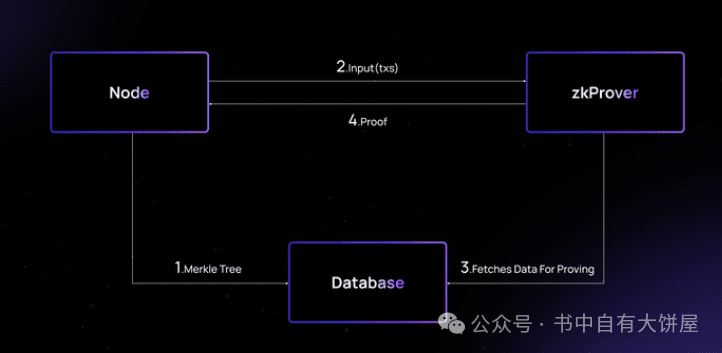
上のフローチャートに示すように、インタラクション全体は 4 つのステップに分かれています。
1 → ノードはマークル ツリーの内容をデータベースに送信し、そこに保存します。
2 → ノードは入力トランザクションを zkProver に送信します。
3 → zkProver はデータベースにアクセスして、ノードによって送信されたトランザクションの検証可能な証明に必要な情報を取得します。この情報には、マークル ルート、関連する兄弟キー、およびハッシュが含まれます。
4 → 次に、zkProver はトランザクション証明を生成し、これらの証明をノードに送り返します。
ステートマシン
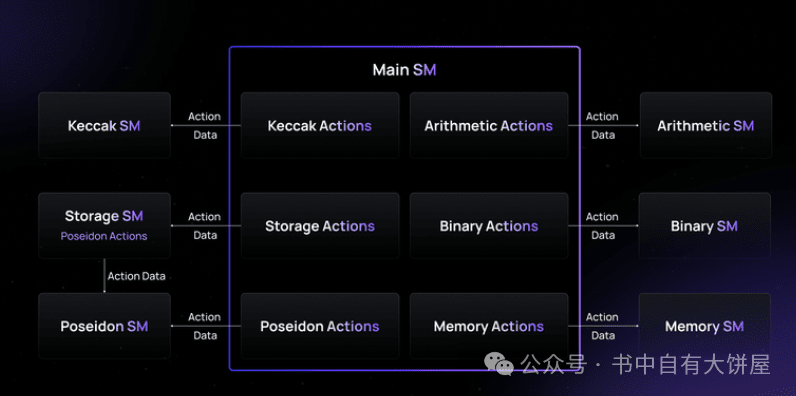
zkProver はモジュラー設計を採用しています。いくつかのコンポーネントを除けば、主に有限状態マシンのフリートで構成されます。合計 13 個の有限状態マシンがあります。
マスター有限状態マシン
補助有限ステートマシン → バイナリ SM、ストレージ SM、メモリ SM、算術 SM、ケチャック関数 SM、PoseidonG SM
補助有限ステートマシン → Fill-PG SM、Fill-KK SM、ビット転送フィールド SM、メモリアライメント SM、Byte4 SM、ROM SM
zkProver のモジュール設計により、マスター有限状態マシンは、他の特殊な有限状態マシンにできるだけ多くのタスクを委任できます。これにより、メイン SM の効率が大幅に向上します。
補助有限状態マシン
次の図に示すように、プライマリ SM アクチュエータは、適切な命令 (「アクション」と呼ばれる) を送信することによって、各セカンダリ有限状態マシンに直接指示します。
ゼロ知識編
アセンブリ言語として、ゼロ知識アセンブリ (または zkASM) 言語は、メインの zkProver 有限状態マシンの命令を他の有限状態マシンにマップするように特別に設計されています。ファームウェアを備えた有限状態マシンの場合、zkASM はファームウェアのインタープリタです。
指定されたアセンブリ コードは、メインの有限状態マシンの命令を使用して、特定の SM エグゼキュータが計算を実行する方法を指定することにより、zkASM コードから生成されます。エグゼキューターは zkASM コードのロジックと規約に厳密に従っており、計算の検証が簡単になります。
多項式恒等言語
Polynomial Identity Language (PIL) は、zkProver 専用に設計されています。ほぼすべての有限状態マシンは、計算を表現するために多項式を使用します。したがって、有限状態マシンの状態遷移は、特定の多項式恒等式の計算を満たさなければなりません。
Polygon zkEVM は、ブロックチェーンにおけるプライバシー、セキュリティ、スケーラビリティという 3 つの難題に対する最も効果的なソリューションを作成しています。背景にあるのは、効率的なゼロ知識コミットメント スキームです。これまでのところ、最も信頼性が高く効率的なコミットメント スキームは、多項式コミットメント スキームです。
実行の正しさを証明する
zkProver の最終ステート マシンは、プログラムを実行し、それらのプログラムが正しく実行されることを保証するように設計されています。
したがって、各補助ファイン ステート マシンには、独自のエグゼキュータと、メイン SM エグゼキュータによって送信されたすべての命令が正しく実行されるかどうかをチェックするために使用できる PIL プログラムが含まれています。
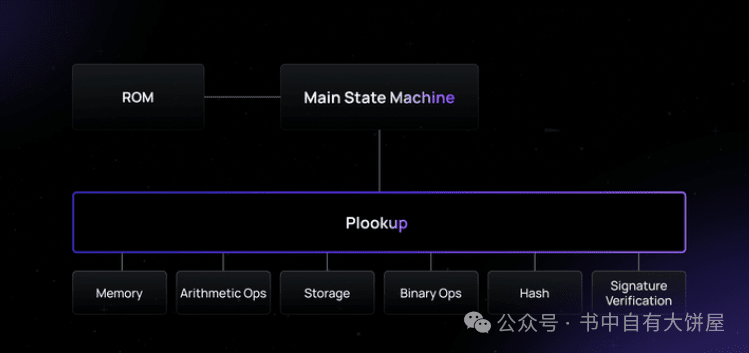
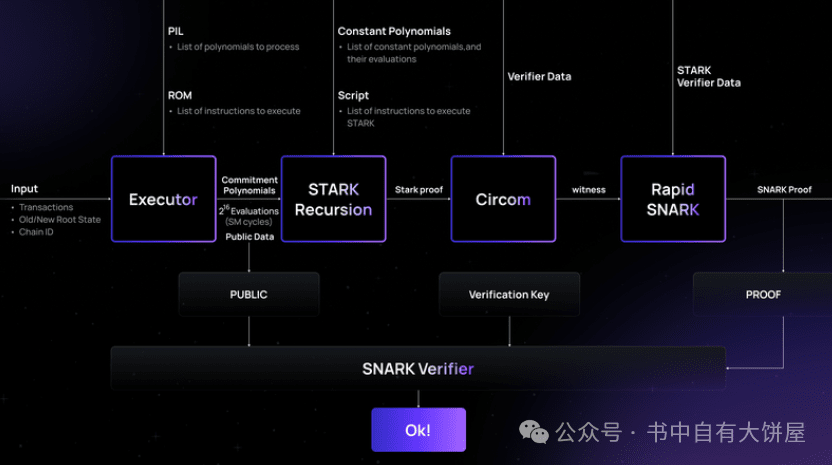
zkProver のコンポーネントは次の 4 つの部分で構成されます。
- アクチュエーターまたはメインの有限状態マシンのエグゼキューター
-STARK再帰コンポーネント
-CIRCOMライブラリ
-Zk-SNARK証明者
つまり、zkProver はこれら 4 つのコンポーネントを使用して検証可能な証明を生成します。したがって、提案された各バッチが満たさなければならない制約は、多項式制約または多項式恒等式です。すべての有効なバッチは、特定の多項式制約を満たさなければなりません。
アクチュエーター
エグゼキュータまたはメイン有限状態マシン エグゼキュータは、zkEVM の実行を処理します。ここでは、Polygon zkEVM チームによって特別に開発された新しいゼロ知識アセンブリ言語 (zkASM) が、EVM バイトコードを解釈するために使用されます。
トランザクション、古い状態と新しい状態、シーケンサーの ChainID などを入力として受け取ります。アクチュエーターにも必要です
PIL (多項式リスト、レジスタ リスト、および ROM) は、命令リストを保存および実行します。
エグゼキュータ設定は、有効なトランザクション バッチごとに多項式制約を満たす必要があります。チームが特別に開発した別の言語は、Polynomial Identity Language (PIL) と呼ばれ、すべての多項式制約をエンコードするために使用されます。
エグゼキュータは、PIL ハードウェア上ですべての命令を実行し、コミットされた多項式を生成します。これは、細かいステート マシン ループ、またはすべての状態のリストです。また、zk-SNARK バリデーターへの入力の一部を形成するいくつかの共通データも生成します。
分散型Oracleネットワーク
Merlin Chain の L2 アーキテクチャでは、シーケンス ノードがトランザクションを収集してバッチ処理し、zkEVM を通じて圧縮トランザクション データ、ZK ステート ルート、証明を生成します。分散型オラクル ネットワークは、この L2 データをコンパイルしてビットコイン メインネットのタップルートにアップロードし、ネットワーク全体がパブリックにアクセスできるようにします。
Merlin Chain のワークフローは次のように要約できます。ZK L2 がトランザクションを収集してバッチ処理し、次に zkProver がプルーフを生成します。同時に、トランザクションの生データ、マークル ツリー、ビットコインのステータス、その他のデータが統合されて共同証明が形成され、Oracle ネットワークと同期されます。
この L2 データを受信すると、Oracle ネットワークは回路コンパイルを実行し、圧縮データとコミットメントをビットコイン メインネットのタップルートに送信して、このデータを公的に検証可能にし、すべての参加者がアクセスできるようにします。
Oracle ノードは Merlin Chain で重要な役割を果たします。彼らは、Merlin チェーンのゼロ知識証明を検証するだけでなく、レイヤー 2 (L2) データをビットコイン メインネットのタップルートにアップロードする責任もあります。
ZKPの最終和解:
Oracle ノードは、証明アグリゲーターがゼロ知識証明 (ZKP) を準備してビットコイン ブロックのタップルートに送信するのを支援します。この証明により、バッチ トランザクションの有効性が確認され、詳細を明らかにすることなくレイヤー 2 でのチェーン状態が更新されます。
分散型検証:
Oracle ノードネットワークは分散型エンティティとして、データ可用性 (DA) と ZK 証明の共同検証を保証します。これは、各ノードが独立して検証プロセスに参加し、システム全体のセキュリティと分散化が強化されることを意味します。
Oracle ノードはトランザクションの検証と確認に参加するだけでなく、ビットコイン メインネットと対話し、レイヤー 2 ソリューションとビットコイン ネットワークのシームレスな統合とセキュリティを確保します。この設計により、効率的で安全な分散型ブロックチェーン プラットフォームとしての Merlin Chain の機能が強化されます。
Oracle ノードのステーキング メカニズム
Merlin Chain のマルチトークン ステーキング システムでは、ステーキング メカニズムがネットワーク セキュリティの維持、参加者の動機付け、分散化の確保における重要なコンポーネントです。このメカニズムにより、ユーザーはさまざまな暗号資産をステーキングするか、既存の Oracle ノードにプロキシをステーキングすることで、Merlin Chain のガバナンスおよびデータ検証プロセスに参加することができます。
資産のセキュリティと透明性
ユーザーが約束した資産を保護するために、システムはマルチ署名とコールドストレージ技術を使用して資産の安全性を確保します。すべてのステーキングおよび報酬分配プロセスはオープンかつ透明であり、ユーザーはいつでもステーキングのステータスと期待されるリターンを確認できます。さらに、スマートコントラクトの使用により、ステーキングプロセスの不変性と自動化が保証され、システムの信頼性がさらに高まります。
ステーキング報酬
Oracle ノードのステーキング報酬は主に、ブロック報酬とトランザクション手数料の 2 つの部分で構成されます。ブロック報酬は、特定のインフレ率で発行される Merl トークンであり、ノードのステーキング ウェイトとネットワーク パフォーマンスに基づいて分配されます。取引手数料は BTC トークンであり、Merlin チェーンの各取引の割合が取引手数料から徴収されます。
ステーキング報酬は、担保に入れられた資産の種類と量に基づいて分配されます。 BTCステーカーは報酬の40%を受け取り、Merlステーカーも報酬の40%を受け取り、残りの報酬の20%は他の主流資産(BRC20など)のステーカーに分配されます。
報酬の分配の公平性を確保するため、時価総額と約束金額に基づく加重平均アルゴリズムを使用します。このアルゴリズムは、さまざまな資産の時価総額と流動性、および各 Oracle ノードのステーキング額を考慮して、各ノードが受け取るべき報酬を計算します。
セキュリティ対策
ノードの選択と削除
Oracle ノードの選択は、誓約金額、オンライン期間、検証成功率などを含む一連の基準に基づいて行われます。システムは Oracle ノードを定期的に評価し、パフォーマンスの低いノードは削除されます。新しいノードは、パフォーマンスとコミュニティの評価に基づいて選択されます。
ZKPからBTCネットワークへのプロセス
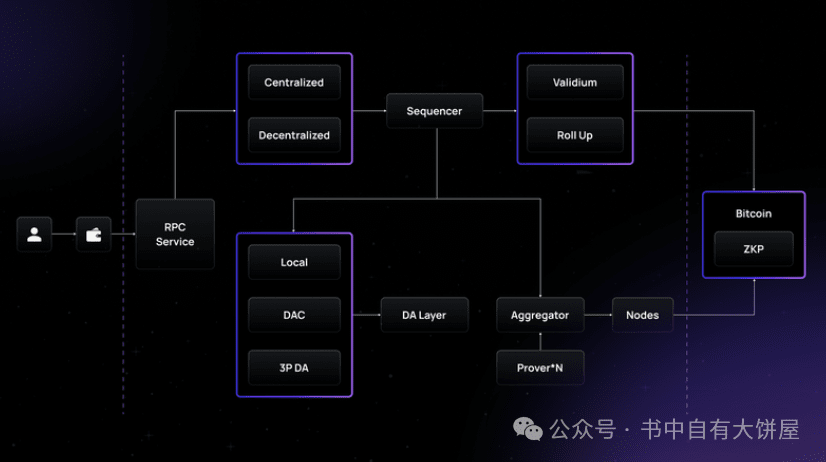
分散型 Oracle ネットワークは、データ可用性 (DA) と ZK 耐性検証を組み合わせています。具体的なプロセスは次のように分類できます。
バッチ形成:
ユーザーのトランザクションはソーターによって収集され、バッチに編成されます。
バッチ検証:
バッチが形成されると検証され、バッチ データとそのハッシュ値が Oracle ノードに転送されます。
データの検証と保存:
各 Oracle ノードは個別にバッチ データを検証し、検証されたハッシュを将来の使用に備えてローカル データベースに保存します。
署名の生成:
各 Oracle ノードは、バッチ ハッシュの署名を生成して、バッチの整合性と信頼性を確認します。
ビットコインと通信する:
シーケンサーは、オラクル メンバーの署名と元のバッチ ハッシュを収集し、それらをビットコイン ネットワークのタップルートに送信します。
ビットコインしきい値の署名検証:
シーケンサは、送信された署名を Oracle ネットワーク メンバーの有効なリストと照合して検証し、バッチ ハッシュに対して十分な承認が提供されたことを確認します。
Celestia: パブリック DA レイヤー
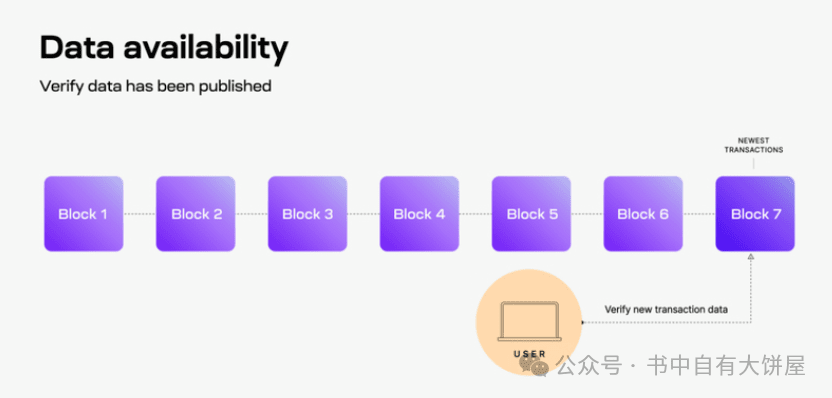
Merlin Chain は、Celestia をデータ可用性レイヤーとして使用し、誰でも Merlin Chain の状態を理解して保存できるようにブロック データが確実にリリースされることを証明します。
Celestia を通じて、Merlin Chain を使用すると誰でも履歴データにアクセスできるようになり、新しいロールアップ ノードが履歴ブロックを再生して最新の状態を再構築できるようになります。データが Celestia で公開され、利用可能であることが保証されると、ロールアップとアプリケーションはその履歴データを保存する責任を負います。具体的には、ノードがチェーンに追加された新しいブロックを受け取ると、データの可用性を検証します。ノードは、新しいブロックのすべてのトランザクション データをダウンロードして、可用性を確認しようとします。ノードがすべてのトランザクション データをダウンロードできた場合、データの可用性が正常に検証され、ブロック データが実際にネットワークに公開されたことが証明されます。
将来のアップグレード: ビットコインのオンチェーン不正防止メカニズム
Merlin Chain のベータ メインネットは、分散型 Oracle ネットワークに依存して、ZK-L2 データ可用性 (DA) とゼロ知識証明 (ZKP) 検証を提供します。ただし、ビットコイン ネットワークのチューリング不完全性のため、ゼロ知識証明検証をビットコイン メインネット上で直接実行することは現実的ではありません。したがって、レイヤー 1 ブロックチェーン ネットワーク上でゼロ知識証明を検証する従来の方法 (ZK-Rollup ソリューションに見られるような) は、ビットコインには適用されません。
Merlin Chain は、Taproot を活用して、集約されたゼロ知識証明とロールアップ データをビットコイン メインネットに書き込むことで、この課題を解決します。このプロセスにより、ZK ロールアップ データがビットコインに固定され、不変のままになります。ただし、これだけでは ZK-Rollup 内のトランザクションの正当性と正確性を保証できません。また、ビットコインの強力なコンセンサス メカニズムを完全に利用してレイヤー 2 ZK-Rollup のセキュリティを確保することもできません。
将来のアップグレードでは、マーリン チェーンはビットコイン チェーンに不正防止メカニズムを導入する予定です。分散型 Oracle ネットワーク内のノードは、事前にビットコイン ネットワーク上で BTC をプレッジする必要があり、ビットコイン チェーン上のチャレンジ メカニズムの基礎を形成します。ユーザーは、圧縮されたトランザクション データ、ZK 状態ルート、ビットコイン メインネット上の ZK プルーフに基づいて ZK ロールアップ チャレンジを開始できます。チャレンジプルーフデータとプルーフの間に不一致がある場合、ユーザーはビットコインメインネット上で事前にステークされた資産を主張することができ、ZK-Rollup は最後に検証された状態にロールバックします。
Merlin Chain は、ビットコイン チェーン上の不正防止メカニズムを使用して、分散型 Oracle ネットワークによって送信されたデータと ZKP の正確性を保証します。楽観的なロールアップと比較して、ビットコインのメインネットはトランザクション量全体に対して不正行為の証明を実行しなくなりましたが、ZK 状態ルートと ZK 証明のセキュリティの検証に重点を置いています。これにより速度が大幅に向上します。
トークンエコノミー
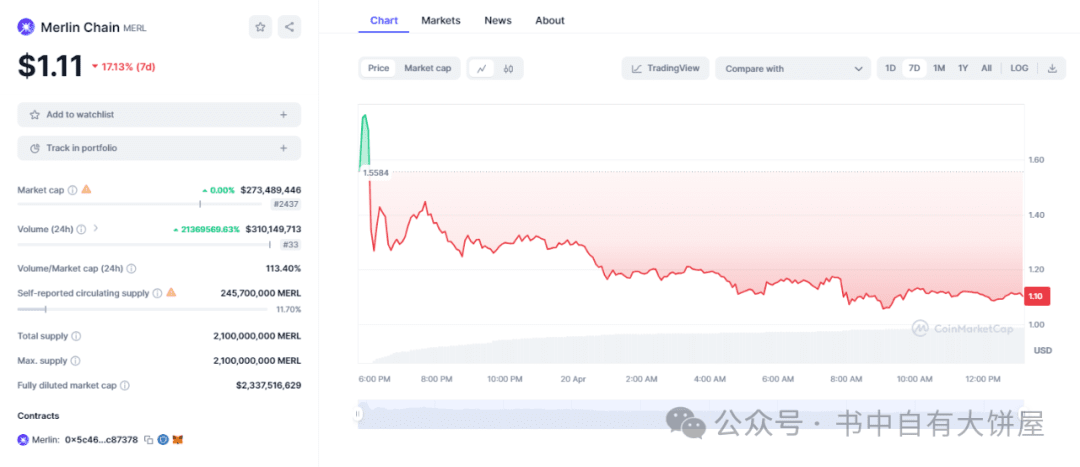
トークンの総数は 21 億、そのうち 2 億 4,570 万が現在流通しており、流通率は 11.7% です。現在の通貨価格は約 1.1 米ドルで、全体の FDV は 22 億米ドルに達しています。残念ながらトークンの配布は見つかりませんでした。
結論として、このプロジェクトはテクノロジー、エコロジー、全体的な TVL の点で確かに他の btc レイヤー 2 よりも優れており、特に TVL はそれ自体 (30 億米ドル) であり、他の btc レイヤー 2 と比較すると、ARB はわずか 26 億です。 、stacksTVLなど、それはわずか1億ドルですが、stacksのFDVは現在40億米ドルです。 evm のレイヤー 2 のトッププロジェクトの全体的な市場価値は 80 億から 100 億 FDV の間であるため、この観点から見ると、Merlin は実際にはまだ過小評価されている範囲にあります。