パッチ公開から66日、未適用だったことを公式が認める。52口座から160万ドルが送金
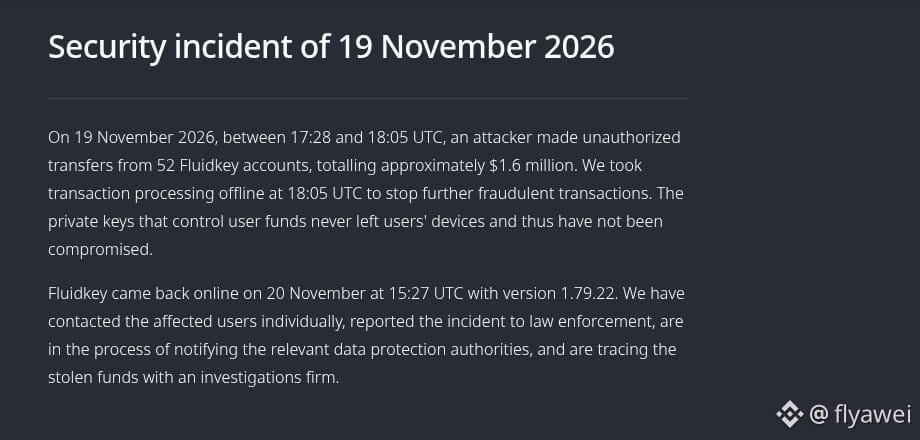
プライバシーウォレットのFluidkeyは本日午前9時48分、11月19日に発生したセキュリティ事故について事後報告を発表した。公式発表によると、6つのブロックチェーンにまたがる52口座から、合計約160万ドルが送金された。
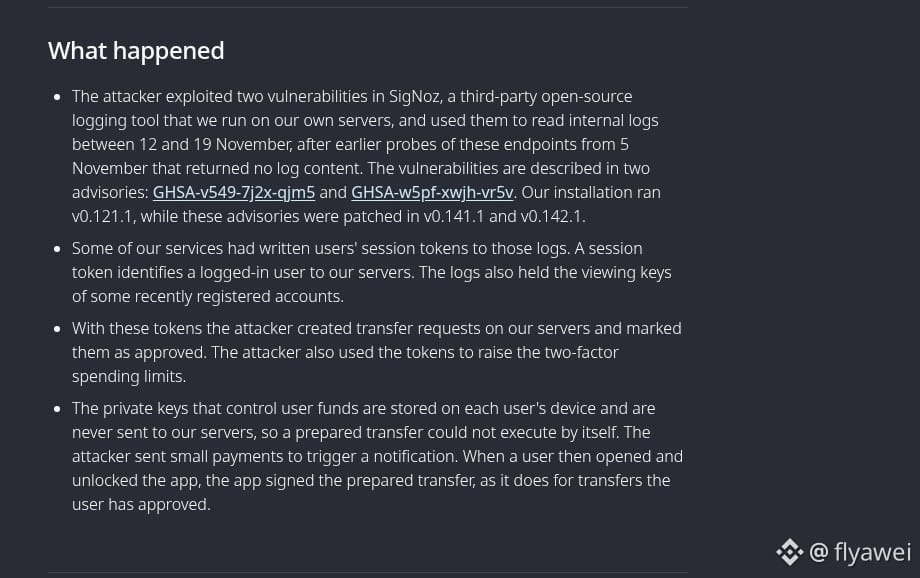
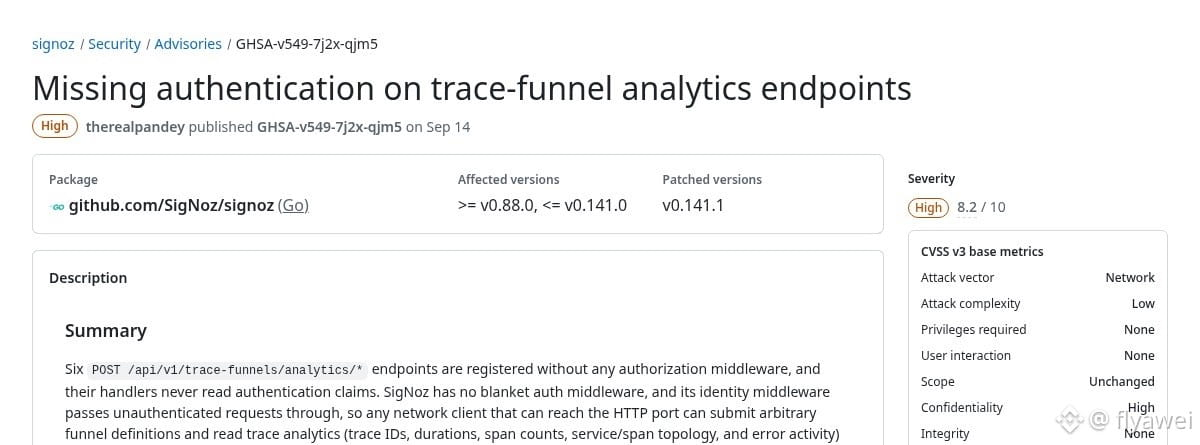
今回の報告には、かなり驚くべきタイムラインが記されている。同社のサーバーで稼働していたオープンソースのログツールSigNozは旧バージョンで、脆弱性の1つは9月14日に公開され、パッチもすでに提供されていた。それにもかかわらず、事故が起きた日まで放置されていた。ちょうど66日間だ。攻撃者は11月5日に調査を始め、12日から19日にかけて内部ログを読み取った。ログにはユーザーのセッションデータが記録されており、攻撃者はそれを使って公式サーバー上で送金申請を作成し、承認済みにした。さらに二段階認証の上限を引き上げ、少額の送金を実行して通知を表示させた。ユーザーがアプリを開いてロックを解除すると、端末は攻撃者が用意した送金に署名してしまった。
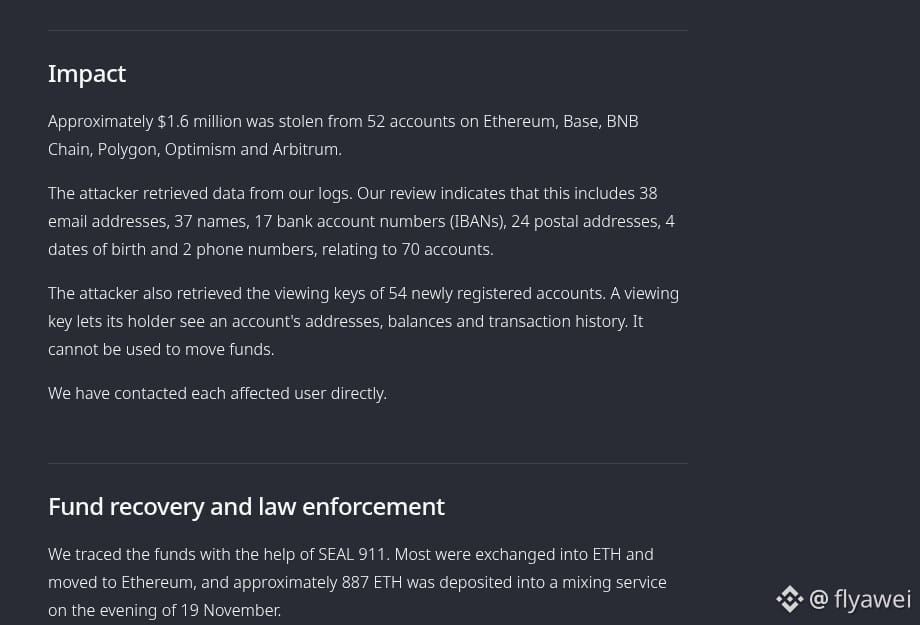
公式はさらに、70口座分の個人情報の一部も読み取られたと認めた。これにはメールアドレス、17件の銀行口座情報、郵送先住所が含まれる。また、新規口座54件の閲覧用キーも盗まれた。これにより残高や取引履歴は閲覧できるが、資金を送金することはできない。送金された資金の大半はETHに換えられ、約887 ETHがミキサーに送られた。公式によると、影響を受けたユーザーには個別に連絡済みで、米国とスイスの法執行機関にも届け出たが、報告書には補償についての記載はなかった。
今回の件は、完全に運営側の責任だと思う。このウォレットを使っている人は公式の連絡手段だけを利用し、DMで「資金を取り戻せる」と言ってくる相手は信用しないでほしい。銀行口座やメールアドレスにも注意が必要だ。資金がミキサーに入ってしまうと、取り戻すのは難しい。
初心者は、まず情報収集に徹して、取引は控えめに。買うなら $BTC だけにしよう
プライバシーウォレットのFluidkeyは本日午前9時48分、11月19日に発生したセキュリティ事故について事後報告を発表した。公式発表によると、6つのブロックチェーンにまたがる52口座から、合計約160万ドルが送金された。
今回の報告には、かなり驚くべきタイムラインが記されている。同社のサーバーで稼働していたオープンソースのログツールSigNozは旧バージョンで、脆弱性の1つは9月14日に公開され、パッチもすでに提供されていた。それにもかかわらず、事故が起きた日まで放置されていた。ちょうど66日間だ。攻撃者は11月5日に調査を始め、12日から19日にかけて内部ログを読み取った。ログにはユーザーのセッションデータが記録されており、攻撃者はそれを使って公式サーバー上で送金申請を作成し、承認済みにした。さらに二段階認証の上限を引き上げ、少額の送金を実行して通知を表示させた。ユーザーがアプリを開いてロックを解除すると、端末は攻撃者が用意した送金に署名してしまった。
公式はさらに、70口座分の個人情報の一部も読み取られたと認めた。これにはメールアドレス、17件の銀行口座情報、郵送先住所が含まれる。また、新規口座54件の閲覧用キーも盗まれた。これにより残高や取引履歴は閲覧できるが、資金を送金することはできない。送金された資金の大半はETHに換えられ、約887 ETHがミキサーに送られた。公式によると、影響を受けたユーザーには個別に連絡済みで、米国とスイスの法執行機関にも届け出たが、報告書には補償についての記載はなかった。
今回の件は、完全に運営側の責任だと思う。このウォレットを使っている人は公式の連絡手段だけを利用し、DMで「資金を取り戻せる」と言ってくる相手は信用しないでほしい。銀行口座やメールアドレスにも注意が必要だ。資金がミキサーに入ってしまうと、取り戻すのは難しい。
初心者は、まず情報収集に徹して、取引は控えめに。買うなら $BTC だけにしよう